Detén el compromiso del correo electrónico empresarial antes de que los atacantes tomen el control

Detén el compromiso del correo electrónico empresarial antes de que los atacantes tomen el control

Basta con una sola cuenta comprometida para que los atacantes se hagan pasar por los líderes de tu empresa, redirijan pagos y vacíen tus fondos en silencio. Huntress detiene las tomas de control antes de las consecuencias y capacita a los usuarios para detectar el Compromiso del correo electrónico empresarial (BEC) para que te mantengas protegido.

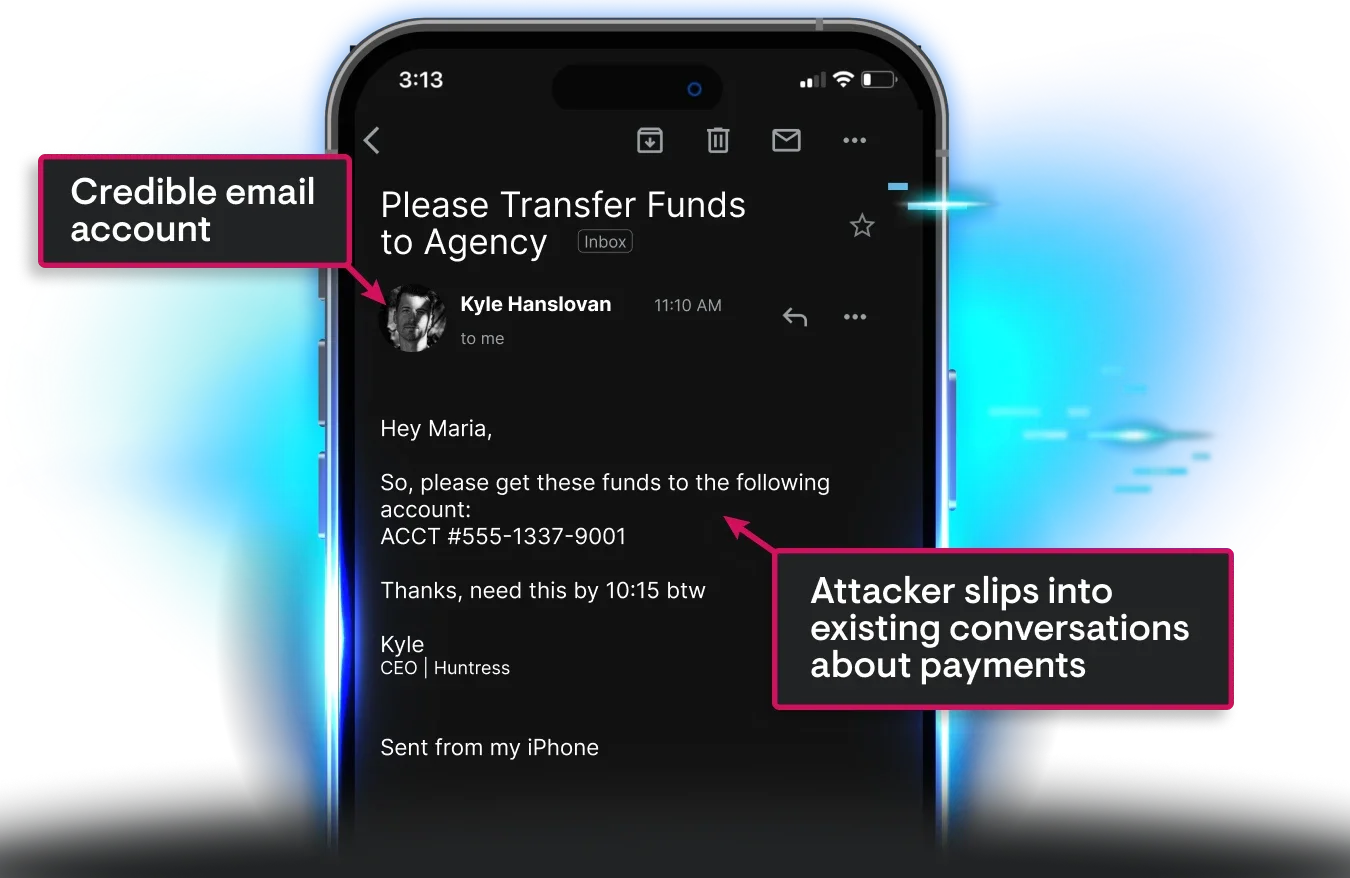
Celular con tácticas del atacante señaladas

Más de 285 mil negocios protegidos por Huntress

Por qué los filtros tradicionales fallan en la prevención del compromiso BEC

El BEC evade las puertas de enlace de correo seguras, los filtros tradicionales y el MFA. El Huntress Security Platform detiene el BEC en ambas capas de explotación: identidades y personas. Cuando el atacante obtiene acceso, configura de inmediato reglas de correo fraudulentas o reenviadores.

El Huntress Security Platform frena el abuso posterior al inicio de sesión y capacita a tu equipo para reconocer señales de fraude electrónico, verificar solicitudes sospechosas y resistir las tácticas de los actores de amenazas. Obtienes defensa respaldada por el SOC las 24 horas del día contra la cadena de ataque BEC y nunca más tienes que enfrentarla solo.

Huntress platform

Sin respuesta a incidentes manual que toma horas.

La sensación de pánico cuando un usuario reporta haber hecho clic en un enlace de phishing se confirma rápido al detectar el inicio de sesión de una cuenta comprometida desde una IP de centro de datos inusual. Esto desencadena una carrera frenética para evaluar el daño, determinar quién responde y contener la amenaza.

Con el Huntress SOC disponible 24/7, ese pánico desaparece. Contenemos las amenazas en minutos, completando pasos críticos y urgentes antes de que los atacantes puedan robar datos o iniciar un fraude electrónico. Para esto:

  • Deshabilitamos la cuenta comprometida

  • Revocamos la sesión

  • Detuvimos al atacante antes de que pudiera crear reglas de bandeja de entrada, robar datos confidenciales o apoderarse de dinero

Huntress platform

Los filtros detienen correos malos. Huntress detiene el daño financiero.

El verdadero peligro del BEC no es el mensaje que nunca viste. Es lo que pasa una vez que los atacantes están merodeando en tu bandeja de entrada.

Con Huntress, nunca estás solo en la lucha contra el BEC. Nuestro SOC, conformado por analistas de amenazas de élite, está listo para detener ataques las 24 horas del día, los 7 días de la semana, para mantener tu negocio seguro, tus operaciones estables y tu tranquilidad intacta.

Huntress platform

A un clic de la catástrofe

Un solo correo de phishing casi le cuesta todo a una firma de contabilidad. Pero Huntress detectó al intruso dentro de Microsoft 365 y detuvo el ataque en minutos. Este caso de estudio revela qué tan rápido puede ocurrir el BEC y por qué suele tomar a las empresas por sorpresa.

Si te preocupa que un usuario haga clic en un enlace malicioso o que una cuenta sea secuestrada en silencio, esta historia te va a parecer muy cercana.

Descubre cómo FlexKeeper evitó un desastre financiero, y lo que esto significa para tu propia seguridad. Mira cómo Huntress cambió sus dolores de crecimiento por protección escalable y sin esfuerzo, ayudándolos a incorporar siete clientes en solo dos semanas y devolviéndoles el control por completo.

Las amenazas reales exigen pruebas reales

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria y que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83 mil

Reportes de incidente de alta criticidad enviados en los últimos 12 meses

Una vez que los atacantes comprometen una identidad, reenvían reglas, secuestran sesiones y configuran pagos fraudulentos. Nuestro SOC valida cada amenaza y envía un reporte de incidente claro, para que una bandeja de entrada comprometida no se convierta en un incidente de BEC a gran escala.

Déjanos encargarnos de las distracciones, para que tú y tu equipo puedan concentrarse en lo que más importa.

más de 285 mil

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno de ellos nos hace más inteligentes. Estos conocimientos evolucionan constantemente nuestra tecnología y nuestro enfoque para derrotar a los hackers. El resultado es mayor eficiencia para tu equipo e inmunidad colectiva entre nuestros clientes.

Conoce la Huntress Security Platform

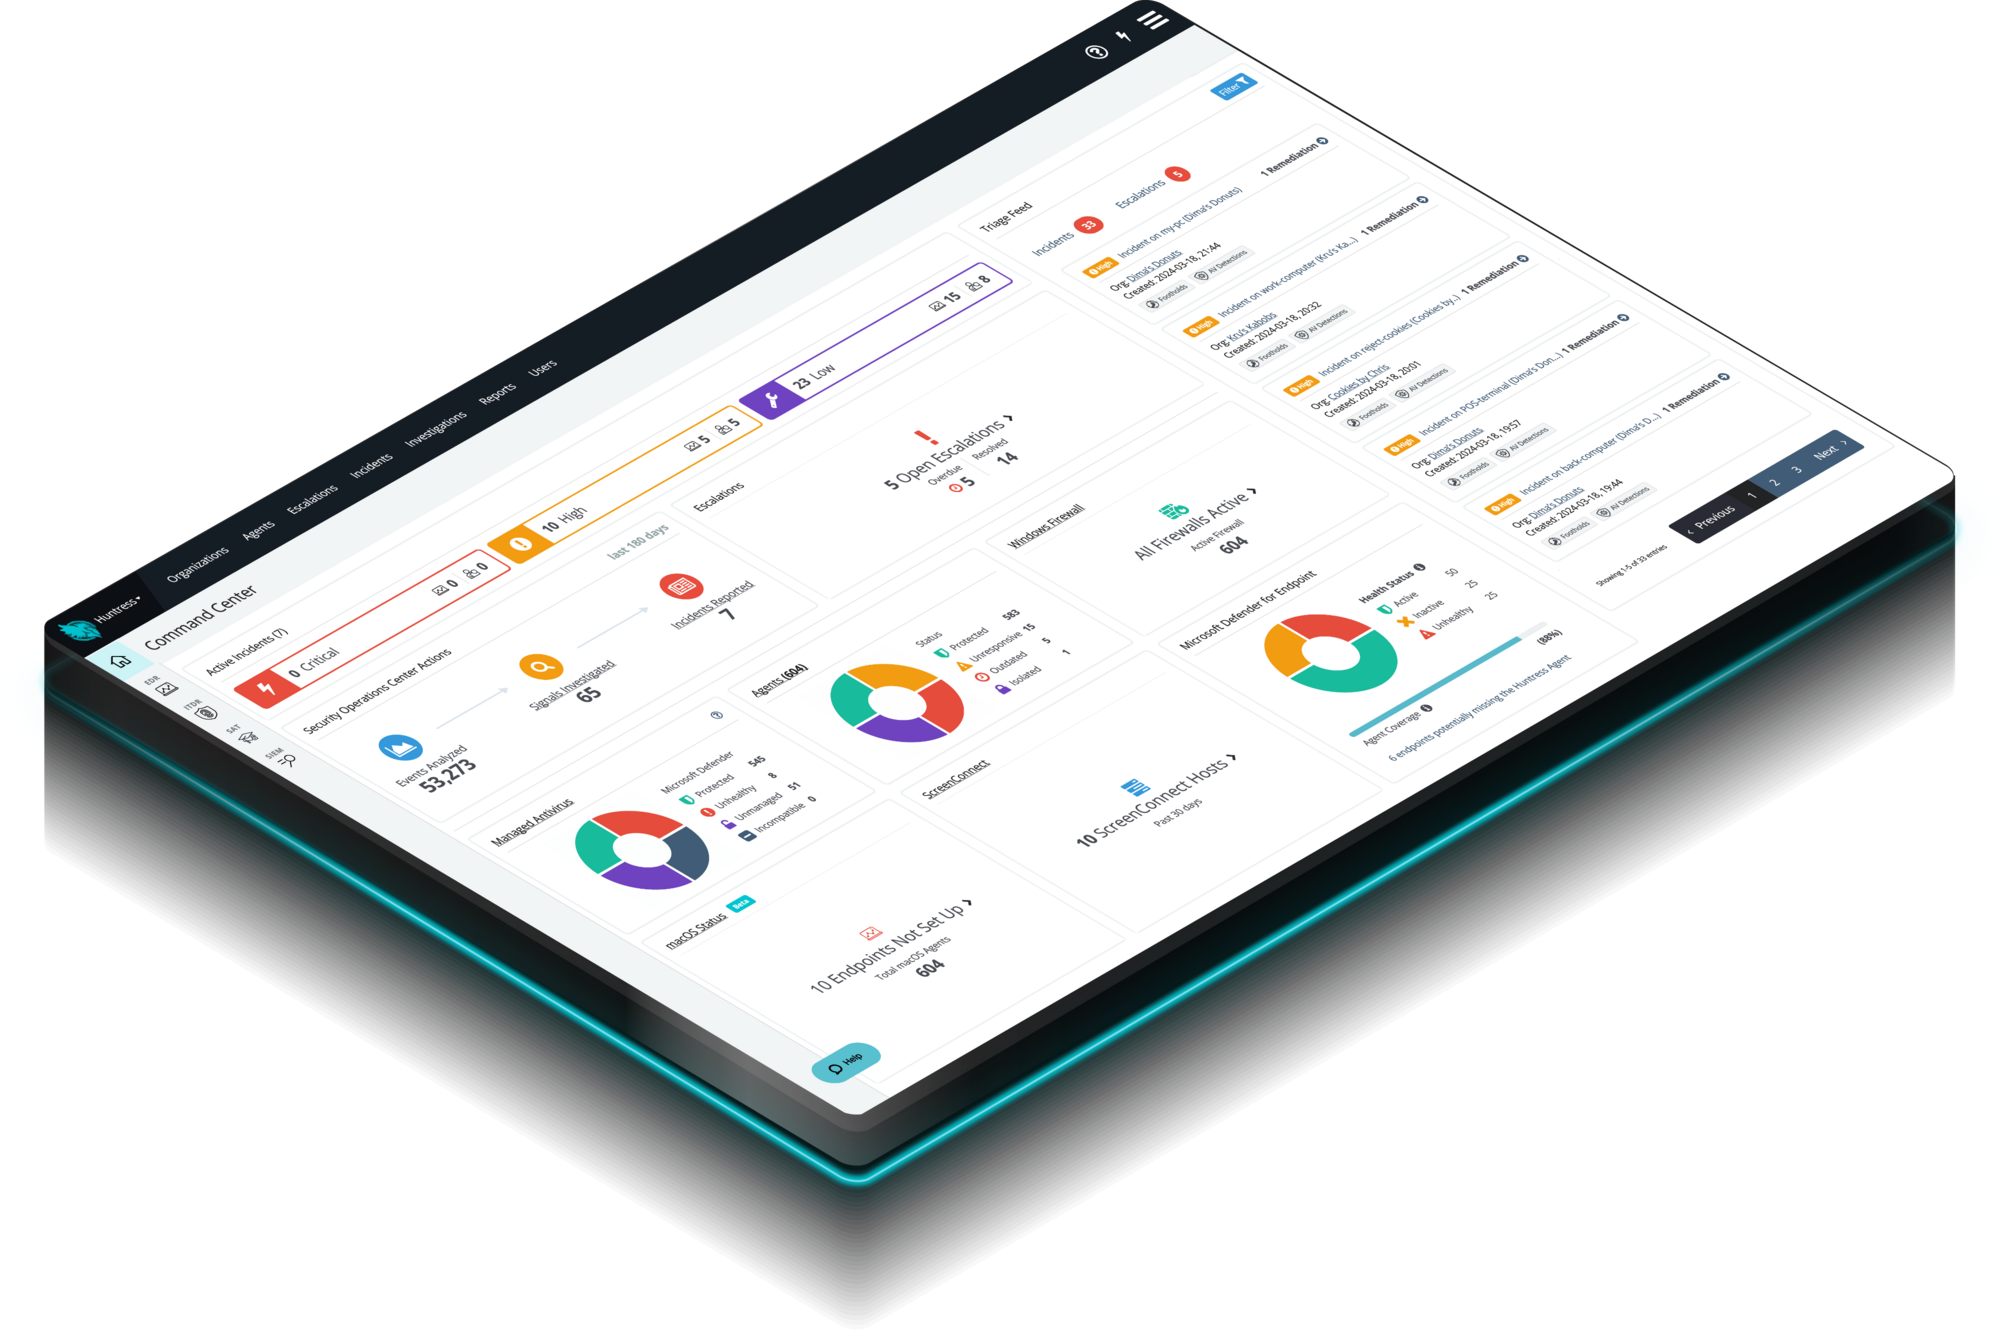
Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

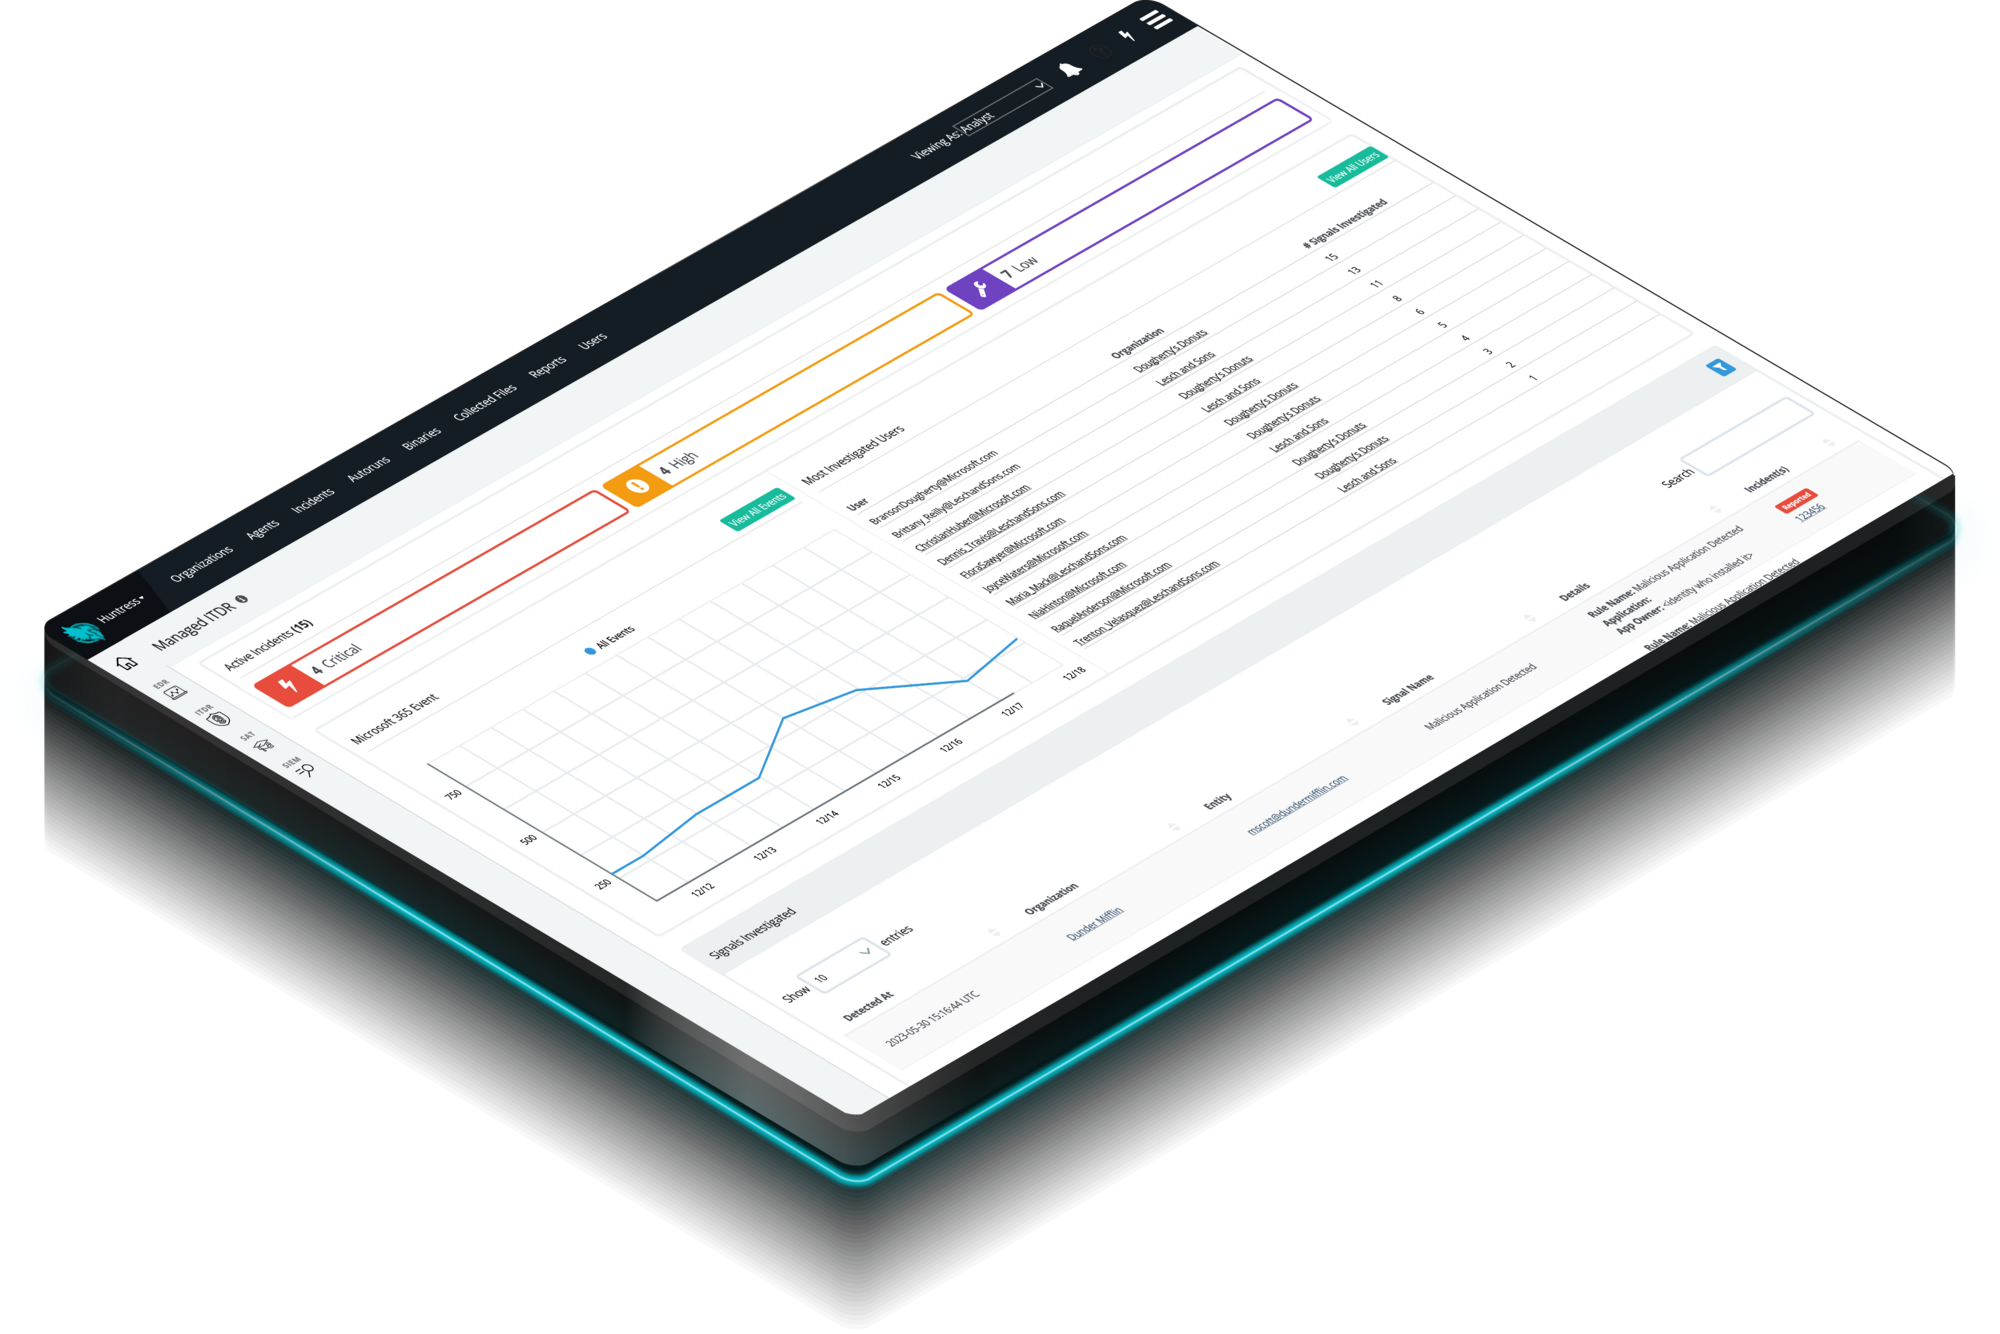
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

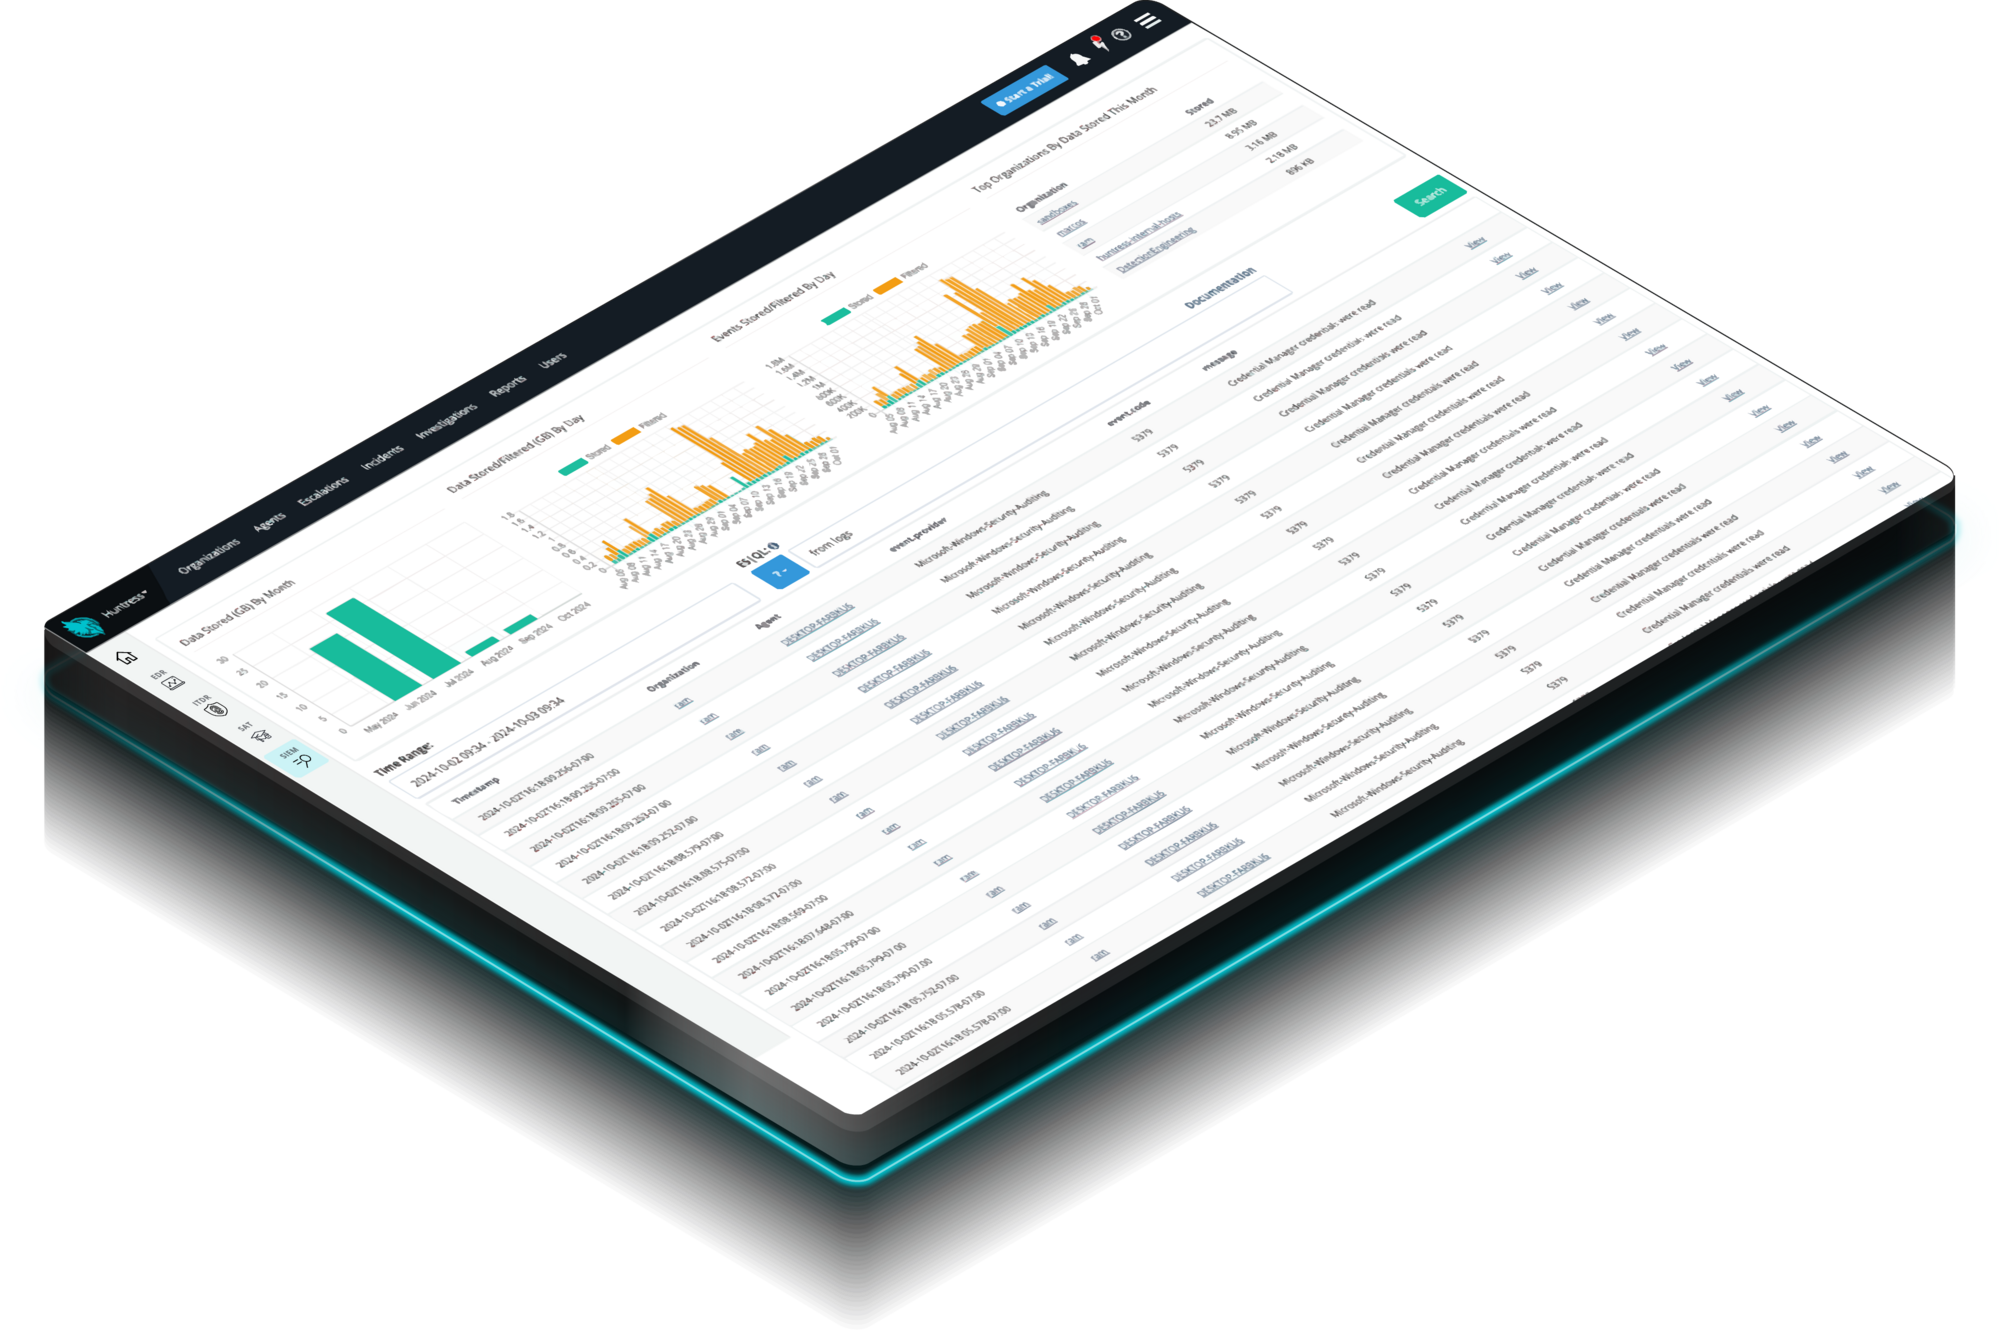
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

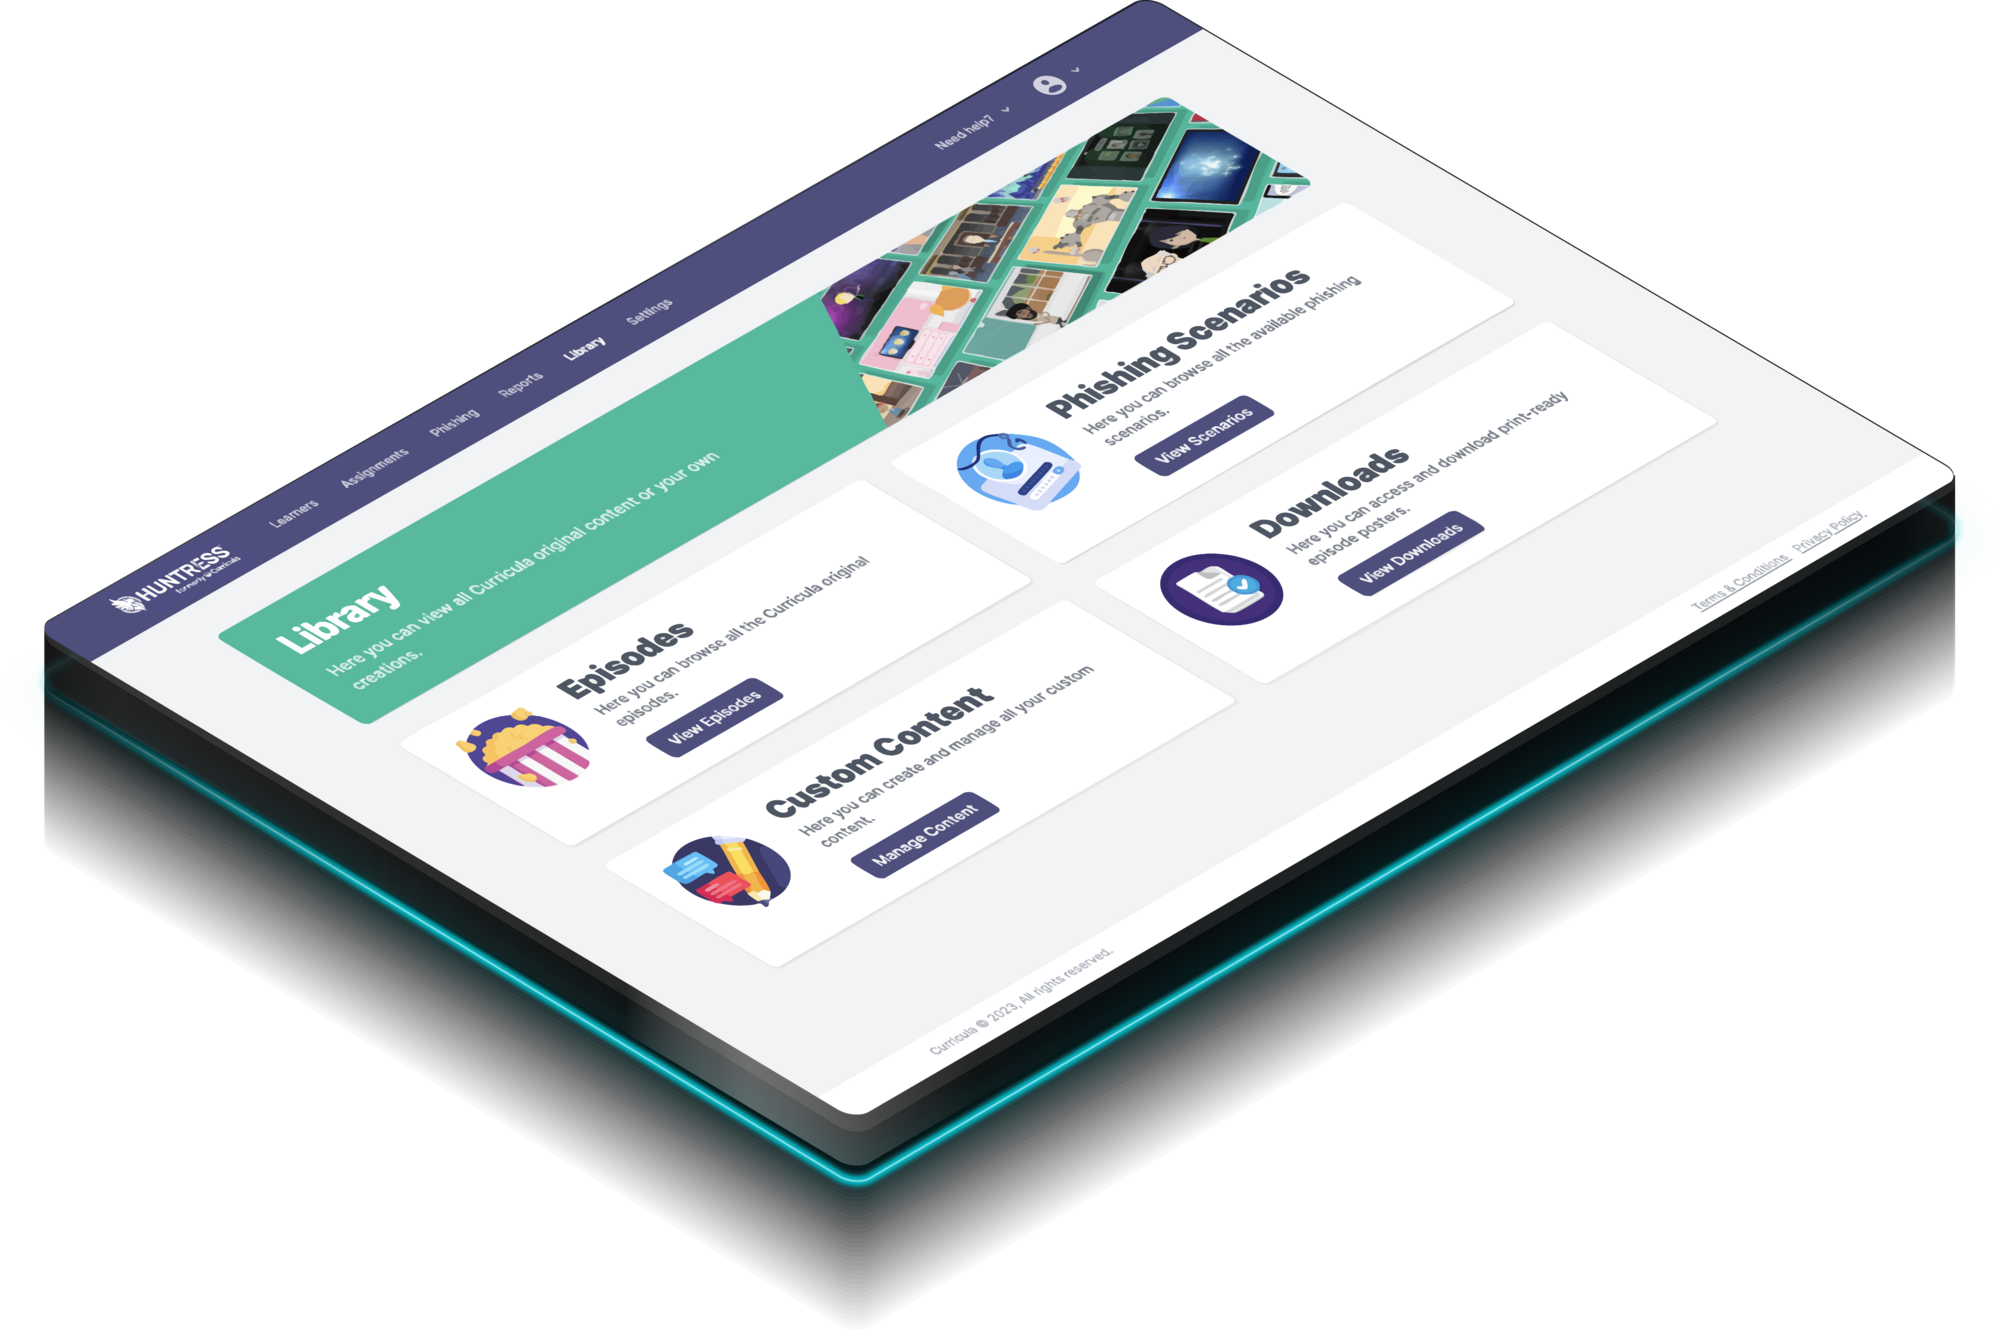
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

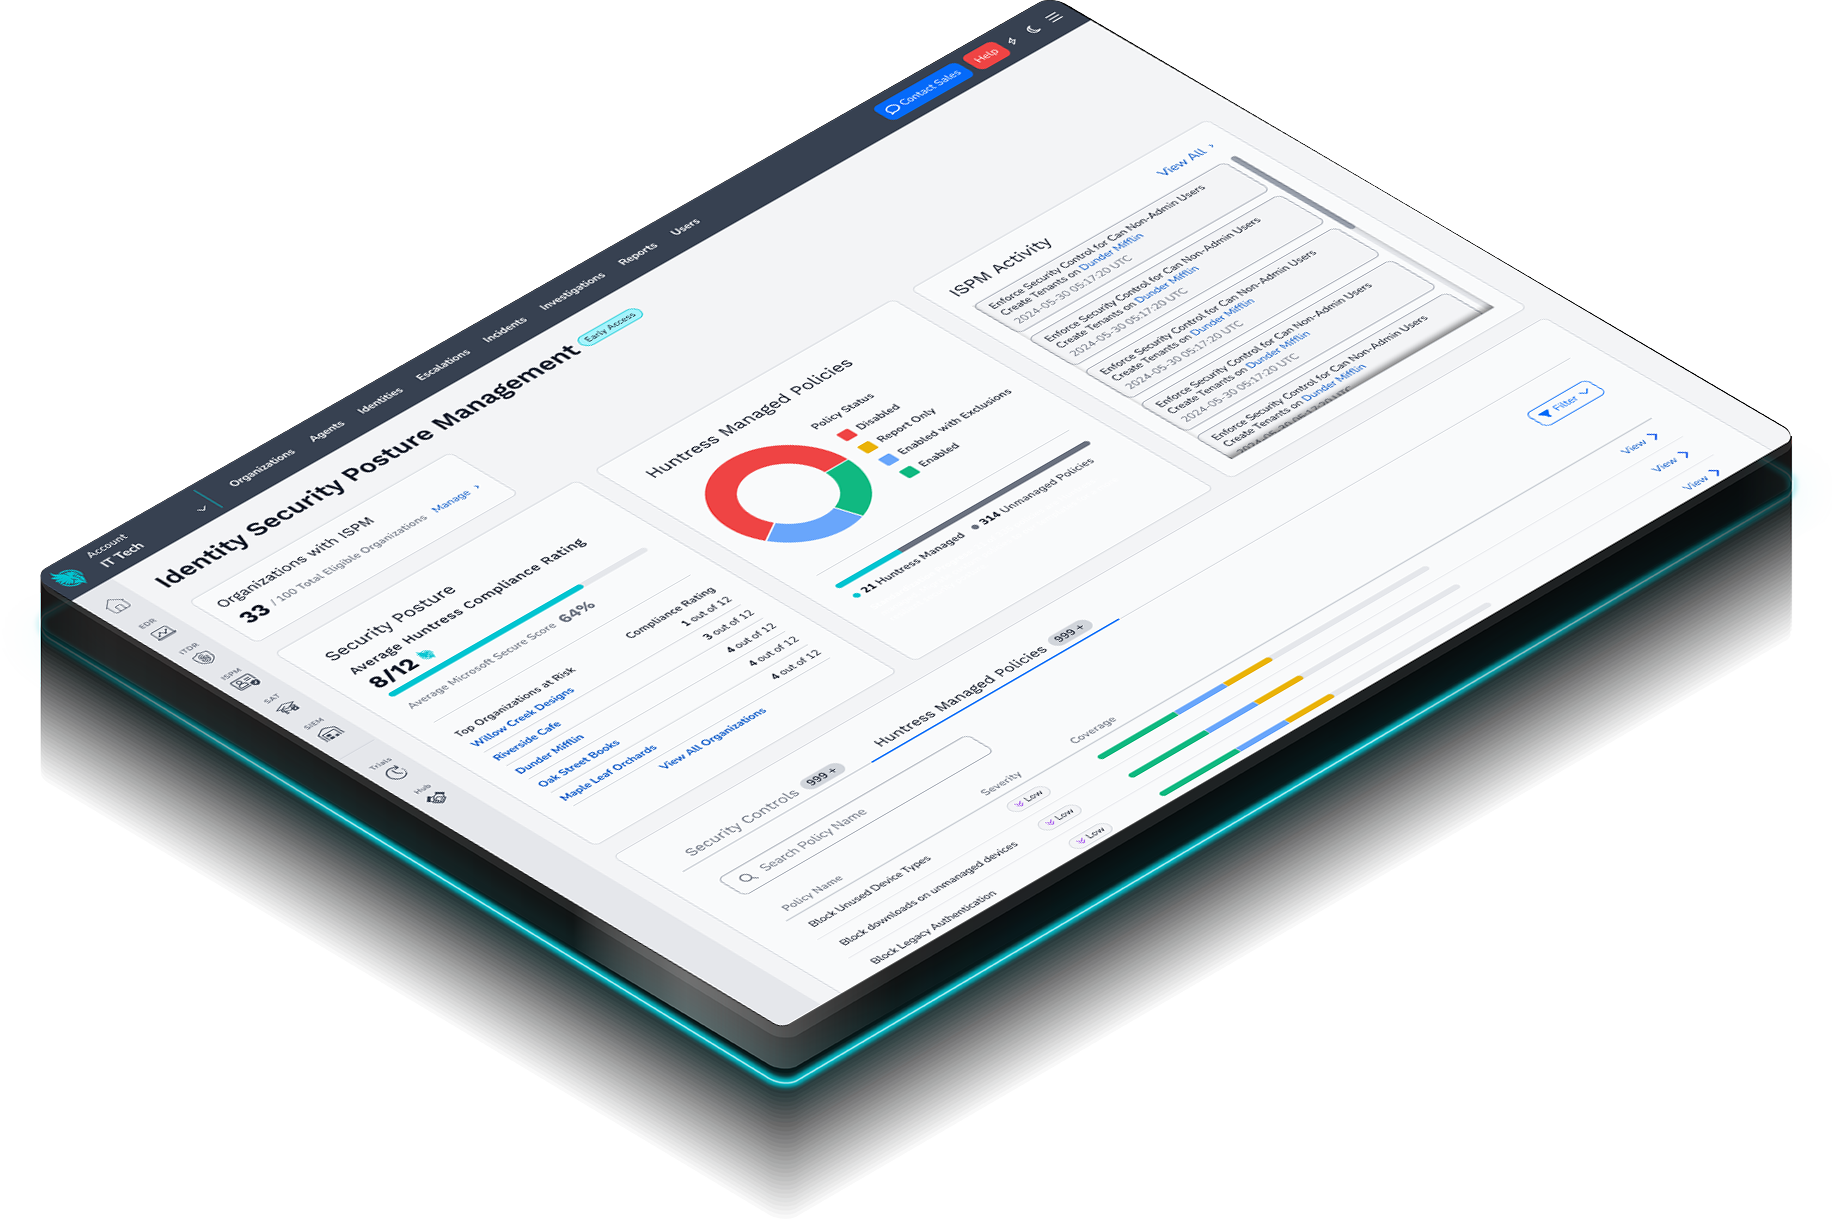
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza

No te quedes solo con nuestra palabra

Ganador general: Seguridad – Identidad

Top 25 CRN Technology Disrupters

Fortune Cyber 60

2025 Best SIEM Solution SC Awards Europe

Plataforma de security awareness training del año

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

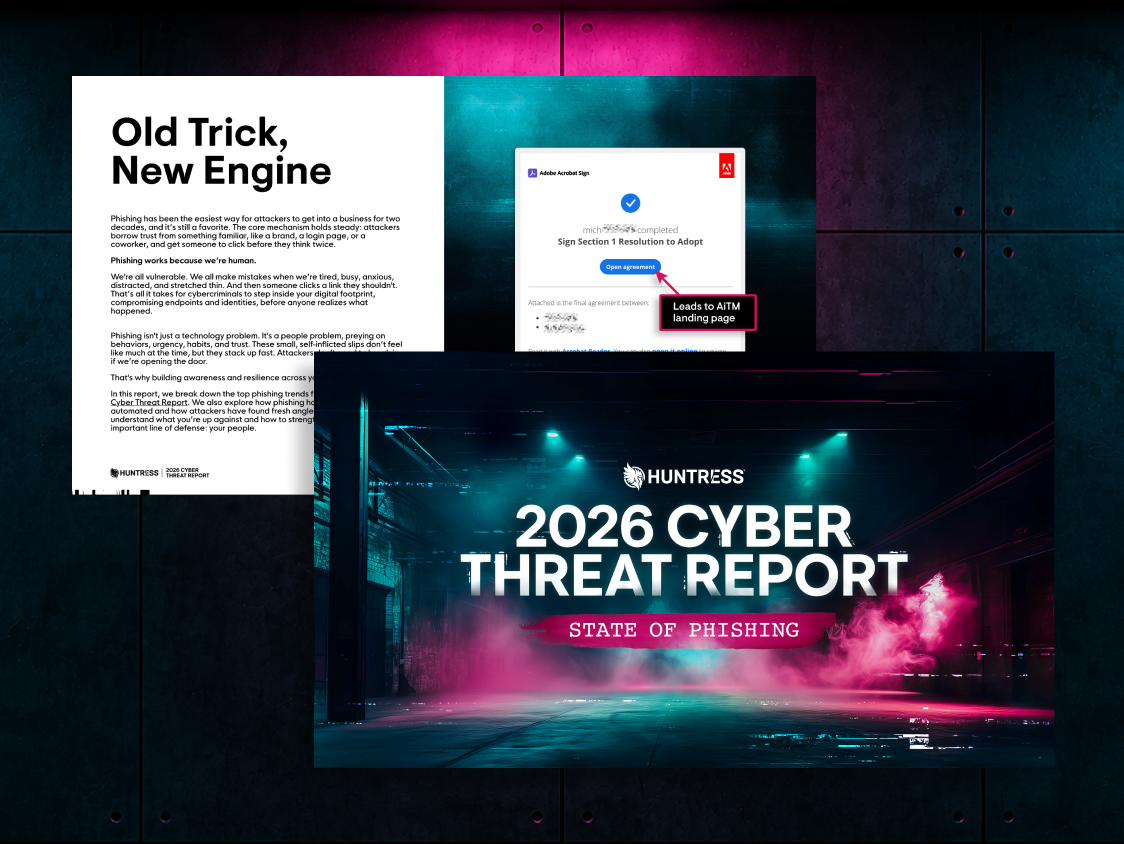
Comprende las tácticas de phishing detrás del BEC

El compromiso de correo empresarial (BEC) a menudo comienza con un mensaje convincente diseñado para explotar la confianza y la urgencia. El informe State of Phishing 2026 repasa las tendencias que marcaron el último año.

Preguntas frecuentes

Las herramientas tradicionales se centran en el correo en sí. Nosotros nos centramos en la identidad después de un inicio de sesión exitoso. Nuestra solución de detección y respuesta ante amenazas de identidad (ITDR) monitorea continuamente tus cuentas de Microsoft 365 en busca de actividad posterior al compromiso, como reglas de correo sospechosas, acceso a las aplicaciones fraudulentas y movimiento lateral. Este enfoque único, respaldado por nuestro SOC liderado por humanos e inpulsado por IA, garantiza que detectemos y detengamos a los atacantes que eluden los controles perimetrales. Ofrecemos cobertura 24/7 real, convirtiendo el ruido en amenazas verificadas y procesables que previenen directamente el fraude electrónico y la pérdida de datos.

Huntress está diseñado específicamente para equipos como el tuyo. Nuestro SOC liderado por humanos e inpulsado por IA actúa como tu extensión dedicada, brindando la experiencia necesaria y cobertura 24/7 sin el costo masivo ni la complejidad de construir o escalar tu propio equipo de seguridad. Nos encargamos de las partes difíciles (caza de amenazas, investigación y respuesta) y entregamos a tu equipo acciones claras y verificadas. Este modelo garantiza que obtengas resultados de seguridad de nivel empresarial sin necesitar recursos empresariales.

La velocidad es crítica en la defensa contra el BEC. Nuestro SOC  investiga y responde a tomas de control de una cuenta verificadas en Microsoft 365. Esta intervención rápida y liderada por humanos minimiza la ventana de oportunidad del atacante para desviarse hacia el fraude financiero o cambiar configuraciones críticas. No solo te alertamos: iniciamos el proceso de contención de inmediato para proteger los activos de tu negocio.

Sí, cuando se hace correctamente. Nuestro security awareness training va más allá de la capacitación genérica para gestionar y reducir eficazmente el riesgo humano. Preparamos a tu equipo para identificar amenazas con contenido basado en tácticas reales de BEC observadas por nuestro propio SOC y expertos en seguridad. La capacitación es muy atractiva y está diseñada para reducir los incidentes causados por el riesgo humano. Al combinar protección avanzada de identidad (ITDR) con capacitación humana dirigida y actualizada, garantizamos que tanto tu tecnología como tu gente estén preparadas para defenderse de las amenazas más recientes.

Huntress Managed ITDR es fundamentalmente diferente de las soluciones de seguridad de correo electrónico porque defiende contra ataques basados en identidad, no solo los que llegan por correo electrónico.

Así es como se diferencian:

1. Alcance más amplio, más allá del correo electrónico. Las herramientas de seguridad de correo electrónico se enfocan en filtrar spam, phishing y archivos adjuntos maliciosos. Huntress Managed ITDR monitorea continuamente todo el ecosistema de identidad de Microsoft 365 (inicios de sesión, aplicaciones OAuth, tokens de sesión y cambios de configuración) para detectar amenazas que evitan por completo la bandeja de entrada.

2. Detecta amenazas después de un compromiso. Incluso si un atacante hace phishing a un usuario y obtiene acceso, las herramientas de correo electrónico suelen detenerse ahí. Managed ITDR detecta y responde a la actividad posterior al acceso (inicios de sesión sospechosos, las aplicaciones fraudulentas de OAuth, reglas de bandeja de entrada inusuales e intentos de movimiento lateral) que indican un ataque de identidad activo en curso.

3. Protege el cloud, no solo las comunicaciones. Los ataques modernos no siempre llegan por correo electrónico; explotan aplicaciones, credenciales y tokens confiables. Managed ITDR cierra ese punto ciego al detectar accesos no deseados en Microsoft 365 y Azure AD, incluidos vectores que no son de correo electrónico, como SharePoint y Entra ID.

4. Detección y respuesta 100% gestionadas. A diferencia de los gateways o filtros de correo electrónico independientes, Managed ITDR combina detecciones automatizadas con investigación y respuesta de un SOC humano disponible 24/7, deshabilitando cuentas comprometidas, eliminando las aplicaciones fraudulentas y conteniendo amenazas en tiempo real.


Sí. Huntress está diseñado para responder dos grandes preguntas: "¿Qué pasó?" y "¿Dónde seguimos expuestos?". Cuando ocurre un BEC o una toma de control de una cuenta, Managed ITDR y el Huntress SOC proporcionan: 

  • Una narrativa y cronología claras del incidente: cómo entró el atacante, qué hizo (inicios de sesión, reglas de bandeja, concesiones de OAuth, cambios de configuración) y cómo lo contuvimos.

  • Suficiente contexto para respaldar tus propios reportes de cumplimiento, legales o de cara al cliente, sin forzarte a realizar ingeniería inversa de los registros de Microsoft 365 por tu cuenta.

Más allá de los incidentes individuales, Huntress puede revelar señales de postura de identidad y riesgo, incluyendo:

  • Usuarios sin MFA de Microsoft habilitado o que aún dependen de flujos de autenticación antiguos y más débiles.

  • Patrones de acceso riesgoso (como inicios de sesión repetidos desde IPs o ubicaciones geográficas de baja reputación).

  • Aplicaciones OAuth de larga duración o con privilegios excesivos que podrían ser explotadas en un escenario de BEC.

Y si también usas Huntress Managed SIEM, obtienes retención de registros a largo plazo y capacidades de búsqueda para profundizar aún más en la actividad de identidad a lo largo del tiempo sin tener que construir un SIEM tú mismo.

La implementación está diseñada para ser rápida, repetible y de bajo esfuerzo para tu equipo. Para comenzar, necesitas:

  • Un inquilino de Microsoft 365 con Exchange Online habilitado.

  • Una cuenta de administrador global para completar el flujo de autorización inicial.
  • El registro de auditoría activado en Microsoft 365 (si no lo está, Huntress intentará habilitarlo durante la incorporación).

  • La capacidad de iniciar sesión en la plataforma Huntress con una cuenta que tenga permiso para agregar Managed ITDR.

Durante la incorporación, Huntress:

  • Se conecta a tu inquilino y asigna solo los roles necesarios para leer datos de auditoría/inicio de sesión y realizar acciones específicas de remediación automática (como revocar sesiones, deshabilitar identidades y gestionar reglas de bandeja maliciosas).

  • Comienza a recopilar registros de identidad y auditoría en minutos; el relleno completo puede tardar más en inquilinos más antiguos, pero no necesitas levantar nueva infraestructura ni implementar agentes de correo.

A partir de ahí, nuestro SOC inpulsado por IA, disponible 24/7, monitorea continuamente tus identidades de Microsoft 365 en busca de tomas de control de cuentas y tácticas de BEC, para que no tengas que construir tu propia práctica de seguridad de identidad.

La respuesta corta: somos agresivos contra los atacantes reales y cuidadosos con tus usuarios. Managed ITDR está diseñado para detectar abuso de identidad según el comportamiento, no solo cualquier IP inusual. Analizamos patrones como anomalías basadas en ubicación, abuso de centros de datos/VPN, reglas de bandeja de entrada maliciosas, apps OAuth fraudulentas y otras tácticas de BEC, no a cada empleado que revisa el correo desde la sala de espera de un aeropuerto.

Antes de aislar una identidad, nuestro SOC disponible 24/7 valida la actividad y filtra el ruido. Así es como Huntress mantiene baja la tasa de falsos positivos de Managed ITDR, respaldado por analistas humanos que viven esta telemetría todos los días. El objetivo es detener el BEC real y la toma de control de una cuenta sin convertir cada inicio de sesión por VPN o viaje legítimo en una alarma falsa.

No necesitas un SKU costoso de Microsoft 365 para estar protegido. Huntress Managed ITDR (Managed ITDR) se conecta directamente a tu inquilino de Microsoft 365 / Entra ID e ingiere registros de identidad y auditoría para monitorear inicios de sesión no deseados, secuestro de sesión, robo de credenciales y reglas maliciosas en la bandeja de entrada. Está diseñado para funcionar con los planes comunes Business y Empresarial.

En pocas palabras: si ya usas Microsoft 365 con Exchange Online y puedes otorgar un Global Admin para la incorporación, puedes usar la protección contra BEC de Huntress.

Huntress no publica un porcentaje universal para prevenir la toma de control de una cuenta. En cambio, Huntress se enfoca en detectar y contener rápidamente el compromiso del correo electrónico empresarial (BEC) y las amenazas de identidad, lo que ayuda a limitar el impacto cuando una cuenta se ve comprometida.

Sí. Huntress monitorea señales de amenazas de correo dirigidas, como la toma de control de una cuenta y el compromiso del correo electrónico empresarial, a medida que ocurren, y los analistas del SOC validan lo que es real antes de notificarte, así que las alertas que recibes son oportunas y valen la pena atender.

Aunque Managed ITDR se enfoca principalmente en el compromiso de identidad y el comportamiento posterior al acceso, no en un filtrado amplio de tipo gateway de cada correo, Huntress cubre estas tres direcciones de amenazas:

  • Entrante: detecta la toma de control de una cuenta y la actividad relacionada con phishing.

  • Saliente: detecta buzones comprometidos que envían phishing o spam al exterior.

  • Interna: detecta phishing lateral enviado de una cuenta confiable a otra dentro de la organización.

Estas amenazas reciben revisión y respuesta del SOC las 24 horas, los 7 días de la semana.

Conoce más sobre BEC y otros #ShadyHacks

Más información sobre Cómo combatir el Compromiso del correo electrónico empresarial con Huntress ITDR
Cómo combatir el Compromiso del correo electrónico empresarial con Huntress ITDR

Descubre el impacto real de los ataques de BEC y cómo Huntress Managed ITDR puede proteger a las empresas con detección y respuesta experta ante amenazas.

Más información sobre Tu competencia oculta: dentro del negocio del cibercrimen moderno
Tu competencia oculta: dentro del negocio del cibercrimen moderno

En este evento exclusivo en línea, verás demostraciones de ataques reales, obtendrás consejos de expertos y verás cómo los atacantes estructuran sus equipos, gestionan proyectos e innovan a gran velocidad.

Más información sobre Guía de BEC
Guía de BEC

El Compromiso del correo electrónico empresarial (BEC) es ingeniería social que puede tener un costo de seis o siete cifras. Nuestra guía te muestra cómo se desarrollan las estafas de BEC, qué señales de alerta debes vigilar y las defensas que evitan que los delincuentes se beneficien de tu bandeja de entrada.

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad