Detén la toma de control de cuentas antes de que se conviertan en filtraciones

Cookie de sesión reutilizada

Basta con una identidad comprometida. Huntress detecta y detiene la toma de control de cuentas (ATO) antes de que los atacantes puedan robar datos o causar daños.

Más de 285 mil negocios protegidos contra el ransomware por Huntress

Por qué las herramientas de seguridad tradicionales no logran detener la toma de control de cuentas

Los atacantes ya no entran por la fuerza, simplemente inician sesión.

Los ataques de toma de control de una cuenta actuales usan contraseñas robadas, cookies de sesión robadas, abuso de OAuth, phishing mediante código de dispositivo, infostealers, ataques de adversario en el medio y muchas otras técnicas de identidad para evadir las defensas tradicionales (incluso MFA). Una vez dentro, los atacantes parecen usuarios legítimos, lo que hace que sea muy difícil detectarlos con herramientas de seguridad convencionales.

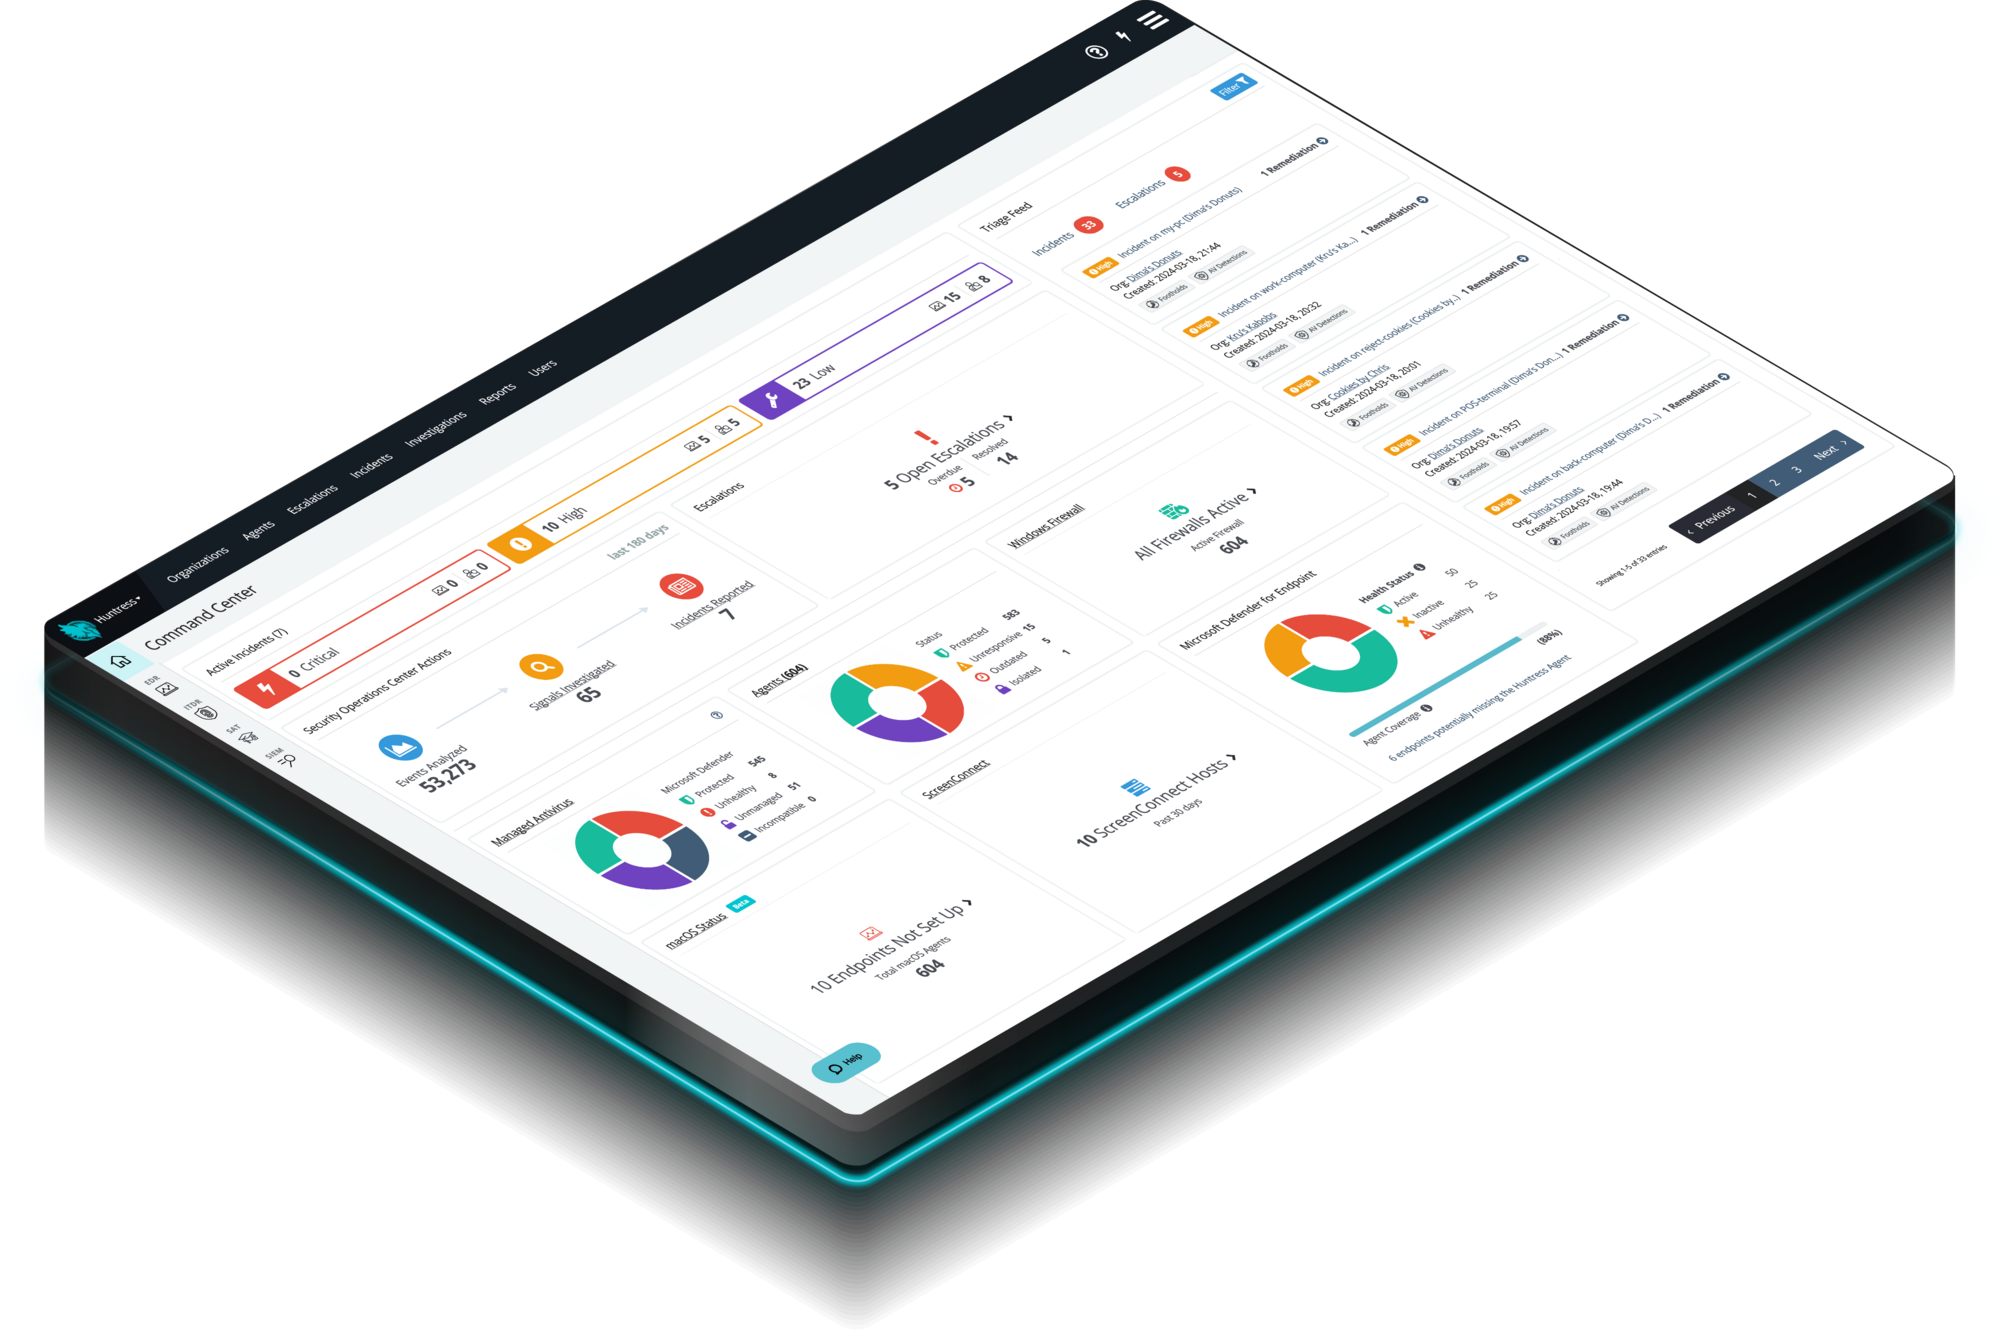
La Huntress Agentic Security Platform protege toda la cadena de ataques a la identidad. Junto con nuestro SOC impulsado por IA disponible las 24 horas, los 7 días de la semana, Huntress ayuda a detener la toma de control de cuentas antes de que se convierta en ransomware, compromiso de correo empresarial o robo de datos.

Cadena de ataque de toma de control de una cuenta
Huntress platform

Sin investigaciones manuales.
Sin esperar a que los atacantes den el primer paso.

El peor momento de una toma de control de una cuenta no es el correo de phishing.

Es descubrir, horas después, que un atacante ha estado iniciando sesión en silencio, creando persistencia, robando datos confidenciales, autorizando aplicaciones maliciosas o moviéndose por todo tu entorno.

Con el SOC de Huntress impulsado por IA que opera 24/7, esas acciones críticas de respuesta inicial ocurren en minutos.

Automáticamente:

  • Deshabilitamos identidades comprometidas
  • Revocamos sesiones activas
  • Eliminamos persistencia maliciosa
  • Investigamos actividad de identidad sospechosa
  • Detenemos a los atacantes antes de que puedan escalar el acceso o robar más datos
Huntress platform

Inician sesión,
nosotros los detenemos.

Las herramientas de seguridad tradicionales se enfocan en mantener a los atacantes fuera. Huntress ayuda a fortalecer tus defensas y evita que los atacantes avancen si logran entrar.

Nuestro SOC busca continuamente comportamientos reales de atacantes, no solo eventos sospechosos, para darte investigación experta, informes de incidentes verificados y contención rápida las 24 horas del día, los 7 días de la semana.

Ya sea que un atacante robe credenciales mediante phishing, secuestre una sesión de comunicación, abuse de permisos de OAuth o comprometa una cuenta mediante otro ataque de identidad, Huntress ayuda a detenerlos antes de que pequeños compromisos se conviertan en brechas graves.

HISTORIAS DE LA VIDA REAL

Los ataques de toma de control de una cuenta no se detienen en el primer inicio de sesión

A medida que una empresa líder en techado y exteriores se expandía rápidamente mediante adquisiciones, su equipo de TI de dos personas enfrentaba un número creciente de amenazas a la identidad, incluidos correos de phishing, inicios de sesión sospechosos y cuentas de usuario comprometidas. Necesitaban una forma de detectar y detener las tomas de control de cuentas sin agregar más herramientas ni más trabajo.

Con Huntress Managed ITDR, la empresa obtuvo visibilidad inmediata sobre la actividad sospechosa de identidad en siete inquilinos de Microsoft 365. Huntress identificó rápidamente cuentas comprometidas e inicios de sesión sospechosos, mientras el SOC disponible 24/7 investigaba la actividad y contenía las amenazas antes de que se convirtieran en tomas de control de cuentas o en un impacto más amplio para el negocio. Cuando un empleado hizo clic en un enlace malicioso, Huntress ya había investigado y contenido la amenaza antes de que el usuario siquiera la reportara.
Un escudo blanco brillante con una marca de verificación dentro de anillos circulares de neón, en un escenario de sala de servidores oscura

Protección de primer nivel que puedes demostrar

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de élite, reconocidos en la industria y que lo han visto todo, nuestro SOC impulsado por IA que opera 24/7 trabaja sin descanso para detener las amenazas de toma de control de cuentas antes de que los atacantes puedan robar tu dinero o dañar tu negocio.

83 mil

Reportes de incidentes de alta/crítica gravedad enviados en los últimos 12 meses

La fatiga por alertas es real, pero no deberías tener que lidiar con ella. Nuestro SOC 24/7 investiga las amenazas de identidad, valida lo que es real y gestiona la respuesta en tu nombre. En lugar de perseguir alertas urgentes, tu equipo puede mantenerse enfocado en el trabajo estratégico que impulsa el negocio.

más de 285 mil

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año. Y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología, capacitación y enfoque para acabar con los hackers. El resultado es una mayor eficiencia para tu equipo y una mejor protección para tu negocio.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

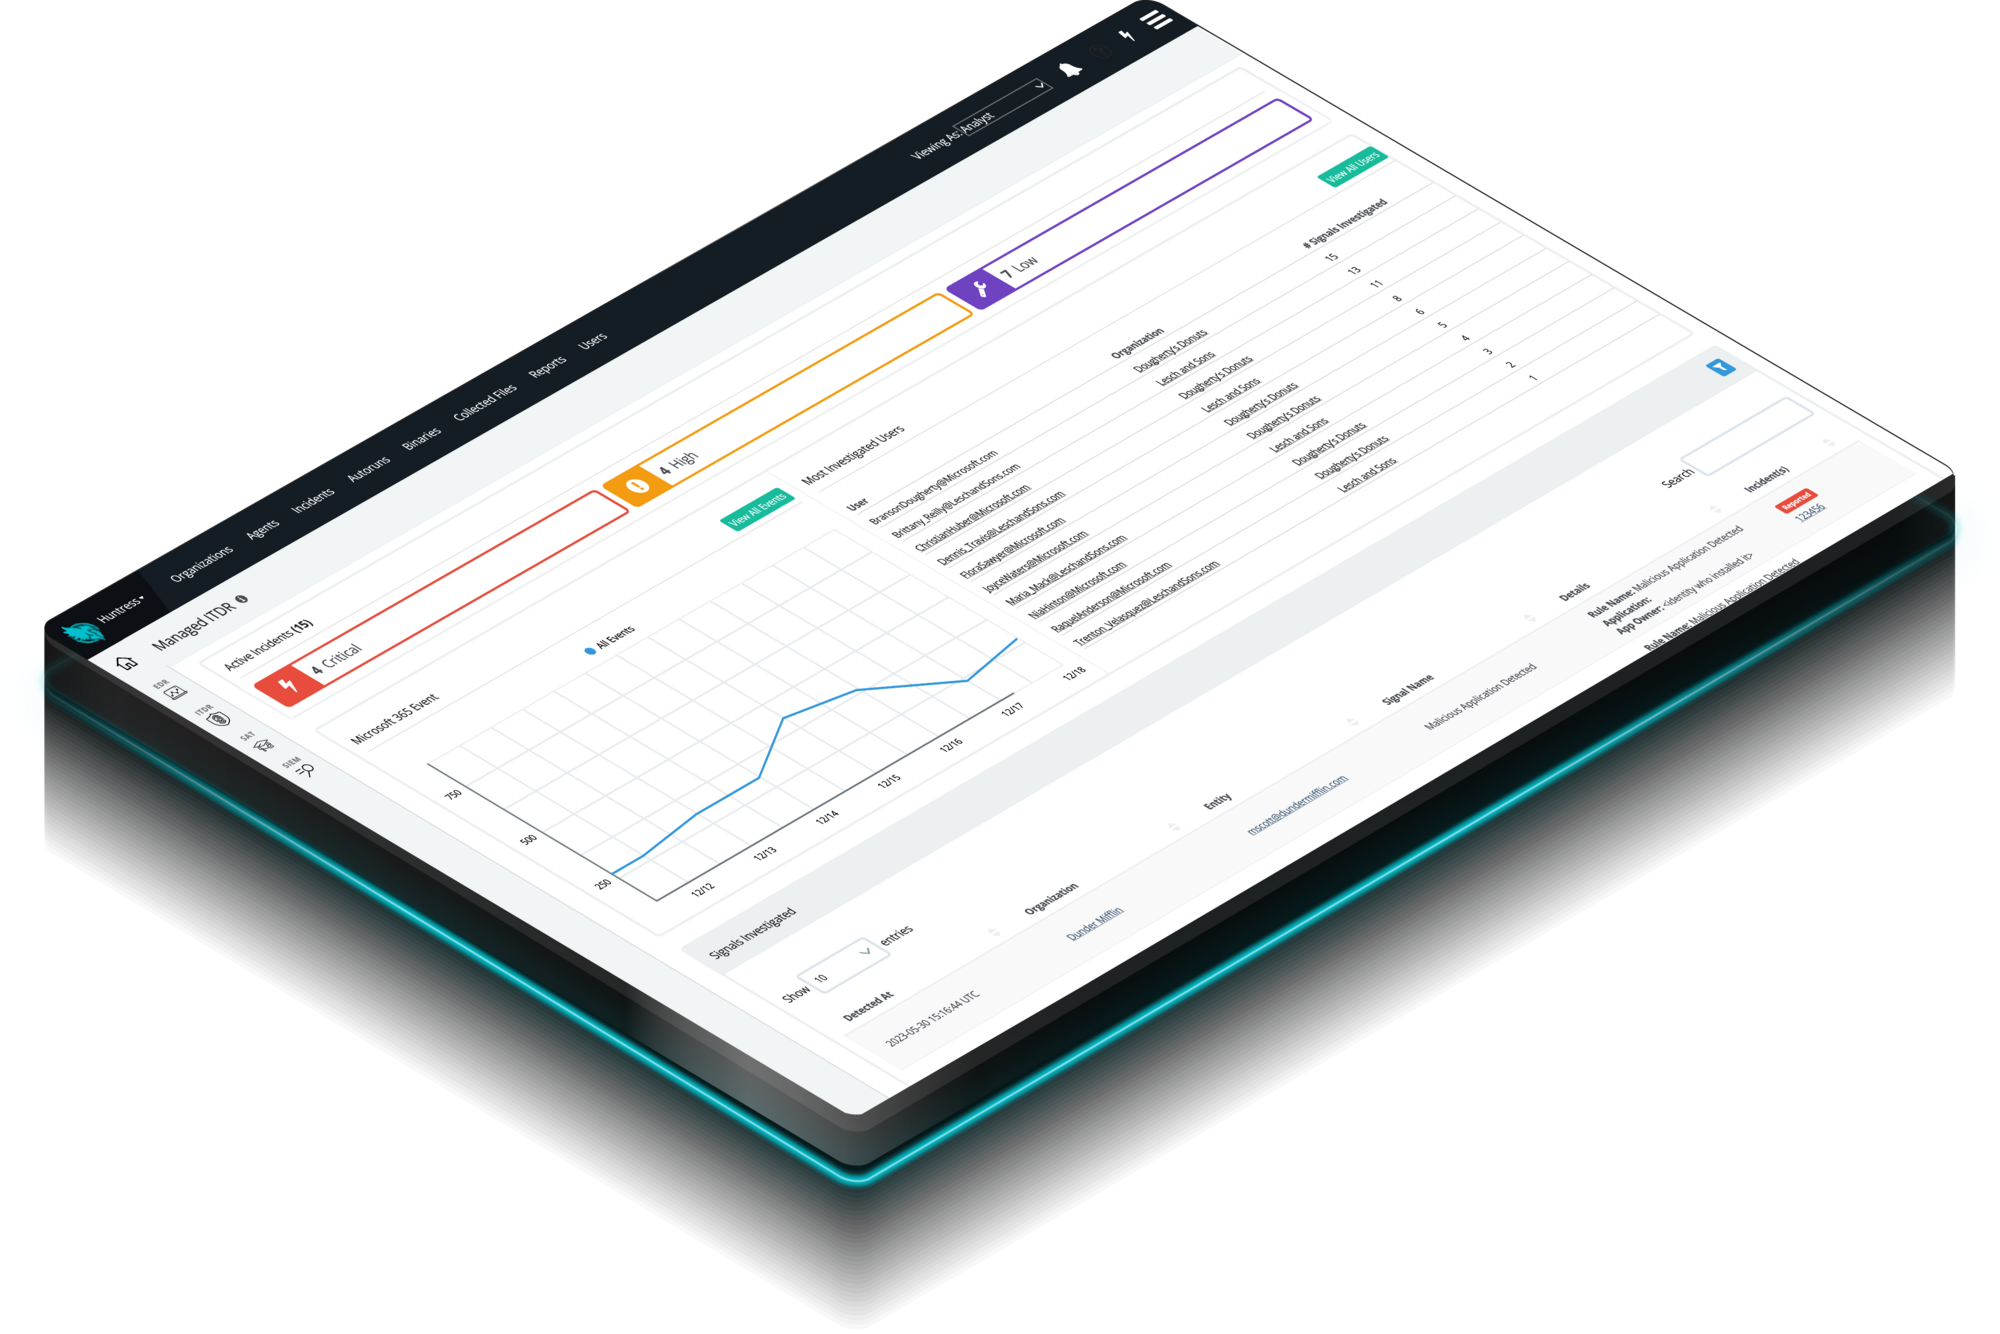
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 16 millones de identidades protegidas

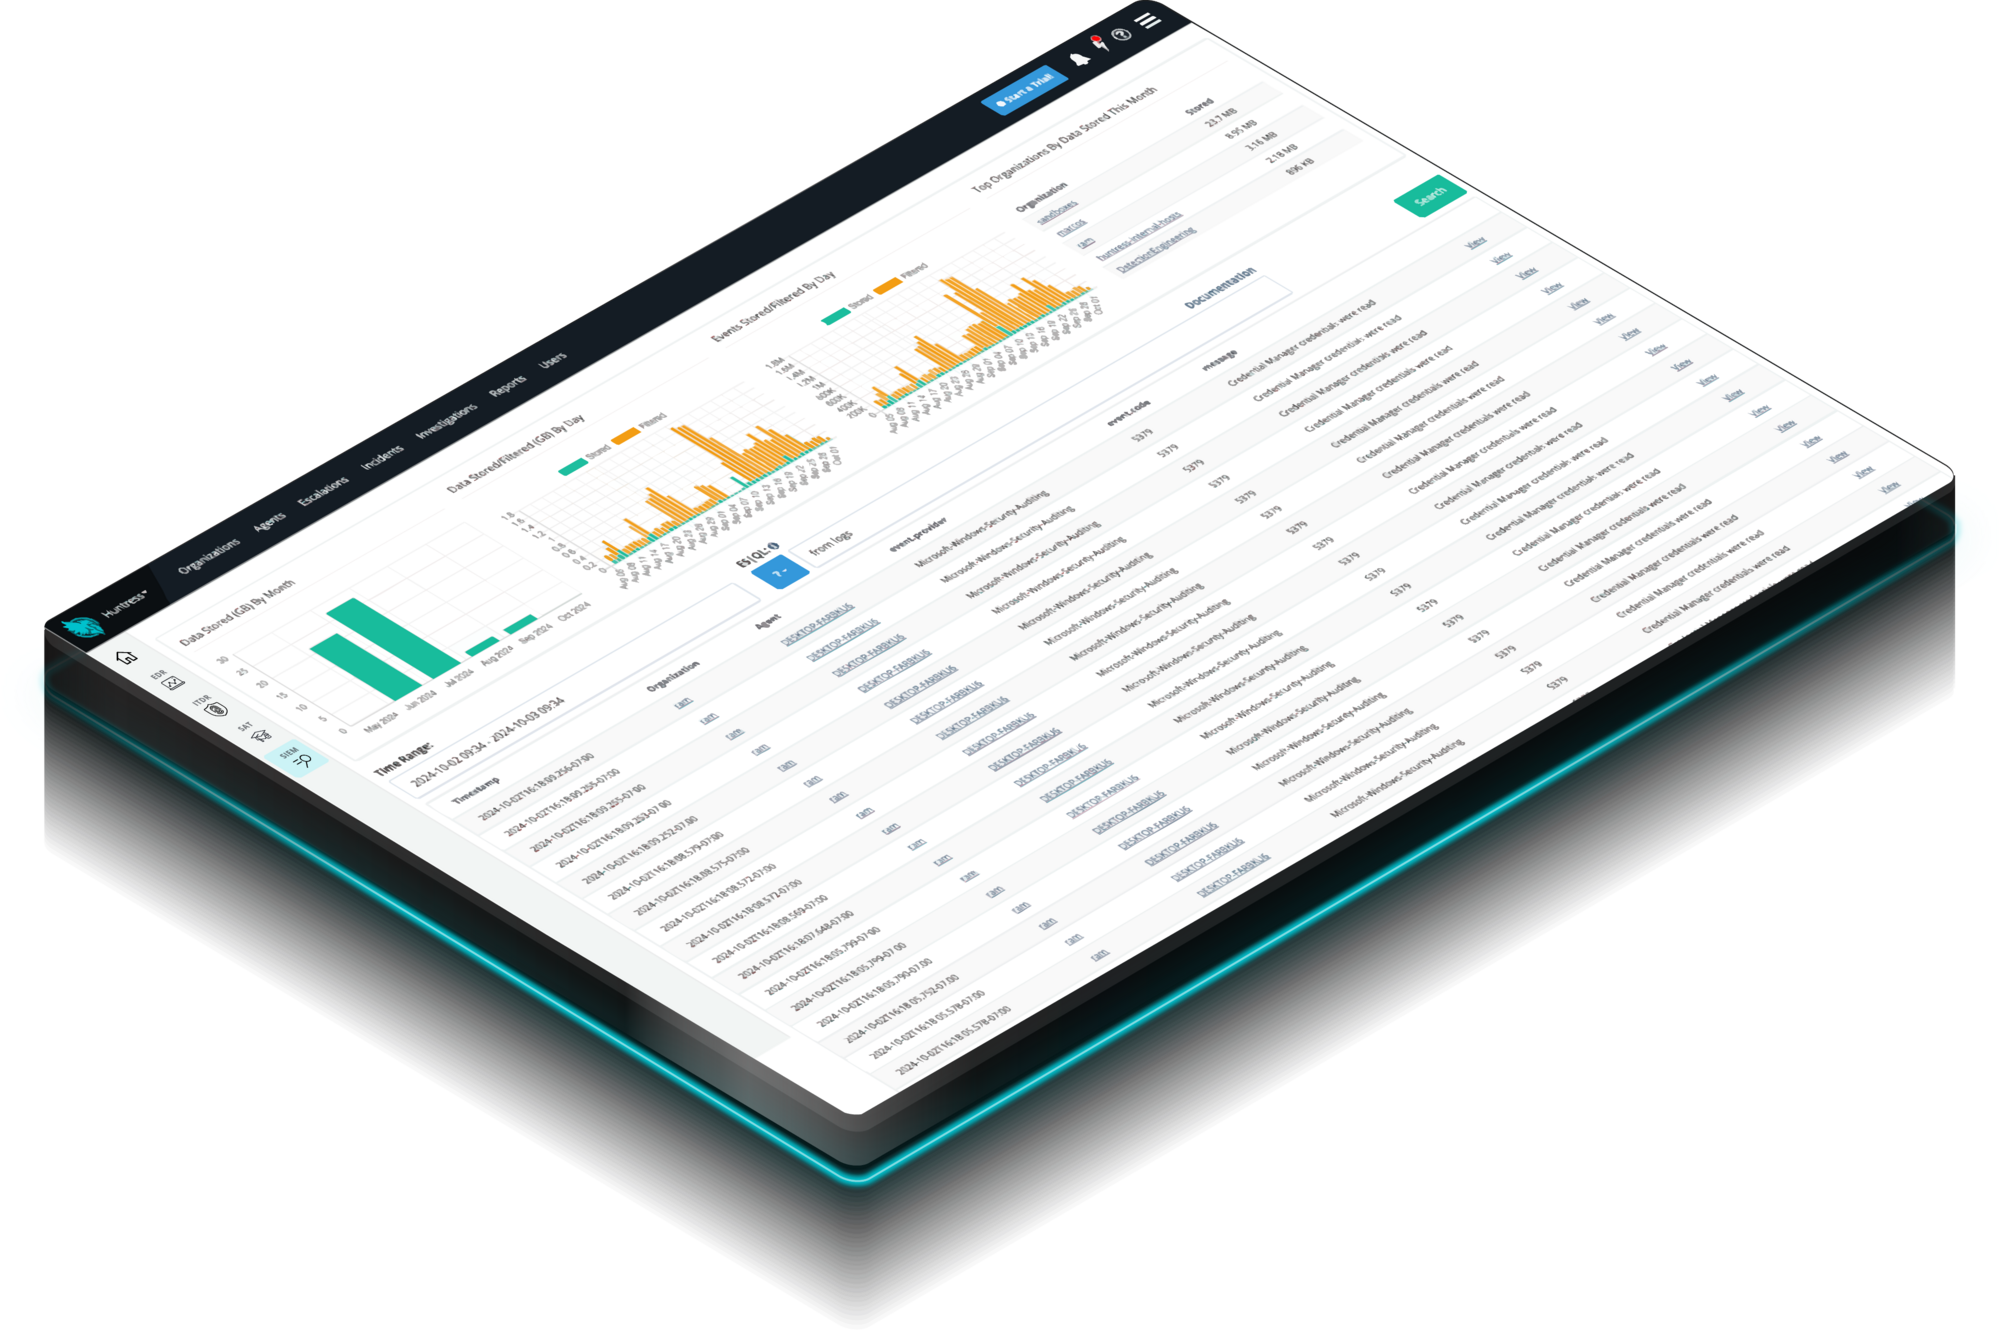
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 16 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

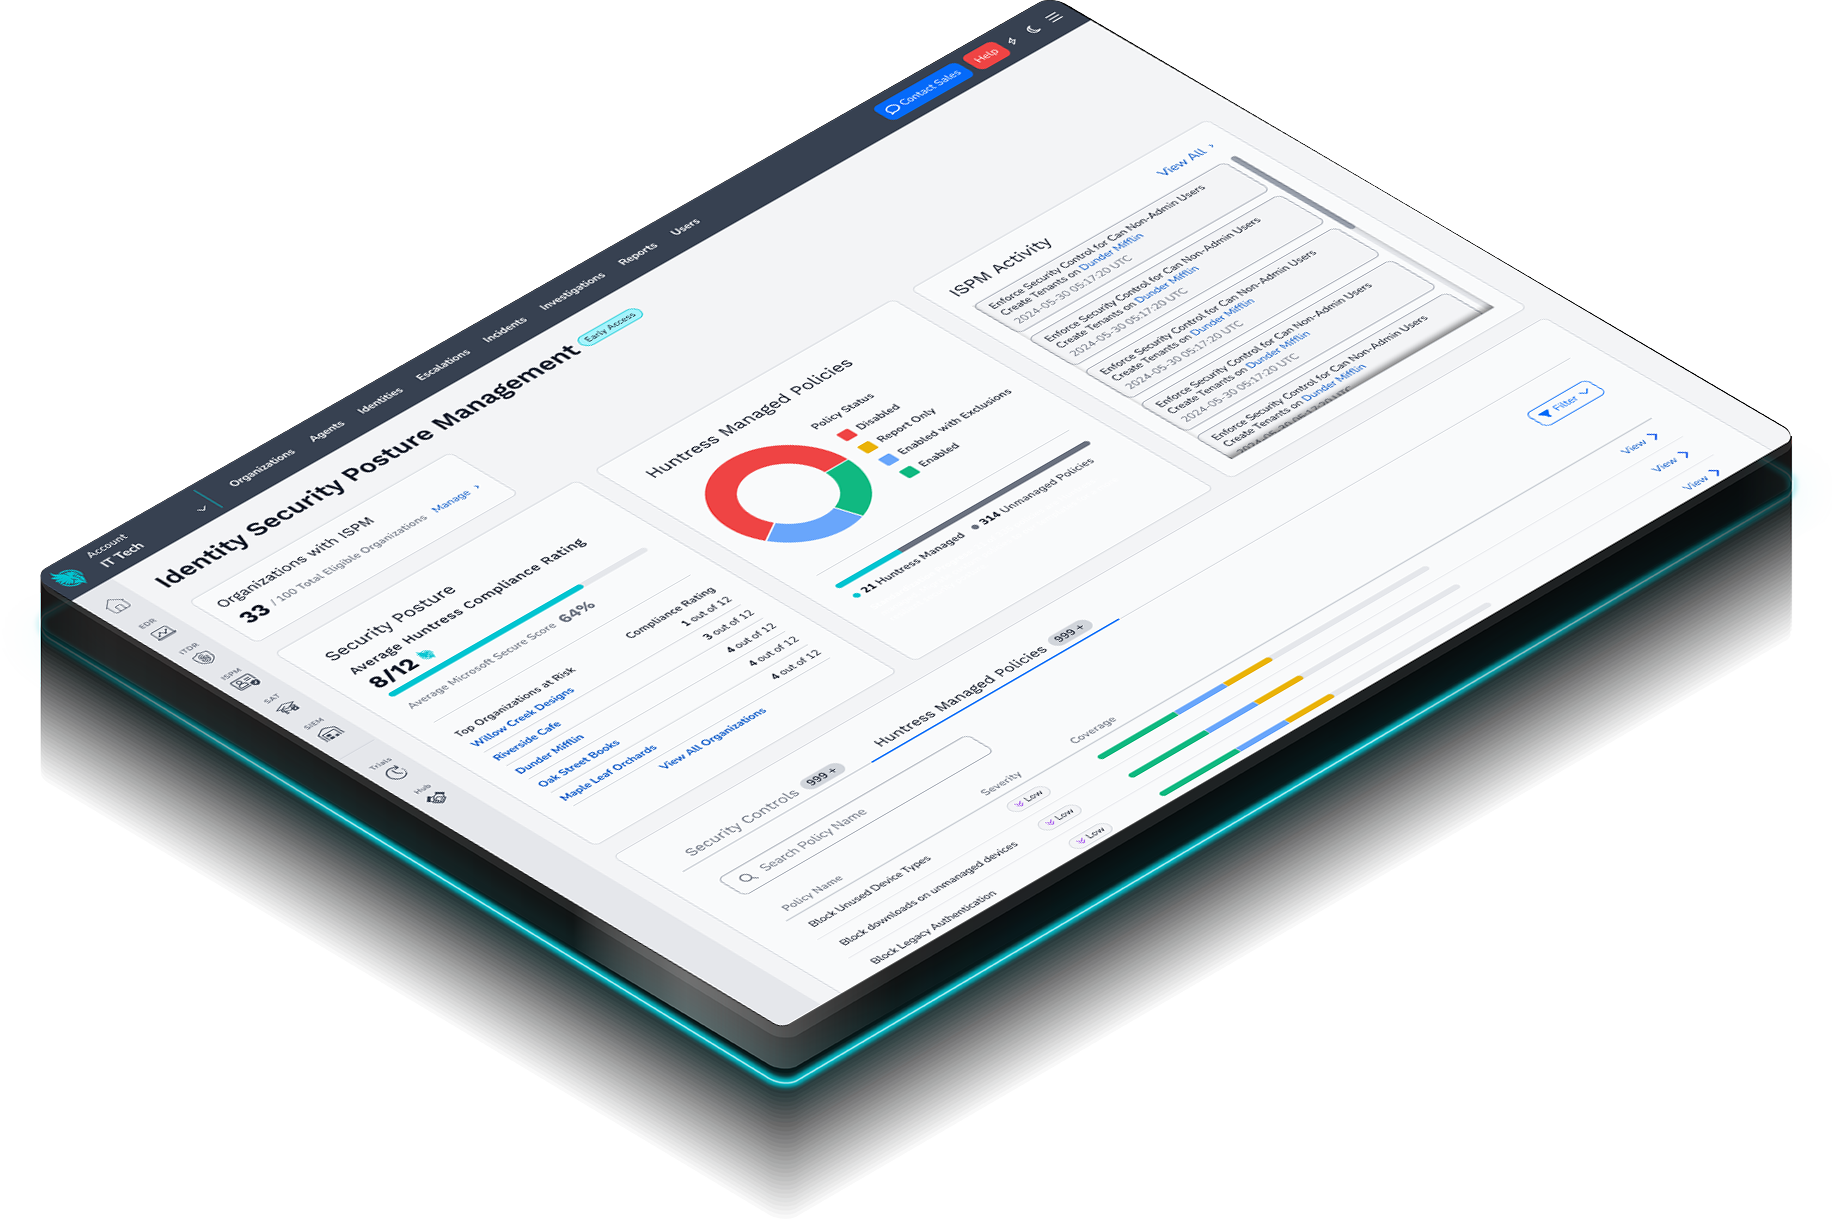
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza

No te quedes solo con nuestra palabra

2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europa

Preguntas frecuentes

Ya no.

El correo electrónico suele ser el primer objetivo, pero los atacantes también abusan de SharePoint, OneDrive, Teams, Entra ID, recursos de Azure y otros servicios en la cloud una vez que han comprometido una identidad. La toma de control de una cuenta moderna es un problema de identidad, no solo un problema de correo electrónico.

Sí.

La toma de control de una cuenta moderna va mucho más allá de las contraseñas robadas. Managed ITDR detecta el secuestro de sesión, aplicaciones OAuth no autorizadas, reglas maliciosas de bandeja de entrada, phishing mediante código de dispositivo, inicios de sesión inesperados, abuso de VPN, geolocalizaciones sospechosas, robo de credenciales y numerosos otros ataques de identidad posteriores a la autenticación.

Huntress está diseñado específicamente para equipos como el tuyo. Nuestro SOC impulsado por IA y liderado por personas actúa como tu extensión dedicada, y te da la experiencia necesaria y cobertura 24/7 sin el costo ni la complejidad masiva de armar o escalar tu propio equipo de seguridad. Nosotros nos encargamos de las partes difíciles —desde la caza de amenazas, la investigación y la respuesta, hasta planes de aprendizaje de concientización en seguridad totalmente gestionados— y entregamos acciones claras y verificadas a tu equipo. Este modelo asegura que obtengas resultados de seguridad de nivel empresarial sin necesitar recursos de ese nivel.

La velocidad importa.

Nuestro SOC investiga la actividad verificada de toma de control de una cuenta. No solo generamos alertas: comenzamos la contención revocando sesiones, deshabilitando identidades comprometidas y eliminando la persistencia del atacante antes de que ocurra un daño adicional.

Microsoft ofrece capacidades de seguridad potentes, pero muchas organizaciones todavía necesitan expertos que monitoreen de forma continua la actividad de identidad, investiguen alertas y respondan con rapidez.

Huntress combina nuestra Agentic Security Platform con un SOC impulsado por IA que opera 24/7 y que valida actividad sospechosa, investiga ataques de identidad e inicia la contención con un tiempo de respuesta promedio de 3 minutos, líder en la industria.

Conoce más sobre la toma de control de una cuenta

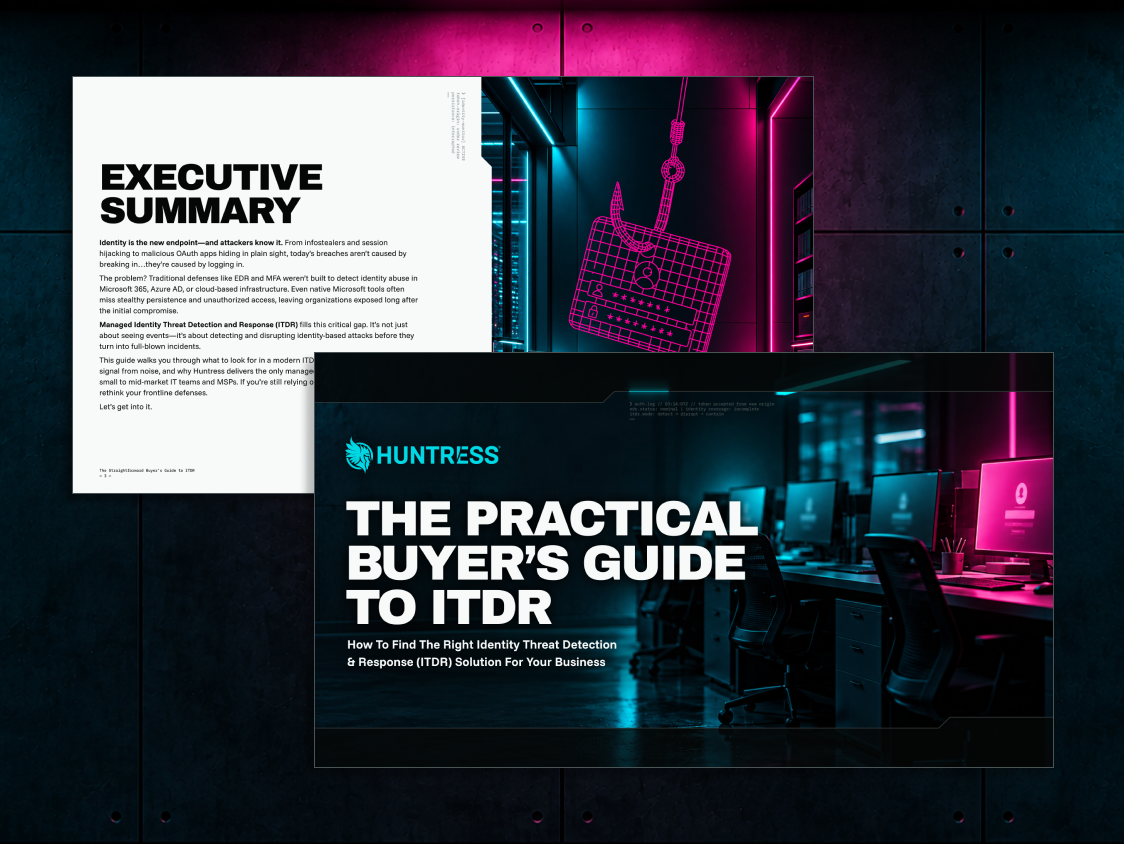
Más información sobre La guía práctica del comprador para ITDR
La guía práctica del comprador para ITDR
Ebook

Descarga la Guía del comprador de ITDR para aprender a mantenerte un paso adelante de los atacantes

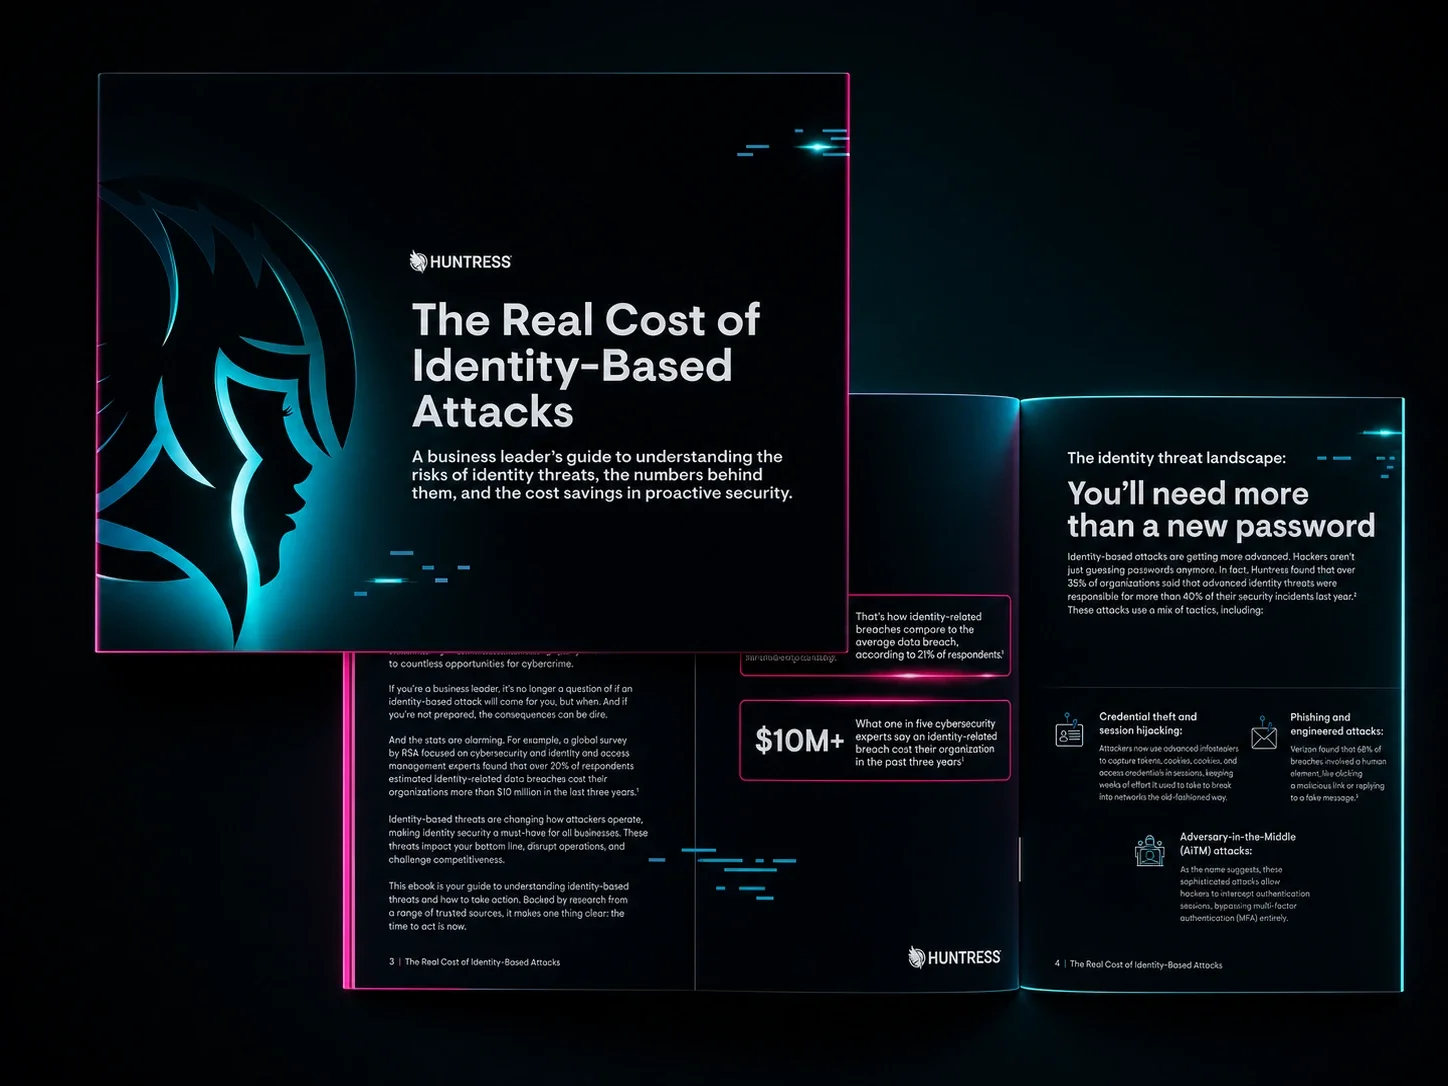
Más información sobre El costo real de los ataques basados en identidad
El costo real de los ataques basados en identidad
Ebook

No dejes que los ataques a la identidad afecten tu negocio

Más información sobre ¿Qué es el fraude por toma de control de una cuenta (ATO)?
¿Qué es el fraude por toma de control de una cuenta (ATO)?
Blog

Tu guía completa para la detección y prevención de ATO

Mira la protección contra la toma de control de una cuenta de Huntress en acción

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad