
Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: octubre de 2025

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Combinar RMM maliciosos para mayor persistencia

Los actores de amenazas han usado de forma constante herramientas de monitoreo y gestión remota (RMM) en sus cadenas de ataque este año. Pero recientemente surgió un giro interesante: los actores de amenazas usan PDQ o GoTo Resolve al principio y luego implementan herramientas RMM secundarias, como ScreenConnect o SimpleHelp. Implementar varias herramientas RMM ayuda a los actores de amenazas a mantener el acceso a largo plazo, especialmente si se bloquea la primera herramienta. A continuación, algunos ejemplos que hemos visto recientemente:

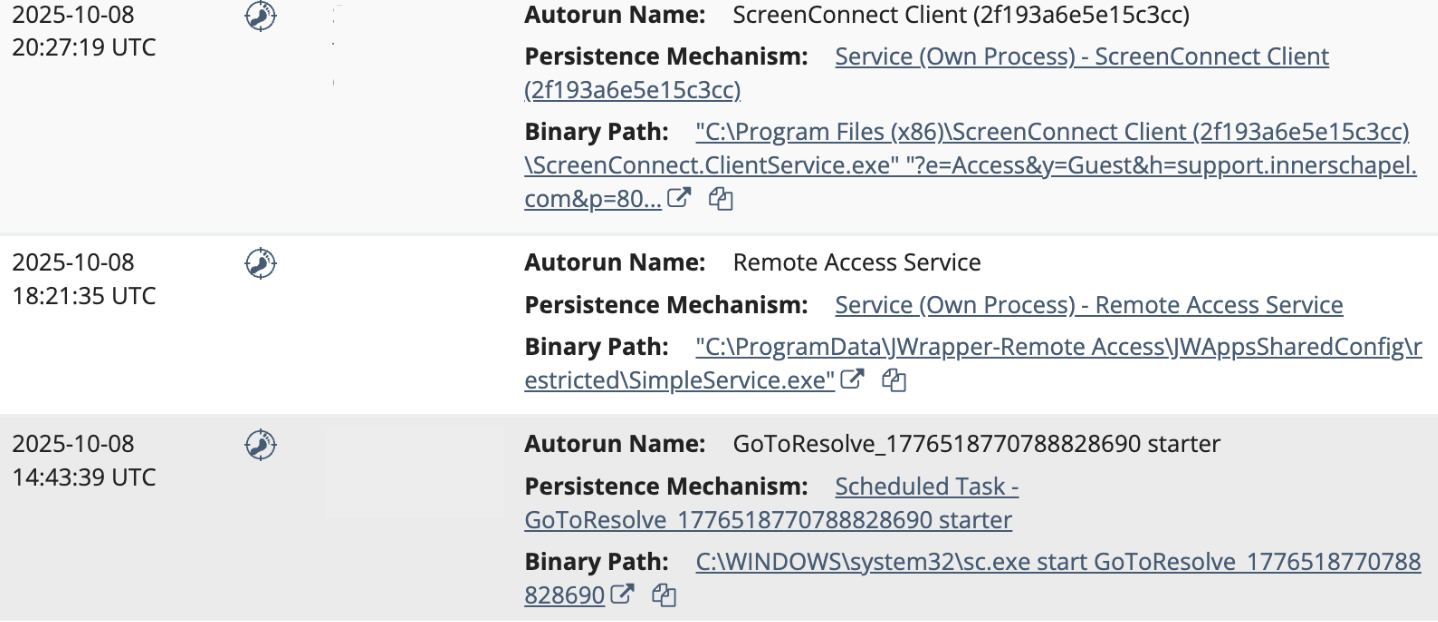
  • El 7 de octubre, un empleado de una empresa de bienes raíces recibió un correo de phishing por Outlook, lo que lo llevó a instalar Open Revised Contract (2).exe. Este archivo ejecutable era en realidad una instancia renombrada de GoTo Resolve firmada por GoTo Technologies USA, LLC, la cual luego se usó para instalar el RMM ScreenConnect
  • En octubre, un empleado de una concesionaria de autos ejecutó el OPENINVITATION.exe archivo, un instalador fraudulento de GoTo Resolve RMM. El actor de amenazas luego usó su acceso mediante GoTo Resolve para instalar un RMM SimpleHelp fraudulento (SimpleService.exe) en el endpoint. Pero no se detuvo ahí: luego instaló una instancia maliciosa de ScreenConnect, configurada con el dominio support[.]innerschapel[.]com

Incidente con los RMM GoTo Resolve, SimpleHelp y ScreenConnect

La conclusión

Mientras las empresas usan RMM para aumentar la eficiencia y reducir costos, los actores de amenazas comprometen herramientas RMM heredadas o instalan su propio RMM una vez que obtienen acceso al endpoint. Ahora vemos que suben el nivel al instalar múltiples RMM para lograr un acceso más persistente.


Una mirada puntual a un ataque de ransomware Qilin

El 11 de octubre, una organización instaló el agente de Huntress en un endpoint inicialmente, después de que sufriera un ataque del ransomware Qilin, lo que nos dio una visibilidad muy limitada de lo ocurrido. Aunque no contábamos con telemetría de EDR y SIEM para investigar el ataque, usamos otras fuentes de datos, entre ellas:

  • Alertas del antivirus de Microsoft Defender (MAV)
  • Registros del Program Compatibility Assistant (PCA)
  • Registros de eventos de Windows

Al revisar estas distintas fuentes de datos, Ben Folland y Harlan Carvey descubrieron que el actor de amenazas había instalado Total Software Deployment Service, además de una instancia fraudulenta de ScreenConnect, en el entorno de la víctima. Luego, el actor intentó implementar varios archivos maliciosos.

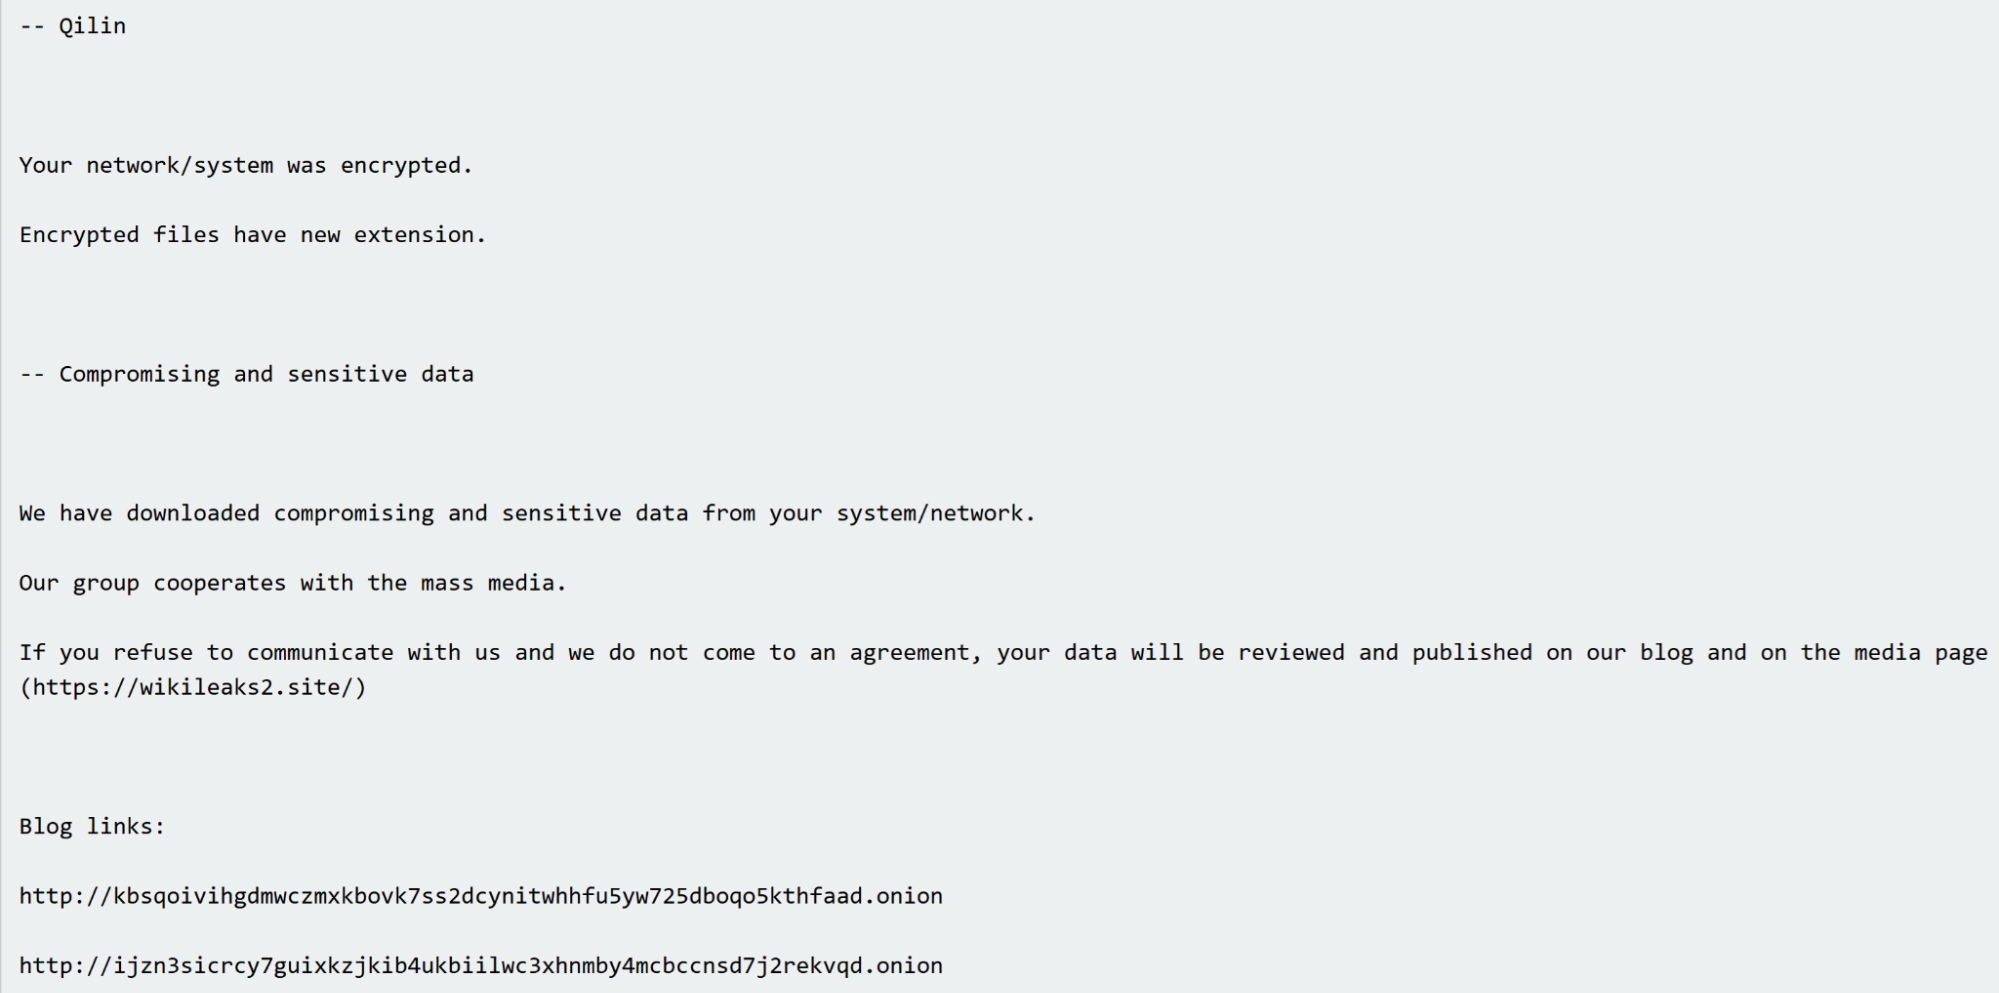
Nota de rescate del ransomware Qilin
La conclusión

Aunque no siempre contamos con los flujos de telemetría necesarios durante un incidente, confiar en múltiples fuentes de datos nos ayuda no solo a comprender mejor las actividades que el actor de amenazas intentó realizar en el endpoint, sino también a validar los hallazgos y dar una imagen más clara de lo que realmente ocurrió.


Los actores de amenazas recurren a Chrome Remote Desktop

Hemos visto a actores de amenazas usando Chrome Remote Desktop en varios ataques recientemente. Esta es una herramienta legítima de software de escritorio remoto desarrollada por Google que se instala como medio de persistencia, al igual que otras herramientas RMM. Estos son algunos incidentes que nuestro SOC ha visto relacionados con Chrome Remote Desktop:

  • En un incidente del 13 de octubre, un actor de amenazas se autenticó mediante el protocolo de escritorio remoto (RDP) y luego implementó Chrome Remote Desktop, antes de intentar desinstalar el agente de CrowdStrike Falcon del endpoint e implementar el ransomware Akira
  • El 17 de octubre, un actor de amenazas se autenticó mediante RDP antes de descargar e instalar Chrome Remote Desktop para persistencia. Además, el actor de amenazas escaneó la red (usando netscan) y tomó medidas para realizar una enumeración
La conclusión

Chrome Remote Desktop es solo el RMM más reciente que los actores de amenazas usan para mantener la persistencia, y hemos visto un aumento claro en el uso malicioso de esta herramienta en las últimas semanas.

Tactical Response

Nuestro equipo de Hunting & Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ocupa el punto intermedio entre una oferta de MDR estándar y una respuesta a incidentes más intensiva y formal. Nuestros hallazgos de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Compromisos de SonicWall SSLVPN

Vimos un aumento de actores de amenazas que se autenticaban en dispositivos SonicWall SSLVPN en varios entornos de clientes en octubre, lo que parecía derivarse de un compromiso de credenciales (en lugar de fuerza bruta). La mayor parte de la actividad comenzó el 4 de octubre, con autenticaciones que continuaron durante la semana siguiente. En total, se vieron afectadas más de 100 cuentas SonicWall SSLVPN en 16 cuentas de clientes, y todas las autenticaciones se originaron desde 202.155.8[.]73.

El aumento de autenticaciones se dio después de que SonicWall emitiera una actualización de aviso de seguridad advirtiendo que un ataque a su plataforma MySonicWall le dio a una parte no autorizada acceso a archivos de respaldo de configuración de firewall de todos los clientes que hayan usado el servicio de respaldo en la cloud de SonicWall. No tenemos evidencia que vincule este aviso con el reciente aumento de compromisos que hemos visto (aunque podría ser difícil distinguir esa actividad desde nuestro punto de vista); sin embargo, cualquier dato de compromiso e indicador de compromiso es siempre de interés tanto para nuestra base de clientes como para la comunidad en general.

Un reconocimiento especial a Michael Tigges por todo su trabajo detrás de estos hallazgos.


Una caza de amenazas revela... ¿gusanos USB?

Los gusanos USB siguen existiendo en 2025 (!), y varias cacerías de amenazas retrospectivas en octubre revelaron múltiples incidentes con gusanos que se originaron en dispositivos USB.

En uno de los incidentes, un gusano USB llevó a la implementación de malware de minería de criptomonedas en el endpoint infectado. Nuestra cacería de amenazas retrospectiva encontró que el 22 de octubre a las 6:02:40 UTC, una cuenta de usuario ejecutó un script VBS malicioso en la unidad D:\ . Esta actividad se originó en una unidad flash USB SanDisk Cruzer Blade infectada que se conectó al endpoint aproximadamente 20 segundos antes de la ejecución del script VBS. El script luego llevó a que se prepararan y ejecutaran cargas adicionales desde el directorio C:\Windows \System32.

Aunque pueda parecer sorprendente que los gusanos USB sigan existiendo, estos incidentes siguen la línea de malware de años recientes como Raspberry Robin y SnakeDisk. Para reducir el riesgo de estas infecciones, las organizaciones pueden restringir el acceso a dispositivos externos como unidades USB, o al menos escanear estos dispositivos antes de conectarlos a las redes internas.

Amenazas alrededor del mundo

En octubre, varias interrupciones en la manufactura atribuidas a Qilin y operadores de ransomware afines afectaron a proveedores automotrices japoneses y empresas procesadoras de bebidas, lo que provocó cierres de producción y una desaceleración en las cadenas productivas, como la de Volkswagen, en varios países. Este ataque fue notablemente distinto de los ataques anteriores que afectaron a empresas manufactureras a principios de este año y a fines del año pasado. En ambos casos, los atacantes no apuntaron ni accedieron a datos de clientes ni parecieron usar métodos de pivoteo hacia esas áreas. Pero este ataque más reciente parece estar específicamente orientado a la capa de proveedores y a alterar el ritmo de producción, generando un gran impacto con retrasos en componentes específicos de producción.  

Debido a esta precisión, se sospecha que este ataque fue coordinado con personas familiarizadas con los procedimientos de manufactura y producción, así como con coordinadores de la cadena de suministro. Esta tendencia de ataque parece estar motivada por factores económicos. Para lograr el máximo impacto, este ataque también podría afectar los precios de las acciones o los entregables contractuales, lo que en última instancia influiría en cambios en la manufactura o en ganancias económicas para los vendedores en corto.

Además, el entorno de desarrollo BIG-IP de F5 fue reportado como comprometido durante casi 12 meses por el actor de amenazas UNC5221 (también conocido como APT27, Murky Panda y Silk Typhoon). Los investigadores creen que esta brecha permitió al grupo de amenazas no solo analizar y robar el código base, sino también el pipeline de entrega y las relaciones de confianza que forman la columna vertebral de las ofertas de servicio de F5. F5 respondió revisando cambios de código en todo el código base, además de aplicar parches de forma preventiva a vulnerabilidades de seguridad conocidas en todo su pipeline, herramientas y dispositivos.

Las personas que usan la arquitectura y los servicios de F5 deberían considerarse dentro del radio de impacto y revisar los incidentes de los últimos 11 meses para verificar si hay actividad de amenazas asociada, incluyendo:

  • Mapeo de puntos ciegos arquitectónicos
  • Preparación de futuro envenenamiento de código, procedimientos o relaciones de confianza
  • Desencadenar ataques no tradicionales, como latencia en el rendimiento, llamadas API redirigidas que generan deuda técnica u otros ataques complejos

Rapid Responses

Para quienes no estén familiarizados, las "Rapid Responses" se activan cuando hay una vulnerabilidad o amenaza que los atacantes aprovechan para escalar sus ataques a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en todo Huntress para determinar el posible impacto, actualizar a nuestros clientes y publicar un blog para la comunidad de seguridad con todos los detalles necesarios sobre la actividad de amenaza. Aquí hay un ejemplo de una Rapid Response que manejamos el último mes:

Explotación activa de la falla de inclusión de archivos locales en Gladinet CentreStack y Triofox (CVE-2025-11371)

Descubrimos la explotación activa de una falla de inclusión de archivos locales no autenticada en los productos Gladinet CentreStack y Triofox. La falla afectó a todas las versiones de CentreStack anteriores o iguales a 16.7.10368.56560.  Al momento del descubrimiento, no existía un parche para la vulnerabilidad. La falla permite la divulgación no intencionada de archivos del sistema, lo que deja a los actores de amenazas obtener la clave de máquina del archivo Web.config para realizar una ejecución remota de código.

Cronología de detección de la actividad de explotación observada

Vimos por primera vez la explotación de esta falla a fines de septiembre en tres entornos de clientes. Nos pusimos en contacto con Gladinet y trabajamos con ellos para desarrollar un plan de divulgación. Gladinet lanzó una solución para la falla el 12 de octubre como parte de la versión 16.10.10408.56683. Puedes conocer más información sobre CVE-2025-11371 en nuestra publicación de blog.

Un reconocimiento especial a Bryan Masters, James Maclachlan, Jai Minton y John Hammond por sus esfuerzos en descubrir, validar y divulgar esta vulnerabilidad.


Explotación de la vulnerabilidad de ejecución remota de código en Windows Server Update Services

El 23 de octubre, Microsoft lanzó una actualización fuera de banda para un error de ejecución remota de código en Windows Server Update Services (WSUS). WSUS es un servicio centralizado de distribución de actualizaciones de Microsoft para administradores de TI.

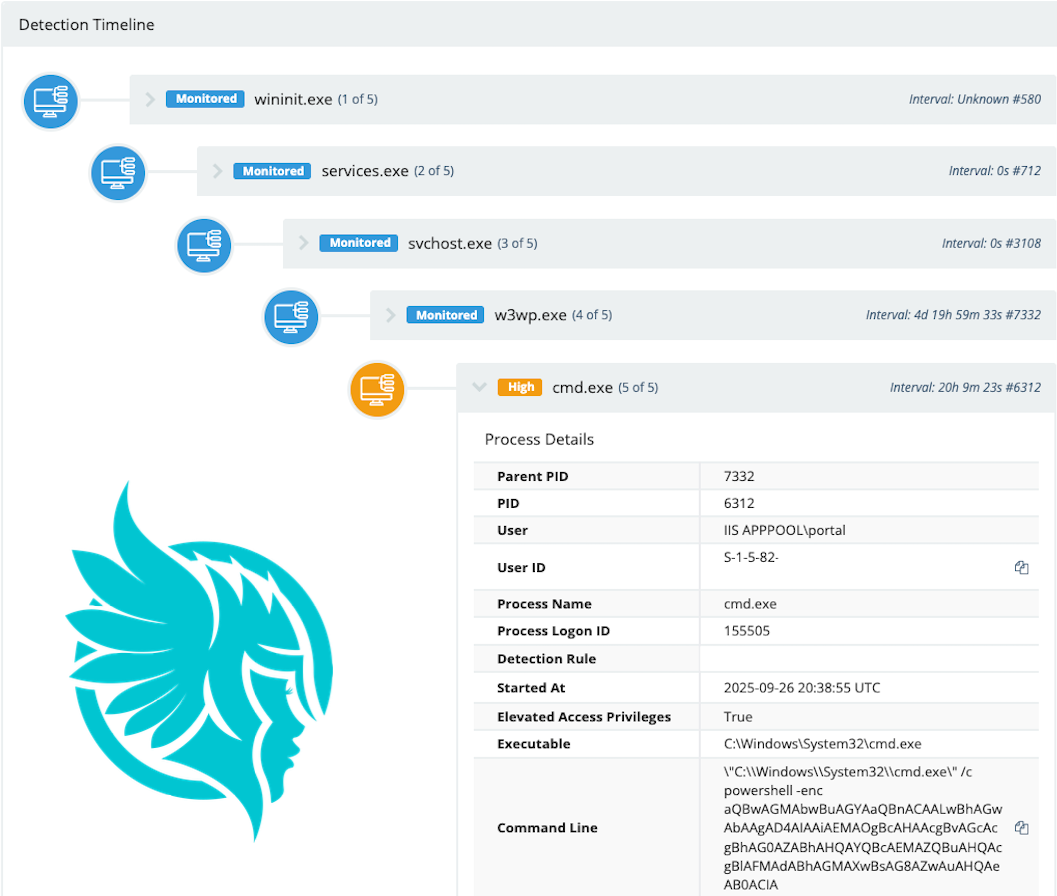
Poco después, vimos a actores de amenazas apuntando a instancias de WSUS expuestas públicamente en los puertos predeterminados (8530/TCP y 8531/TCP) para explotar la vulnerabilidad de deserialización a través de AuthorizationCookie (CVE-2025-59287).

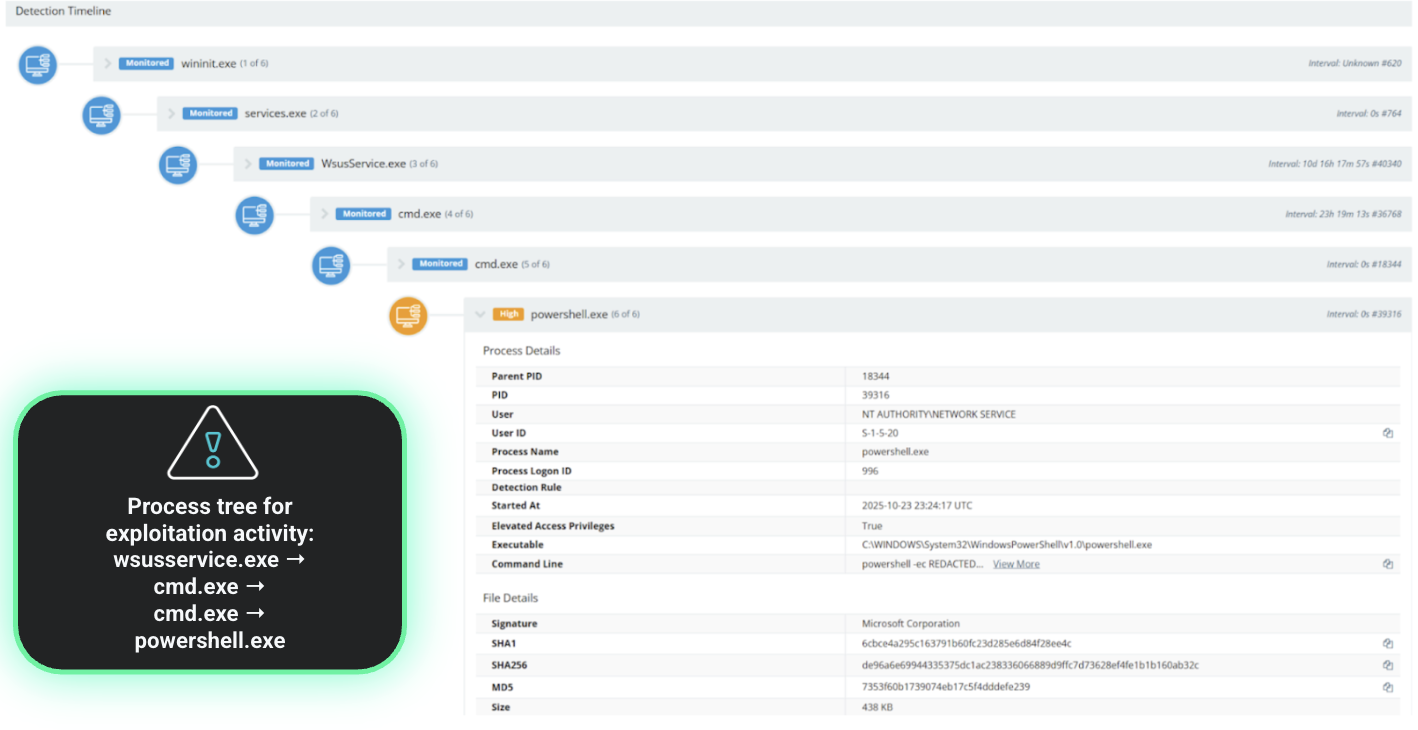
Árbol de procesos para la actividad de explotación de CVE-2025-59287
Vimos actividad de explotación en cuatro clientes, pero esperamos que la explotación de CVE-2025-59287 sea limitada, porque WSUS no suele exponer los puertos 8530 y 8531. En nuestra base de socios, hemos observado alrededor de 25 endpoints susceptibles a esta falla. Las organizaciones deben aplicar los parches disponibles para WSUS y aislar el acceso de red a WSUS.

Enviamos notificaciones a nuestra base de clientes sobre nuestros descubrimientos y escribimos una publicación de blog para informar a la comunidad en general sobre lo que estábamos viendo.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e impresionantes que nuestros compañeros de Product Research y Product lanzaron para complicarles las cosas a los atacantes. No podemos esperar para empezar a usar estos datos y ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Managed EDR

Detección y reversión de manipulación del Firewall de Windows: ahora detectamos, revertimos y alertamos automáticamente sobre reglas del Firewall de Windows que se escriben contra nuestro Agent de EDR o Windows Defender. Esto ayuda a evitar que actores maliciosos dejen ciego a Huntress ante sus actividades sospechosas.


Managed ITDR

Durante los últimos meses, Managed ITDR ha realizado varios cambios de detección discretos para mejorar la precisión de detección en Acceso no deseado. Cambios específicos:


  • Se agregaron varios centros de datos a nuestra lista de “Alto abuso” para la utilización maliciosa de infraestructura de centros de datos
  • Se agregaron detecciones discretas para inicios de sesión desde dos AS sospechosos
  • Se corrigió un problema con falsos positivos del detector de robo de tokens de autenticación ocasionados por inicios de sesión de Cloud PC

También lanzamos un Informe de Evaluación de Seguridad de Identidades con marca compartida para socios dirigido a nuestra base de clientes. El Informe de Evaluación de Seguridad de Identidades de Huntress ofrece una visión clara del panorama de identidades dentro de un inquilino de Microsoft 365. Los informes se generan automáticamente una vez que se integra un inquilino y destacan dónde podrían estar ocultos los atacantes, muestran a los usuarios los riesgos que monitoreamos y cualquier incidente que el SOC haya investigado. Los socios ahora pueden personalizar el informe con sus colores y logo, y usar la función para oportunidades de venta cruzada de ITDR en su base de clientes.


Managed SIEM

Huntress Managed SIEM ahora admite nuevas fuentes:

  • La recopilación de registros de NinjaOne NinjaRMM a través de HTTP Event Collector: los socios ahora pueden usar Huntress para ingerir registros de NinjaOne mediante webhooks directamente desde NinjaOne RMM, lo que brinda valor de cumplimiento y operativo. NinjaOne RMM no es inherentemente una fuente de detección o prevención de amenazas, pero seguimos evaluando sus registros en busca de oportunidades de detección.
  • Azure Event Hub de Microsoft, que es un servicio de puerta de enlace para enviar registros de aplicaciones y servicios de Azure a terceros. La integración es una conexión basada en API de Huntress a Azure, que permite la recopilación de registros de aplicaciones y servicios de Azure.

También estamos lanzando una nueva interfaz para las configuraciones del registro de eventos de Windows, que busca hacer las configuraciones más intuitivas para las empresas.


Managed SAT

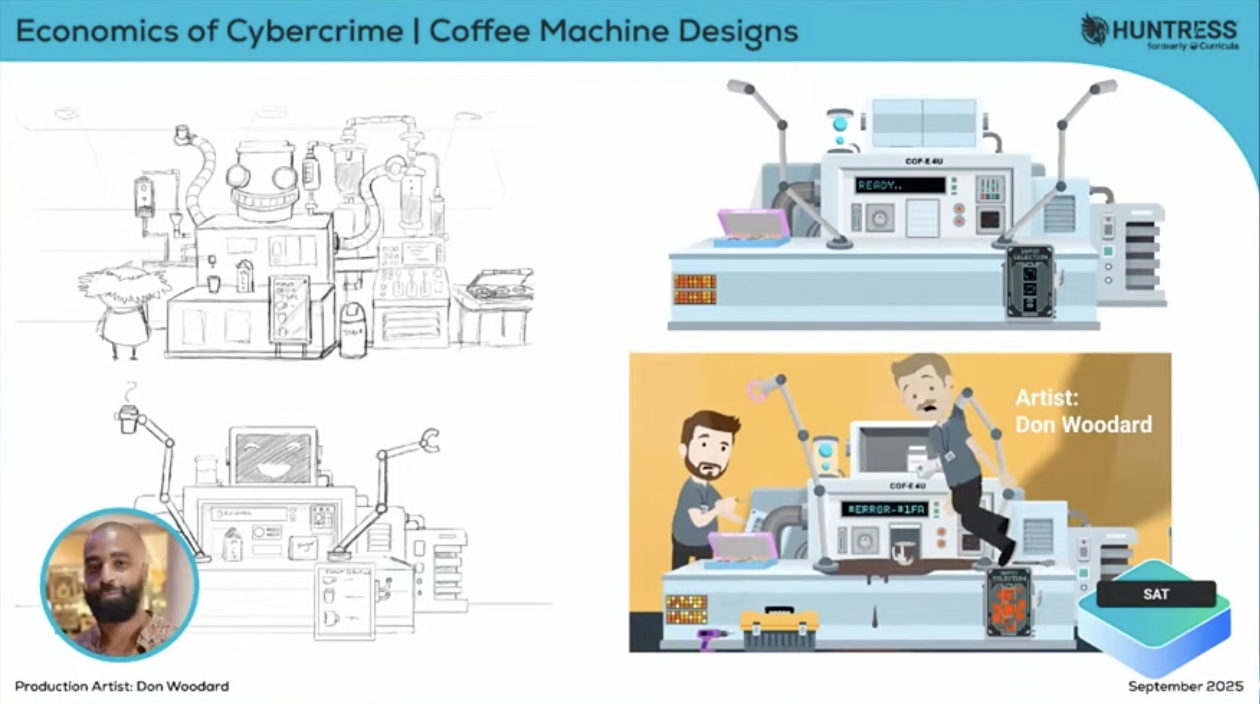
Hay un nuevo episodio de Managed SAT: Economics of Cybercrime, que explora cómo el cibercrimen funciona como un negocio sofisticado, organizado y rentable.

Un vistazo entre bastidores al diseño de Economics of Cybercrime, del Product Lab de octubre
También presentamos los Threat Simulators from Managed SAT a principios de este año, y a partir de este mes, nuestra tercera simulación, Passwords, ya está en disponibilidad general. Los usuarios de Managed SAT ahora verán esta simulación en el área "Simulations" del portal de usuarios.

Además de contenido nuevo, también lanzamos el nuevo botón “Report Phishing” para Outlook, que permite a los usuarios de Outlook usar los botones del panel de tareas y la cinta de opciones para enviar un informe de correos de phishing a Huntress Managed SAT.

Aspectos destacados

Tradecraft Tuesday: Huntress Capture the Flag 2025, show de medio tiempo

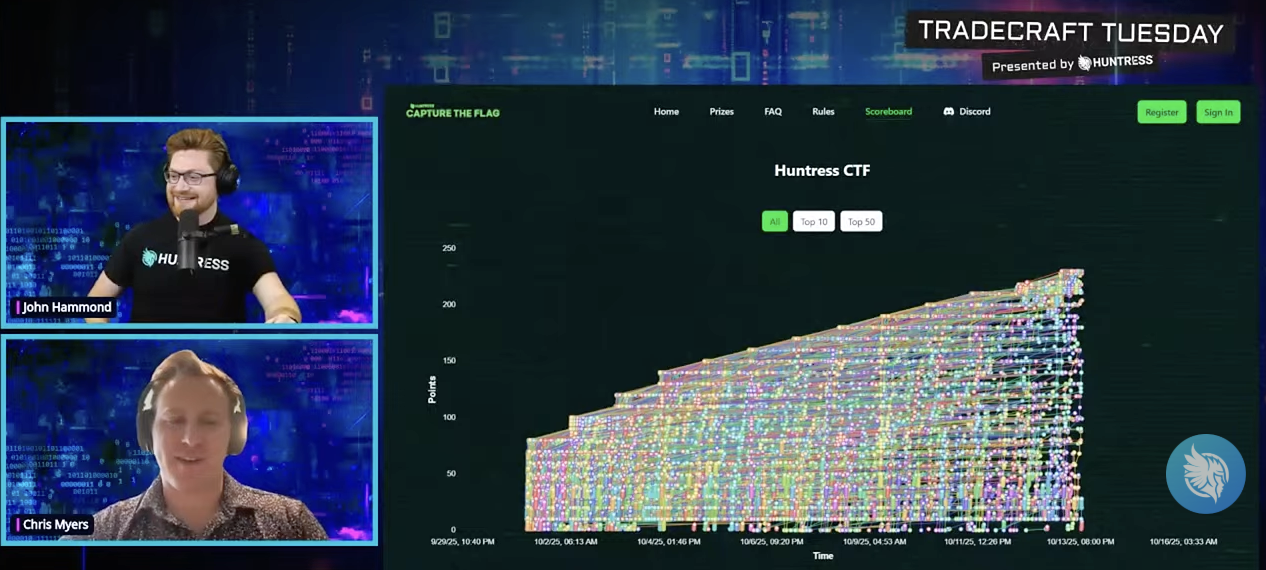
John Hammond estuvo acompañado por Chris Myers de CourseStack en el episodio de este mes de Tradecraft Tuesday, donde hablaron de todo lo relacionado con el Huntress CTF: desde cómo comenzó el evento hasta los aspectos destacados del evento CTF de este año hasta ahora. A mitad de camino (al 13 de octubre), el evento tenía 10.821 participantes registrados y 8.681 participantes activos: ¡la mejor asistencia que ha tenido el evento hasta ahora! Puedes ver el episodio completo aquí.


Medios externos destacados

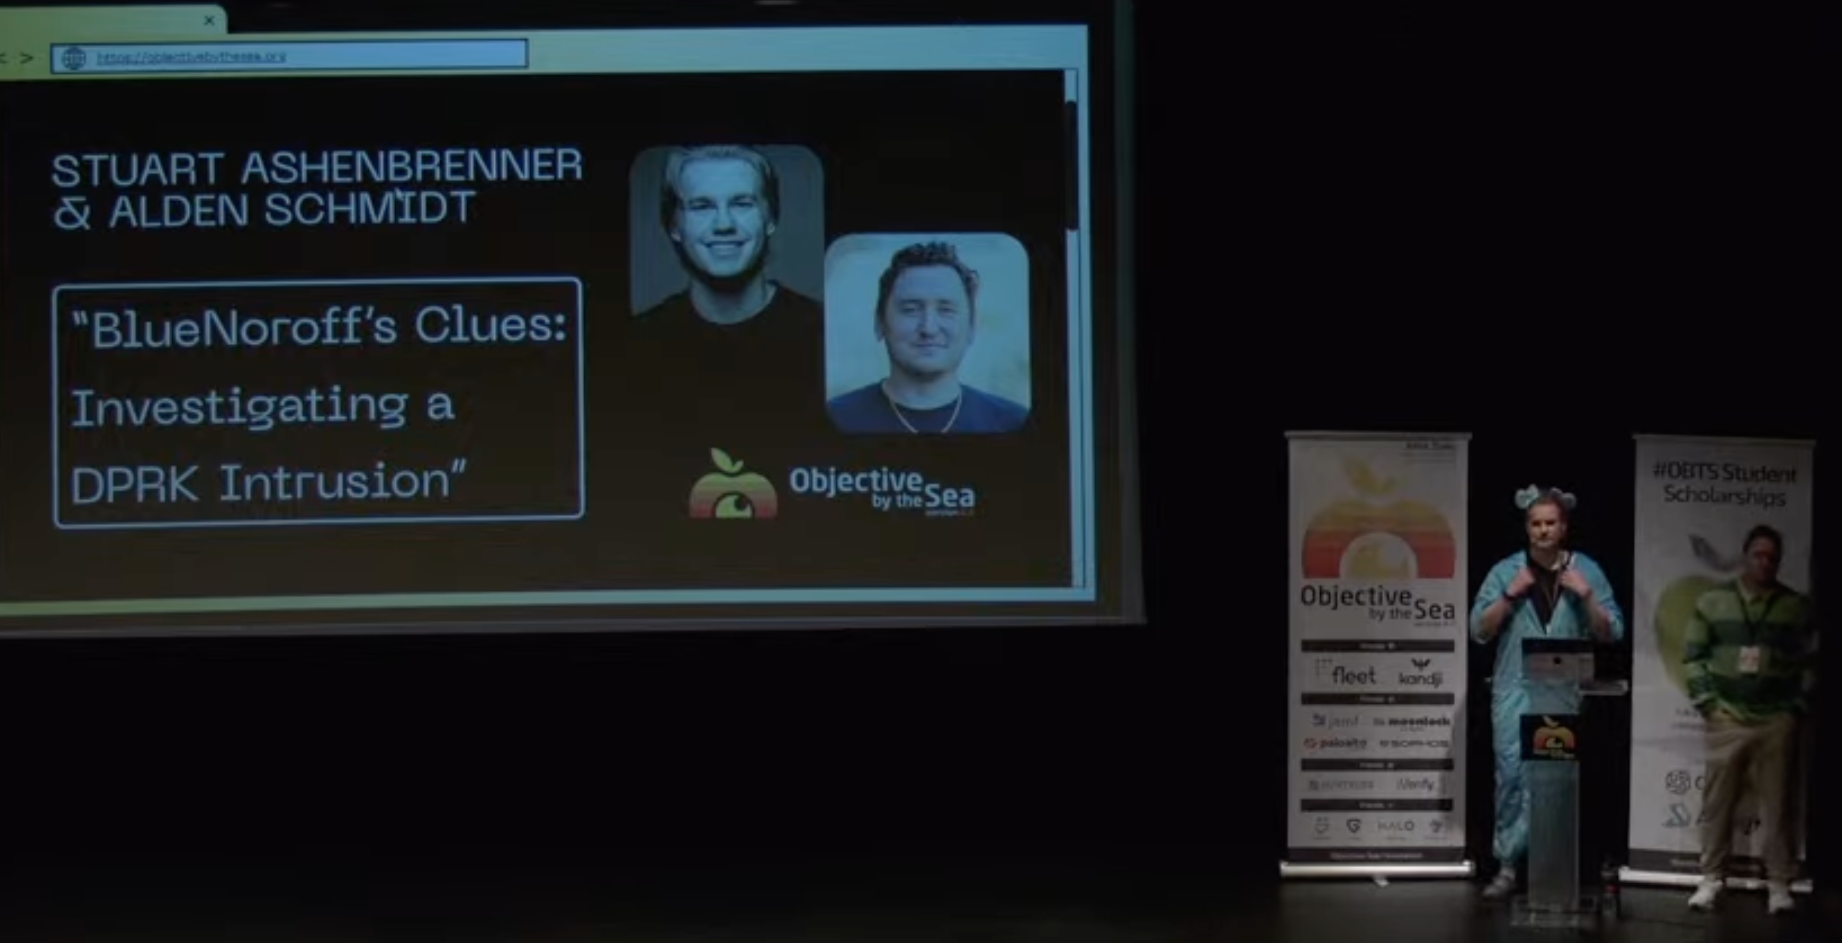
Este mes, Alden Schmidt y Stuart Ashenbrenner presentaron en Objective by the Sea, la conferencia líder de macOS. Hablaron sobre sus hallazgos sobre BlueNoroff tras una intrusión de Corea del Norte, basados en una investigación y un blog publicado a principios de este año. Puedes ver la charla durante este video en vivo del evento, a partir del minuto 4:21 aproximadamente.

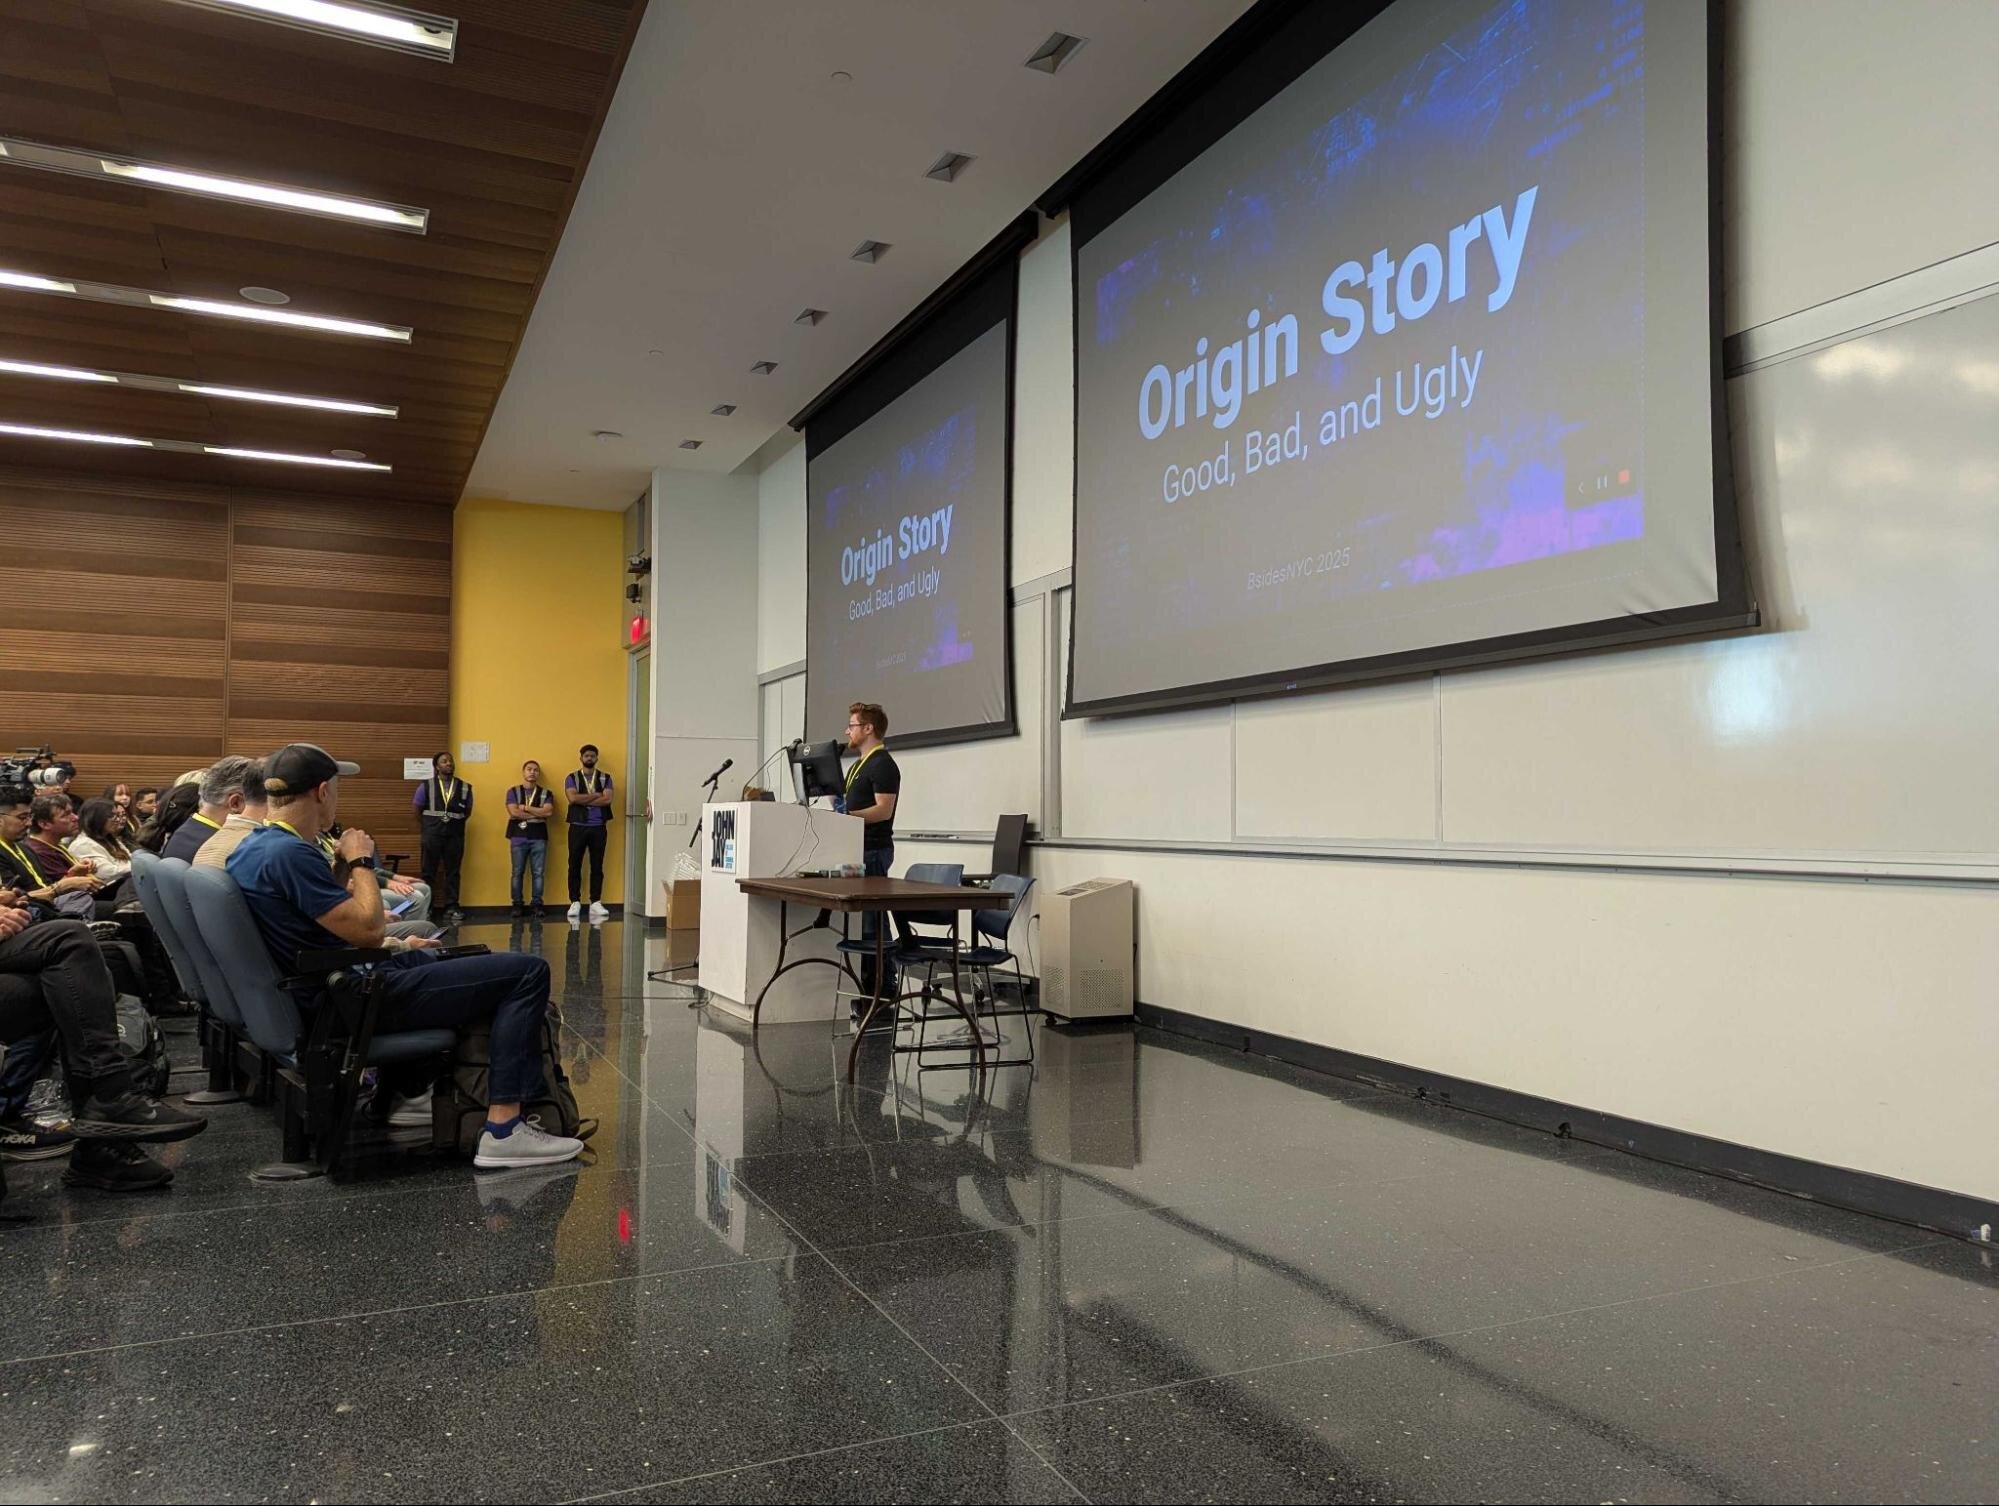
BSidesNYC también se llevó a cabo este mes. Varias personas de Huntress asistieron, incluyendo a Christina Parry, Adam Rice y John Hammond ¡quien dio la charla principal!

Compartir