
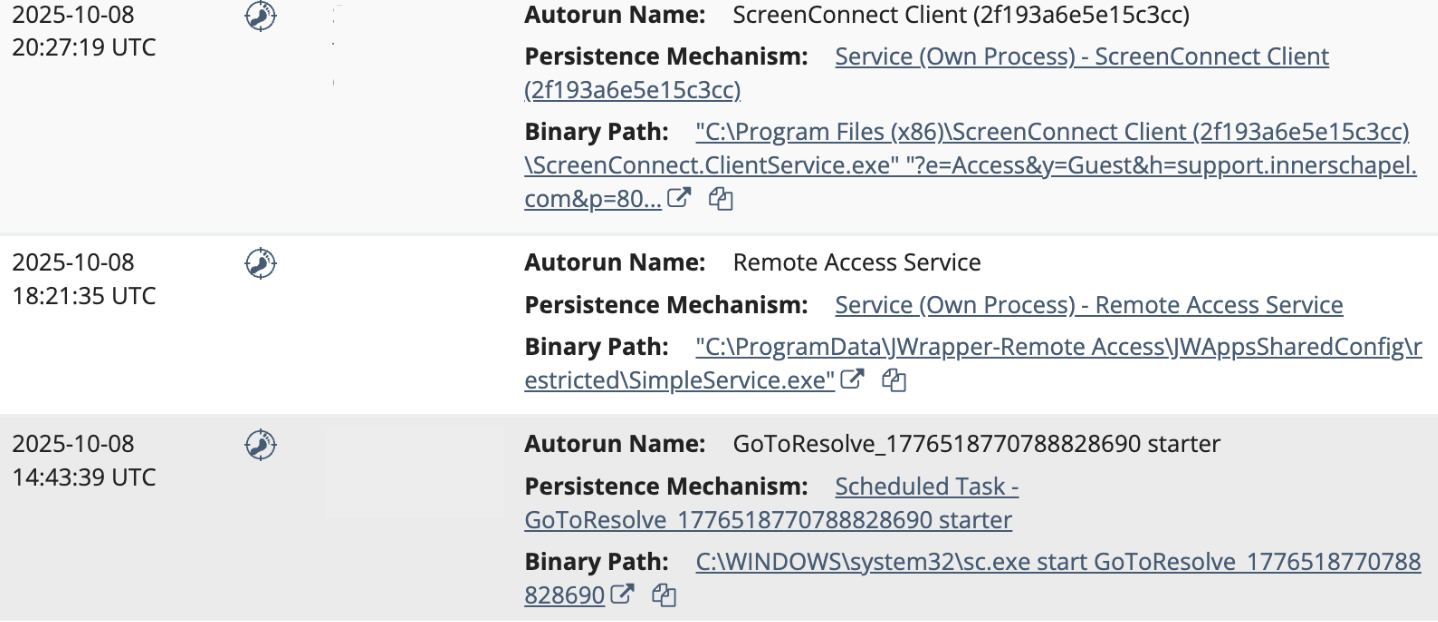
Los actores de amenazas han usado de forma constante herramientas de monitoreo y gestión remota (RMM) en sus cadenas de ataque este año. Pero recientemente surgió un giro interesante: los actores de amenazas usan PDQ o GoTo Resolve al principio y luego implementan herramientas RMM secundarias, como ScreenConnect o SimpleHelp. Implementar varias herramientas RMM ayuda a los actores de amenazas a mantener el acceso a largo plazo, especialmente si se bloquea la primera herramienta. A continuación, algunos ejemplos que hemos visto recientemente:
- El 7 de octubre, un empleado de una empresa de bienes raíces recibió un correo de phishing por Outlook, lo que lo llevó a instalar
Open Revised Contract (2).exe. Este archivo ejecutable era en realidad una instancia renombrada de GoTo Resolve firmada por GoTo Technologies USA, LLC, la cual luego se usó para instalar el RMM ScreenConnect - En octubre, un empleado de una concesionaria de autos ejecutó el
OPENINVITATION.exearchivo, un instalador fraudulento de GoTo Resolve RMM. El actor de amenazas luego usó su acceso mediante GoTo Resolve para instalar un RMM SimpleHelp fraudulento (SimpleService.exe) en el endpoint. Pero no se detuvo ahí: luego instaló una instancia maliciosa de ScreenConnect, configurada con el dominiosupport[.]innerschapel[.]com
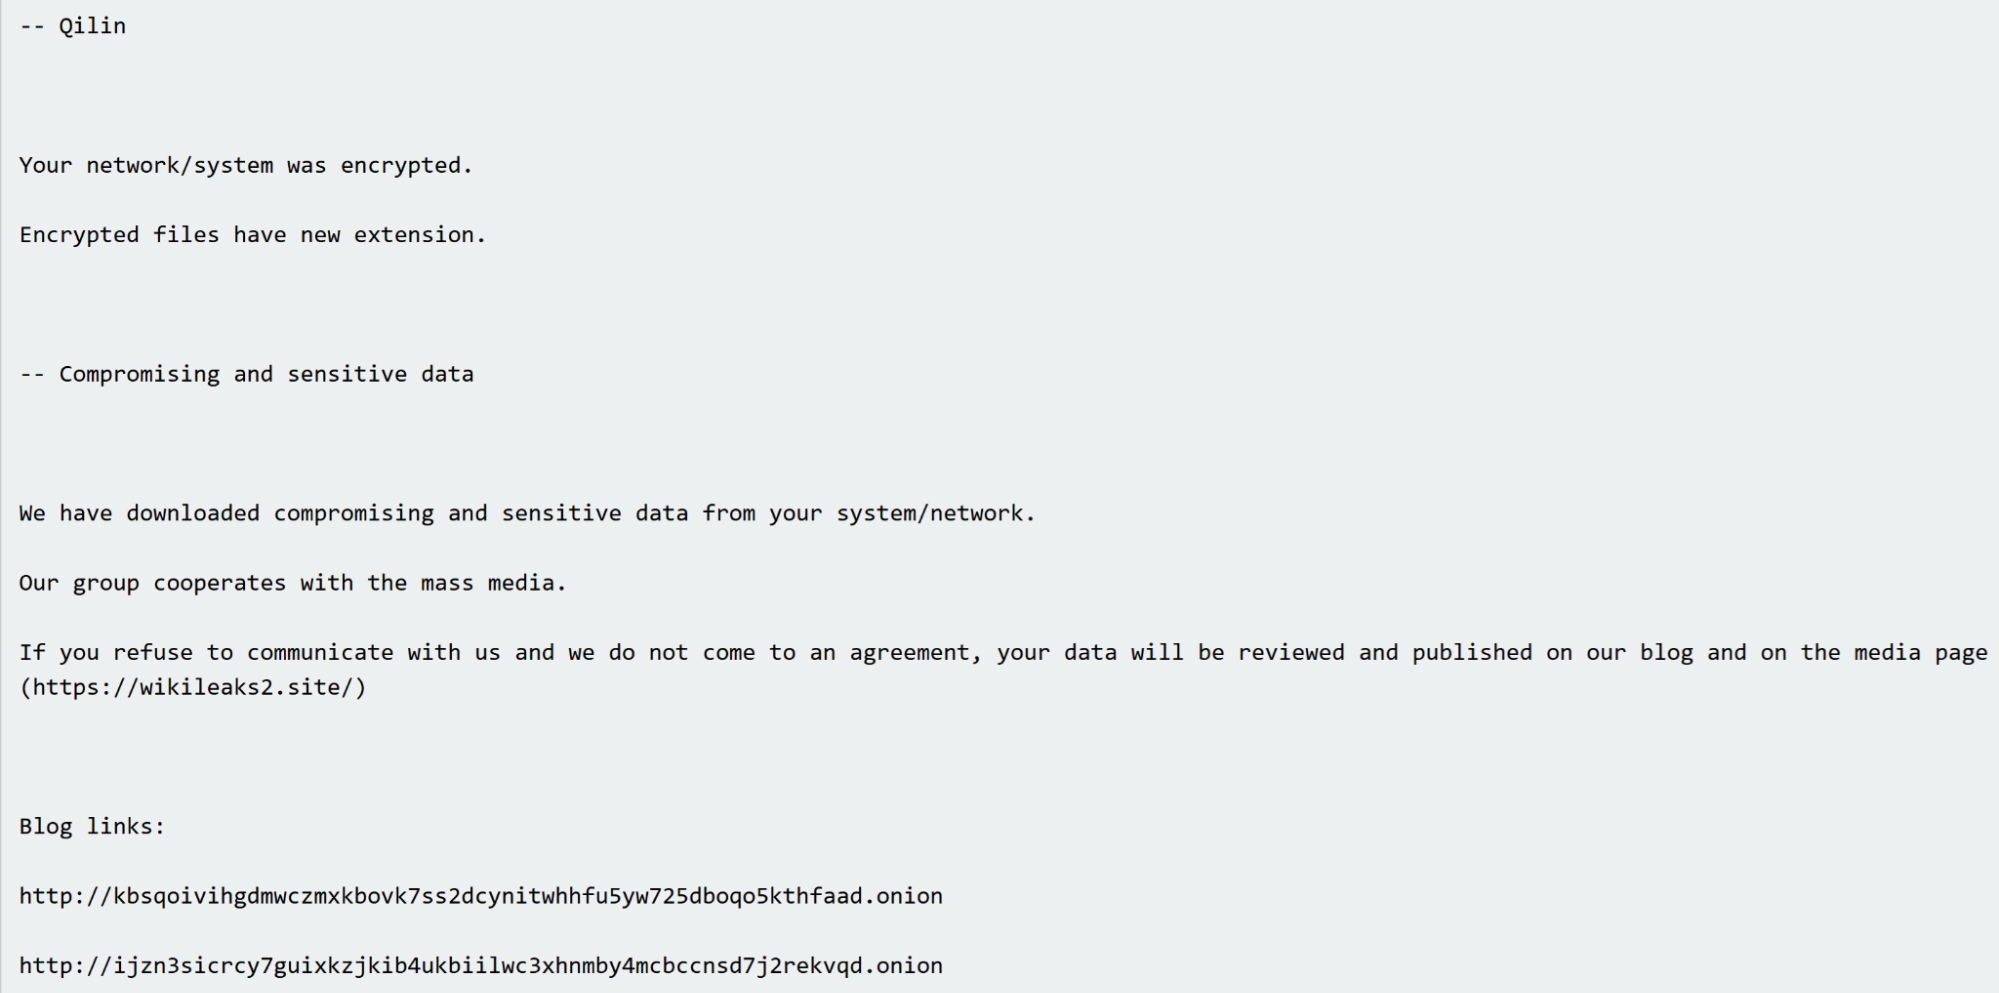 Nota de rescate del ransomware Qilin
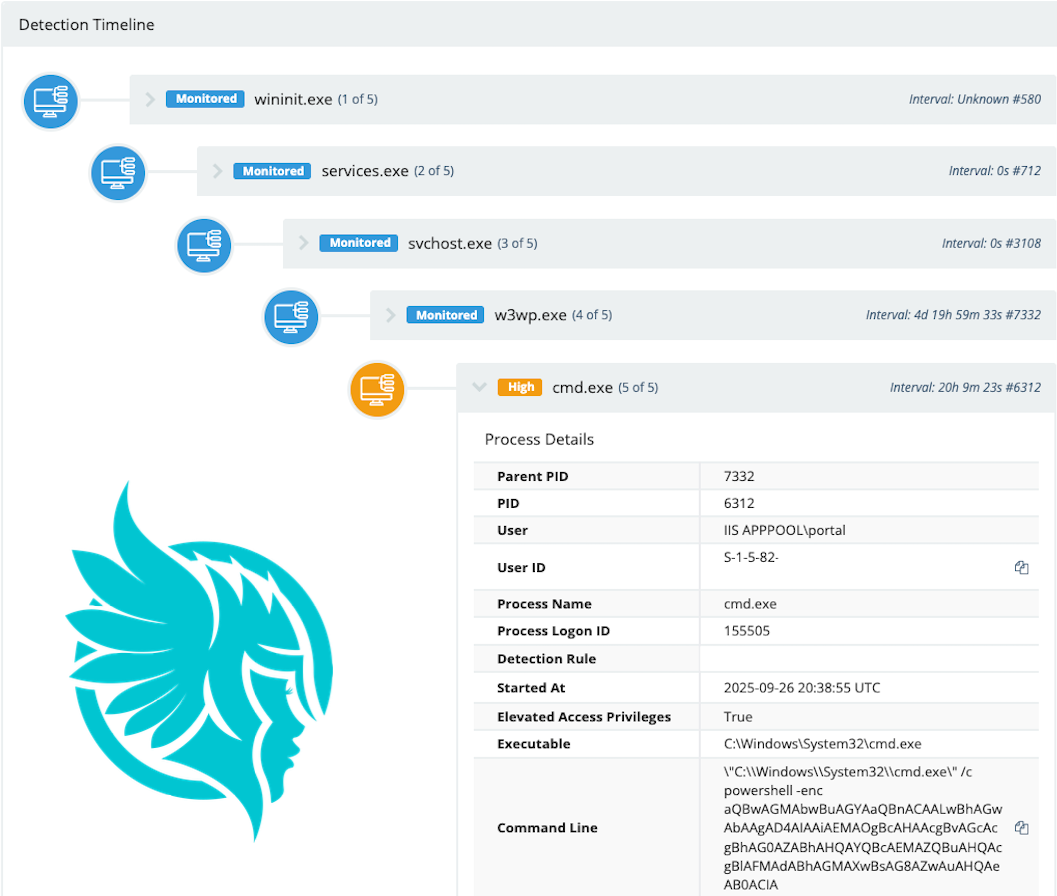 Cronología de detección de la actividad de explotación observada
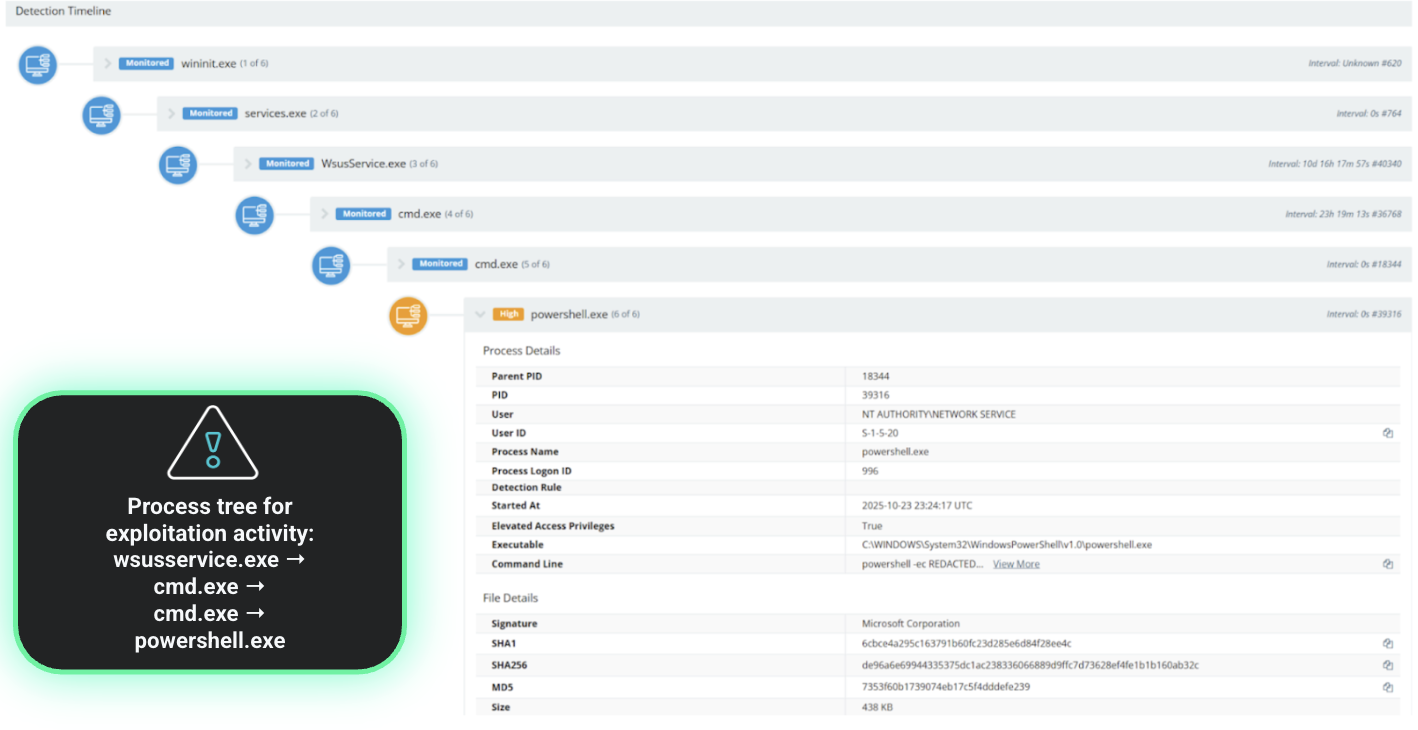 Árbol de procesos para la actividad de explotación de CVE-2025-59287
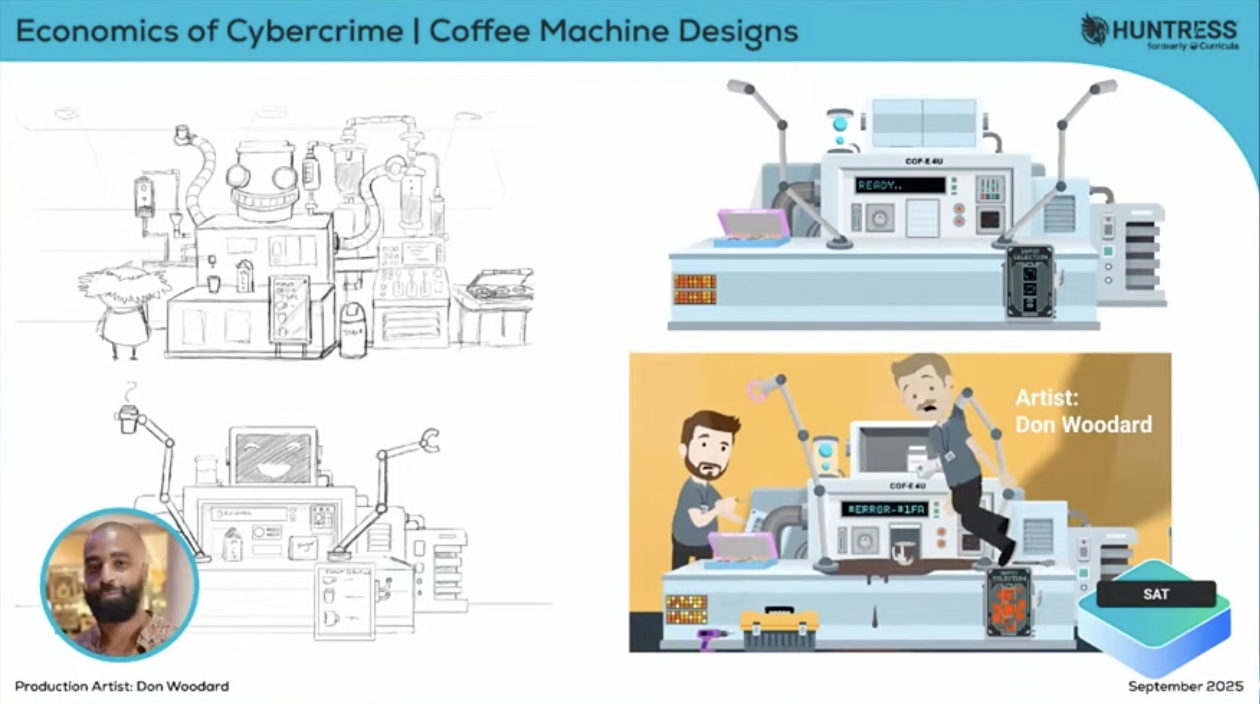 Un vistazo entre bastidores al diseño de Economics of Cybercrime, del Product Lab de octubre