Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: junio de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

FortiBleed: volcado masivo de credenciales de Fortigate

En junio, FortiBleed afectó a unos 74,000 firewalls FortiGate expuestos a internet en 194 países. No es una vulnerabilidad nueva: según Fortinet, se trata de credenciales reutilizadas y ataques de fuerza bruta contra dispositivos con contraseñas débiles y sin MFA (es decir, no hay CVE ni parche, solo contraseñas de administrador/VPN que funcionan). Huntress cruzó las direcciones IP publicadas con su propio corpus de datos e identificó 845 organizaciones de socios afectadas específicamente por esta filtración de credenciales.

Lo más relevante es la metodología, sobre la que Huntress tiene una telemetría única. Los atacantes:

  • Obtuvieron credenciales por fuerza bruta y descifraron hashes con Hashcat en infraestructura de GPU a través de vast[.]ai

  • Usaron el acceso para recolectar hashes NTLM y Kerberos del tráfico de la red interna (mediante captura de paquetes en el propio dispositivo Fortigate)

  • Mantuvieron la persistencia mediante un bot de C2 basado en Telegram

  • Crearon cuentas de puerta trasera: el administrador fgt_admin y el usuario de SSLVPN sslvpn

La conclusión

Busca fgt_admin y sslvpn como posibles IOC, rota todas las credenciales de VPN y asegúrate de que las interfaces de administración no estén expuestas públicamente.


Intrusión mediante webshell con evasión de defensas avanzada

A principios de junio, nuestro SOC identificó una infección por webshell que no destacó por su método de acceso inicial, sino por el esfuerzo del actor de amenazas para cegar a los defensores una vez dentro. Después de obtener un punto de apoyo persistente, el actor:

  • Desinstaló un módulo de firewall de aplicaciones de IIS para eliminar la visibilidad del servidor web
  • Usó Image File Execution Options, un mecanismo de depuración de Windows, para cegar a Sysmon e impedir que registrara la creación de procesos
  • Creó consumidores de eventos WMI para borrar automáticamente los registros de eventos de Windows, eliminando la evidencia forense
  • Añadió técnicas adicionales de evasión y antiforenses a lo largo de la intrusión
La conclusión

En conjunto, esto representa un intento cuidadoso y de múltiples capas para burlar tanto la detección en tiempo real como la investigación posterior al incidente. Vale la pena entenderlo y poner a prueba tus defensas contra esto. ¡Buen trabajo de Mark O'Halloran en la investigación y el blog correspondiente!


La persistencia del túnel de Cloudflare sobrevive al modo seguro

A finales de junio, nuestro SOC detectó a un actor de amenazas que usaba un Cloudflare Tunnel como canal de C2 encubierto y persistente en múltiples entornos de clientes, una técnica que vemos con frecuencia creciente. Los atacantes modificaron la clave de registro SafeBoot para que el túnel siguiera funcionando incluso si el endpoint arrancaba en modo seguro, un modo de inicio de diagnóstico de Windows que carga solo los controladores y servicios esenciales, permitiendo a los usuarios solucionar problemas que impiden el funcionamiento normal del sistema.

En un incidente representativo, así se vio la cadena de ataque:

  • Acceso inicial mediante RDP usando credenciales comprometidas

  • Se desplegó un binario de Cloudflare, disfrazado como WindowsUpdate.exe bajo AppData\Local\Microsoft\WindowsUpdate\, y configurado con config.yml para establecer acceso remoto persistente y cifrado

  • Se instaló como un servicio de Windows y se modificó la clave de registro SafeBoot bajo HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\Cloudflared para evadir la detección de seguridad

La conclusión

La modificación de la clave SafeBoot es poco utilizada pero efectiva. La mayoría de los defensores vigilan las ubicaciones estándar de autoarranque y no toman en cuenta el Modo seguro como una vía de escape para el atacante.

Tactical Response

Nuestro equipo de Tactical Response se desarrolló como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ayuda a cerrar la brecha entre el SOC y el momento en que se necesita una respuesta formal a incidentes. Los hallazgos de nuestro equipo de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

FortiClient EMS CVE-2026-35616: MSP y hospital comprometidos

Este mes, el equipo de Respuesta Táctica identificó a actores de amenazas explotando CVE-2026-35616, una vulnerabilidad en FortiClient EMS de Fortinet, en al menos dos entornos de clientes, incluyendo un MSP y un cliente hospitalario downstream. CVE-2026-35616 es una falla crítica de control de acceso inadecuado que podría permitir a atacantes no autenticados ejecutar código arbitrario. La falla fue divulgada y parcheada en abril, y desde entonces otros investigadores han encontrado actividad de explotación. Para esta actividad específica de explotación, hallada mediante una caza de amenazas retrospectiva, el oficio del atacante fue limpio: el actor desplegó una copia maliciosa de SimpleHelp RMM para mantener acceso remoto persistente y evitar un movimiento lateral ruidoso.

La conclusión

FortiClient EMS se ha convertido ahora en un vector de acceso inicial confiable. Las empresas que usan FortiClient EMS deben tratarlo como un objetivo de parcheo prioritario y verificar que no esté expuesto directamente a internet.

Amenazas alrededor del mundo

El Patch Tuesday de junio de Microsoft bate récords

El martes de parches de junio fue el más grande en la historia de Microsoft: 200 vulnerabilidades, incluidas 33 fallas críticas y seis zero-days. La más urgente: CVE-2026-41091, una falla de escalada de privilegios en Microsoft Defender que se explota activamente, y CVE-2026-45657, un RCE en Windows Kernel de tipo wormable (CVSS 9.8) que no requiere autenticación ni interacción del usuario. Un bypass de BitLocker y un error de denegación de servicio en HTTP.sys completaron la lista de zero-days. Aplica el parche de inmediato, en especial para CVE-2026-45657.


ShinyHunters explota Oracle PeopleSoft para afectar a más de 100 organizaciones

El grupo de amenazas ShinyHunters explotó CVE-2026-35273, un RCE crítico no autenticado en Oracle PeopleSoft Enterprise PeopleTools, para comprometer a más de 100 organizaciones entre el 27 de mayo y el 9 de junio. Casi el 70% de las víctimas eran instituciones de educación superior. Los datos robados incluían nombres de estudiantes, direcciones, números de seguro social, promedios académicos y registros de inscripción. Oracle publicó su aviso el mismo día en que se hizo pública la explotación, lo que dejó una ventana de día cero sin advertencia previa.


Se explota en el entorno real un bypass de autenticación de Check Point VPN (CVE-2026-50751)

Check Point divulgó CVE-2026-50751 el 8 de junio. Se trata de un bypass crítico de autenticación (CVSS 9.3) en su VPN de acceso remoto que afecta implementaciones que usan el protocolo IKEv1 obsoleto. Se observó explotación desde el 7 de mayo, con decenas de organizaciones atacadas. Al menos un incidente se vinculó con un afiliado de ransomware Qilin. CISA lo añadió al catálogo KEV al día siguiente. Las organizaciones que usan configuraciones heredadas de IKEv1 deben aplicar el parche de inmediato.

Rapid Responses

En Huntress, activamos “respuestas rápidas” cuando hay una vulnerabilidad o amenaza que los atacantes usan para acelerar la propagación de malware a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en conjunto con Huntress para determinar el posible impacto, actualizar a nuestros clientes y entregar documentación para la comunidad de seguridad. Aquí tienes un incidente que manejamos el último mes:

Campaña de password spray

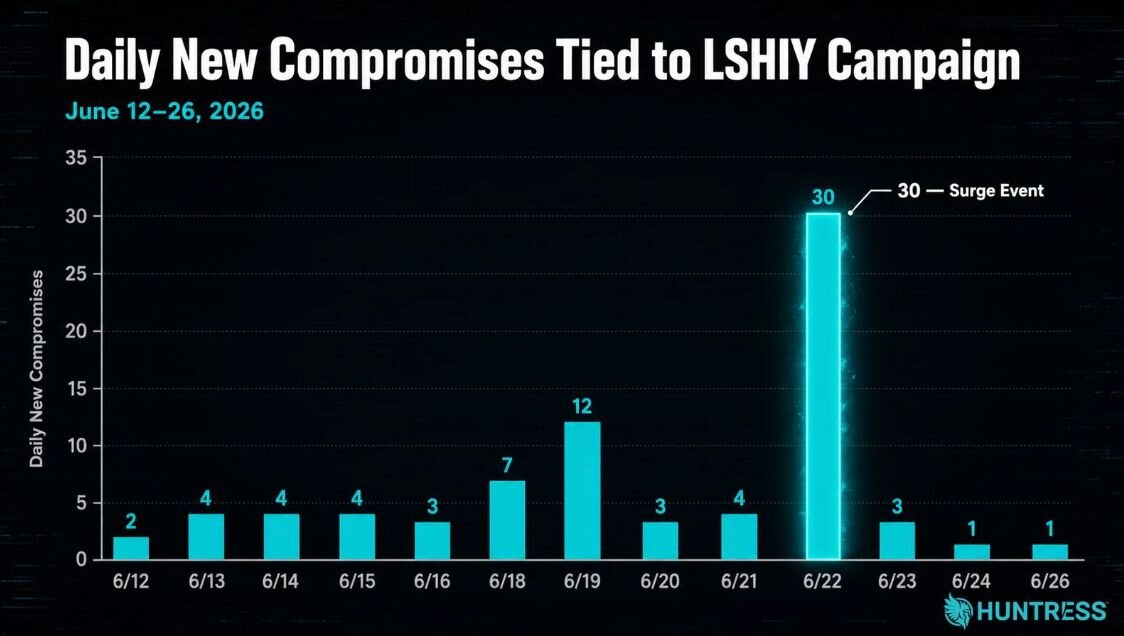
Huntress ha estado rastreando una campaña automatizada de rociado de contraseñas originada en infraestructura controlada por LSHIY LLC (AS32167). Los atacantes realizaron 81 millones de intentos de inicio de sesión contra entornos de Microsoft 365, comprometiendo 78 cuentas en 64 organizaciones a lo largo de dos semanas en junio.

La campaña abusó del flujo ROPC de OAuth obsoleto para eludir completamente la MFA: 15 de las 23 empresas afectadas solo el 22 de junio tenían MFA habilitada pero mal configurada. Los ataques cesaron después de que Huntress contactó a LSHIY, que suspendió al usuario responsable.

La conclusión

Las políticas de acceso condicional deben cubrir a todos los usuarios, todas las aplicaciones de cloud y todos los tipos de aplicaciones cliente, no solo aplicaciones o grupos seleccionados. Lee el blog completo aquí.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas nuevas capacidades increíbles que nuestros socios de Product Research y Product lanzaron para complicarles la vida a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

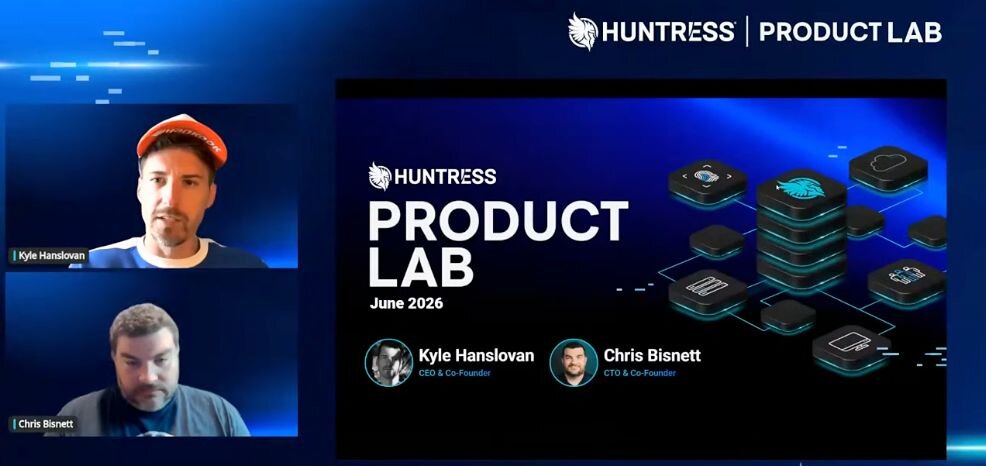
Mira el Product Lab de este mes, donde los cofundadores de Huntress, Chris Bisnett y Kyle Hanslovan, hablaron sobre el descubrimiento de IA en la sombra, la inteligencia de amenazas reflexiva en ITDR, nuevas detecciones de fuerza bruta en SIEM y escenarios de phishing HTML personalizados, además de una simulación de OSINT remasterizada y un nuevo episodio de Info Sec 2 en SAT.

Product Lab de junio de 2026

Managed EDR

  • macOS expulsa automáticamente instaladores engañosos: cuando Huntress detecta que un DMG montado es un instalador engañoso, el Huntress Agent ahora expulsa automáticamente el volumen antes de que el payload incluido pueda ejecutarse, deteniendo a los infostealers en seco.
  • Detección de anulación de Gatekeeper en macOS: el Huntress Agent for macOS ahora detecta cuando un usuario omite las protecciones de Gatekeeper de Apple para abrir un archivo en cuarentena o sin firmar, cerrando una brecha crítica de visibilidad en cómo se ejecutan los infostealers. Disponible para macOS 14 y versiones posteriores.
  • Panel de Managed Antivirus rediseñado: el panel rediseñado destaca la actividad reciente de Defender, las organizaciones más ruidosas y los endpoints más activos, con una nueva vista de eventos de AV, visibilidad de los principales agentes y una pestaña de cumplimiento de agentes recién instalados.

Managed ITDR

  • Detecciones mejoradas en ITDR para Google Workspace (GWS): los ataques de identidad no se limitan a Microsoft. Si usas GWS, probablemente enfrentas intentos diarios de secuestro de sesión y robo de credenciales. Por eso nos complace anunciar detecciones mejoradas de ITDR en GWS. Al ampliar nuestra solución para GWS, ahora detectamos el robo de credenciales, que señala patrones de toma de control de una cuenta, incluyendo credenciales obtenidas mediante phishing, intentos de rociado de contraseñas y comportamientos de inicio de sesión anómalos, así como el secuestro de sesión, que identifica tokens de sesión robados o falsificados usados para eludir la MFA y obtener acceso no autorizado a cuentas de GWS sin credenciales. Estas detecciones son nuestro último paso para llevar nuestra solución de GWS a la par de nuestra oferta de Microsoft 365. Consulta Understanding the Differences Between ITDR for Microsoft 365 and ITDR for Google Workspace para obtener más información.

Managed ISPM

  • Disponibilidad general (GA) de Managed ISPM: Managed ISPM, la solución totalmente administrada de Huntress para el endurecimiento de la seguridad continuo de entornos de Microsoft 365, llegó a GA el 1 de julio. Lee esta publicación del blog de Aimee Simpson y Scott Riley para obtener más información sobre ISPM y cómo ayuda a las organizaciones a definir el estándar de referencia para la seguridad de identidad de Microsoft 365, implementar los controles adecuados y mantenerlos aplicados a lo largo del tiempo.

Managed SIEM

  • La recolección de registros de macOS ya está disponible en Managed SIEM: los equipos ahora pueden recolectar y consultar registros de Windows, Linux y macOS desde una sola plataforma, lo que brinda una visibilidad más amplia de los sistemas operativos por los que se mueven los atacantes.
  • Okta ya es una fuente de registros compatible en Managed SIEM: esta nueva funcionalidad incluye detecciones integradas del SOC que cubren ataques de credenciales, bypass y fatiga de MFA, escalada de privilegios y toma de control de una cuenta para organizaciones que usan Okta como su proveedor de IdP o SSO.
  • Azure Government (GCC High) ya es una fuente de registros compatible en Managed SIEM: las organizaciones que operan en entornos de cloud del Gobierno de EE. UU. ahora pueden conectar sus fuentes de registros de Azure a Managed SIEM, lo que extiende la misma visibilidad y cobertura de detección respaldadas por el SOC a los inquilinos de GCC High.
  • La búsqueda impulsada por IA ya está disponible en Managed SIEM: escribe tu búsqueda en inglés sencillo y Managed SIEM generará la consulta por ti; no se necesita conocimiento de ESQL. Haz clic en el botón ESQL para ver exactamente cómo se ve la consulta por dentro, y guárdala o prográmala como una alerta recurrente en cualquier momento.

Managed SAT

  • La actividad administrativa de Managed SAT ahora es visible en SIEM: los registros de auditoría de la interfaz de SAT se pueden revisar y consultar directamente desde el portal de Huntress, lo que da a los partners un lugar unificado para rastrear las acciones administrativas junto con la telemetría de seguridad.

  • El soporte de exportación SCORM ya está disponible de manera general: los partners que quieran entregar contenido de SAT a través de su propio Sistema de Gestión de Aprendizaje pueden descargar archivos compatibles con SCORM 1.2 directamente desde el portal.

  • Hay un nuevo informe resumido en PDF disponible para las asignaciones de SAT: diseñado para juntas directivas, auditores y equipos de cumplimiento, el informe exportable incluye detalles del episodio, el estado de finalización del usuario con puntajes y una lista completa de quienes no completaron la asignación. Funciona tanto en asignaciones de una sola empresa como en asignaciones multiinquilino.

  • La simulación OSINT 2 ya está disponible de manera general: una nueva perspectiva de la experiencia de simulación OSINT, que permite a los usuarios recorrer paso a paso cómo se ve el uso de inteligencia de fuentes abiertas para comprometer una cuenta objetivo. Disponible para activarse desde el panel del usuario.

  • Phishing administrado localizado para Canadá: los usuarios canadienses inscritos en Managed Phishing ahora recibirán simulaciones de phishing en inglés diseñadas en torno a marcas y escenarios familiares, como Tim Hortons e Interac.

  • Nuevos escenarios de phishing con deepfake: nuestro nuevo escenario de phishing con deepfake comprometió a más de 1.000 usuarios en tan solo la primera semana de estar disponible en Managed Phishing. Esto significa que un tercio de los usuarios que hicieron clic en el enlace para unirse a una reunión falsa fueron un paso más allá y hicieron clic en "descargar controlador" para comprometerse a sí mismos. Esta es una nueva táctica que estamos observando en el entorno real, en la que los atacantes envían a los usuarios una invitación falsa a una reunión, que los lleva a una videoconferencia con apariencia legítima (completa con asistentes deepfake), y despliega malware bajo la apariencia de una actualización obligatoria de aplicación o controlador. Puedes probarlo tú mismo aquí.

Aspectos destacados

Tradecraft Tuesday

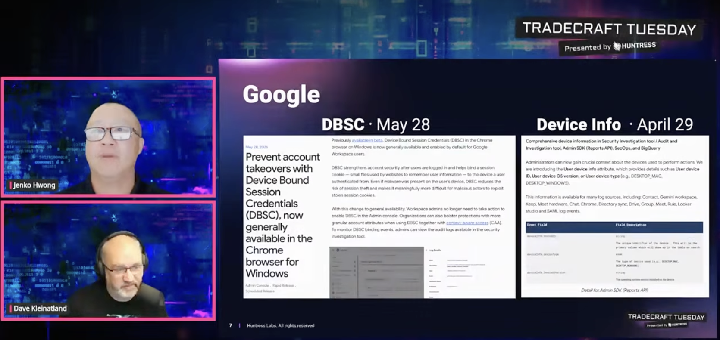
Durante el Tradecraft Tuesday de este mes, los investigadores principales de producto de Huntress Jenko Hwong y Dave Kleinatland analizaron el aumento del phishing mediante código de dispositivo, un ataque que abusa del flujo de autorización de dispositivos OAuth 2.0 de Microsoft para robar tokens de autenticación válidos y eludir las protecciones de autenticación multifactor (MFA). En particular, las plataformas modernas de modelo de phishing como servicio (PhaaS), como EvilTokens y Kali365, han estado impulsando más casos de phishing mediante código de dispositivo, y Hwong y Kleinatland hablaron sobre los pasos que las organizaciones pueden tomar para defenderse de este tipo de ataque. Consulta nuestro blog resumen para saber más.

El episodio de Tradecraft Tuesday de junio se centró en el phishing mediante código de dispositivo y otros problemas de identidad


Medios externos destacados

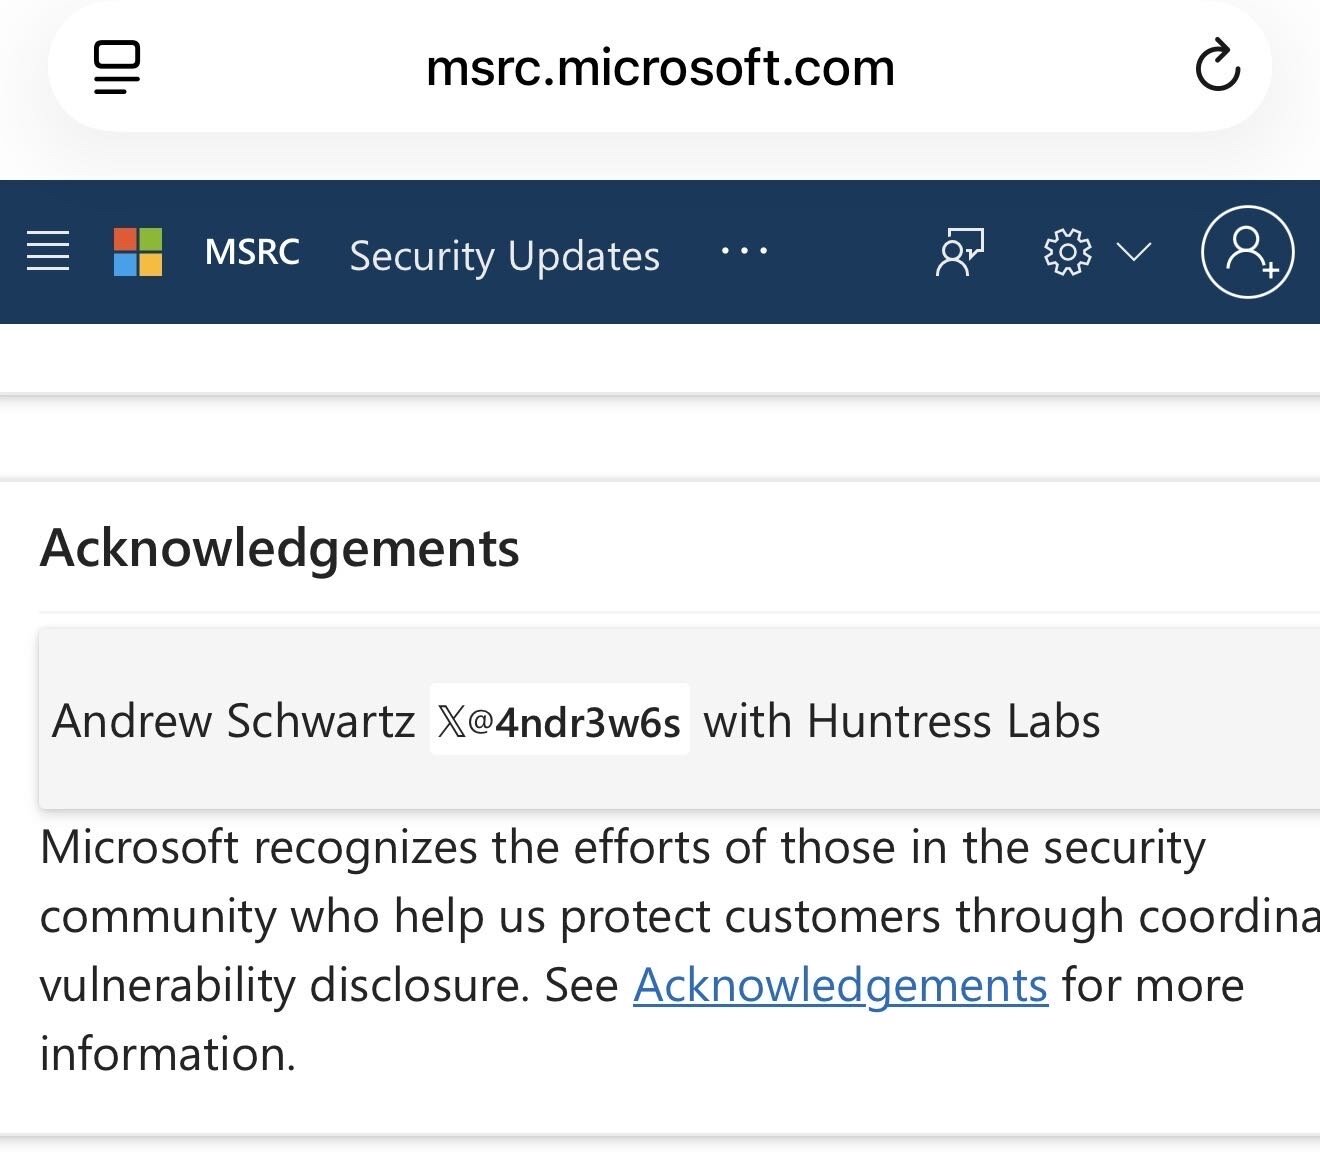
¡Felicitaciones a Andrew Schwartz por su reconocimiento de CVE por parte de Microsoft! A Andrew se le acreditaron dos fallas de denegación de servicio en Windows Kerberos (CVE-2026-42914 y CVE-2026-42903).