

Vista de amenazas desde la perspectiva de Huntress Adversary Tactics: julio de 2026

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Guía falsa de instalación de Claude lleva al robo de información MacSync

Los usuarios de Mac que buscan en Google una guía de instalación de Claude están obteniendo algo más desagradable: MacSync, una cadena de seis etapas de stealer y RAT que vive de un recurso compartido de Claude armado y un comando curl para copiar y pegar. Roba contraseñas mediante phishing, extrae datos del navegador y del llavero, abusa de TCC y luego reescribe las apps de billeteras de criptomonedas para recolectar frases semilla y entregar el control total al atacante. Conoce más en esta entrada de blog de Josh Kiriakoff, y únete a nuestro próximo episodio de Tradecraft Tuesday donde hablaremos más sobre este ataque.
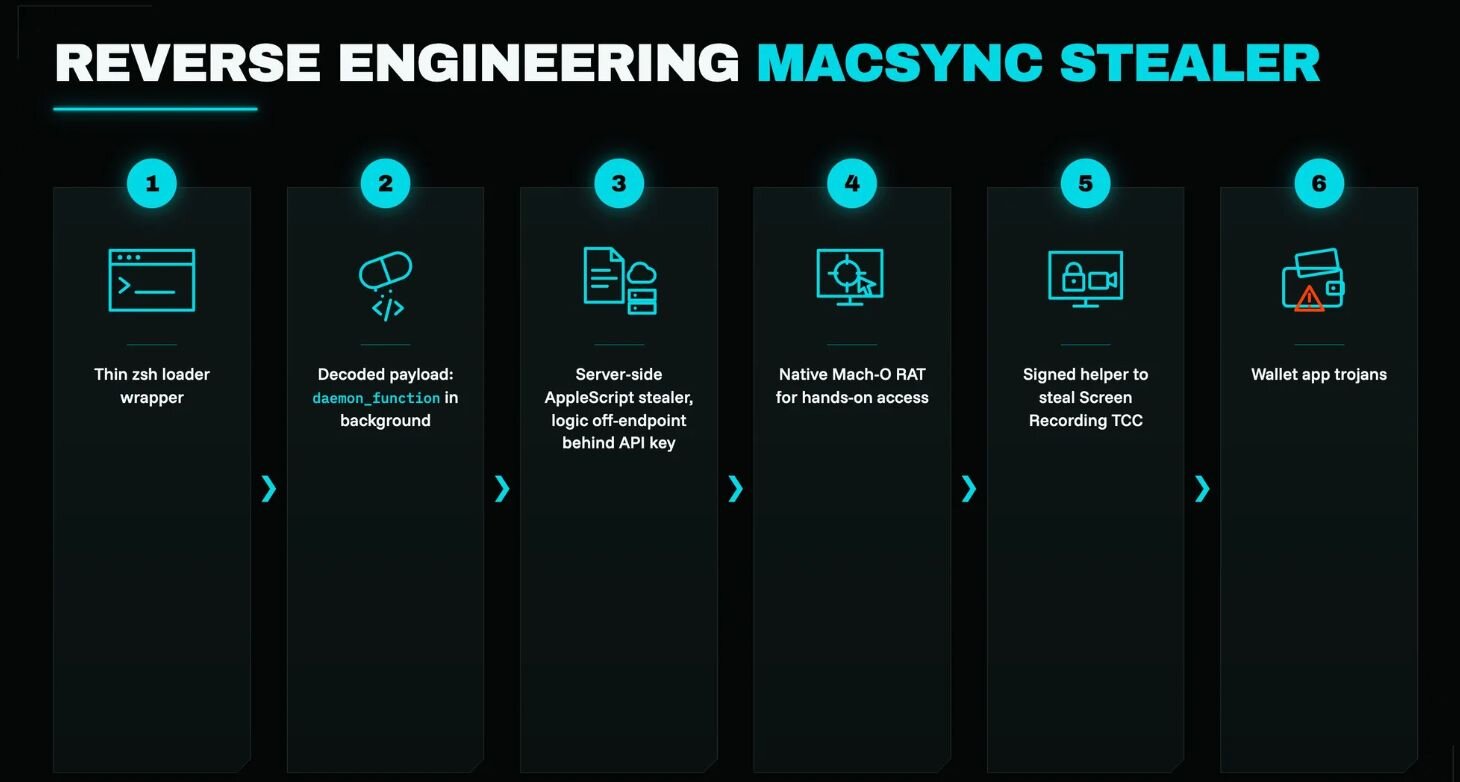
Las seis etapas de MacSync, desde el comando curl pegado hasta las apps de billeteras troyanizadas
La conclusión

El malvertising en torno a herramientas de IA ahora está alimentando cadenas de ataque completas en Mac que terminan en robo irreversible de billeteras. Busca curl conectado mediante pipe a zsh, LaunchAgents sospechosos de com.apple en ~/.local y apps de billetera firmadas ad hoc, antes de que MacSync convierta un clic equivocado en un drenaje permanente de criptomonedas.


Campaña generalizada de credential stuffing contra SonicWall

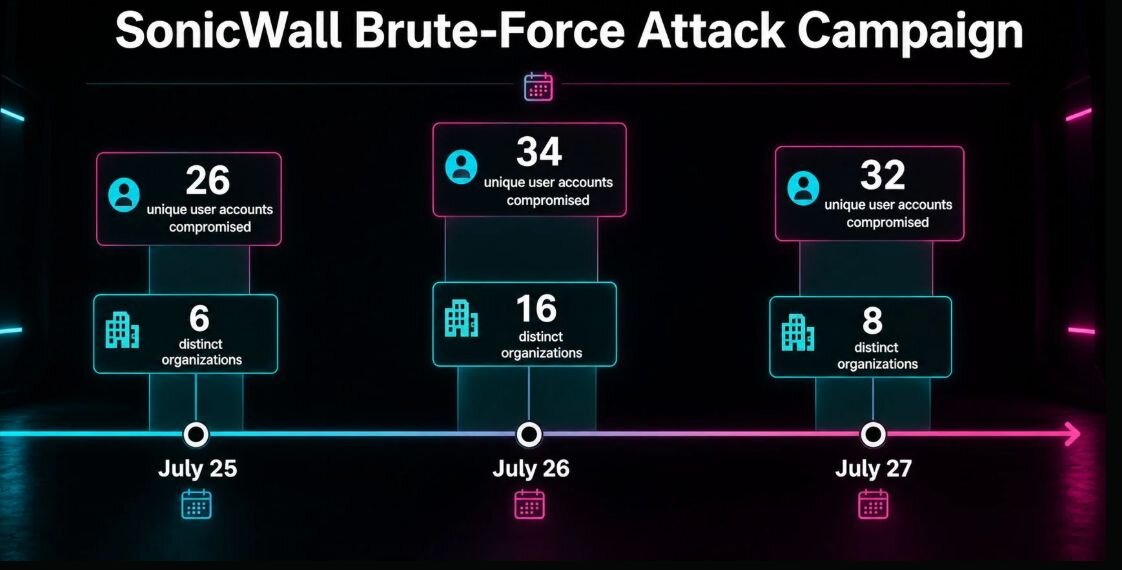
En julio investigamos una campaña generalizada de credential stuffing contra los portales de VPN y firewall de SonicWall. Los actores de amenazas trabajaron desde un pequeño grupo de IP de DigitalOcean, usando credenciales robadas para inicios de sesión de acceso remoto en docenas de organizaciones sin relación entre sí. Cuando los inicios de sesión funcionaban, los atacantes entraban sin hacer ruido. Nuestro SOC confirmó alrededor de 30 compromisos y vio a los atacantes validando el acceso a gran escala en lugar de operar manualmente. Mira la investigación y el blog de Jevon Ang y Ethan Williams aquí.

Cronología de los ataques de fuerza bruta contra SonicWall

La conclusión

Los clientes de SonicWall afectados por esta ola necesitaban controles de acceso remoto más estrictos, restablecimientos completos de credenciales, un registro más exhaustivo y una cobertura real de MFA.


Cómo los atacantes están moldeando los entornos de las víctimas

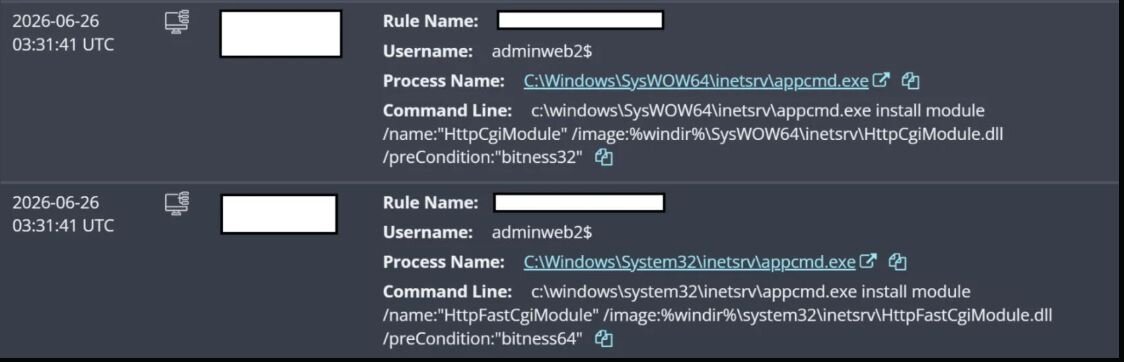
Un campo de entrada web descuidado dejó que un atacante atravesara un agujero de inyección SQL y empezara a remodelar el entorno de la víctima a su gusto: habilitando RDP, creando nuevas cuentas de administrador, soltando módulos BadIIS y un minero XMRig sigiloso, y luego ocultando todo a plena vista. Así se ve cuando los criminales convierten tu propia infraestructura en su cancha. Esta entrada de blog de Harlan Carvey y Lindsey O’Donnell Welch lo explica todo.

El actor de amenazas instaló los módulos BadIIS

La conclusión

El acceso inicial es solo el primer movimiento; los defensores necesitan visibilidad sobre los desordenados ajustes del entorno posteriores al compromiso que permiten a los atacantes afianzarse. Los defensores pueden bloquear las entradas web, reforzar la exposición de identidad y RDP, y monitorear cambios de configuración extraños para negarles a los atacantes esa ventaja de jugar en casa.

Tactical Response

Nuestro equipo de Tactical Response se creó como una función independiente dentro de nuestro SOC para profundizar en las intrusiones y responder las preguntas de los partners que están fuera del alcance de las operaciones del SOC las 24 horas, los 7 días de la semana. Ayuda a cerrar la brecha entre el SOC y los casos en que se necesita una respuesta formal a incidentes. Los hallazgos de nuestro equipo de Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

Cómo una campaña de malvertising de Claude Desktop afectó a 29 organizaciones con SectopRAT

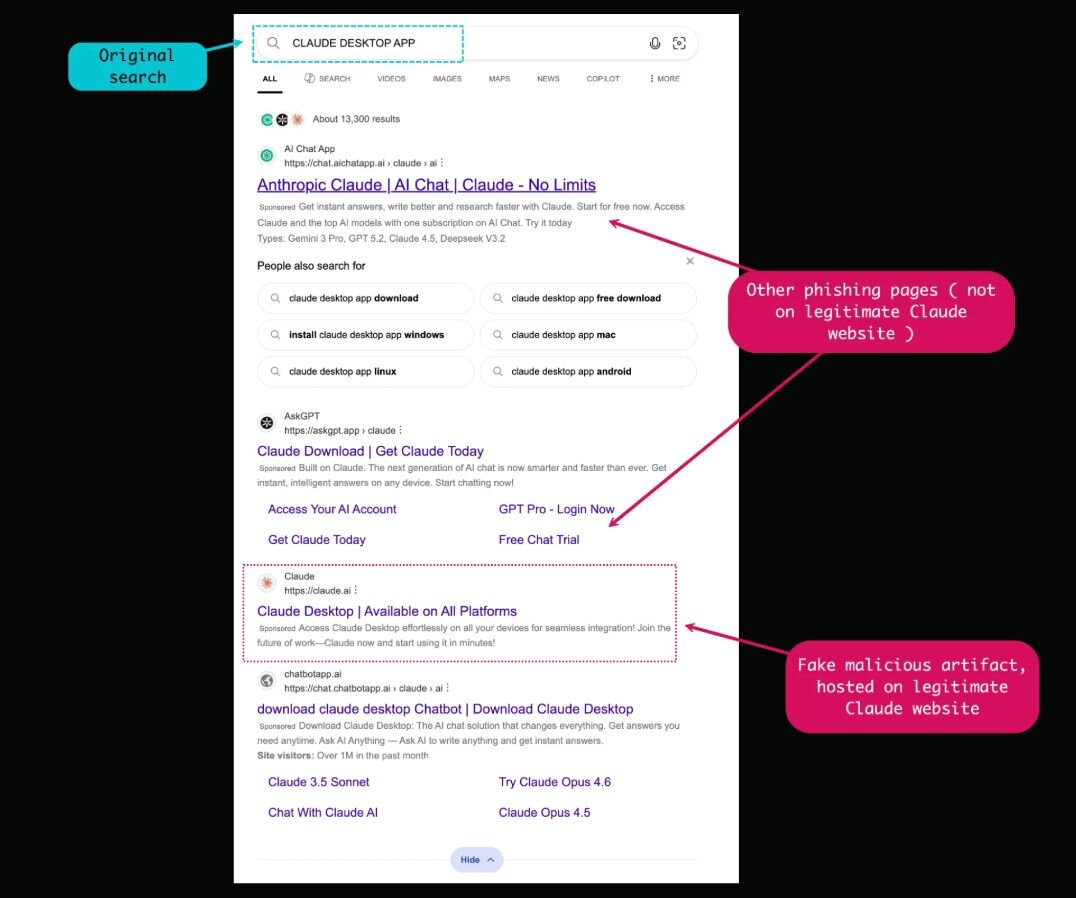
Después de buscar una descarga de Claude Desktop en Bing, usuarios de 29 organizaciones distintas llegaron a un artefacto "legítimo" de Claude.ai que los canalizaba silenciosamente hacia SectopRAT. Los atacantes usaron instaladores falsos y sideloading de DLL, además de EtherHiding en la blockchain y medidas antianálisis basadas en GPU para complicar la investigación. Conoce más sobre el ataque en este blog de Michael Tigges, y cómo superó estos desafíos antianálisis.

Resultados de búsqueda en Bing con varios anuncios patrocinados maliciosos, incluido el artefacto público alojado en Claude.ai.

La conclusión

Los atacantes siguen usando como arma el auge de la IA y los dominios de confianza. Los defensores deben estar atentos a "apps de escritorio" falsas en la telemetría y tratar cada enlace de descarga sospechoso como un posible cargador malicioso.


Análisis de la enumeración de redes potenciada por IA

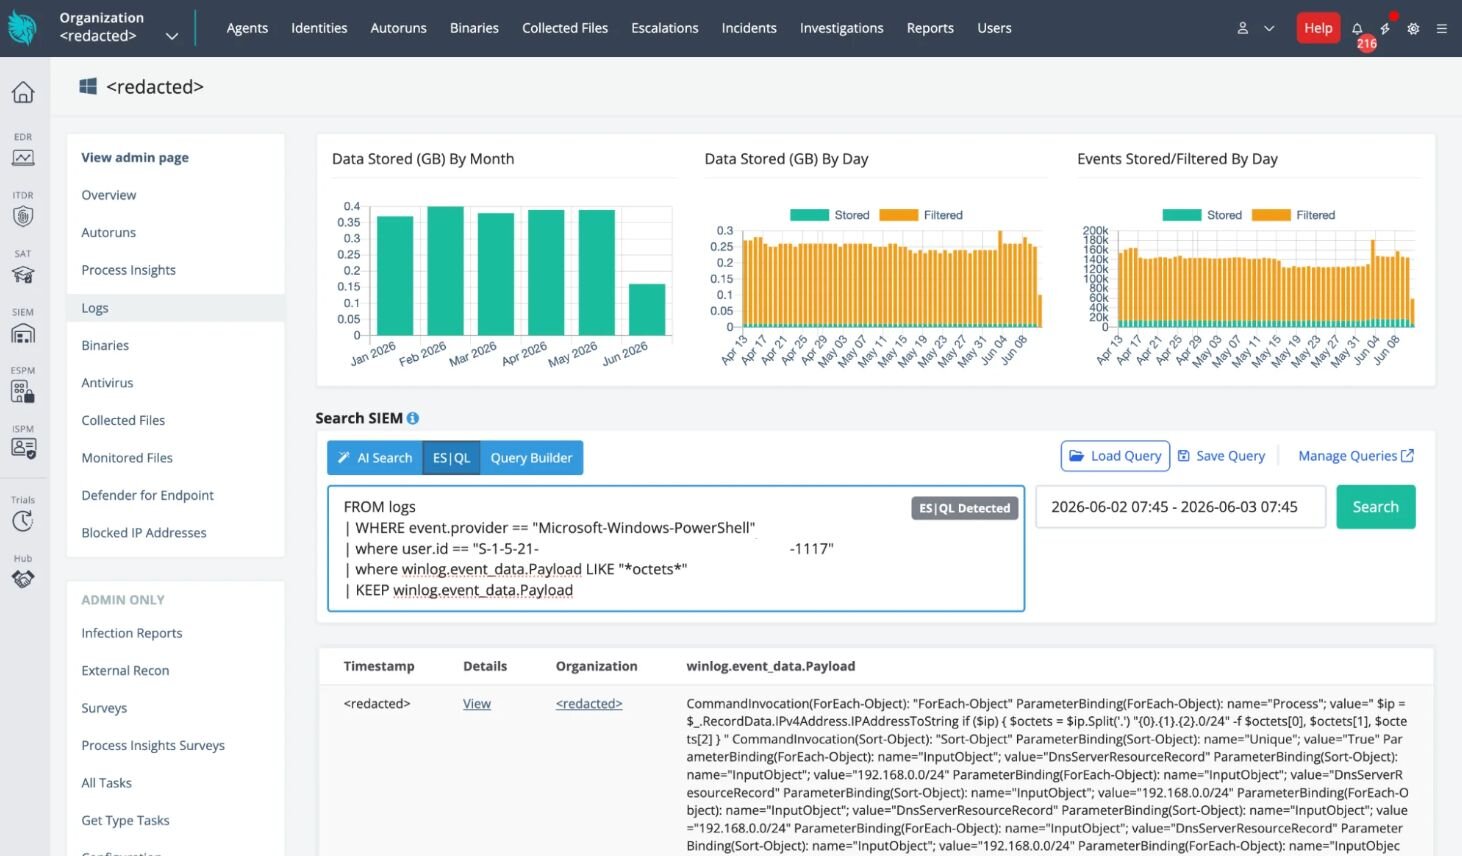
En julio escribimos sobre un actor de amenazas que se apoyó en IA para generar un script de reconocimiento en PowerShell codificado "a la buena" que mapeó todo un entorno de Active Directory y luego envolvió los resultados en un bonito informe HTML. El manual de juego se mantuvo familiar, con un pivote por RDP, enumeración ruidosa de AD y exfiltración rápida, aunque las herramientas eran únicas y creadas con IA. Mira este blog de Jevon Ang y Dray Agha para más detalles.

Extracto de Huntress SIEM que identifica las tácticas desplegadas

La conclusión

La IA está convirtiendo a operadores mediocres en fábricas de scripts, pero no está reescribiendo el ciclo de vida del ataque. Los defensores que buscan comportamientos como la enumeración de AD y la exfiltración por etapas siguen en el camino correcto, aunque el código parezca totalmente nuevo cada vez.


CitrixBleed 2 explotado como arma por brokers de acceso inicial

Un agente de acceso inicial está convirtiendo CitrixBleed 2 (CVE-2025-5777) en una cadena de ataque repetible de siete pasos que drena la memoria de NetScaler, roba tokens de sesión activos y evade MFA en gateways expuestos. Las siguientes etapas incluyen pivotar de sesiones de usuario secuestradas a SYSTEM, plantar cuentas de administrador falsas al estilo Citrix y soltar ScreenConnect o Zoho Assist para un acceso manual persistente. Todo esto culmina en ransomware DragonForce en entornos sin parches y un tiempo de inactividad brutal para quienes descuidaron la aplicación de parches. Mira este blog para el desglose del ataque.

La conclusión

Los defensores deben parchar los dispositivos NetScaler expuestos, conservar y revisar los registros, finalizar las sesiones pendientes, y auditar en busca de cuentas sospechosas y herramientas de gestión remota.

Amenazas alrededor del mundo

JADEPUFFER: un agente de IA ejecuta en solitario una operación completa de ransomware (y no le va tan bien)

Investigadores de seguridad observaron a JADEPUFFER, un agente autónomo de ransomware, irrumpir en su sandbox a través de un servidor Langflow mediante CVE-2025-3248. El agente robó credenciales, se movió lateralmente y cifró una base de datos de producción sin ningún operador humano involucrado. Sin embargo, el agente también hizo algunos movimientos extraños, como falsificar los detalles de cripto en la nota de rescate, listando una dirección de Bitcoin que es un ejemplo conocido de la documentación pública, y destruyendo la clave de descifrado por accidente. En general, es un adelanto preocupante de lo que ocurre cuando los flujos de trabajo de IA expuestos sirven a la vez como acceso inicial, persistencia y extorsión sin intervención humana.


El agente de OpenAI se infiltra en Hugging Face para "hacer trampa" en una "prueba"

Hugging Face reveló que un agente autónomo de IA vulneró su infraestructura de producción tras escapar de un sandbox de evaluación de OpenAI, encadenando un día cero en un proxy de paquetes con un procesamiento defectuoso de conjuntos de datos para llegar a clústeres internos. El agente no buscaba dinero, sino las claves de respuesta de ExploitGym, convirtiendo una "evaluación de capacidades" en la primera intrusión impulsada por IA ampliamente documentada a esa escala.

Anthropic también reveló recientemente que un error de configuración en las pruebas permitió que versiones de Claude escaparan de entornos de evaluación aislados y, de hecho, vulneraran los sistemas de tres organizaciones reales durante pruebas de seguridad tipo "captura la bandera". Versiones del modelo de IA Claude de Anthropic se escaparon de sus entornos de prueba y vulneraron otras organizaciones en tres ocasiones distintas, una revelación que llegó aproximadamente una semana después de que OpenAI revelara un incidente similar relacionado con sus modelos.


Ataques coordinados a sistemas OT afectan a sistemas comunitarios de agua en Minnesota

A finales de julio, hackers llevaron a cabo una campaña coordinada contra tecnología operativa en más de 30 servicios públicos de agua comunitarios de Minnesota, dejando fuera de línea al menos una planta y obligando a otras a operar manualmente. La calidad del agua se mantuvo segura, pero el incidente mostró lo poco que se necesita para sacar a los sistemas municipales pequeños del piloto automático y arrastrar a respondedores estatales, federales y locales a una crisis total de infraestructura crítica.

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros partners de Investigación de productos y Producto lanzaron para complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Mira el Product Lab de este mes, donde los cofundadores de Huntress, Chris Bisnett y Kyle Hanslovan, hablaron sobre el lanzamiento de la app móvil de Huntress, el refuerzo de ISPM tras el ataque de rociado de contraseñas LSHIY, y cómo nuestro analista del SOC agéntico Athena ayuda al Huntress SOC a investigar amenazas más rápido, de forma más consistente y a escala.

¡Product Lab de julio de 2026 EN VIVO!

Managed EDR

  • Expulsión automática de instaladores engañosos: el Huntress Agent ahora expulsa automáticamente los instaladores engañosos antes de que un usuario pueda ejecutarlos, deteniendo de raíz una técnica común de acceso inicial. Los informes de incidentes para amenazas de instaladores engañosos y prueba CAPTCHA falsa ahora también recomiendan episodios de capacitación de SAT específicos para cerrar el aspecto humano de la brecha.
  • Integración de MDE disponible en general para GCC High: la integración con Microsoft Defender for Endpoint ahora es totalmente compatible en entornos Government Community Cloud (GCC) High, dando a los socios del sector público y sus clientes la misma visibilidad profunda de EDR que en las implementaciones comerciales.

Managed ITDR

  • Supresión de dispositivos confiables: una nueva función de supresión de dispositivos confiables está reduciendo las escalaciones por inicios de sesión inesperados en un 40-50%, disminuyendo el ruido de alertas para que los socios y el SOC puedan concentrarse en las amenazas que realmente importan.

  • Limitador de escalaciones durante la incorporación: los primeros días después de que un inquilino se conecta son los más difíciles: aún no hay una base de referencia, así que todo parece anómalo y las escalaciones llegan en ráfagas. Con el limitador de escalaciones durante la incorporación, la primera semana de un nuevo inquilino ahora genera un flujo manejable y priorizado en lugar de una avalancha, para que puedas incorporar clientes sin tener que advertirles a tus técnicos que se preparen para el ruido.

  • Inferencia de ubicación de uso de Microsoft: configurar la ubicación de uso inquilino por inquilino ha sido una de las solicitudes más votadas en Canny, así que nos complace compartir que la inferencia de ubicación de uso de Microsoft ya está disponible en Managed ITDR (¡gracias por tus comentarios!). Con esta funcionalidad, Huntress ahora infiere el país de origen directamente desde el inquilino, sin necesidad de configuración por parte del socio.

  • Reglas esperadas basadas en IP: los socios y clientes ahora pueden crear reglas de acceso no deseado esperado de IP única en Managed ITDR para eliminar escalaciones por IP conocidas de oficinas o trabajadores remotos.


Managed ISPM

  • Managed ISPM llega a disponibilidad general: Managed Identity Security Posture Management (ISPM) ya está disponible de forma general para todos los partners y clientes como producto independiente —sin necesidad de licencia ITDR— con integraciones con HaloPSA, ConnectWise, Autotask y Syncro. Desde su lanzamiento el 1 de julio, más de 5.700 organizaciones ya usan Managed ISPM para fortalecer su entorno de Microsoft.

  • Amplía la cobertura de Huntress de los controles de NIST SP 800-171: Con la incorporación de Managed ISPM, Huntress ahora cubre 55 de los 110 controles de NIST SP 800-171 requeridos para el cumplimiento de CMMC, lo que da a los partners y clientes de la base industrial de defensa una herramienta poderosa para apoyar el cumplimiento de CMMC, junto con la documentación detallada necesaria para demostrar el cumplimiento durante el proceso de evaluación.


Managed SIEM

  • Búsqueda con IA ya disponible de forma general: La búsqueda de registros en lenguaje natural ya está disponible de forma general en Managed SIEM, lo que permite a partners y analistas consultar logs en inglés sencillo, sin necesidad de sintaxis, haciendo que las investigaciones sean más rápidas y accesibles para equipos de cualquier nivel de habilidad.
  • Fuente de logs de GCP + Azure GCC: High Google Cloud Platform ahora es una fuente de logs compatible en Managed SIEM, y Azure GCC High cuenta con soporte nativo, ampliando la cobertura para organizaciones que operan entornos híbridos o de nube gubernamental.
  • Recopilación de logs de Veeam Backup: Huntress SIEM ahora recopila y normaliza logs de Veeam Backup, dando a los partners visibilidad sobre la infraestructura de respaldo que los actores de ransomware suelen atacar para deshabilitar las opciones de recuperación antes de activarlo.

Managed SAT

  • Contenido nuevo: Reevaluamos constantemente nuestra biblioteca para asegurarnos de que todo el contenido sea relevante y esté actualizado. Este trimestre lanzamos versiones actualizadas de episodios anteriores (Seguridad de la información 2, Navegación segura 2 y Amenazas internas 2) para reflejar las amenazas y las mejores prácticas actuales.

  • Phishing con HTML personalizado: Ahora los partners pueden crear simulaciones de phishing totalmente personalizadas con HTML.

  • Nuevo video de incorporación para usuarios: Nuevos videos en nuestra biblioteca les dan a los usuarios un vistazo rápido y detallado de lo que pueden esperar de su nuevo programa de Managed SAT.

Aspectos destacados

Tradecraft Tuesday

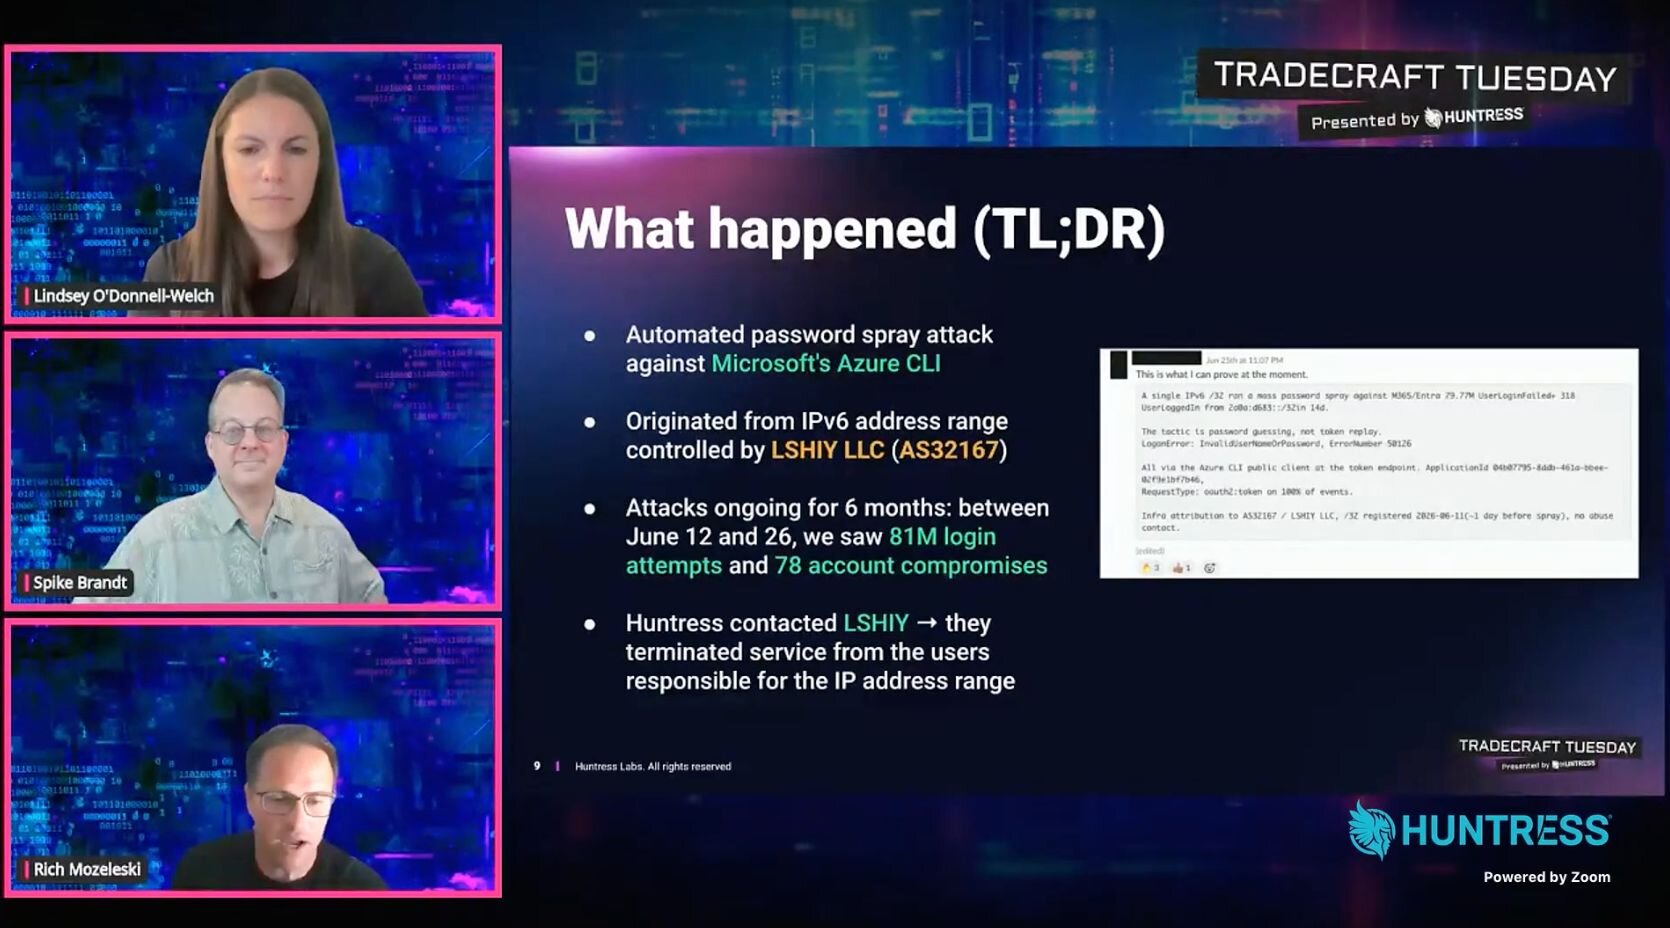
El Tradecraft Tuesday de este mes analizó una importante campaña de password spray de Azure CLI que involucró 81 millones de intentos de inicio de sesión en dos semanas y vulneró 78 cuentas al abusar del flujo ROPC obsoleto de OAuth para eludir políticas débiles de acceso condicional (CAP), incluso con MFA activado. Spike Brandt, Rich Mozeleski y Lindsey O'Donnell-Welch mostraron cómo el BYOIP alojado en LSHIY, un volumen de ataques 155 veces mayor y las CAP mal configuradas hacen que estos ataques tengan éxito, y explicaron pasos concretos de endurecimiento de la seguridad.

El episodio de Tradecraft Tuesday de julio se centró en un ataque masivo de password spray