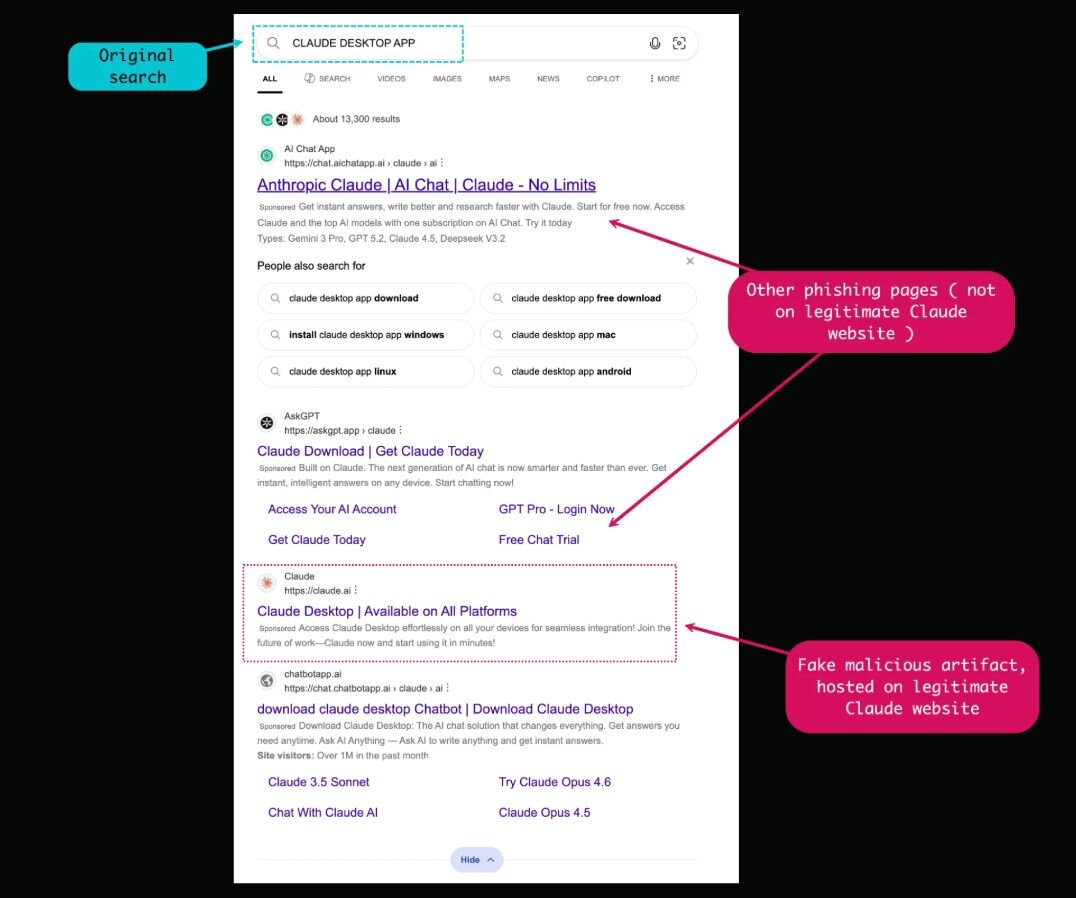



Los usuarios de Mac que buscan en Google una guía de instalación de Claude están obteniendo algo más desagradable: MacSync, una cadena de seis etapas de stealer y RAT que vive de un recurso compartido de Claude armado y un comando curl para copiar y pegar. Roba contraseñas mediante phishing, extrae datos del navegador y del llavero, abusa de TCC y luego reescribe las apps de billeteras de criptomonedas para recolectar frases semilla y entregar el control total al atacante. Conoce más en esta entrada de blog de Josh Kiriakoff, y únete a nuestro próximo episodio de Tradecraft Tuesday donde hablaremos más sobre este ataque.
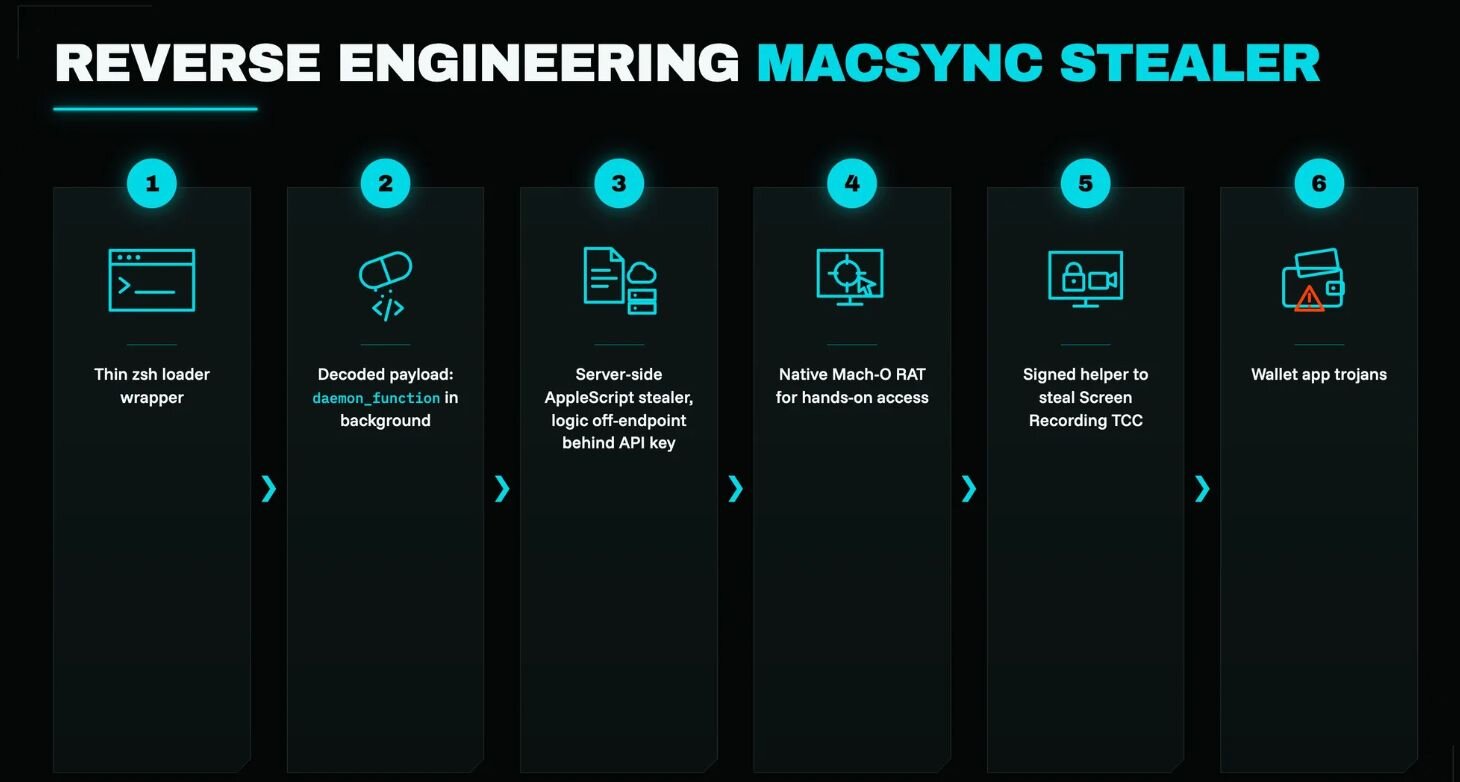
Las seis etapas de MacSync, desde el comando curl pegado hasta las apps de billeteras troyanizadas