
Vista de amenazas desde la óptica de Huntress Adversary Tactics: agosto de 2025

Amenazas vistas en el SOC

Adversary Tactics documenta, analiza e informa a la comunidad en general sobre amenazas interesantes que surgen de nuestro SOC. Aquí tienes algunos ejemplos de tendencias destacadas que hemos visto en las últimas semanas.

Ransomware Cephalus: carga lateral de DLL mediante un binario legítimo de SentinelOne

El 13 de agosto, nuestro SOC respondió a un ataque de ransomware que involucró la carga lateral de bibliotecas de enlace dinámico (DLL) a través de un binario legítimo de SentinelOne. La carga lateral de DLL es una técnica de evasión de detección que consiste en ejecutar código malicioso mediante ejecutables firmados. Dado que involucra ejecutables confiables, ayuda a los actores de amenazas a evadir las soluciones de seguridad. En el incidente, vimos que el actor de amenazas cargó SentinelAgentCore.dll desde SentinelBrowserNativeHost.exe. El DLL luego cargó data.bin, que contenía el código real del ransomware. El atacante usó el protocolo de escritorio remoto (RDP) como vector de acceso inicial. También ejecutó una serie de comandos para crear exclusiones de Microsoft Defender para varias rutas de archivos (C:\Windows\System32\svchost.exe y C:\Windows\Temp) y extensiones de archivos (.dat, .sss, .cache, y .tmp), en un intento por evitar la detección. La nota de rescate vinculó el ataque con una variante de ransomware llamada Cephalus, que detallamos recientemente en una publicación de blog.
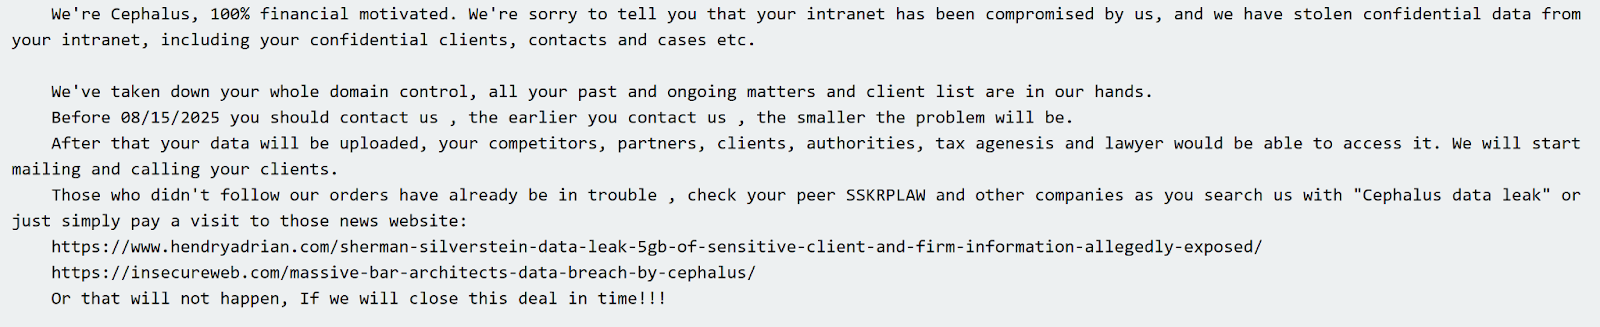
Nota de rescate de Cephalus vista en los ataques

La conclusión

Hemos visto rutas similares de carga lateral de DLL (específicamente combinando SentinelAgentCore.dll y SentinelBrowserNativeHost.exe) en otros incidentes. Entender bien la ruta de ataque del ransomware Cephalus es clave para detectar y responder rápido antes de que se cifren tus archivos.


Ransomware Kawalocker

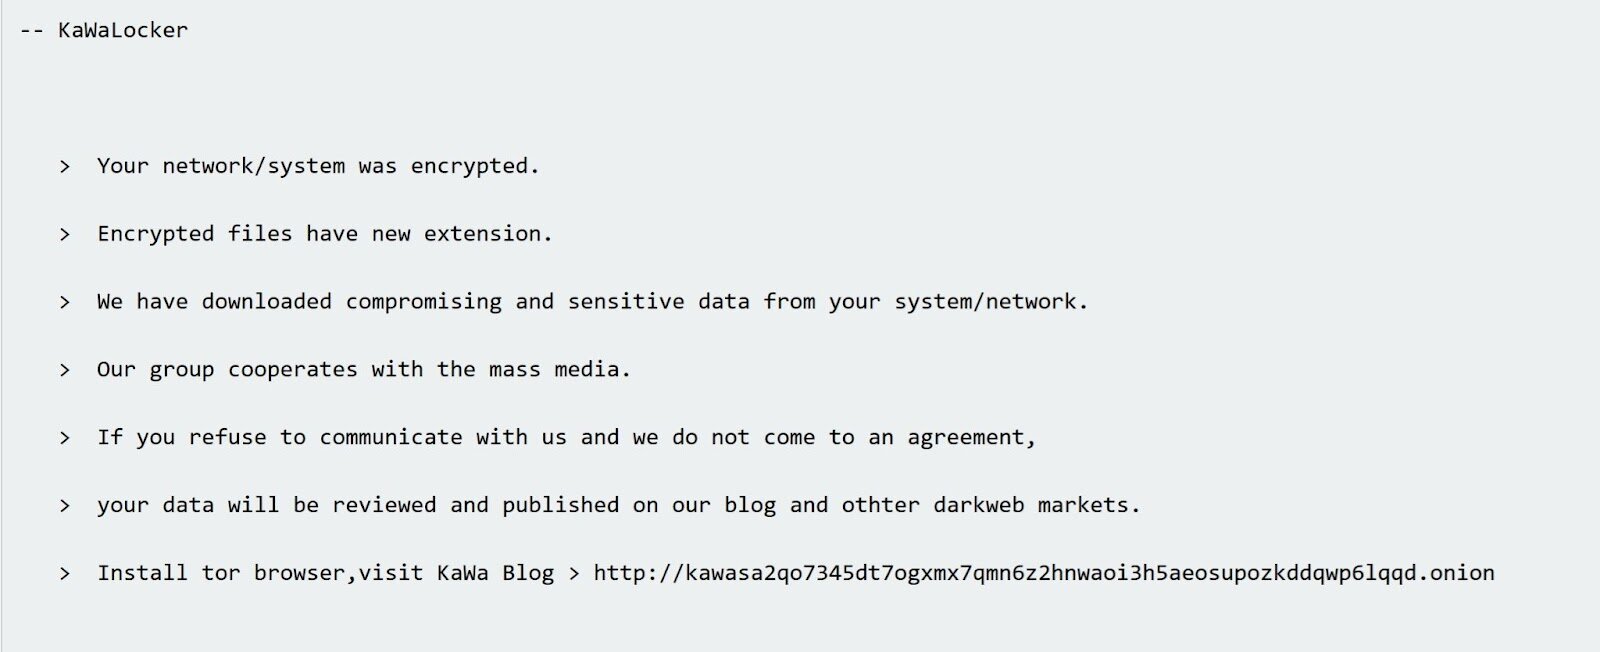
Recientemente comenzamos a ver una variante de ransomware más reciente llamada KawaLocker (también conocida como KAWA4096). Según el análisis del equipo SpiderLabs de TrustWave , que descubrió inicialmente la amenaza, KawaLocker hizo su debut por primera vez en junio de 2025.

Vimos por primera vez el ransomware Kawalocker el 8 de agosto. Durante el incidente, el actor de amenazas:

  • Accedió al endpoint de la víctima mediante el protocolo de escritorio remoto (RDP) usando una cuenta comprometida
  • Implementó HRSword e instaló los controladores de kernel sysdiag.sys y hrwfpdr.sys, con el objetivo de deshabilitar las herramientas de seguridad
  • Implementó el ransomware KawaLocker mediante el siguiente comando: e.exe  -d="E:\\"

Nota de rescate de KawaLocker vista en los incidentes
La conclusión

En los últimos meses, hemos visto varias variantes emergentes de ransomware, como Cephalus y Crux. Cuando detectamos variantes más nuevas en la ruta de ataque, detallamos los comandos específicos y los indicadores de compromiso (IoC) para ayudar a la comunidad de seguridad a rastrear mejor estas amenazas. Puedes leer el desglose completo del ataque que incluyó el ransomware KawaLocker aquí.


Akira borra los registros de eventos de Windows

En una serie de ataques independientes durante el último mes, hemos visto que actores de amenazas afiliados al ransomware Akira toman medidas para borrar los registros de eventos de Windows, lo que limita significativamente los datos disponibles para detecciones, auditorías, investigaciones y más. Esto incluye incidentes en los que vimos a Akira vinculado a los recientes ataques a la VPN de SonicWall.

Los incidentes usaron un comando con el argumento -dellog, que activa el siguiente comando de PowerShell para borrar los registros de eventos:

powershell.exe -ep bypass -Command "Get-WinEvent -ListLog * | where { $_.RecordCount } | ForEach-Object -Process{ [System.Diagnostics.Eventing.Reader.EventLogSession]::GlobalSession.ClearLog($_.LogName) }"

La conclusión

Los actores de ransomware siguen usando tácticas que evaden la detección y retrasan las investigaciones. Aunque borrar los registros de eventos de Windows no es una técnica nueva ni única, es importante que los defensores entiendan cómo se usa en los incidentes recientes relacionados con Akira.

Respuesta táctica

Nuestro equipo de Hunting & Tactical Response se desarrolló como una función separada dentro de nuestro SOC para profundizar en las intrusiones y responder preguntas de los partners que están fuera del alcance de las operaciones del SOC 24x7. Ocupa el punto ideal entre una oferta estándar de MDR y una respuesta a incidentes más intensiva y formal. Los hallazgos de nuestro Tactical Response también nos dan muchas pistas sobre cómo se desarrollan las intrusiones.

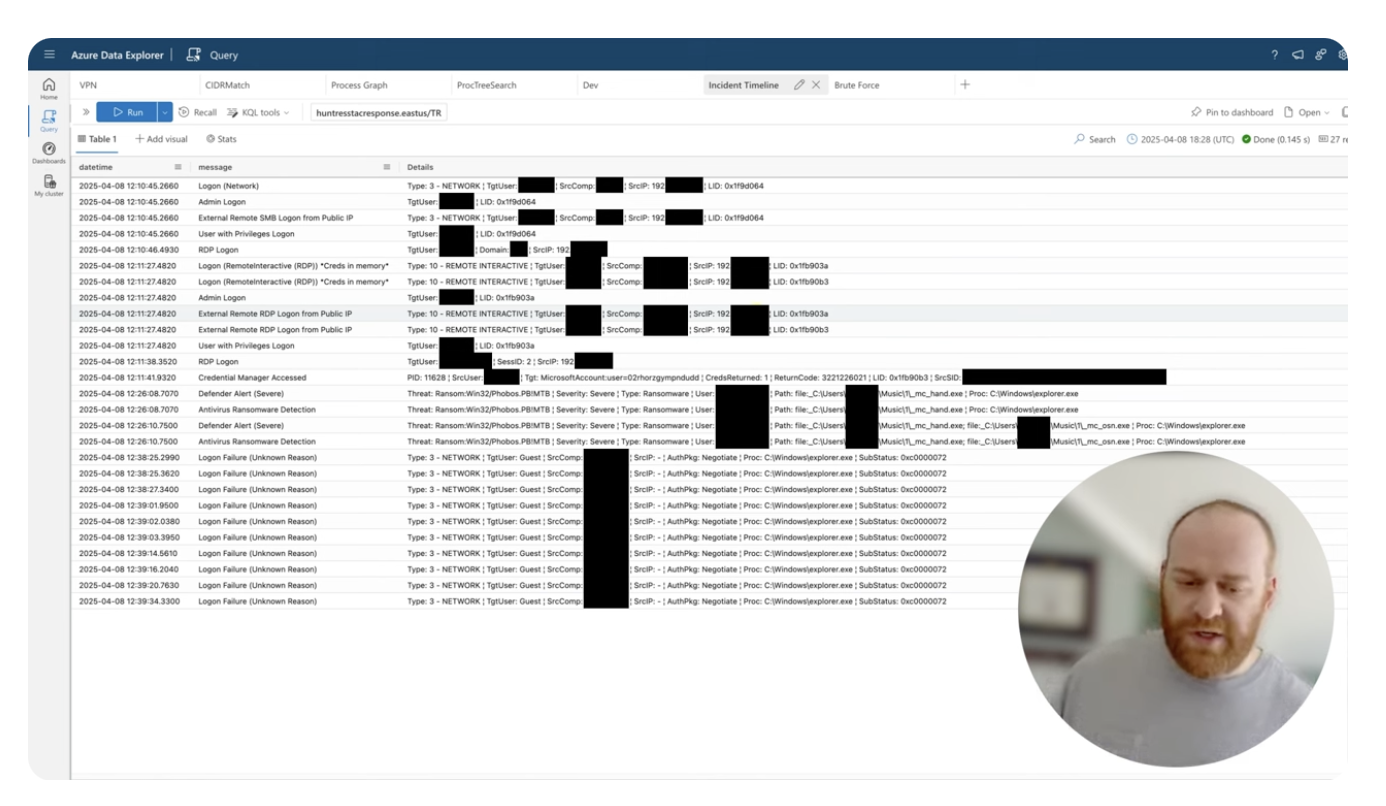
Recorrido del SOC por un incidente

Anton Ovrutsky publicó un video explicativo del incidente que desglosa cómo un actor de amenazas usó una instancia de RDP expuesta para implementar ransomware. Mira el video aquí.  

El último video explicativo de incidentes del SOC de Respuesta Táctica
Amenazas alrededor del mundo

Desmantelamientos de cibercrimen

Interpol llevó a cabo una operación masiva de desmantelamiento en África que abarcó más de 15 países y llevó al arresto de más de 1.200 delincuentes. La Operación Serengeti 2.0, continuación de una operación que comenzó inicialmente en septiembre de 2024, destaca la tendencia de las autoridades de desmantelar la infraestructura y los componentes financieros usados para alimentar el cibercrimen. La operación se ejecutó conjuntamente con autoridades del Reino Unido para arrestar a operadores de ransomware que trabajaban con estos delincuentes en África, así como a ciudadanos chinos.

Se señala que este ataque impacta directamente a los grupos Bl00dy y RansomHub que parecen lavar partes de sus criptomonedas a través de elementos y personal ubicados en Ghana y Seychelles, respectivamente.

Un diagrama de flujo de distribución de los servicios de lavado de los grupos de ransomware Bl00dy en Ghana
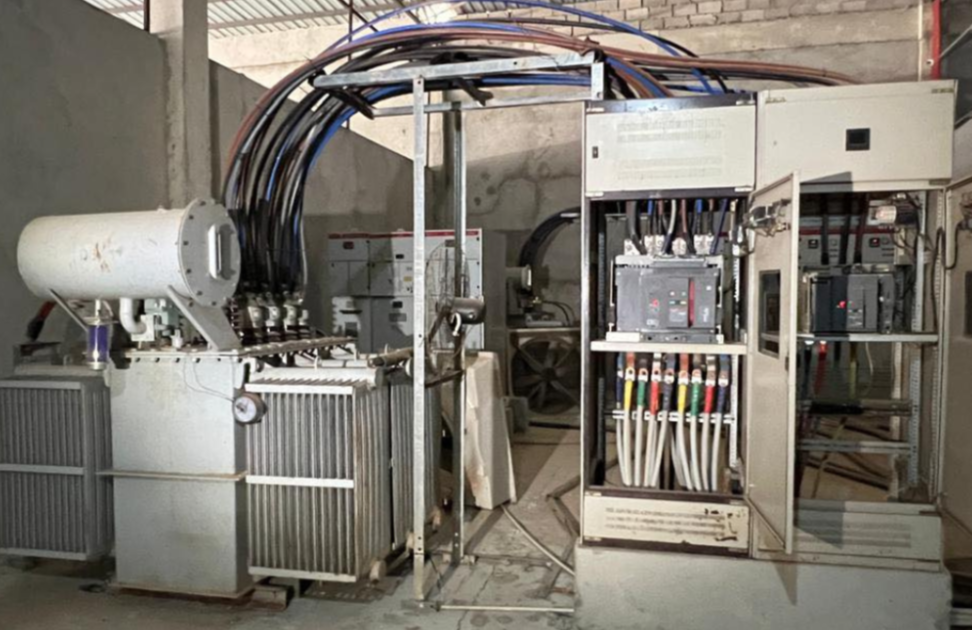
La impresionante lista de desmantelamiento de esta campaña incluye 25 centros de minería de criptomonedas, que se usaban para validar fraudulentamente transacciones en la blockchain. Las autoridades retiraron 45 estaciones de energía ilegales, que alimentaban estos centros de minería.

Una estación de energía ilegal en Angola que alimentaba centros de minería de criptomonedas fraudulentos

Además, Serengeti 2.0 interrumpió varias estafas por correo electrónico. Se recuperaron con éxito más de $97 millones para 11.432 víctimas de fraude de herencia por correo electrónico.


Herramientas 'EDR killer': qué estamos viendo

Informes recientes señalan un mayor uso de herramientas “EDR killer” por parte de grupos de ransomware. Herramientas como el “EDRKillShifter” de Ransomhub no son nuevas: se han usado durante los últimos años para desactivar EDR, por lo general mediante ataques Bring Your Own Vulnerable Driver (BYOVD). Varios grupos de ransomware han estado usando una nueva herramienta EDR killer para atacar a proveedores como Sophos, Microsoft Defender, Kaspersky, Symantec, Trend Micro y SentinelOne.

Esta última herramienta usa un binario ofuscado que se autodecodifica en tiempo de ejecución. Busca un controlador firmado digitalmente (con un certificado robado o vencido) antes de cargar el controlador malicioso en el kernel. Esto permite a los actores de amenazas evadir EDR mientras obtienen los privilegios de kernel necesarios para desactivar los productos de seguridad.

En Huntress, hemos estado monitoreando estas estrategias de los atacantes desde hace tiempo. Contamos con funciones integradas como protección contra manipulaciones para ayudar a mitigar las herramientas EDR killer que usaron anteriormente los actores de amenazas. Además, al detectar al atacante en las primeras etapas de los ataques, antes de que puedan usar una de estas herramientas EDR killer, Huntress resuelve este problema de raíz.

Rapid Responses

Para quienes no están afiliados, las "Rapid Responses" se activan cuando hay una vulnerabilidad o amenaza que los atacantes aprovechan para escalar aún más sus ataques a gran escala. Cuando nos enteramos de una posible vulnerabilidad, el equipo de Adversary Tactics trabaja en toda la empresa Huntress para determinar el posible impacto, actualizar a nuestros clientes y publicar un blog para la comunidad de seguridad con todos los detalles necesarios sobre la actividad de la amenaza. Aquí tienes un ejemplo de una Rapid Response que manejamos el mes pasado:

Explotación activa de VPNs de SonicWall

En un incidente ocurrido entre finales de julio y mediados de agosto, encontramos múltiples intrusiones activas de ransomware Akira que explotaban dispositivos SonicWall. SonicWall dijo con alta confianza que la actividad de amenaza no está conectada con una falla de tipo zero-day. Creen que está relacionada con CVE-2024-40766, una falla de control de acceso inadecuado, publicada por primera vez en agosto de 2024, que puede provocar "acceso no autorizado a recursos".

Nuestra publicación de blog de Rapid Response sobre esta actividad de amenaza compartió los IoC, los tipos de TTPs que observamos, y evidencia de los actores de amenazas que apuntaban a firewalls SonicWall con SSL VPN habilitada antes de desplegar el ransomware Akira. En algunos incidentes, los actores de amenazas obtuvieron acceso administrativo de inmediato aprovechando una cuenta de LDAP o de servicio con privilegios excesivos usada por el propio dispositivo SonicWall (por ejemplo, sonicwall, LDAPAdmin).

Mientras tanto, en una serie de actualizaciones, SonicWall dijo que muchos de los incidentes parecen estar relacionados con migraciones de firewalls de la Gen 6 a la Gen 7, donde las contraseñas de usuarios locales se transfirieron durante las migraciones y no se restablecieron después. SonicWall recomendó a los usuarios restablecer todas las contraseñas de cuentas de usuario local para cualquier cuenta con acceso SSL VPN (especialmente si se transfirieron durante la migración de Gen 6 a Gen 7). En la actualización más reciente sobre las cuentas LDAP usadas en los incidentes, SonicWall dijo:

"La recomendación sobre la contraseña de cuenta de usuario local no aplica a usuarios LDAP/RADIUS generados automáticamente o duplicados localmente. SonicOS no almacena las contraseñas de estos usuarios. Solo si se ha establecido una contraseña para un usuario en la interfaz de administración del firewall, se considera un usuario local".

Seguimos publicando actualizaciones durante todo agosto, incluido el uso por parte de los actores de Akira de dos controladores legítimos de Windows—rwdrv.sys y hlpdrv.sys—en ataques BYOVD , con el objetivo final de evadir o desactivar herramientas de seguridad.

La conclusión

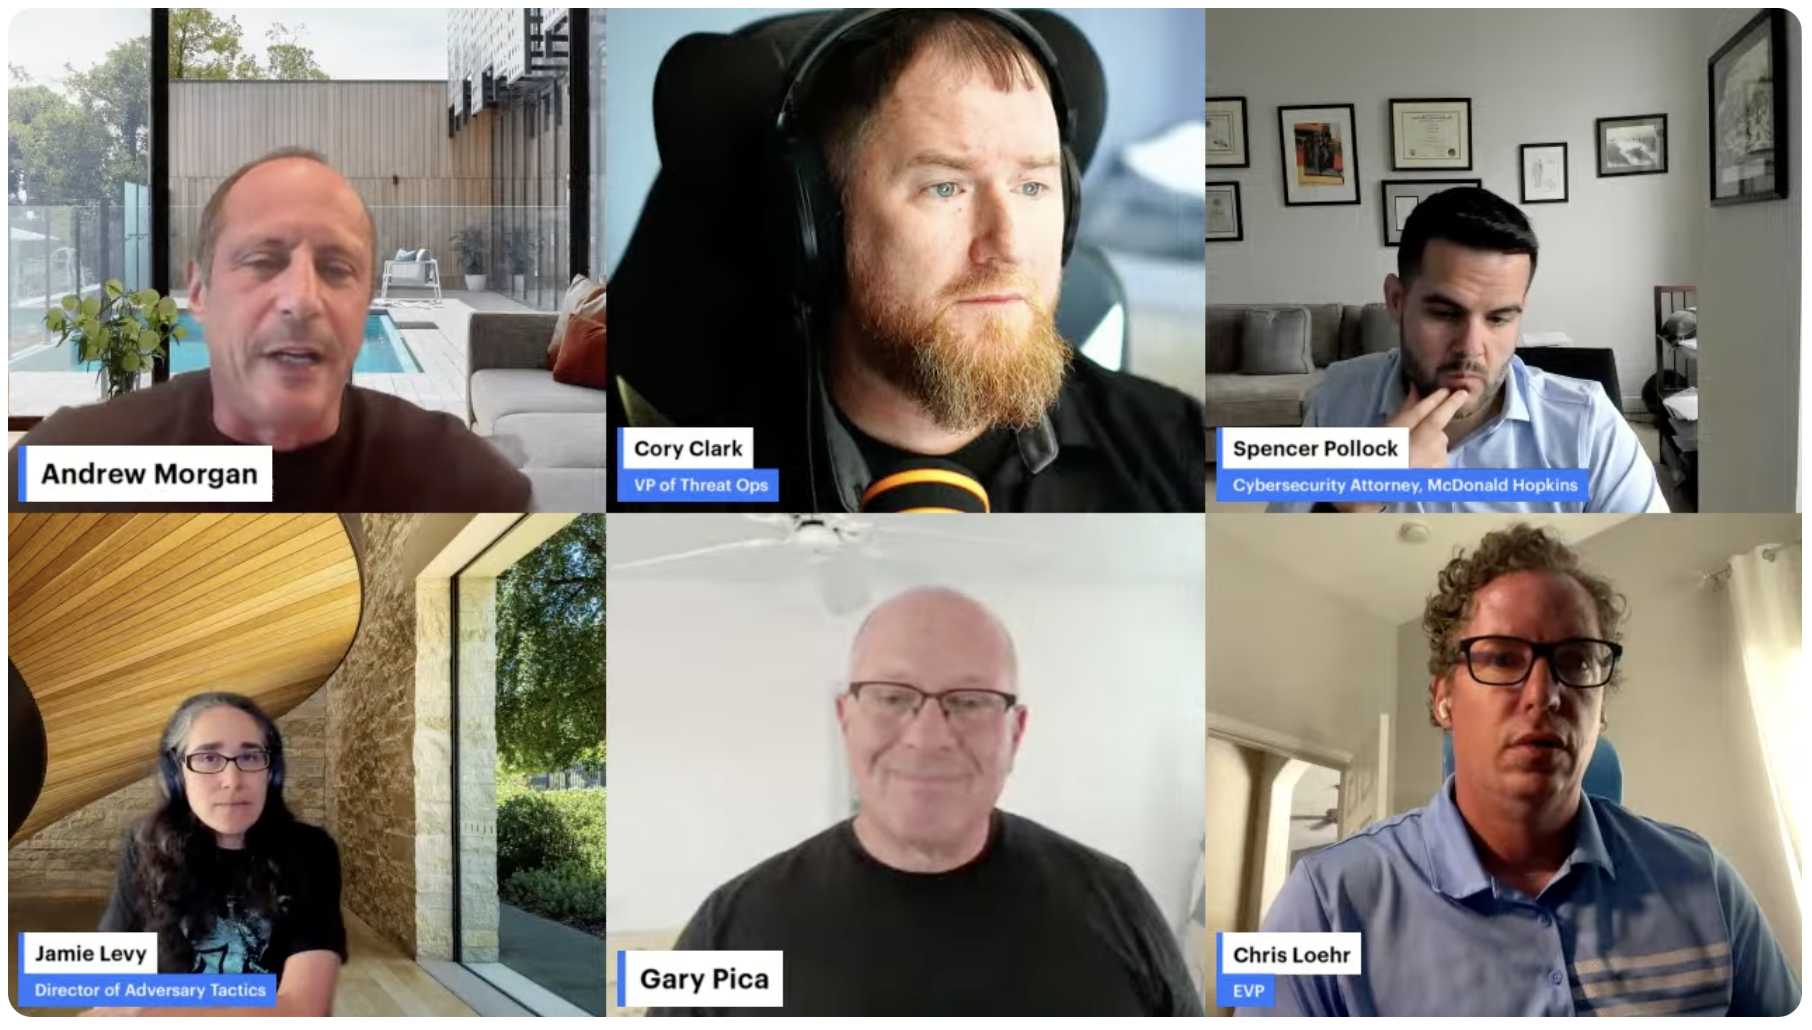
Continuamos rastreando esta amenaza y trabajando con otras empresas para mantenernos al tanto de toda la información relevante. Jamie Levy, del equipo de Adversary Tactics, también se unió al podcast The CyberCall de Right of Boom, junto con el VP de ThreatOps de SonicWall, para hablar sobre esta serie de incidentes y responder preguntas sobre el aumento de explotaciones.

Jamie Levy de Huntress se une a The CyberCall para hablar sobre la reciente explotación de VPN de SonicWall

Actualizaciones relevantes del producto

Aunque no es un producto directo del equipo de Adversary Tactics, queremos destacar algunas funciones nuevas e increíbles que nuestros compañeros de Product Research y Product han lanzado para complicarles las cosas a los atacantes. Estamos ansiosos por empezar a usar estos datos para ampliar nuestra comprensión de los actores de amenazas que enfrentan nuestros clientes.

Managed EDR

El beta abierto de EDR for Linux comenzó el 19 de agosto, marcando una expansión significativa de las capacidades de protección de endpoints de Huntress a un sistema operativo crítico. 🎉 Esta nueva funcionalidad cuenta con el respaldo de los mismos flujos de trabajo del SOC que Windows y macOS, y ofrece visibilidad y control fundamentales sobre los entornos Linux, un objetivo común de los actores de amenazas. Pruébalo gratis hoy mismo y descubre qué puntos de apoyo sospechosos y GTFOBins están usando los hackers en tu entorno.

El lanzamiento general de Tamper Protection for macOS mejora la resiliencia y la capacidad de gestión general de las implementaciones de EDR, abordando directamente el desafío de los actores de amenazas que intentan desinstalar agentes y crear puntos ciegos. Tamper Protection for macOS protege la app de Huntress, la extensión del sistema de Huntress y otros archivos importantes de Huntress para que no se eliminen, muevan o renombren (cualquiera de estas acciones podría interrumpir el servicio).

También facilitamos la forma de ver configuraciones conflictivas del firewall de Windows que podrían hacer que el firewall se habilite o deshabilite de forma involuntaria, y facilitamos la forma de gestionar las exclusiones de antivirus al introducir una función de eliminación masiva.


Managed ITDR

El equipo de producto sigue enfocado en inversiones arquitectónicas a largo plazo para abordar el flujo de datos, lo que subraya el compromiso con una protección de identidad sólida y escalable, fundamental para prevenir el movimiento lateral y la escalada de privilegios por parte de los atacantes.


Managed SIEM

Huntress SIEM sigue demostrando su eficacia en la detección temprana de amenazas, lo que permite a los clientes identificar y mitigar a los delincuentes de ransomware y otras amenazas mucho más rápido.

Las mejoras recientes a nuestro pipeline de procesamiento de registros han mejorado la estabilidad, el rendimiento y la observabilidad, lo que garantiza una recopilación de datos confiable y refuerza nuestra capacidad de proteger a los clientes frente a amenazas en evolución al ofrecer información oportuna y precisa sobre la postura de seguridad.

Para reforzar aún más estas protecciones, estamos ampliando la cantidad de fuentes de registro compatibles dentro de nuestro SIEM. Al ampliar nuestras integraciones, permitimos que los equipos de seguridad centralicen todavía más datos en sus entornos, lo que les brinda mayor visibilidad, una correlación de eventos más rápida y mayor flexibilidad para cumplir con las necesidades de seguridad y de cumplimiento normativo.


Managed SAT

Huntress Security Awareness Training (SAT) continúa evolucionando para preparar mejor a los usuarios frente a ataques sofisticados de ingeniería social.

Presentamos un nuevo escenario de phishing FileFix para exponer a los usuarios a técnicas de vanguardia, con su correspondiente Phishing Defense Coaching. También lanzamos un nuevo episodio de smishing para abordar las amenazas emergentes basadas en dispositivos móviles.

Managed SAT ha habilitado Alias de usuario para usar los ID inmutables de los usuarios en lugar de su dirección de correo electrónico como ID principal. Esto permite un mejor soporte para los cambios de dirección de correo electrónico, y garantiza que los usuarios de SAT puedan reportar phishing de manera adecuada desde un alias asociado a su cuenta.


Plataforma

Las mejoras en la Huntress Platform optimizan la experiencia general para los partners y fortalecen la base del producto.

Hemos actualizado los reportes de incidentes para dar a los partners y clientes visibilidad del historial completo del reporte de incidente. Si el Huntress SOC actualiza los reportes, el más reciente siempre aparece arriba, con los reportes anteriores listados después. Un registro de errores y opciones de reintento más sólidos de cara al cliente para las integraciones con PSA reducen la carga de soporte y facilitan la depuración, lo que lleva a una resolución más rápida de los problemas.

Aspectos destacados

Tradecraft Tuesday

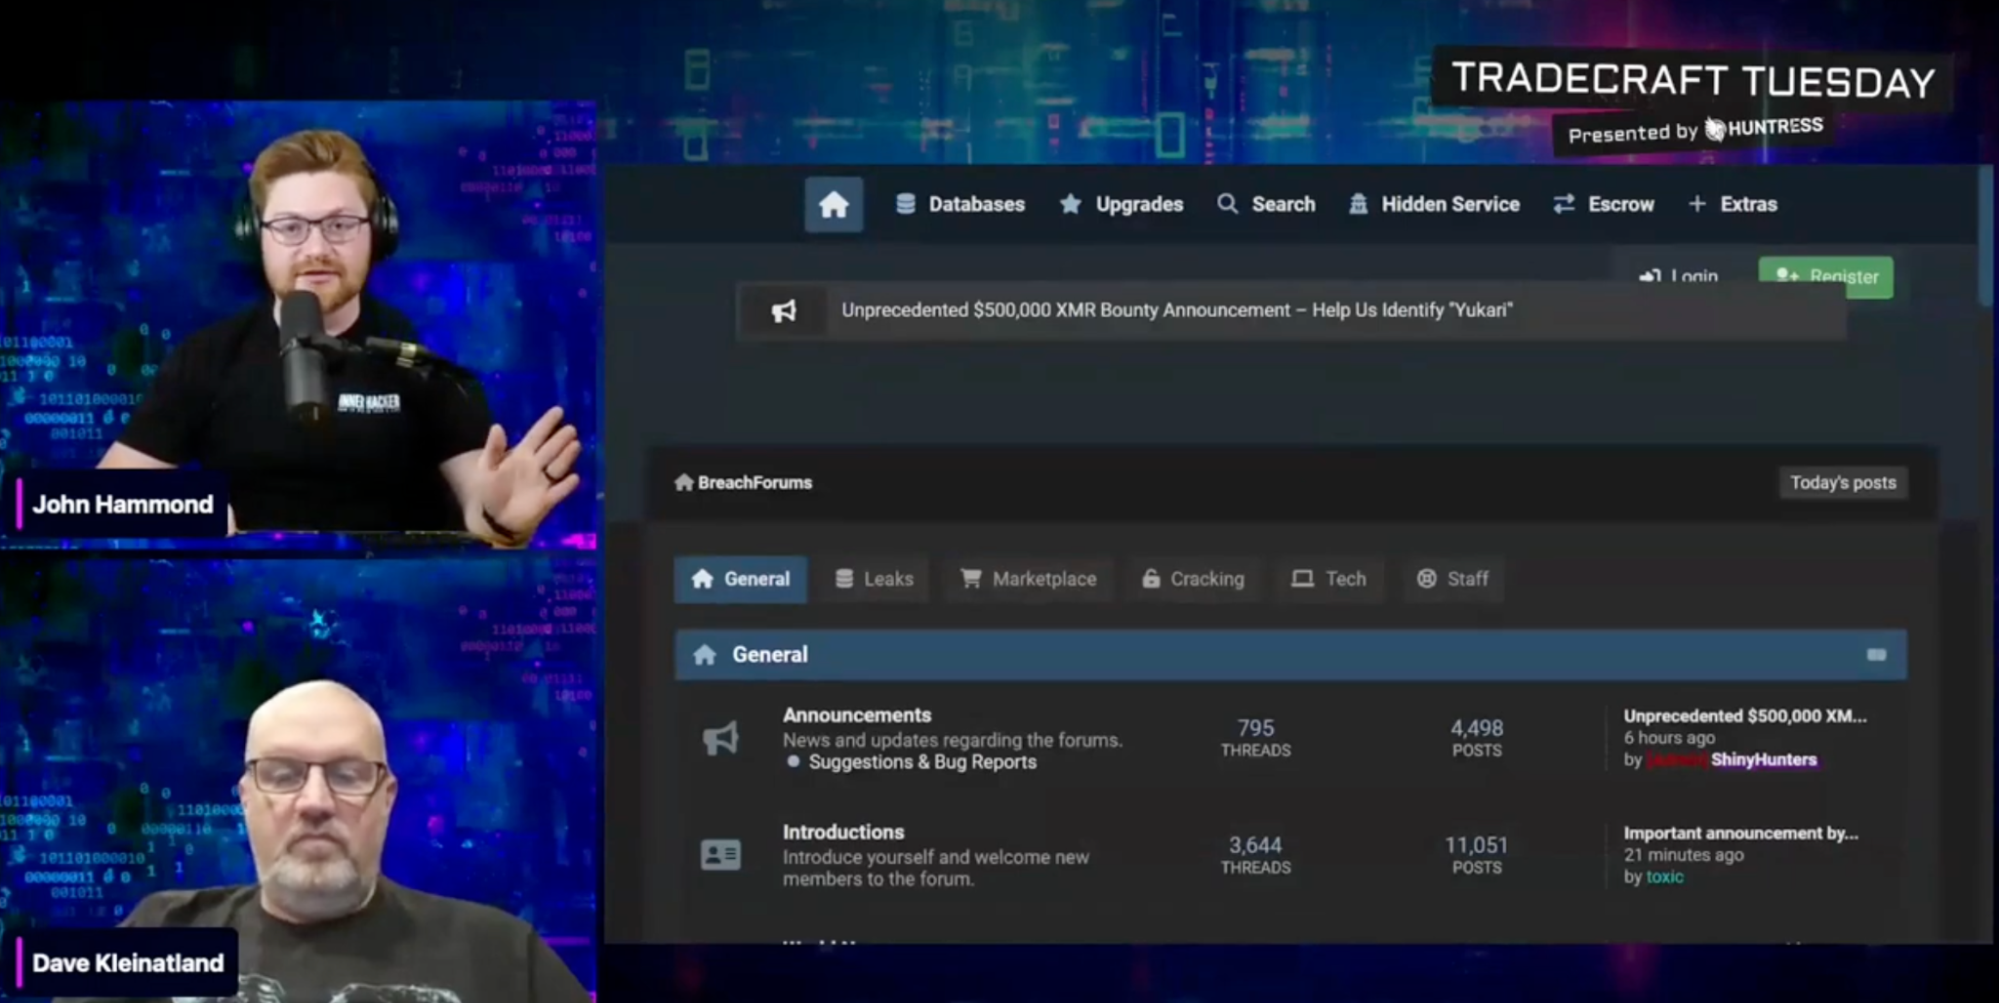
Nuestro episodio de Tradecraft Tuesday de agosto se centró en la dark web donde John Hammond y Dave Kleinatland, de Huntress, exploraron foros clandestinos populares, mercados y sitios de filtración de datos de ransomware.


Medios externos destacados

En Black Hat USA 2025, varios miembros del equipo de seguridad de Huntress subieron al escenario para compartir su conocimiento y experiencia.

Eso incluyó una sesión patrocinada por John Hammond (“Lesser-Known Linux Persistence Mechanisms”). Los asistentes a Black Hat también escucharon a Ben Folland, Robert Knapp, Jonathan Johnson y más en varias sesiones y demostraciones en el stand.

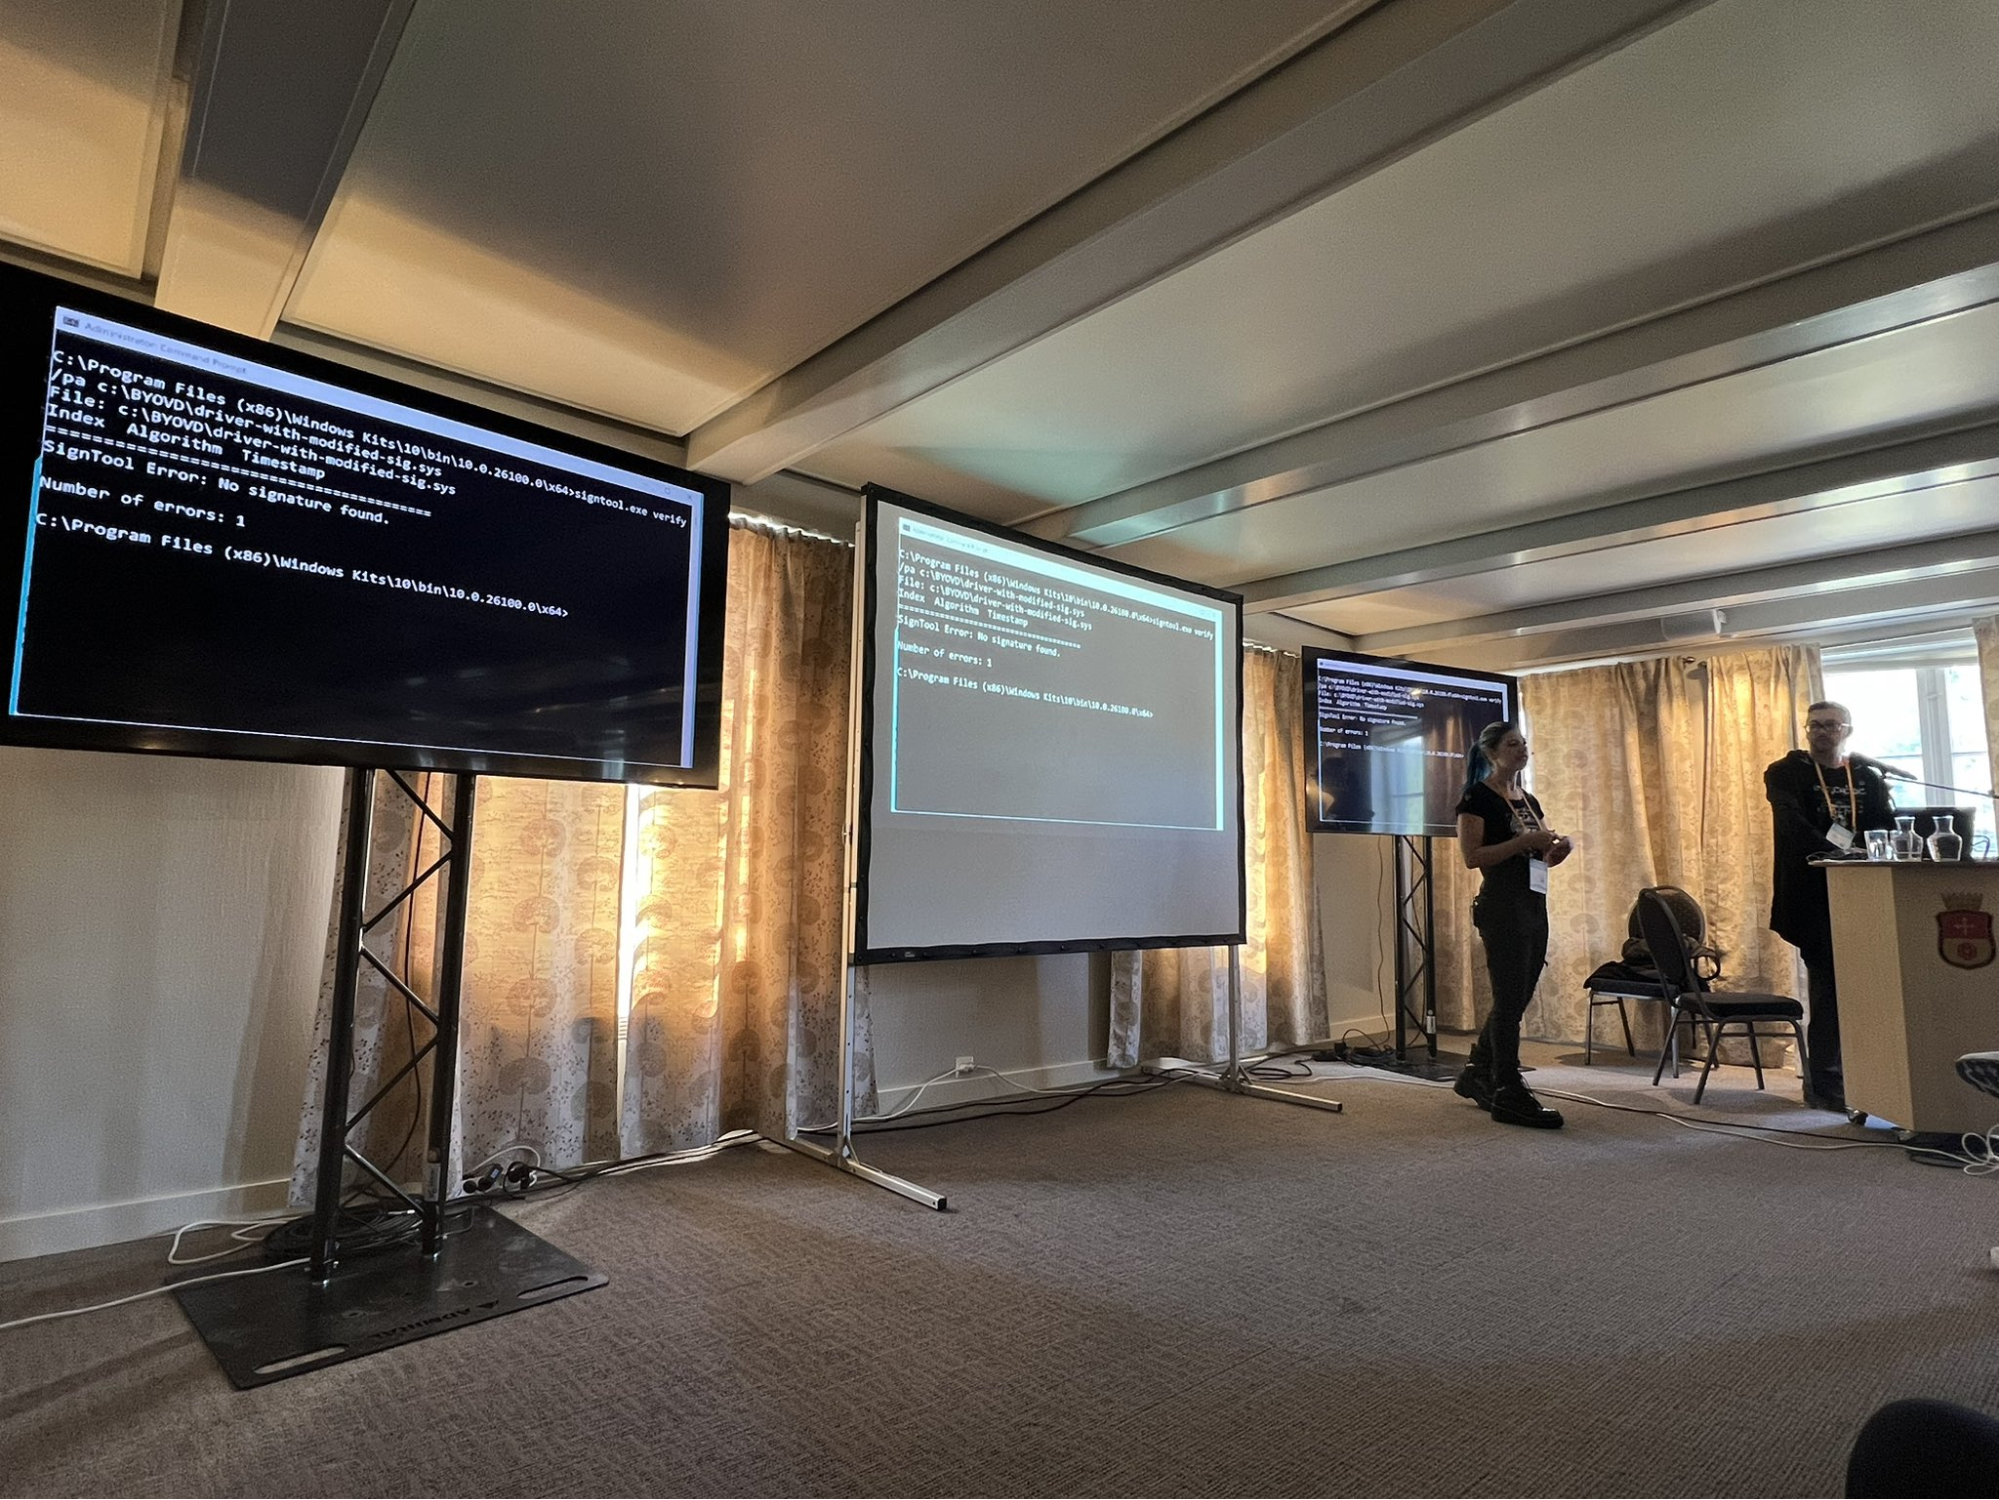
Greg Linares y Yarden Shafir dieron una charla en Sikkerhetsfestivalen sobre The Patch That Wasn't: A Decade of Failure. La charla destacó cómo una falla en las verificaciones de firma de código de Microsoft seguía permitiendo que código malicioso se ejecutara a nivel de kernel.  

Dado que hemos visto a algunos atacantes traer sus propios drivers vulnerables, esta es una charla oportuna que ojalá impulse cambios concretos por parte de Microsoft.

Compartir