Cumplimiento de CMMC: cumplimiento normativo de ciberseguridad explicado
Del concepto a la conciencia
Cumplimiento de CMMC: cumplimiento normativo de ciberseguridad explicado
CMMC está cambiando la forma en que los contratistas de defensa manejan la seguridad de los datos. Es un esfuerzo para asegurar que las organizaciones que manejan Información No Clasificada Controlada (CUI) cumplan con las expectativas de madurez en ciberseguridad del Departamento de Defensa (DoD)
Se estima que CMMC Nivel 2 afectará a 80.000 organizaciones en la DIB, aunque se cree que esta cifra está muy subestimada. Para los contratistas de defensa y quienes los apoyan, esta es la situación: conocer y entender CMMC es un requisito básico para conservar los contratos del DoD que mantienen las puertas abiertas.
El cumplimiento con la Certificación del Modelo de Madurez de Ciberseguridad (CMMC) es indispensable para los contratistas de la Base Industrial de Defensa (DIB), lo que la convierte en una iniciativa esencial para el negocio.
Certificarse con CMMC no es un evento único. Entre las evaluaciones trienales, CMMC asume que las organizaciones cumplen de forma continua mediante la implementación activa de monitoreo, documentación y mantenimiento de los controles de seguridad requeridos.
El Modo de Datos Confidenciales de Huntress protege la Información No Clasificada Controlada (CUI) del acceso por parte del Centro de Operaciones de Seguridad de Huntress (SOC), lo que permite a socios y clientes seguir usando Huntress para cumplir con múltiples controles de CMMC mientras limitan el alcance de su evaluación de Nivel 2. Como Huntress es dueño de todo el stack tecnológico, esta función se puede aplicar en todos los productos, algo que los MDR de terceros no pueden replicar.
Huntress ofrece soluciones de seguridad que se alinean con aproximadamente 55 controles de CMMC en una sola plataforma. Esto ayuda a los proveedores de servicios y a los contratistas de defensa a cumplir con los requisitos en múltiples dominios de seguridad sin tener que gestionar herramientas y proveedores dispersos.
¿Qué es CMMC?
CMMC es un marco estandarizado para implementar ciberseguridad en toda la base industrial de defensa. El DoD creó el CMMC en respuesta a las deficiencias del Defense Federal Acquisition Regulation Supplement (DFARS) y a los ataques a la cadena de suministro cada vez más sofisticados y generalizados.
El CMMC aplica (aunque en distintos niveles) a todos los contratistas y subcontratistas del DoD, sin importar su tamaño o el valor del contrato, que manejen Federal Contract Information (FCI) o CUI. Esto incluye a los contratistas principales que trabajan directamente con el DoD, a los subcontratistas que actúan como socios de los contratistas principales, o a cualquier organización que forme parte de la cadena de suministro del DoD. El amplio alcance del marco CMMC garantiza que cada nivel de la cadena de suministro demuestre el nivel adecuado de higiene en ciberseguridad para proteger información sensible de seguridad nacional.
Mira este video a continuación para un resumen rápido de por qué el CMMC tiene un poder de cumplimiento tan fuerte en todas las industrias:
El marco organiza las prácticas de seguridad en niveles de madurez progresivos: el Nivel 1 es la protección de FCI con 15 prácticas/controles básicos de higiene cibernética, mientras que el Nivel 2 cubre la protección de CUI con 110 controles basados en NIST SP 800-171. Esto requiere implementaciones más complejas, como detección avanzada de amenazas, capacidades de respuesta a incidentes y monitoreo continuo. El Nivel 3 es el nivel más alto para contratistas que manejan la CUI más sensible e incluye los 110 controles del Nivel 2 más otros 24 de NIST SP 800-172. El gobierno realiza estas evaluaciones.
Por qué el CMMC importa para los proveedores de servicios
Lograr la certificación CMMC es un hito clave en el camino hacia el cumplimiento total con el DoD, ya que garantiza que los contratistas puedan manejar información controlada de forma segura mientras cumplen con las expectativas cambiantes del DoD en materia de postura de ciberseguridad. Exige que las organizaciones presenten pruebas documentadas y auditables de que cumplen con un conjunto específico de controles alineados con NIST SP 800-171 y otros marcos federales de seguridad. El incumplimiento no es solo un problema de papeleo. Puede significar la pérdida de contratos, la inhabilitación de la DIB e incluso una posible exposición legal o financiera bajo las regulaciones federales de adquisiciones.
Sin embargo, a pesar de lo que está en juego, la mayoría de los contratistas todavía están lejos de cumplir con estos estándares. Un estudio de 2024 realizado por CyberSheath y Merrill Research encontró que solo el 4% de los contratistas de defensa cumplen con CMMC y están listos para el proceso de certificación. Piénsalo bien: el 96% no está listo. Los principales desafíos incluyen personal de TI limitado, familiaridad insuficiente con NIST SP 800-171, poco respaldo de los ejecutivos y avances lentos en la implementación de controles de ciberseguridad.
evento virtual bajo demanda
CMMC ya está aquí
El día que todos esperábamos ha llegado: las reglas finales de CMMC ya están aquí, y los requisitos de los contratos están comenzando a aplicarse. Entonces, ¿cómo afecta esto a empresas como la tuya?
Únete a Chris Henderson, CISO de Huntress, y Ryan Bonner, CEO de DEFCERT, mientras explican qué exige CMMC, el camino para lograr el cumplimiento y algunos conceptos erróneos comunes.
Los requisitos de CMMC cubren 14 dominios, incluidos control de acceso, respuesta a incidentes, gestión de riesgos, protección de sistemas y comunicaciones, y gestión de configuración. El reto para los proveedores de servicios es traducir estos dominios en implementaciones técnicas prácticas para clientes con distintos niveles de madurez de TI.
Las protecciones técnicas como autenticación, cifrado y monitoreo deben cumplir con los requisitos específicos de implementación y evidencia de CMMC. Todos los subcontratistas del DoD necesitan políticas documentadas, planes de seguridad de sistemas, programas de capacitación y procedimientos de respuesta a incidentes. Para algunos subcontratistas, esto representa un cambio cultural que requiere orientación para desarrollar y mantener estos documentos.
Los retos comunes de implementación incluyen recursos internos de TI limitados, documentación incompleta u obsoleta, dificultad para delimitar qué sistemas y datos caen bajo los requisitos de CMMC, e incertidumbre sobre qué controles pueden transferir los proveedores de servicios frente a lo que los clientes deben implementar directamente.
La buena noticia es que, al trabajar con consultores de CMMC experimentados o proveedores de tecnología que ya han hecho este trabajo, los equipos de TI pueden navegar mejor estas complejidades, alinear los controles técnicos con los requisitos del marco y cerrar brechas de documentación antes de la evaluación formal.
Planifica tu camino hacia CMMC: expectativas de costo y cronograma
Entender el costo real del cumplimiento de CMMC
Entender el costo del cumplimiento te permite establecer expectativas más precisas con tus clientes desde el inicio. Los costos de implementación del primer año son considerablemente más altos. Considera el costo de la evaluación en sí, además de la planificación e implementación, los costos de tecnología y licencias, el monitoreo y la documentación. Recuerda que los costos de cumplimiento protegen ingresos de contratos que valen muchas veces esa inversión.
Cronograma: ¿qué es realista?
Entender cuánto tiempo se necesita para prepararse para un intento de certificación es crucial para todas las organizaciones. La planificación e implementación previas a la certificación suelen tomar de 6 a 12 meses para las organizaciones ya alineadas con NIST 800-171, y de 12 a 18 meses para las que empiezan desde cero. Esto incluye tiempo para la evaluación de brechas, la remediación, el desarrollo de políticas, la capacitación y la validación previa a la evaluación. La evaluación de certificación propiamente dicha, realizada por las Organizaciones Evaluadoras Externas de CMMC (C3PAO), suele tomar de una a tres semanas una vez que la organización está lista.
Planificar tu camino hacia CMMC comienza por entender los costos y los plazos, y luego trazar los pasos hacia la certificación.
Realiza una evaluación integral de brechas de CMMC
Comienza comparando tus prácticas de seguridad actuales con todos los controles de CMMC requeridos para tu nivel objetivo. Registra tus resultados y aborda las brechas de forma sistemática. Al manejar archivos CUI, se necesitan ciertas capacidades de seguridad para mantener el cumplimiento. El Modo de Datos Confidenciales de Huntress protege la CUI del acceso del SOC durante las investigaciones, lo que te permite mantener una protección continua contra amenazas sin salir de los límites de cumplimiento. Esta es una capacidad clave para cumplir con los requisitos de CMMC sin ampliar el alcance de tu evaluación.
Un consultor independiente de CMMC puede darte una perspectiva objetiva y asegurar una cobertura integral. Recuerda que aprobar una evaluación de CMMC Nivel 2 requiere un puntaje de 110 sobre 110. Cada control importa, y la falta de incluso uno puede resultar en una certificación condicional o requerir remediación antes de poder continuar.
Desarrolla documentación y políticas
Crea o actualiza los planes de seguridad de sistemas, las políticas de seguridad, los procedimientos de respuesta a incidentes y los registros de capacitación para las evaluaciones. Las plantillas pueden ayudarte a asegurar que tengas la documentación correcta. Mejor aún, busca proveedores de seguridad como Huntress que puedan ayudarte a ahorrar tiempo al darte documentación detallada sobre cómo nuestros productos se alinean con los controles de CMMC.
Implementa las tecnologías requeridas
Implementa protección, detección y monitoreo de endpoints, segmentación de redes, controles de acceso y cifrado en todo tu entorno. Huntress ofrece una cobertura integral con Detección y respuesta para endpoints (EDR), monitoreo de Detección y respuesta de amenazas a la identidad (ITDR), gestión de información y eventos de seguridad (SIEM) y security awareness training (SAT), todo en una sola plataforma. Esta consolidación está a cargo de un SOC disponible 24/7 con el modo de datos confidenciales (Sensitive Data Mode) para demostrar que el SOC está fuera del flujo de CUI, lo que reduce la complejidad de proveedores e integración y te ayuda a cumplir con múltiples requisitos de CMMC.
Capacita a tu equipo y al de tus clientes
El security awareness training continuo ayuda a garantizar que los empleados entiendan su rol en la protección de datos confidenciales y puedan reconocer amenazas comunes. Los evaluadores de CMMC pueden entrevistar al personal para confirmar que los capacitaste correctamente, por lo que es importante contar con programas consistentes y documentados.
Establece un monitoreo continuo
CMMC es un modelo de cumplimiento continuo, no una certificación puntual en el tiempo. Aquí no funciona configurarlo una vez y olvidarse. Las herramientas automatizadas monitorean la desviación de configuración, registran eventos de seguridad y alertan sobre actividad anómala. Huntress ofrece esta visibilidad continua para ayudarte a demostrar el cumplimiento durante todo el año, entre las evaluaciones trienales.
Comienza comparando tus prácticas de seguridad actuales con todos los controles de CMMC requeridos para tu nivel objetivo. Registra tus resultados y aborda las brechas de forma sistemática. Al manejar archivos CUI, se necesitan ciertas capacidades de seguridad para mantener el cumplimiento. El Modo de Datos Confidenciales de Huntress protege la CUI del acceso del SOC durante las investigaciones, lo que te permite mantener una protección continua contra amenazas sin salir de los límites de cumplimiento. Esta es una capacidad clave para cumplir con los requisitos de CMMC sin ampliar el alcance de tu evaluación.
Un consultor independiente de CMMC puede darte una perspectiva objetiva y asegurar una cobertura integral. Recuerda que aprobar una evaluación de CMMC Nivel 2 requiere un puntaje de 110 sobre 110. Cada control importa, y la falta de incluso uno puede resultar en una certificación condicional o requerir remediación antes de poder continuar.
Crea o actualiza los planes de seguridad de sistemas, las políticas de seguridad, los procedimientos de respuesta a incidentes y los registros de capacitación para las evaluaciones. Las plantillas pueden ayudarte a asegurar que tengas la documentación correcta. Mejor aún, busca proveedores de seguridad como Huntress que puedan ayudarte a ahorrar tiempo al darte documentación detallada sobre cómo nuestros productos se alinean con los controles de CMMC.
Implementa protección, detección y monitoreo de endpoints, segmentación de redes, controles de acceso y cifrado en todo tu entorno. Huntress ofrece una cobertura integral con Detección y respuesta para endpoints (EDR), monitoreo de Detección y respuesta de amenazas a la identidad (ITDR), gestión de información y eventos de seguridad (SIEM) y security awareness training (SAT), todo en una sola plataforma. Esta consolidación está a cargo de un SOC disponible 24/7 con el modo de datos confidenciales (Sensitive Data Mode) para demostrar que el SOC está fuera del flujo de CUI, lo que reduce la complejidad de proveedores e integración y te ayuda a cumplir con múltiples requisitos de CMMC.
El security awareness training continuo ayuda a garantizar que los empleados entiendan su rol en la protección de datos confidenciales y puedan reconocer amenazas comunes. Los evaluadores de CMMC pueden entrevistar al personal para confirmar que los capacitaste correctamente, por lo que es importante contar con programas consistentes y documentados.
CMMC es un modelo de cumplimiento continuo, no una certificación puntual en el tiempo. Aquí no funciona configurarlo una vez y olvidarse. Las herramientas automatizadas monitorean la desviación de configuración, registran eventos de seguridad y alertan sobre actividad anómala. Huntress ofrece esta visibilidad continua para ayudarte a demostrar el cumplimiento durante todo el año, entre las evaluaciones trienales.
El proceso de evaluación de CMMC: qué esperar
Familiarizarte con el proceso de evaluación te ayuda a prepararte de forma efectiva. El Nivel 1 es una autoevaluación a nivel organizacional anual. El Nivel 2 requiere una evaluación de un tercero por parte de una C3PAO cada tres años, con autoevaluaciones anuales en el intervalo.
Según tu nivel de preparación, el proceso de evaluación puede ser riguroso. Los evaluadores buscan evidencia tanto de implementación técnica como de procesos organizacionales para validar el cumplimiento. Entrevistarán al personal, revisarán la documentación, verificarán las configuraciones del sistema y probarán los controles, como se explica en este webinar.
Realizar una evaluación de brechas de CMMC es esencial para comparar tus prácticas de seguridad actuales con tus requisitos objetivo, y puede identificar rápidamente qué controles faltan y generar una hoja de ruta de remediación priorizada por riesgo. Las evaluaciones de brechas pueden resultar incómodas, pero es mucho mejor descubrir las debilidades antes de la evaluación oficial que durante ella.
Cómo Huntress apoya tu camino hacia CMMC
Huntress se asoció con DEFCERT—un equipo de especialistas que ha diseñado, planificado y ejecutado proyectos de transformación de cumplimiento de DFARS y CMMC para más de 150 fabricantes en toda la base industrial de defensa—para desarrollar nuestra Matriz de responsabilidad compartida y crear materiales de preparación para evaluaciones para nuestros clientes. Esto te da materiales claros de mapeo de Huntress a CMMC, que muestran exactamente dónde Huntress cumple con los requisitos y dónde debes abordar el cumplimiento normativo directamente.
Modo de datos confidenciales: equilibrando la seguridad y el cumplimiento normativo
El modo de datos confidenciales restringe el acceso a CUI durante las investigaciones del SOC, mientras mantiene la precisión en la detección de amenazas, lo que permite un control granular por cliente sin comprometer el cumplimiento normativo.
Protección continua contra amenazas en todo tu entorno
El Huntress Managed Security Platform ofrece cobertura integral en cuatro capacidades de seguridad críticas:
Juntas, estas soluciones integradas abordan aproximadamente 37 controles mapeados a CMMC en múltiples dominios de seguridad, incluyendo Control de Acceso (AC.2.007 mínimo privilegio), Auditoría y Responsabilidad (AU.2.041 registros de auditoría), Identificación y Autenticación (IA.2.081 aplicación de MFA) e Respuesta a Incidentes (IR.2.092 manejo de incidentes). Esta plataforma unificada permite un camino más fácil hacia el cumplimiento mientras ofrece los más altos estándares de seguridad, todo gestionado por un SOC disponible 24/7 con Sensitive Data Mode.
El modo de datos confidenciales restringe el acceso a CUI durante las investigaciones del SOC, mientras mantiene la precisión en la detección de amenazas, lo que permite un control granular por cliente sin comprometer el cumplimiento normativo.
El Huntress Managed Security Platform ofrece cobertura integral en cuatro capacidades de seguridad críticas:
Juntas, estas soluciones integradas abordan aproximadamente 37 controles mapeados a CMMC en múltiples dominios de seguridad, incluyendo Control de Acceso (AC.2.007 mínimo privilegio), Auditoría y Responsabilidad (AU.2.041 registros de auditoría), Identificación y Autenticación (IA.2.081 aplicación de MFA) e Respuesta a Incidentes (IR.2.092 manejo de incidentes). Esta plataforma unificada permite un camino más fácil hacia el cumplimiento mientras ofrece los más altos estándares de seguridad, todo gestionado por un SOC disponible 24/7 con Sensitive Data Mode.
Beneficios más allá de la elegibilidad para contratos
Si bien mantener la elegibilidad para contratos del DoD sigue siendo un factor clave, la verdadera historia está en los beneficios de seguridad que perduran mucho después de la certificación en sí. El cumplimiento de CMMC sirve como una señal de confianza más allá del sector de defensa, ya que ofrece una prueba tangible de tu madurez en seguridad y diferencia tus servicios en un mercado competitivo.
Estandarizar las políticas de seguridad entre departamentos y ubicaciones puede simplificar la incorporación, las auditorías y el escalamiento. El Cumplimiento normativo fortalece tu posición frente al seguro cibernético, ya que las aseguradoras exigen cada vez más evidencia de controles específicos alineados con CMMC para asegurar o descontar primas.
Cómo cerrar brechas de seguridad en tu camino hacia el Cumplimiento normativo de CMMC
Lograr y mantener el cumplimiento con CMMC no tiene que ser un viaje en solitario. The Huntress Managed Security Platform incluye capacidades que ayudan con la alineación y los requisitos de cumplimiento de CMMC, desde Detección y respuesta para endpoints administrada hasta detección y respuesta de amenazas para identidades. Además, Huntress Sensitive Data Mode te permite mantener visibilidad y operaciones de seguridad proactivas sin cruzar los límites del cumplimiento.
Ya sea que estés incorporando a tu primer cliente de CMMC o escalando tu práctica de cumplimiento, Huntress te ayuda a proteger los datos y fortalecer la confianza de tus clientes. Creamos la plataforma de Huntress para dar soporte a proveedores de servicios como tú, que necesitan proteger los datos y entornos de sus clientes sin sacrificar los requisitos de cumplimiento. Con el socio tecnológico adecuado y un plan bien pensado, puedes convertir tu cumplimiento de CMMC de una obligación en una verdadera ventaja competitiva y una oportunidad para fortalecer las relaciones con los clientes y aumentar los ingresos.
Si estás listo para simplificar el cumplimiento de CMMC y proteger los datos confidenciales de tus clientes, solicita una demo de Huntress hoy y descubre cómo nuestra plataforma puede hacer que el cumplimiento y la seguridad continuos sean sencillos.
Cómo Huntress y DEFCERT están agilizando la preparación para la evaluación de CMMC
Huntress y DEFCERT crearon una biblioteca de documentación compartida para ayudar a los MSP y subcontratistas del DoD a cumplir con los requisitos de CMMC más rápido. Esto es lo que está disponible ahora mismo.
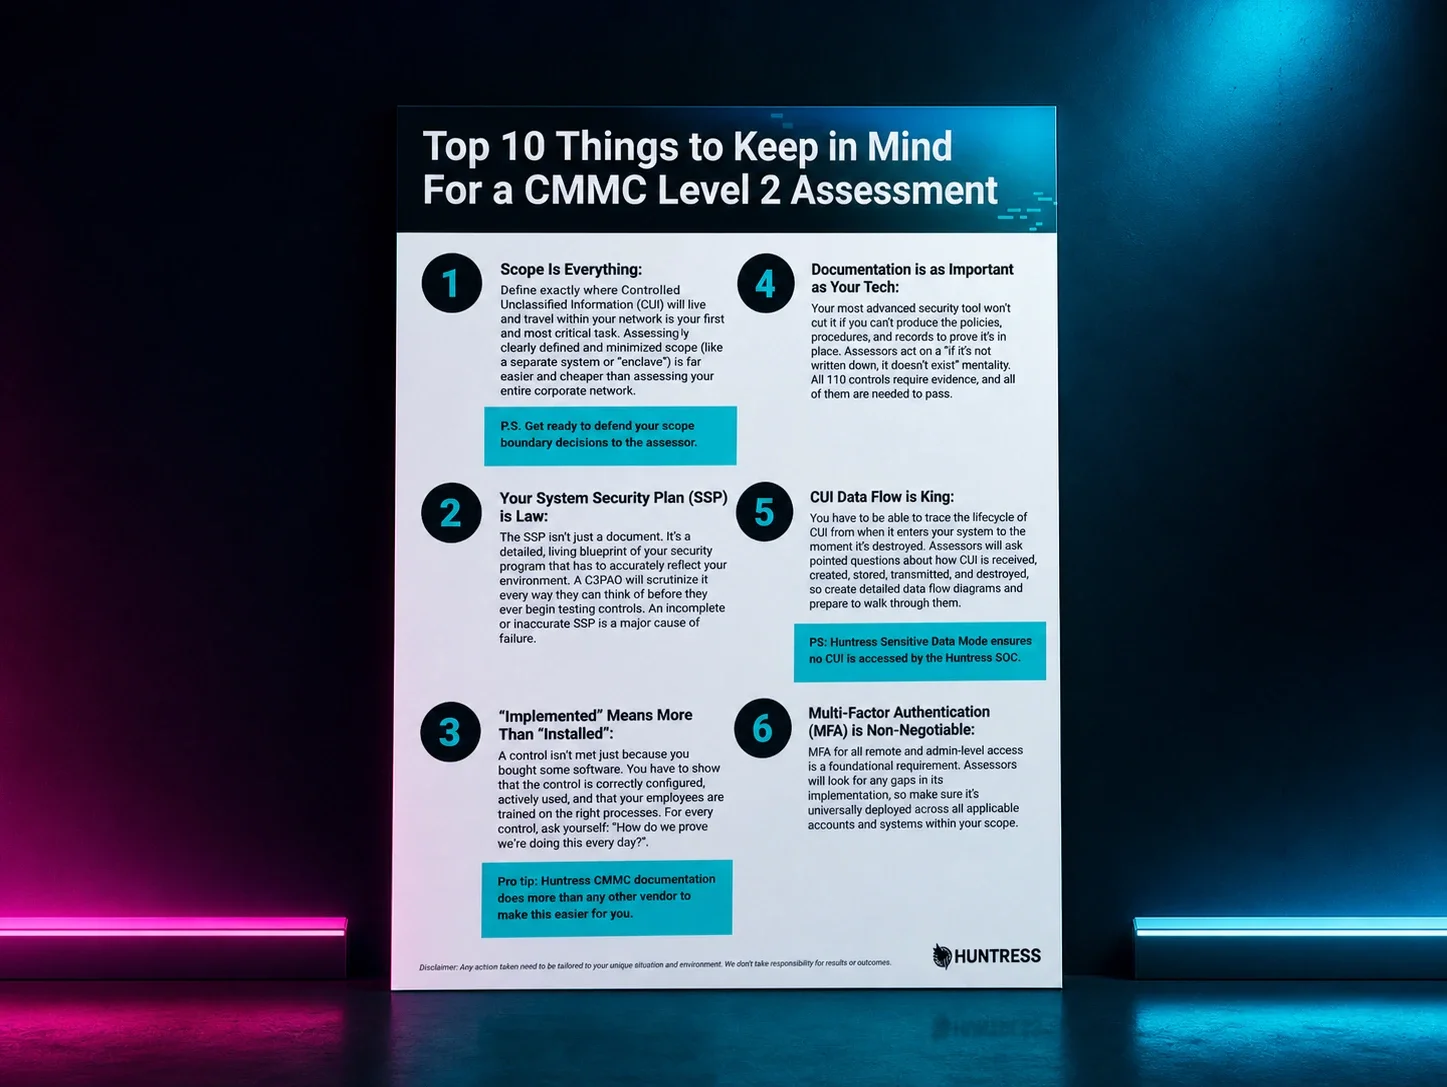
CMMC: las 10 cosas principales que debes tener en cuenta
Hay muchísimo que implica alcanzar el cumplimiento de CMMC nivel 2: datos bien organizados, documentación sólida y, lo más importante, sobrevivir a la evaluación misma. Pero no tienes que enfrentarla sin un plan.
Descarga la infografía para obtener consejos para ARRASAR en tu evaluación.
Entendiendo la regla final de CMMC: conclusiones clave del programa
La regla final de CMMC ya está vigente. Los subcontratistas del DoD que no estén certificados comenzarán a perder contratos. Esto es lo que realmente se requiere, cuándo, y qué les pedirán pronto los contratistas principales a sus subcontratistas que demuestren.
Protege lo que importa
Protege endpoints, correos electrónicos y empleados con el poder de nuestro SOC disponible 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir amenazas.