Attack Playbook

El cibercrimen es más una industria que un hacker solitario con una sudadera con capucha. Detrás de cada interrupción hay una cadena de agentes de acceso inicial, herramientas utilizadas de forma indebida y servicios de ransomware diseñados para convertir puntos de apoyo en problemas.
Los atacantes se camuflan en la actividad rutinaria hasta que están listos para detener por completo tu jornada laboral. Huntress ayuda a detectar las amenazas antes, para evitar esas interrupciones no deseadas.
Los agentes de acceso inicial se especializan en encontrar y vender acceso a entornos comprometidos. Ese acceso puede provenir de una credencial robada o de un servicio remoto expuesto que le da a otro grupo criminal una vía de entrada. Una vez que cambia de manos, los atacantes pueden usarlo para avanzar más adentro y convertir un acceso silencioso en una interrupción visible del negocio.
Los ataques living off the land abusan de herramientas legítimas (como PowerShell) y de funciones administrativas para no destacar. En lugar de usar malware evidente, los atacantes pueden usar software de administración remota confiable para que la actividad maliciosa se mezcle con el trabajo habitual de TI.
8 DE DICIEMBRE
APAC: 10:00 a. m. AEDT | 12:00 p. m. NZDT
NORAM: 6:00 p. m. hora del Este | 3:00 p. m. hora del Pacífico
Tus datos robados reciben un precio apenas son tomados. Cada inicio de sesión y número de tarjeta tiene un valor en el mercado negro, y juntos financian una economía en las sombras que vale más de $10 billones al año, costeada por las mismas empresas y personas a las que les roba.
En este episodio de _declassified, a John Hammond de Huntress se le unen Ann Johnson, vicepresidenta ejecutiva de Soluciones de Seguridad de Mastercard, y el periodista de investigación Geoff White para seguir el rastro del dinero desde la filtración hasta los mercados donde tus datos se compran y se venden.
Pero el rastro va en ambas direcciones. También analizarán cómo los defensores pueden contraatacar y empezar a recuperar el dinero, y el poder.
Regístrate para seguir el rastro del dinero hacia la oscuridad.
El RaaS les da a más atacantes acceso a la infraestructura, las herramientas y el soporte necesarios para operar ransomware. Los afiliados no tienen que construir toda la operación criminal desde cero. Este modelo facilita escalar los ataques de ransomware disruptivos, y convierte un acceso silencioso en tiempo de inactividad que tu equipo no puede permitirse.
La resiliencia significa detectar los problemas a tiempo, contenerlos rápido y recuperarte con rapidez. Esto es más fácil cuando tu respuesta a incidentes y la gestión de postura funcionan en un flujo de trabajo coordinado, y cuando tu cobertura de seguro se alinea con tus controles de seguridad.
Cuando fallan los aspectos básicos de seguridad diarios, los atacantes se mueven rápido. Ahí es donde entran el Huntress Adversary Tactics y el centro de operaciones de seguridad (SOC) 24/7. Estos expertos siguen las tácticas del mundo real, detienen amenazas las 24 horas y bloquean los errores que tanto les gusta explotar a los atacantes.
La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.
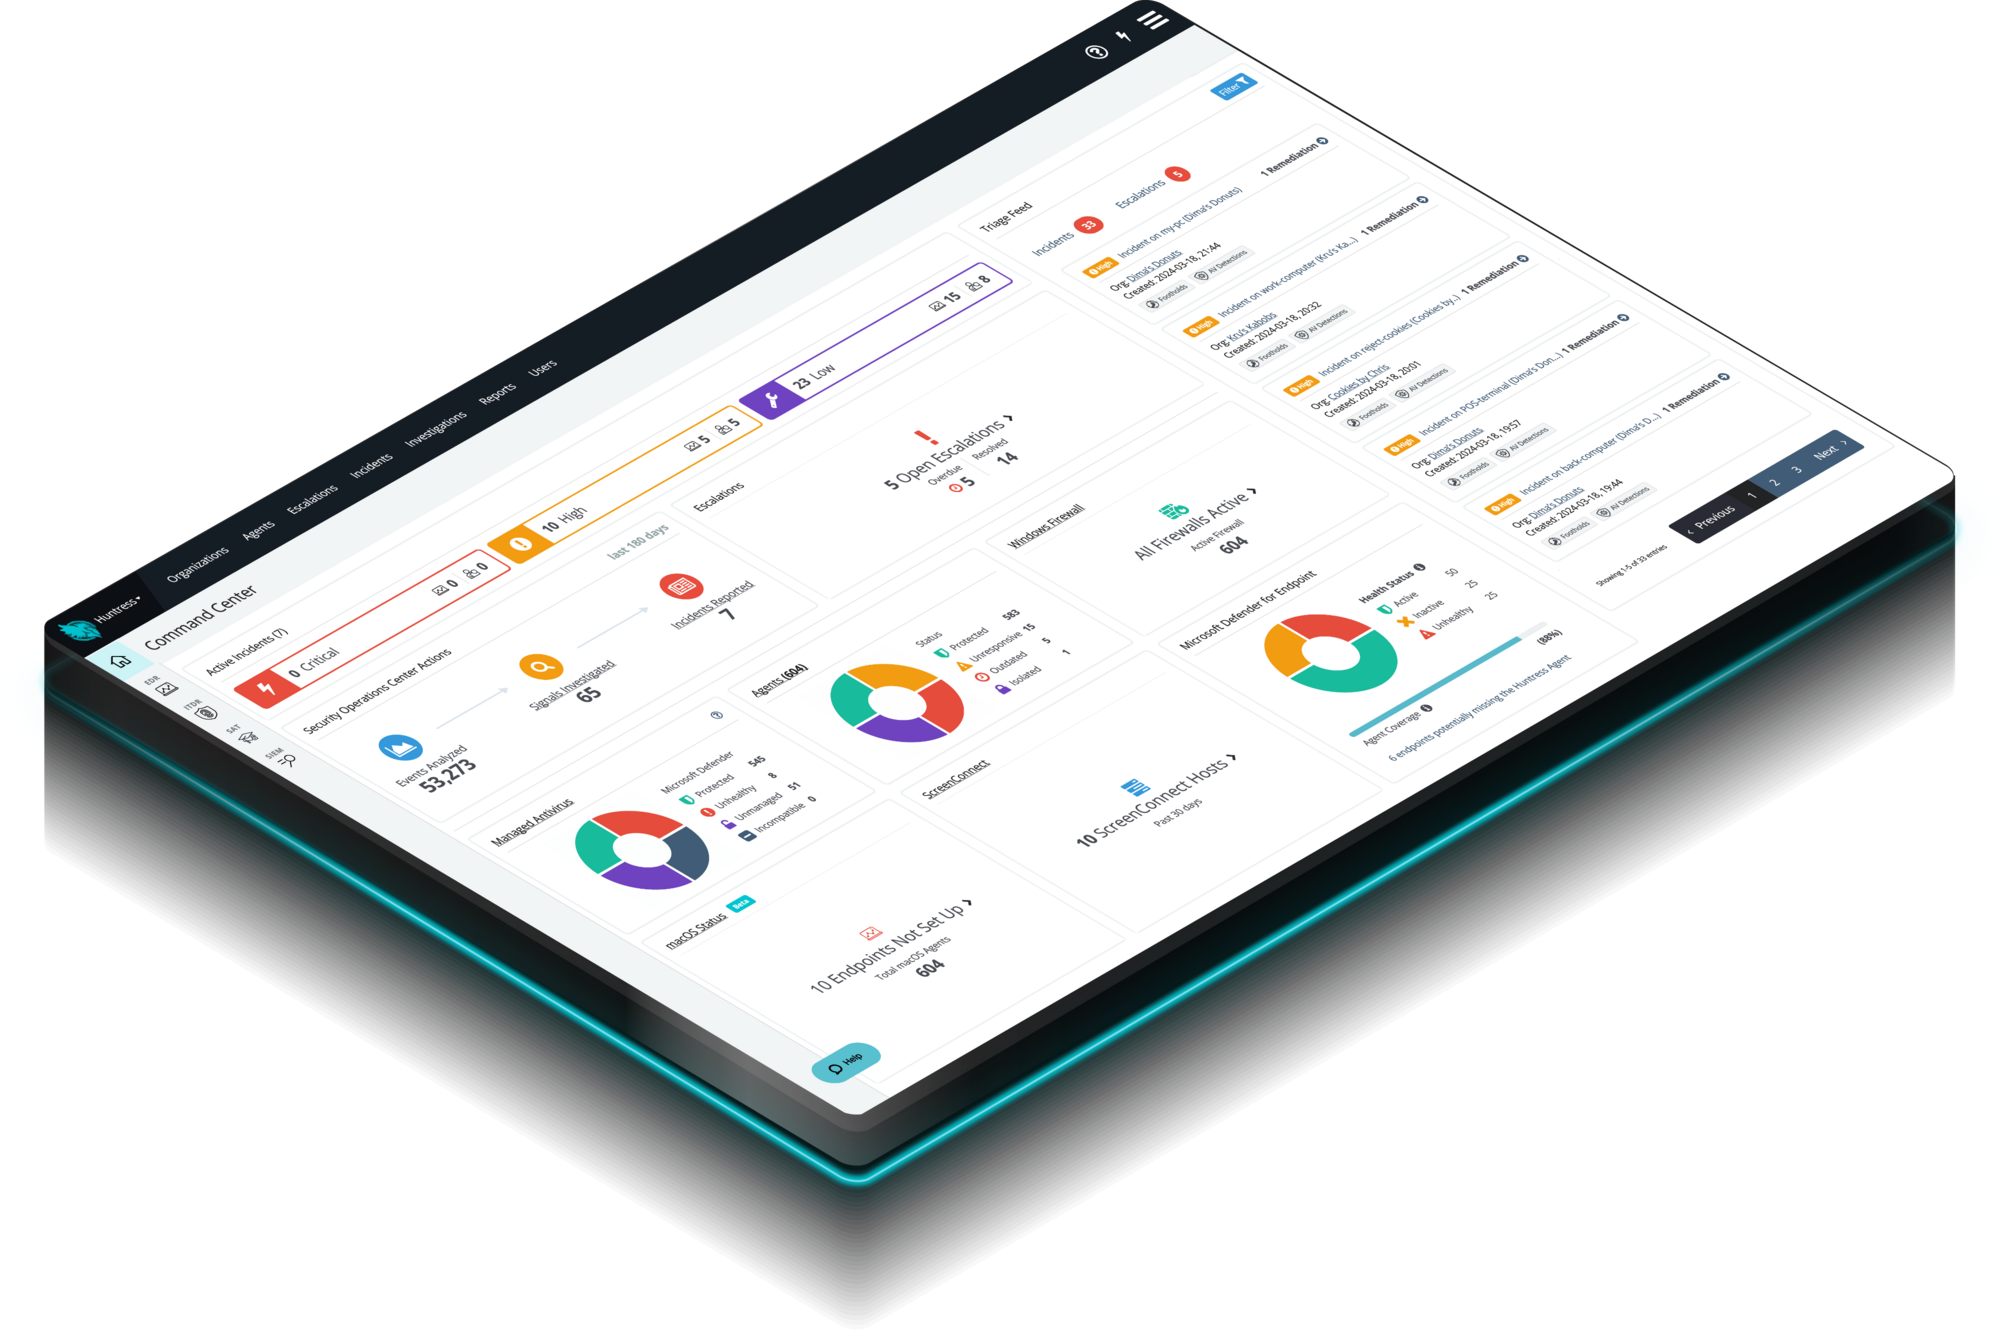



Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.
Identity Threat Detection and Response (ITDR)
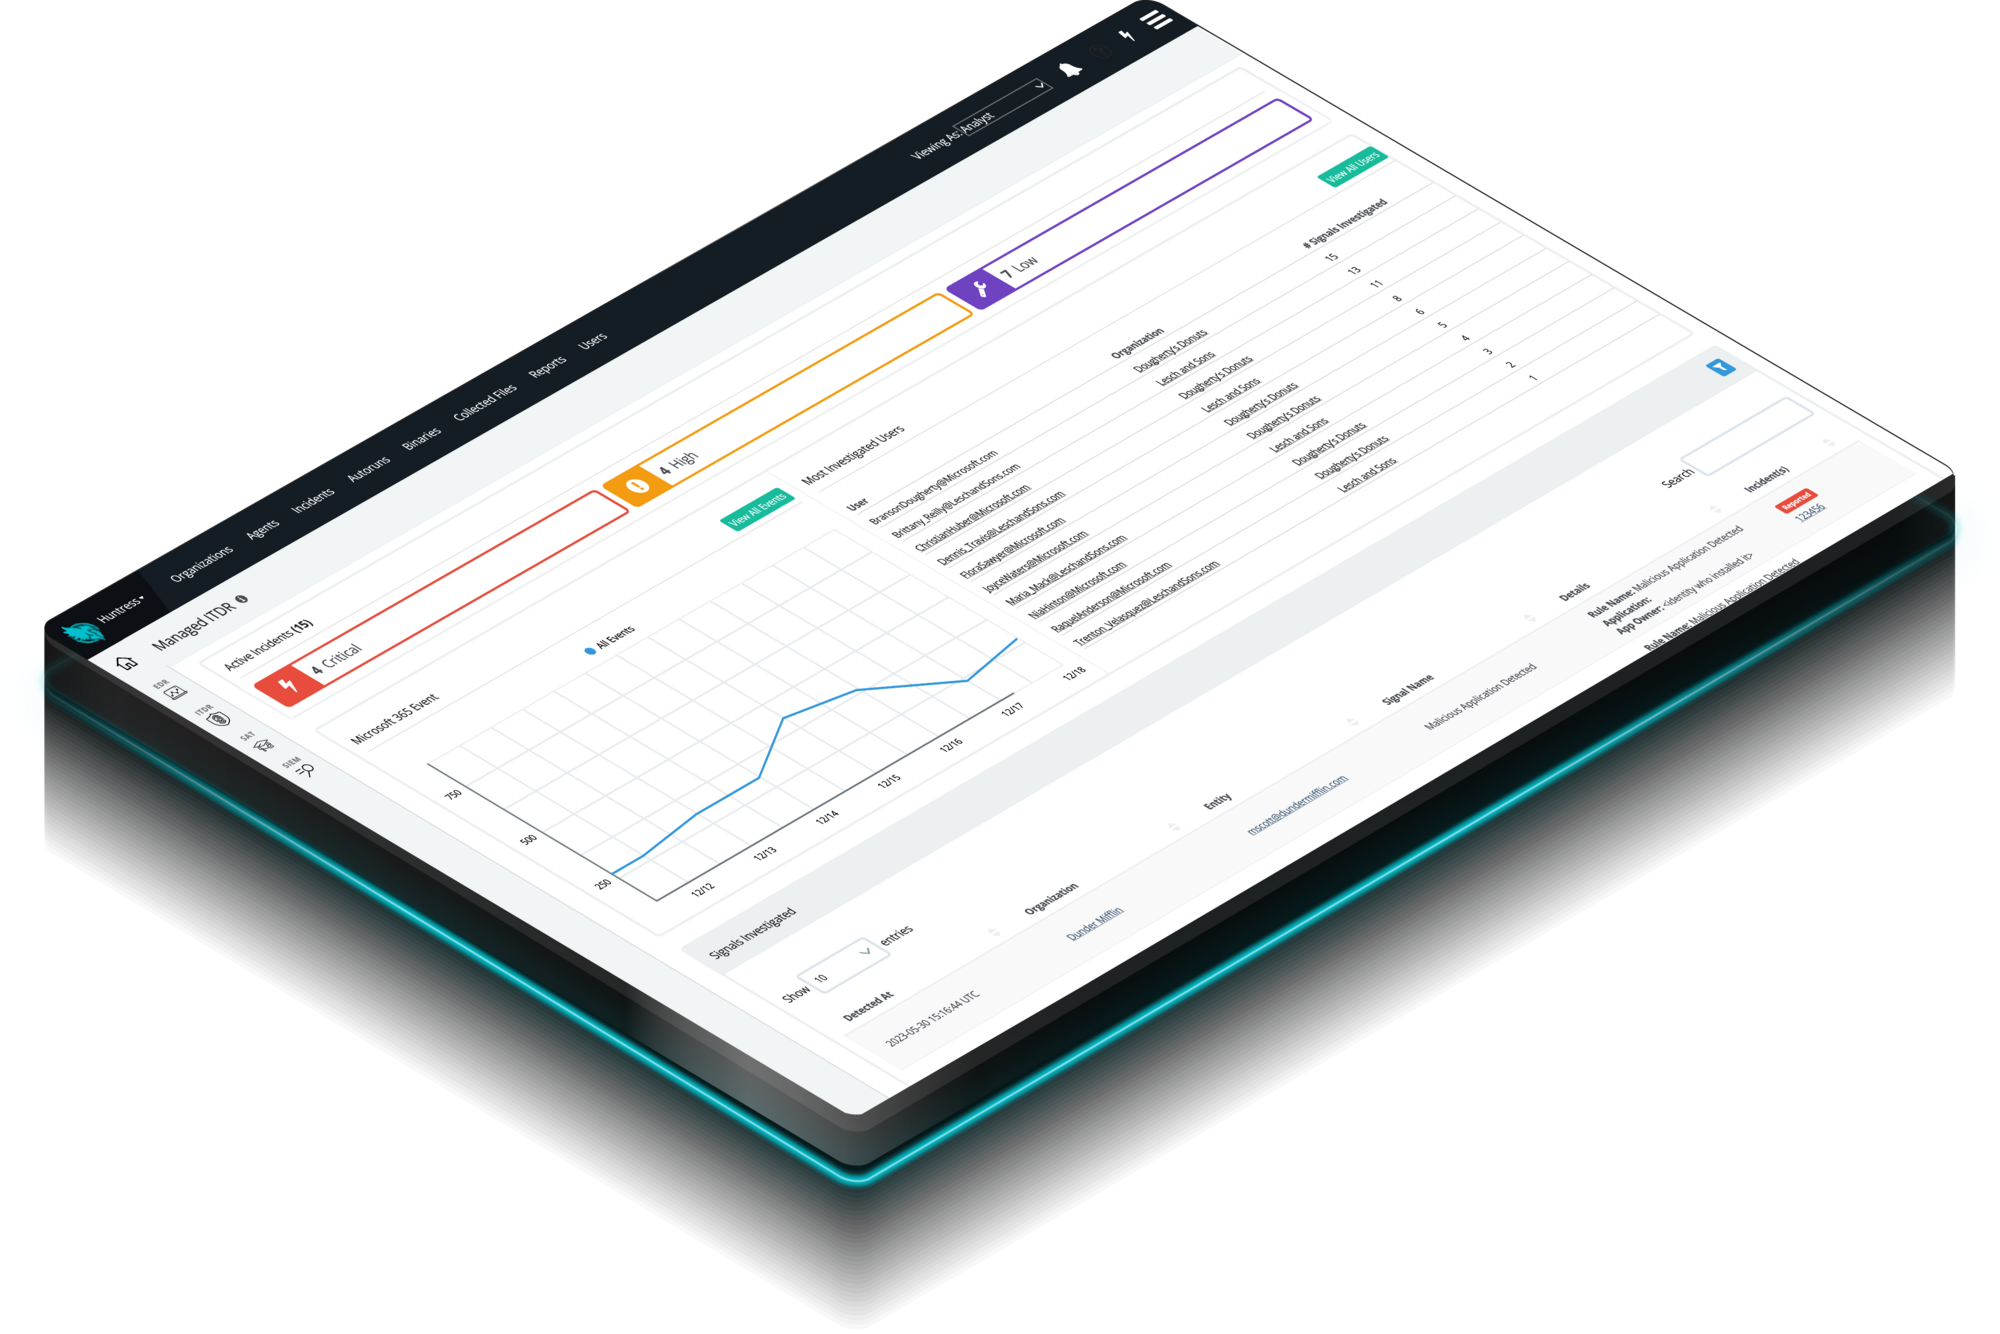
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.
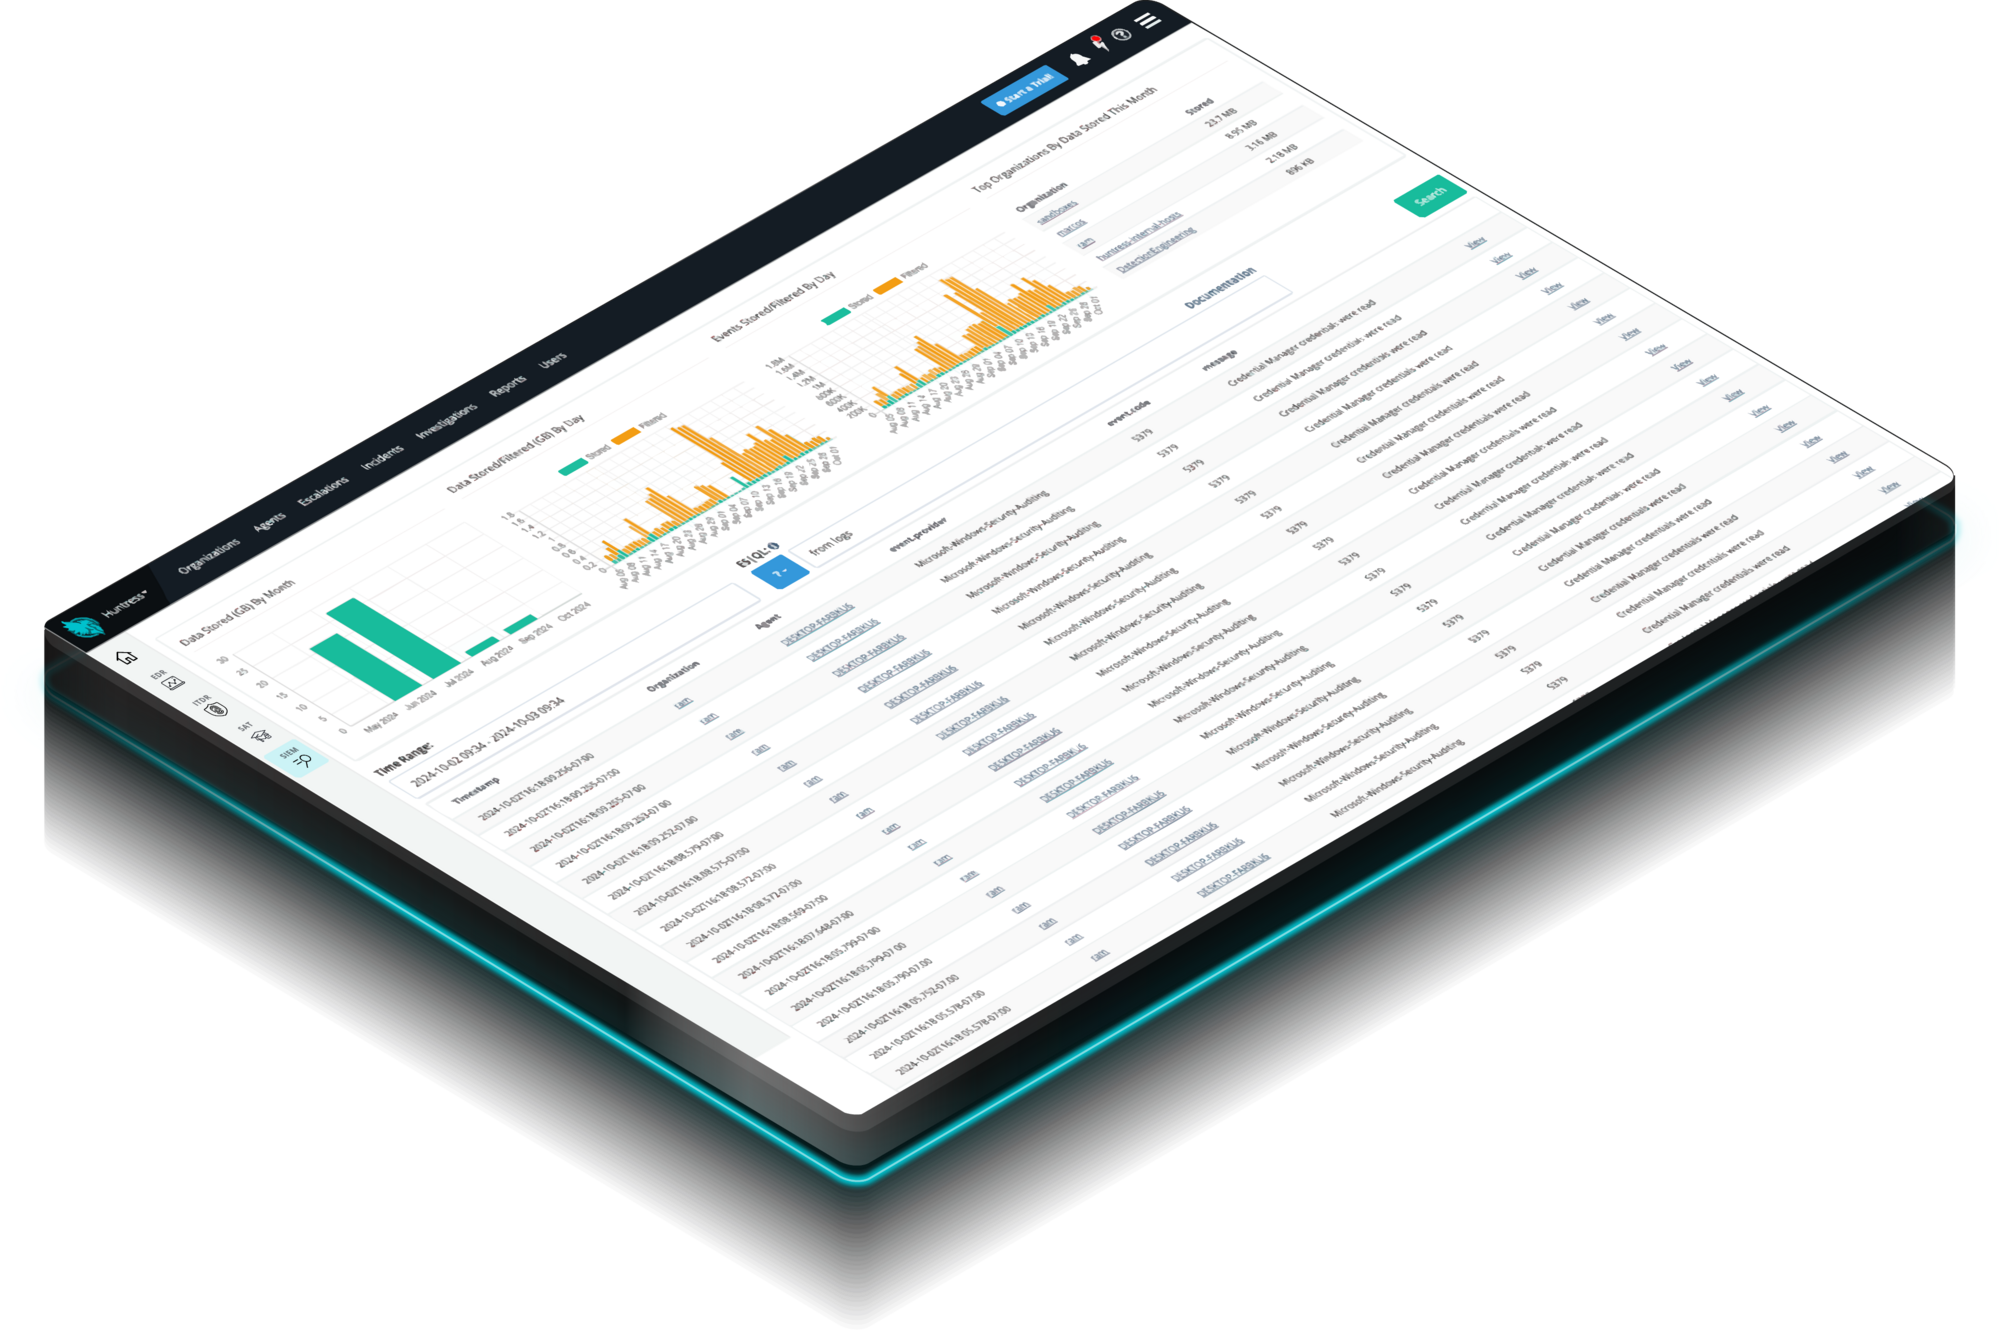
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

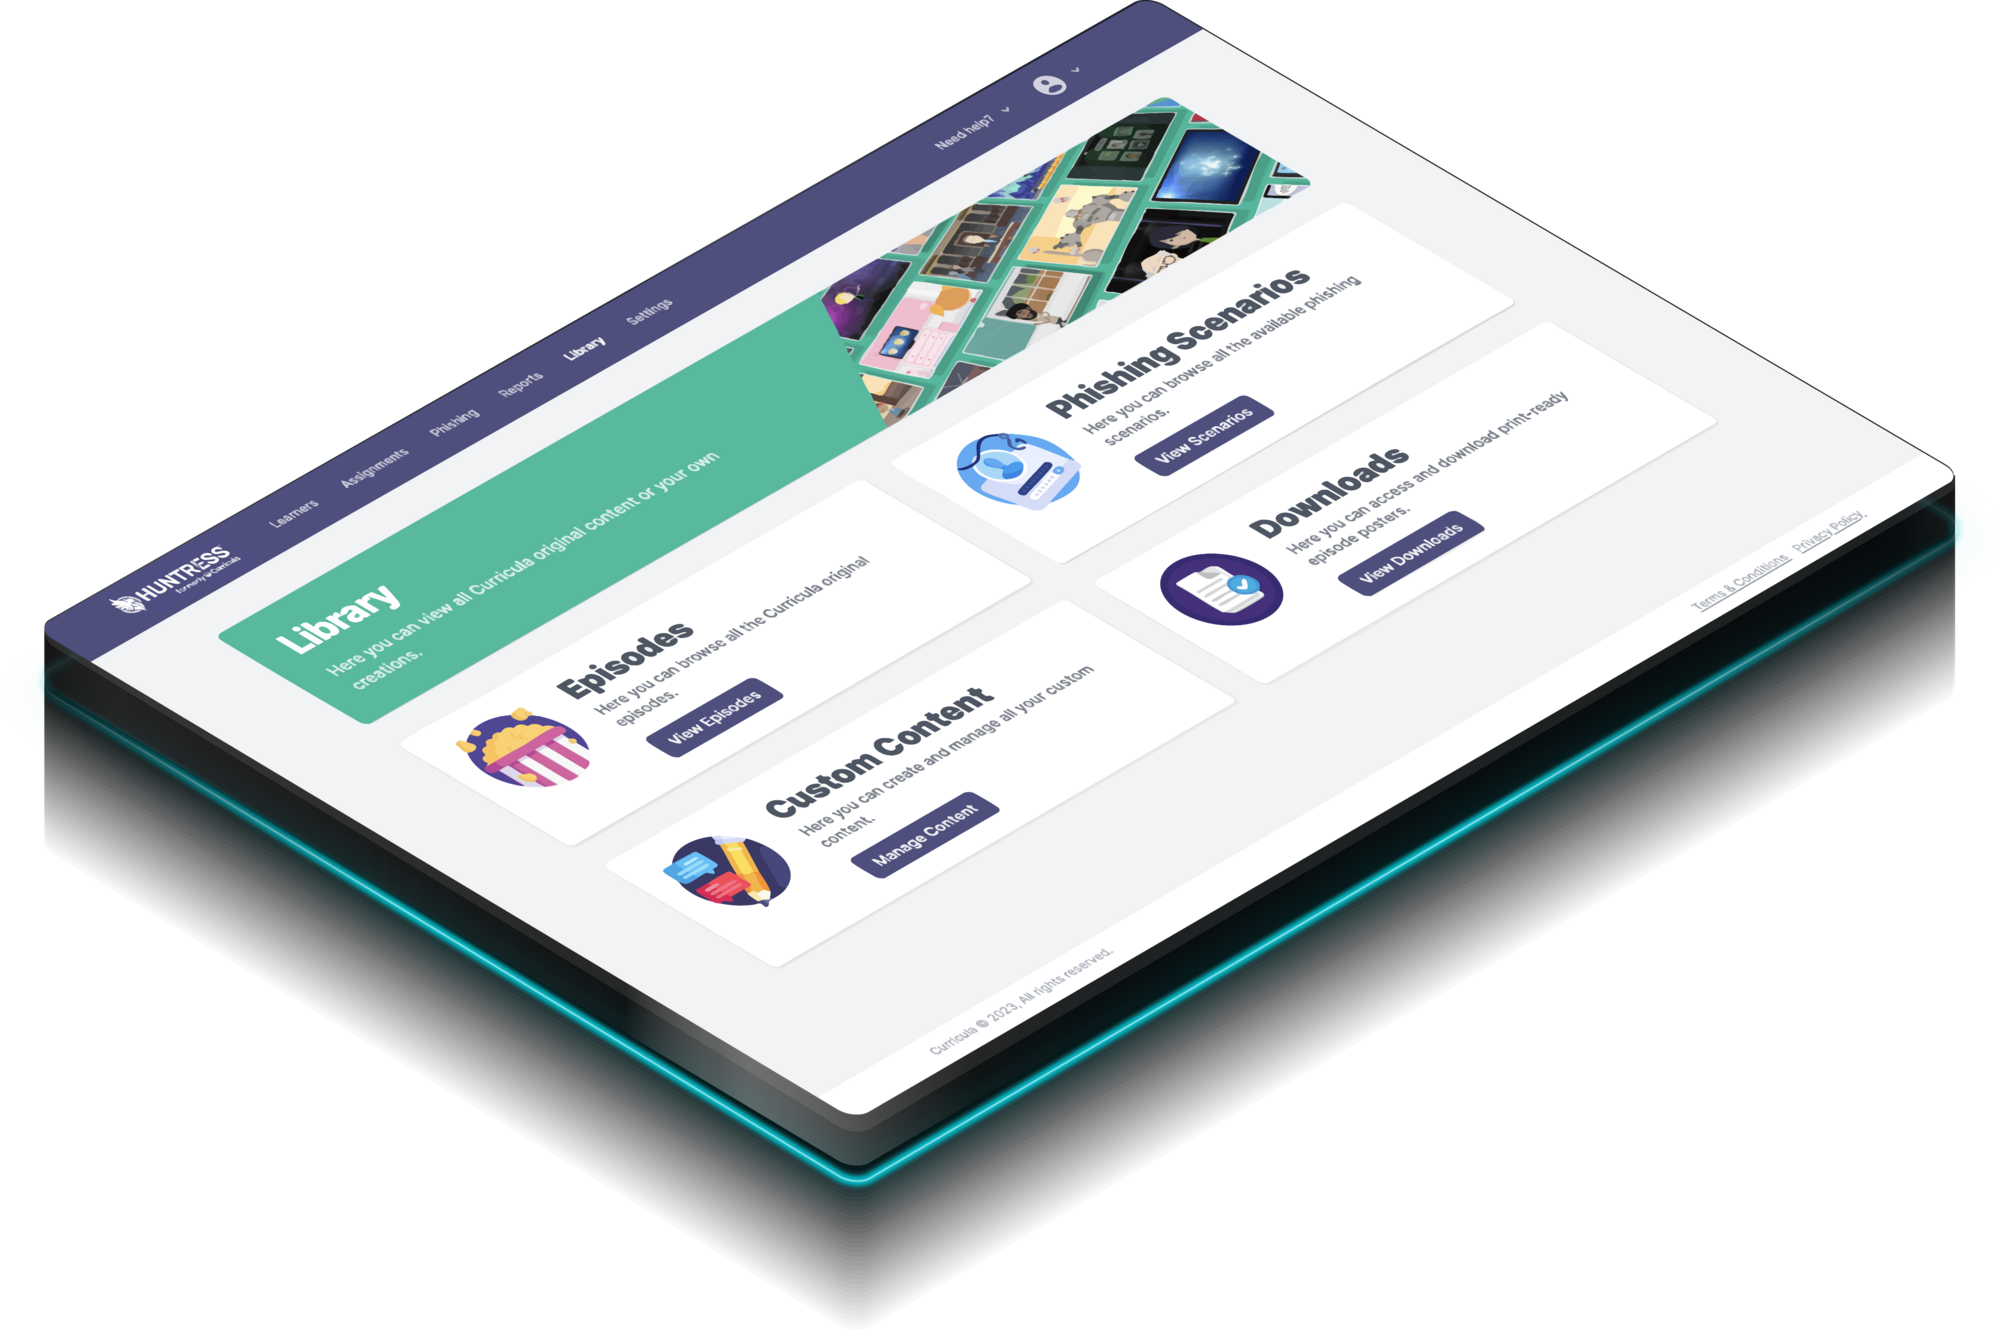
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.
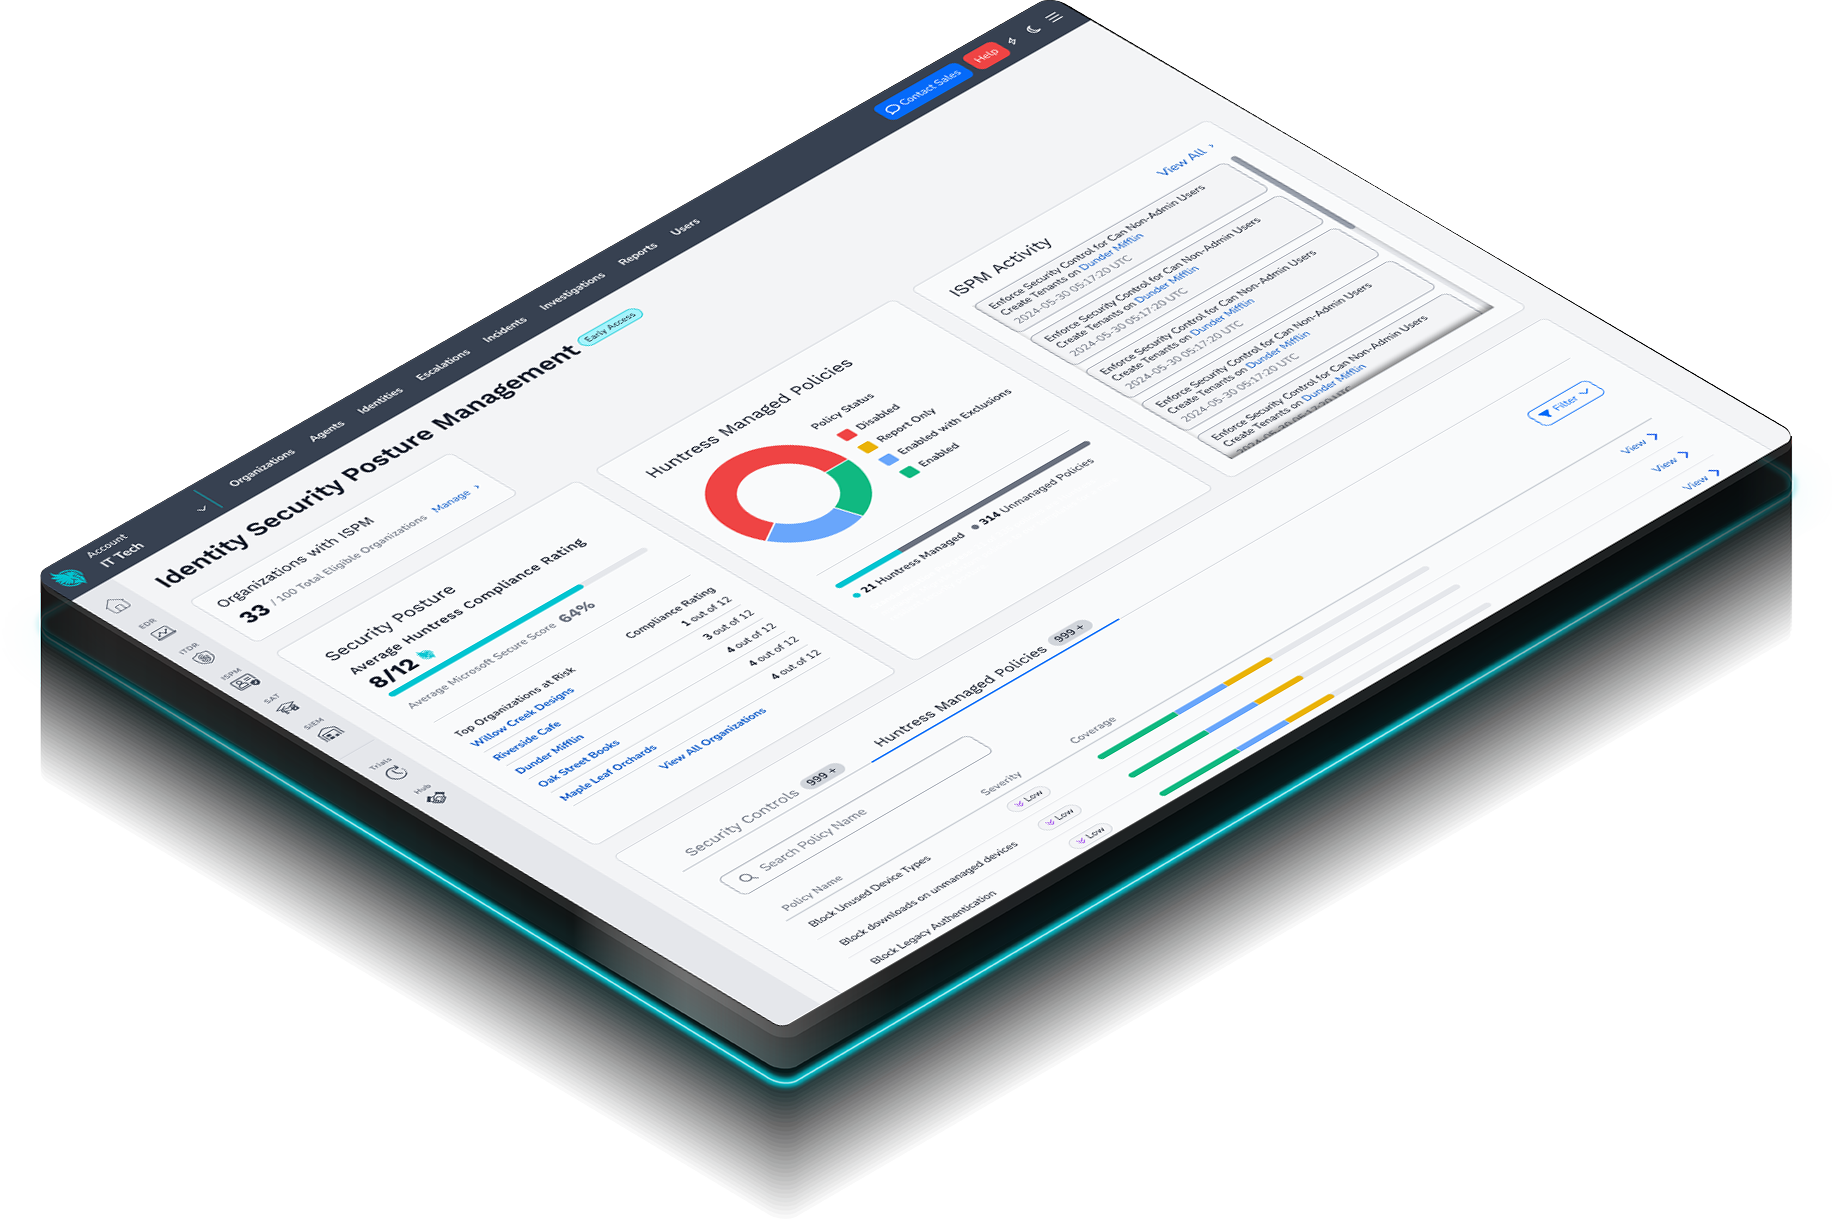
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.
Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.
Descubre cómo Huntress puede ayudarte a detectar problemas a tiempo y responder rápido, para que los pequeños problemas no se conviertan en incidentes graves. Reserva una demo y compruébalo por ti mismo.