


Ficha técnica
El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.
El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.
Cuando se trata de detener el ransomware, no quieres esperar hasta el último minuto. Cuanto antes puedas detectar actividad en la cadena de ataque, mejor. Esta clase magistral expondrá las señales de alerta temprana más críticas de un ataque de ransomware inminente y te dará estrategias de detección comprobadas. El tiempo es tu arma más poderosa: únete a nosotros para dominar lo siguiente:
No esperes a recibir una nota de rescate para actuar: únete a nuestro evento virtual y aprende a pasar de "detectar y recuperar" a "prevenir y proteger".

Recursos relacionados
El ransomware detiene a las empresas. Huntress mantiene la tuya en marcha.

Aprende cómo funciona el Ransomware-as-a-Service, por qué es peligroso y cómo proteger a tu organización de este creciente modelo de cibercrimen.

Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
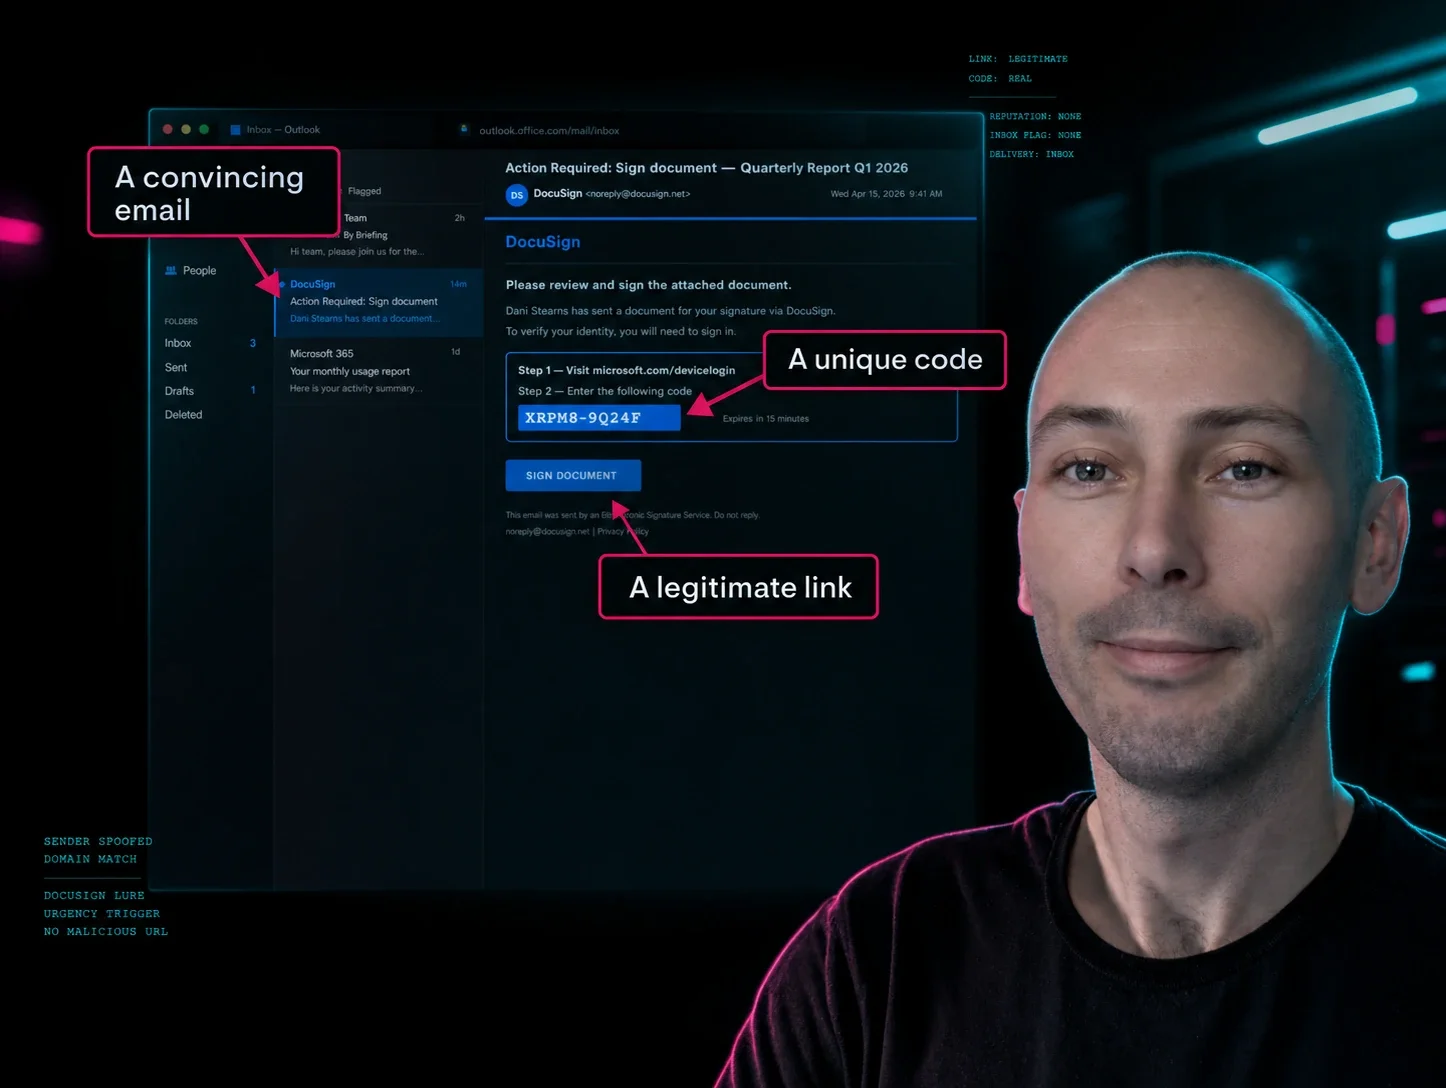
El phishing mediante código de dispositivo no entra a la fuerza. Usa un flujo de autenticación legítimo para entrar por la puerta principal, sin necesidad de contraseña, con MFA evadida y tokens de autenticación de sesión entregados directamente al atacante.
Descubre cómo los datos públicos dispersos se convierten en amenazas cibernéticas. Mira a Truman Kain de Huntress y a Caitlin Sarian, Cybersecurity Girl, analizar los riesgos de identidad en ciberseguridad.
Aprende a recuperarte de ataques de ransomware con nuestra guía completa. Descubre nuevas estrategias para minimizar el tiempo de inactividad, restaurar datos y proteger las operaciones de tu negocio.
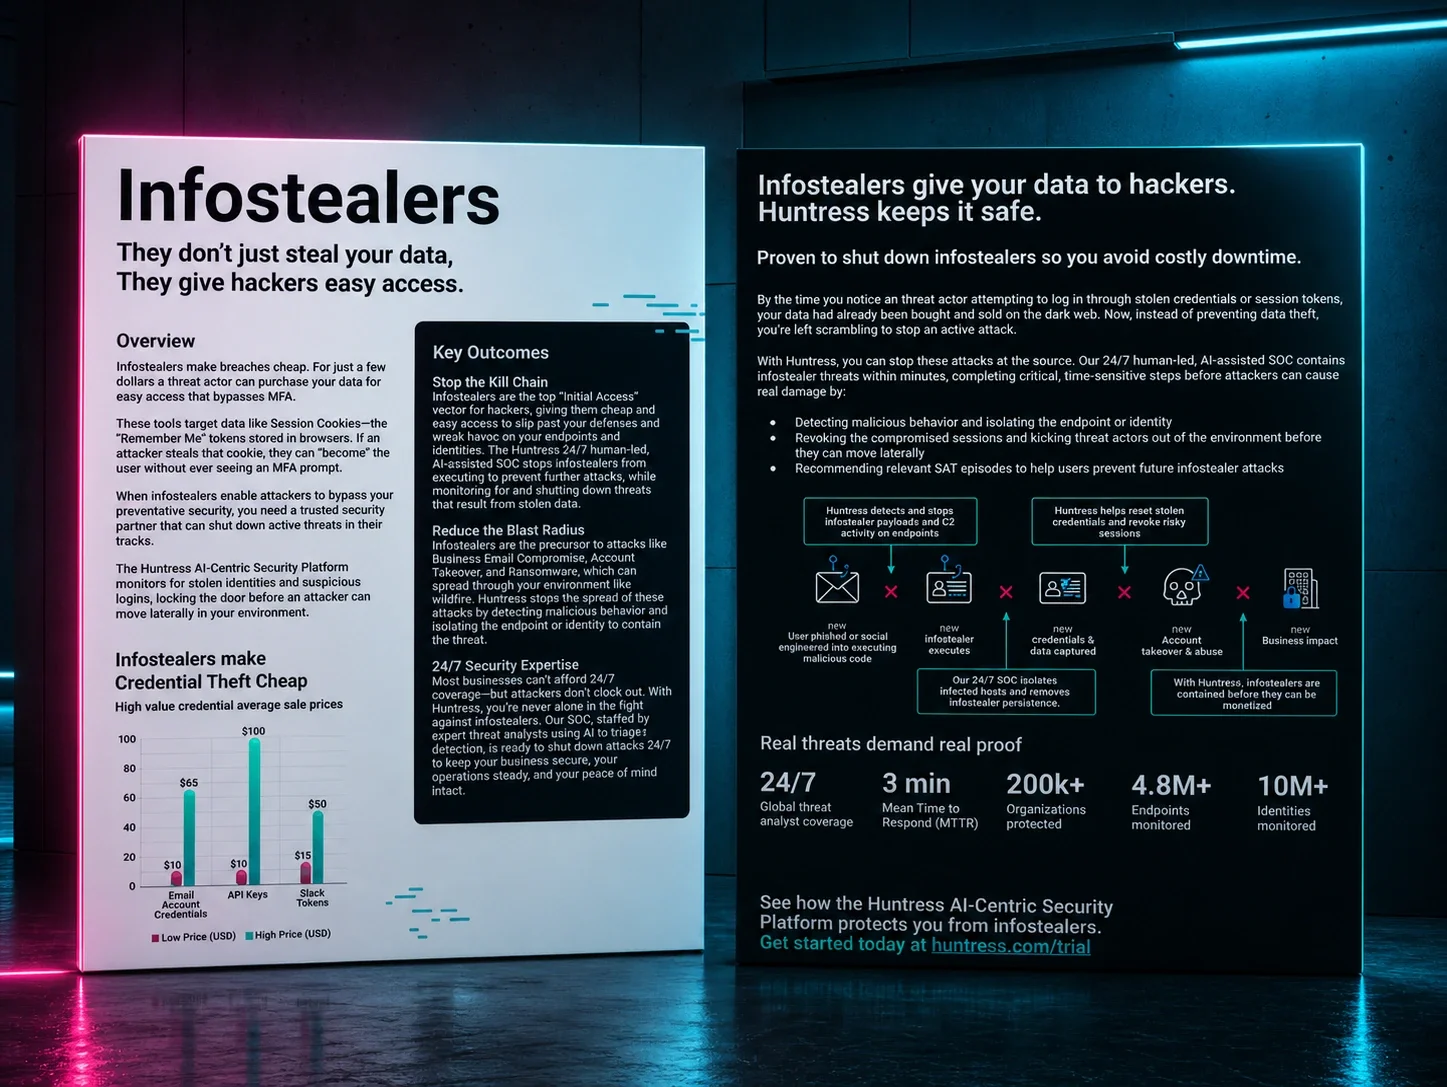
Bloquea infostealers, el robo de credenciales y la toma de control de una cuenta con la plataforma de seguridad impulsada por IA de Huntress y un SOC liderado por humanos 24/7 que detiene rápidamente las amenazas activas.
Echa un vistazo a algunos ejemplos aterradores de ataques reales detectados por Huntress. Escucharás directamente a nuestros analistas del SOC de primera línea, quienes te contarán qué los asustó y cómo detuvieron a los espíritus malignos
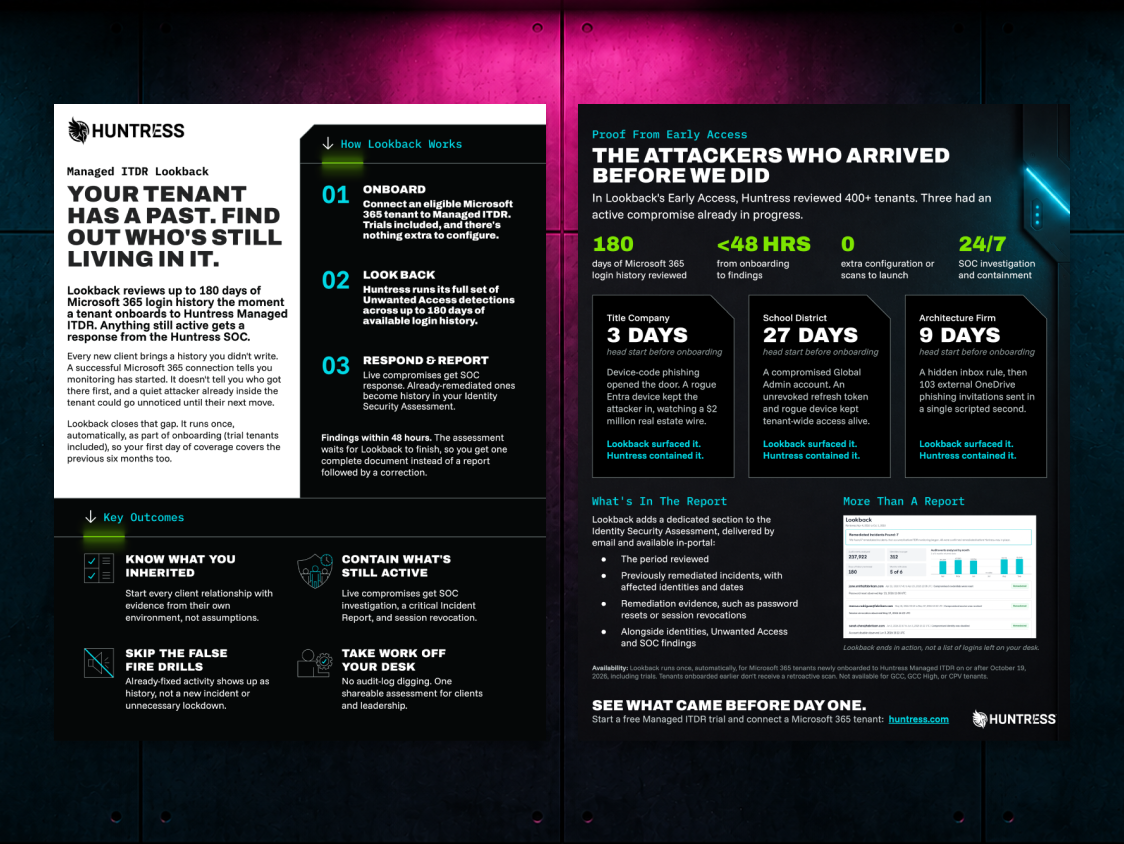
Conoce nuestra función Huntress Managed ITDR Lookback, que revisa 180 días de inicios de sesión de Microsoft 365, y cómo nuestro SOC actúa ante amenazas activas.
