


Ficha técnica
Ficha técnica de Managed ITDR
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
¿Crees que estás listo para CMMC? ¿De verdad listo? Nos saltamos el caos para darte una hoja de ruta sin rodeos para navegar el proceso de certificación.
Únete al CISO de Huntress, Chris Henderson, y al CEO de Axiom, Bobby Guerra, mientras comparten conocimientos expertos desde las trincheras. Si te has estado preguntando si dar el salto a la certificación de Nivel 2, obtendrás lo que necesitas para decidir si vale la pena.
Aprenderás sobre:
El panorama general: cómo CMMC transforma la cultura, los costos y el plan de acción de tu empresa
Certificación de Nivel 2: por qué es importante (y si la necesitas)
El desglose de la auditoría: qué sucede, por qué es rigurosa y cómo sobrevivirla
Cómo elegir a los clientes de CMMC correctos: quién encaja contigo… y quién no
Encontrar el proveedor adecuado: socios tecnológicos más confiables significan auditorías más fluidas
Lecciones aprendidas: lo que Axiom no sabía al principio, y lo que tú no deberías pasar por alto
Esta charla no es solo una guía; es una llamada de atención. Si te tomas en serio el CMMC, reserva tu licencia de usuario ahora y únete a la conversación.

Recursos relacionados
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
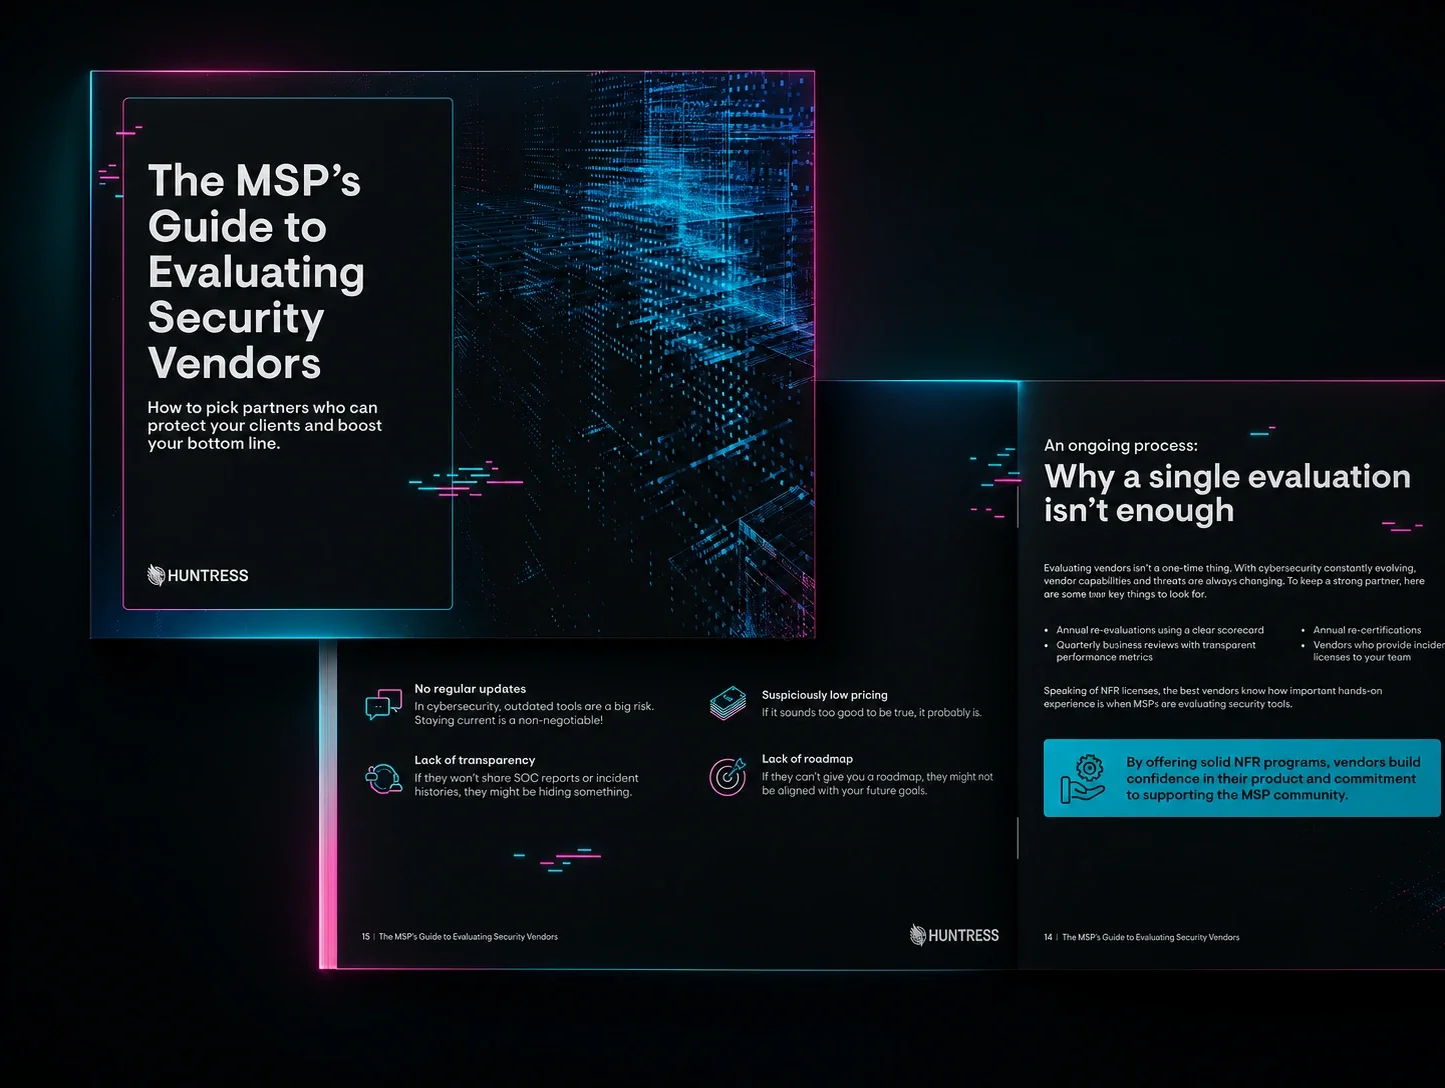
La guía del MSP para evaluar proveedores de seguridad, un marco integral que ayuda a los MSP a evaluar proveedores de ciberseguridad con precisión y confianza.

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.

Entérate del programa de recompensas por vulnerabilidades del equipo de DIVD, y abriremos el espacio para hablar sobre las mejores prácticas tanto para MSP como para SMB.
Únete a nuestros operativos, Eric Stride, CSO en Huntress, y Ryan Bonner, CEO de DEFCERT, para un análisis crítico de la misión: los fundamentos del cumplimiento de CMMC, los pasos para lograrlo y los errores operativos que debes evitar.
Evilginx es un poderoso ataque de adversario en el medio (AiTM) que permite a los actores de amenazas evadir MFA y secuestrar identidades de usuarios. Descubre cómo Huntress puede ayudar a combatirlo.
El programa Neighborhood Watch de Huntress está diseñado para darles a los MSP como tú las herramientas y los recursos que necesitas para fortalecer tus defensas, proteger tu propio entorno e impulsar tu negocio hacia adelante.
Mira este video para aprender a aprovechar al máximo tu prueba de Huntress.
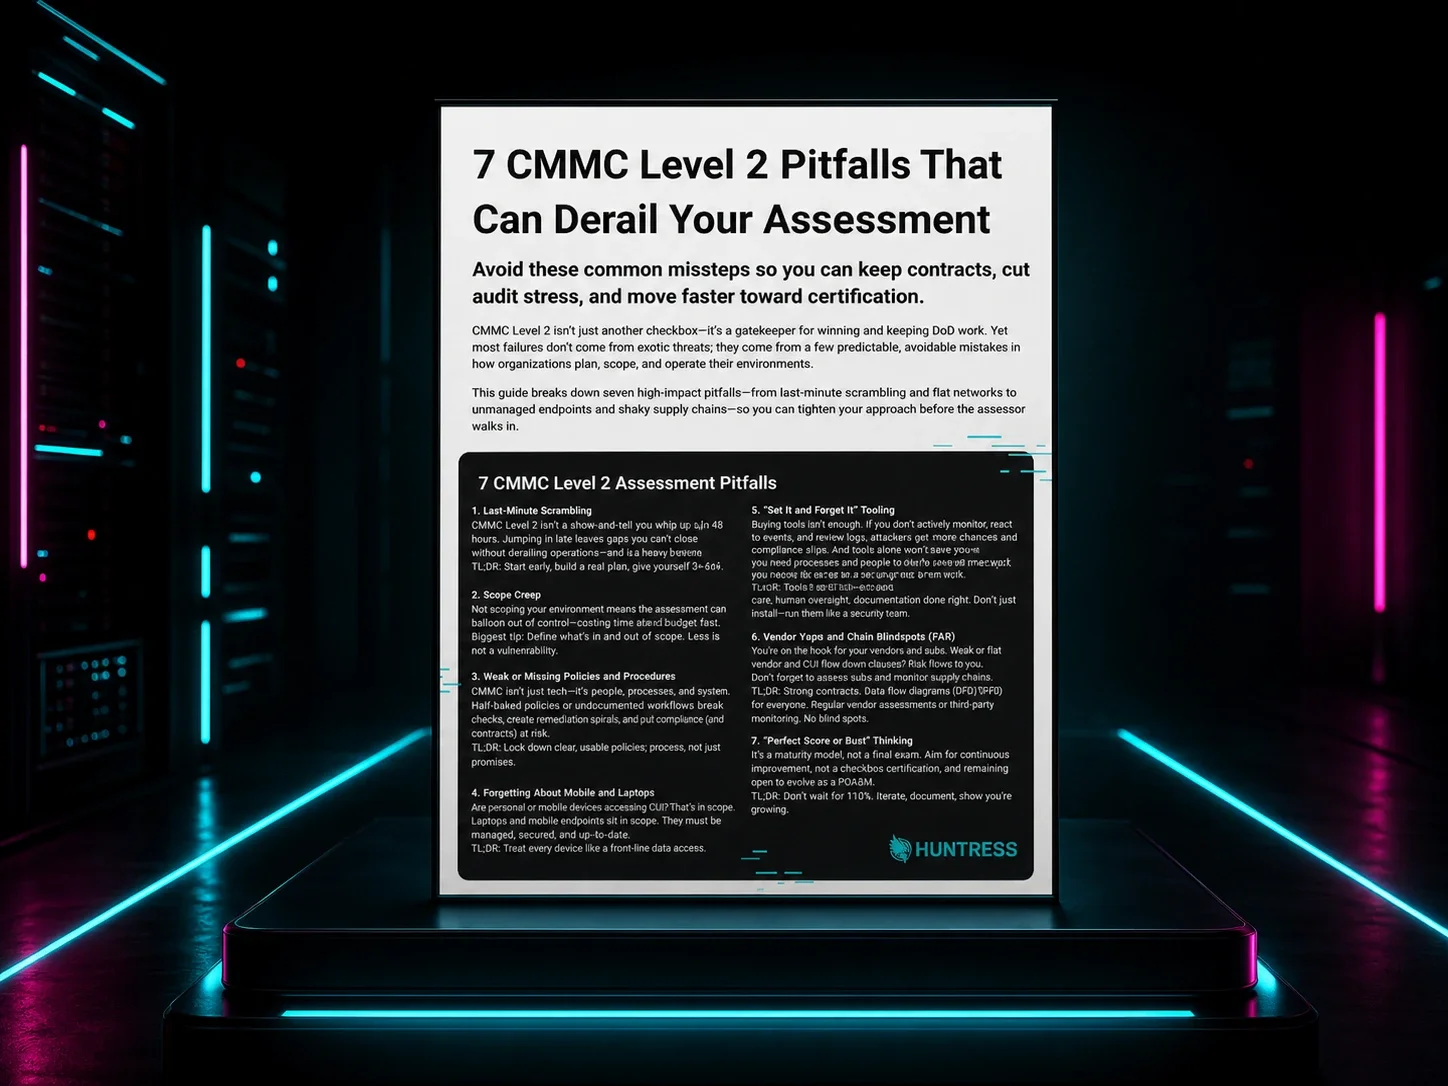
Esta guía práctica desglosa siete de los errores más comunes del CMMC Nivel 2 que retrasan las evaluaciones, descontrolan el alcance o ponen en riesgo los contratos del DoD.
