

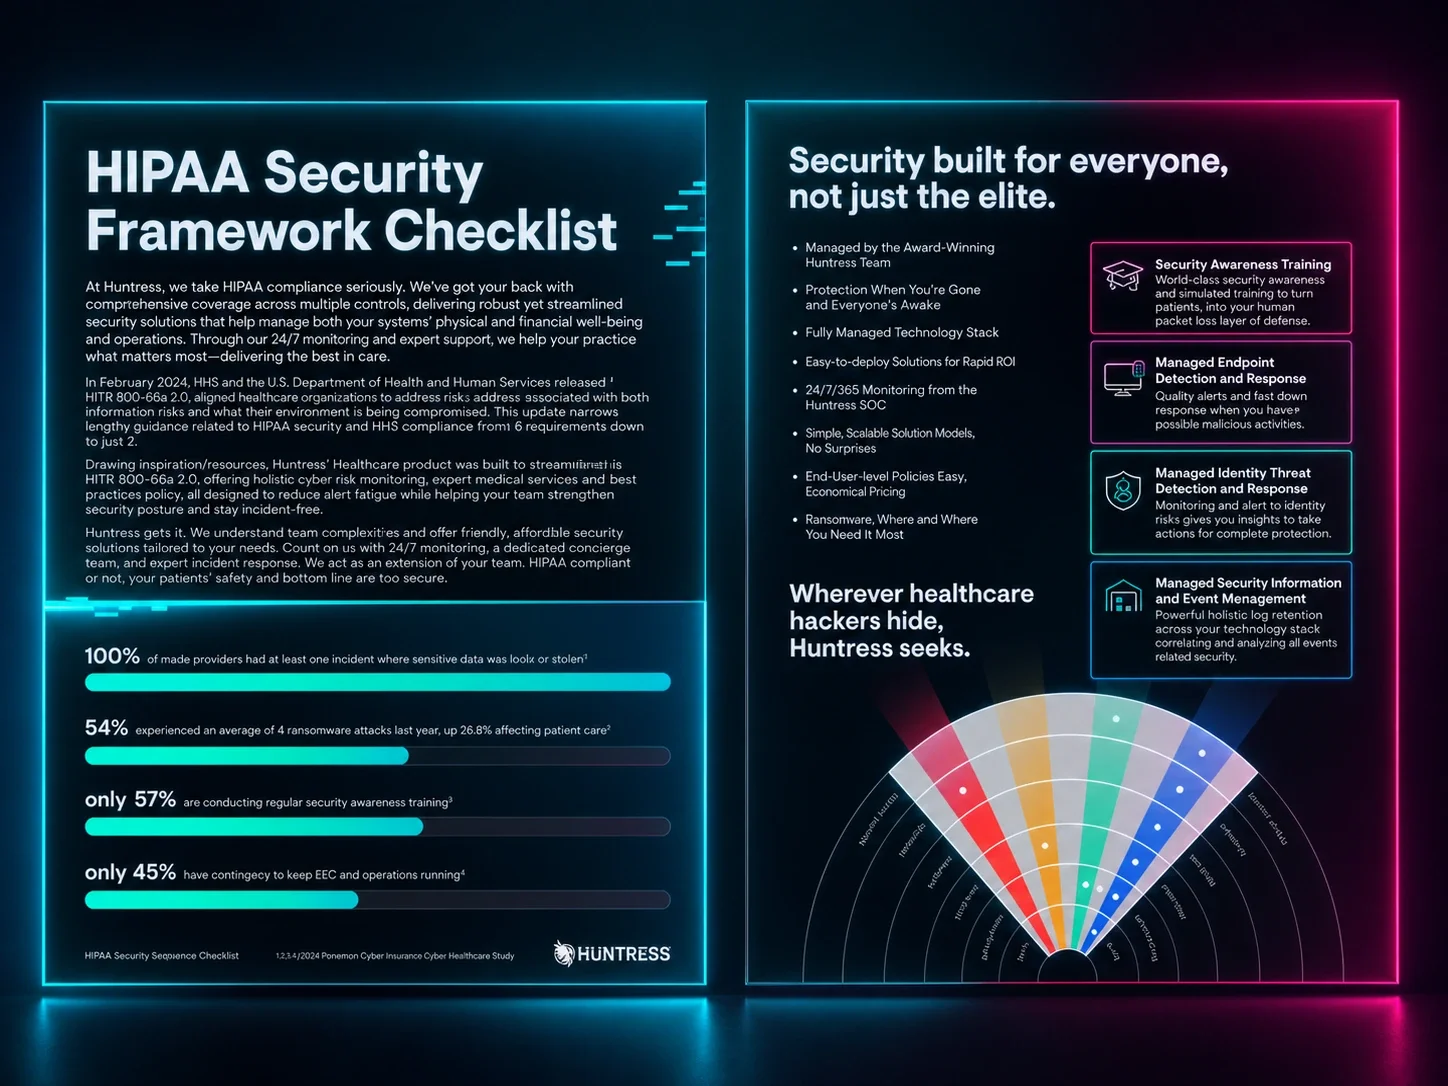
Ficha técnica
Lista de verificación del marco de cumplimiento normativo de HIPAA
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.
Para los proveedores de servicios administrados (MSP), lo que está en juego no podría ser mayor. Una mala decisión de proveedor puede destruir la confianza del cliente, provocar fallas de cumplimiento y dejarte luchando por contener brechas que pudieron haberse evitado.
Muchos MSP eligen proveedores basándose en demostraciones impresionantes, solo para ver a sus clientes sufrir brechas de seguridad meses después. Cuando eso pasa, los clientes no culpan al proveedor. Te culpan a ti.
Por eso desarrollamos La guía del MSP para evaluar proveedores de seguridad, un marco integral que ayuda a los MSP a evaluar proveedores de ciberseguridad con precisión y confianza.
Esto es lo que encontrarás dentro:
Un marco completo de evaluación de proveedores en siete pasos que cubre todo, desde la alineación con tu negocio hasta la escalabilidad, para asegurarte de elegir socios que protejan a tus clientes y mejoren tus resultados.
Señales de alerta críticas que deberían hacerte alejarte de inmediato, incluidas advertencias que indican que un proveedor no entiende cómo operan los MSP o no puede cumplir sus promesas.
Estrategias para la gestión continua de proveedores que van más allá de la selección inicial, incluyendo cómo aprovechar los programas NFR y realizar revisiones de desempeño periódicas para mantener alianzas sólidas.
El panorama de la ciberseguridad evoluciona a diario, y las decisiones sobre tus proveedores afectan directamente tu ventaja competitiva. No dejes que otra demostración llamativa te lleve a cometer un error costoso.
Descarga tu copia gratuita de La guía del MSP para evaluar proveedores de seguridad y obtén los pasos prácticos que te ayudarán a identificar socios confiables que puedan crecer junto con tu negocio y mantener a tus clientes protegidos.


Recursos relacionados
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.

Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
Evilginx es un poderoso ataque de adversario en el medio (AiTM) que permite a los actores de amenazas evadir MFA y secuestrar identidades de usuarios. Descubre cómo Huntress puede ayudar a combatirlo.
El masterclass de seguro cibernético de Huntress es una serie de tres partes que profundizará tu comprensión del seguro cibernético desde la perspectiva del proveedor de servicios.
Únete a Sounil y Garrett Gross de Huntress para profundizar en cómo entender y aplicar la Cyber Defense Matrix.
Mira nuestro evento virtual y escucha a nuestro panel hablar con franqueza sobre cómo han construido su stack tecnológico, los obstáculos que han enfrentado en el camino y cómo ellos mismos se apoyan en servicios administrados.
En esta sesión, profundizaremos en los cinco pilares del marco de NIST: identificar, proteger, detectar, responder y recuperar, y te ayudaremos a aplicarlos en tu negocio.

Entérate del programa de recompensas por vulnerabilidades del equipo de DIVD, y abriremos el espacio para hablar sobre las mejores prácticas tanto para MSP como para SMB.
