Hackeando el cuadrante trágico (sesión 2)

Has visto las cuadrículas de analistas que clasifican a los proveedores en cuatro cajas para mostrar quién lidera y quién está disrumpiendo un mercado. Nosotros creamos la nuestra, esta vez clasificando las amenazas que esas herramientas están diseñadas para detener. Bienvenido al Huntress Tragic Quadrant, nuestra mirada decididamente menos mágica a las técnicas de ataque que más problemas causan en este momento.

Con datos de los 300.000 negocios que protegemos, trabajamos junto a nuestros propios expertos en seguridad para mapear las tácticas específicas que los atacantes están usando ahora mismo: ClickFix, phishing mediante código de dispositivo, inyección de prompts de IA y más. Ubicadas según la frecuencia con la que las vemos y el daño que causan, el resultado es una lectura clara de dónde enfocar primero tus defensas.

El 3 de noviembre, el Head of Security Operations APAC, Justin "Juzzy" Allen, junto con invitados especiales, puso a prueba el cuadrante en vivo, ejecutando las técnicas reales que aparecen en él y mostrando qué tan rápido las tácticas modernas pasan de la idea a la ejecución.

Leer sobre las últimas tácticas de los atacantes es una cosa. Ver a alguien construirlas frente a ti es otra.


Ver ahora
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad
Justin Allen
Justin 'Juzzy' Allen
Head of Security Operations APAC
Ícono de LinkedIn
James Northey
James Northey
Senior Security Operations Analyst
Ícono de LinkedIn

Recursos relacionados

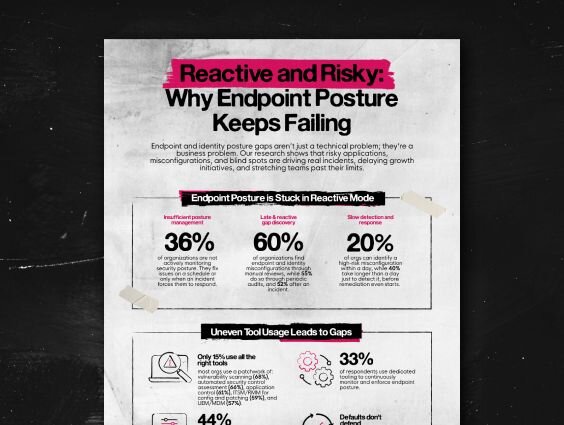
Más información sobre Reactiva y riesgosa: por qué la postura de endpoints sigue fallando
Reactiva y riesgosa: por qué la postura de endpoints sigue fallando
Infografía

La seguridad de endpoints no está fallando porque los equipos carezcan de conocimiento. Está fallando porque las revisiones manuales, las auditorías periódicas y las correcciones posteriores a incidentes no pueden seguir el ritmo ni la escala de los actores de amenazas modernos. Para cuando una mala configuración sale a la luz, a menudo ya ha estado expuesta demasiado tiempo.

Más información sobre Hackeo en vivo a Microsoft 365 con el exoperativo de la NSA y CEO de Huntress, Kyle Hanslovan
Hackeo en vivo a Microsoft 365 con el exoperativo de la NSA y CEO de Huntress, Kyle Hanslovan
Evento virtual bajo demanda

Mira cómo los hackers roban credenciales, evaden la MFA de Microsoft 365 y destruyen por completo los sistemas empresariales en menos de 10 minutos.

Más información sobre ¿Qué es ITDR?
¿Qué es ITDR?
Video

Los hackers tienen un nuevo método favorito: la identidad. Entérate de qué son los ataques de identidad, cómo funcionan y cómo ITDR protege a las empresas.

[Summary text goes here]