


Ficha técnica
Ficha técnica de Managed ITDR
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
El día que todos esperábamos ya llegó: las reglas finales de CMMC están aquí, y los requisitos contractuales están comenzando. Entonces, ¿cómo afecta esto a negocios como el tuyo?
Únete a Chris Henderson, CISO en Huntress, y a Ryan Bonner, CEO de DEFCERT, mientras explican qué exige CMMC, el camino hacia el cumplimiento y algunos conceptos erróneos comunes.
Esto es lo que te llevarás:
Un entendimiento amplio de CMMC y sus requisitos de documentación
Los requisitos de alcance para los activos CUI, los activos de protección de seguridad (SPA) y los activos de riesgo gestionado por contratistas (CRMA)
Cómo reconocer una buena asociación con un proveedor, y cómo identificar una mala

Recursos relacionados
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).

Mira este video para aprender a aprovechar al máximo tu prueba de Huntress.
Únete al CISO de Huntress, Chris Henderson, y al CEO de Axiom, Bobby Guerra, mientras comparten conocimientos expertos desde las trincheras. Si te has preguntado si dar el salto a la certificación de Nivel 2, obtendrás lo que necesitas para decidir si vale la pena.
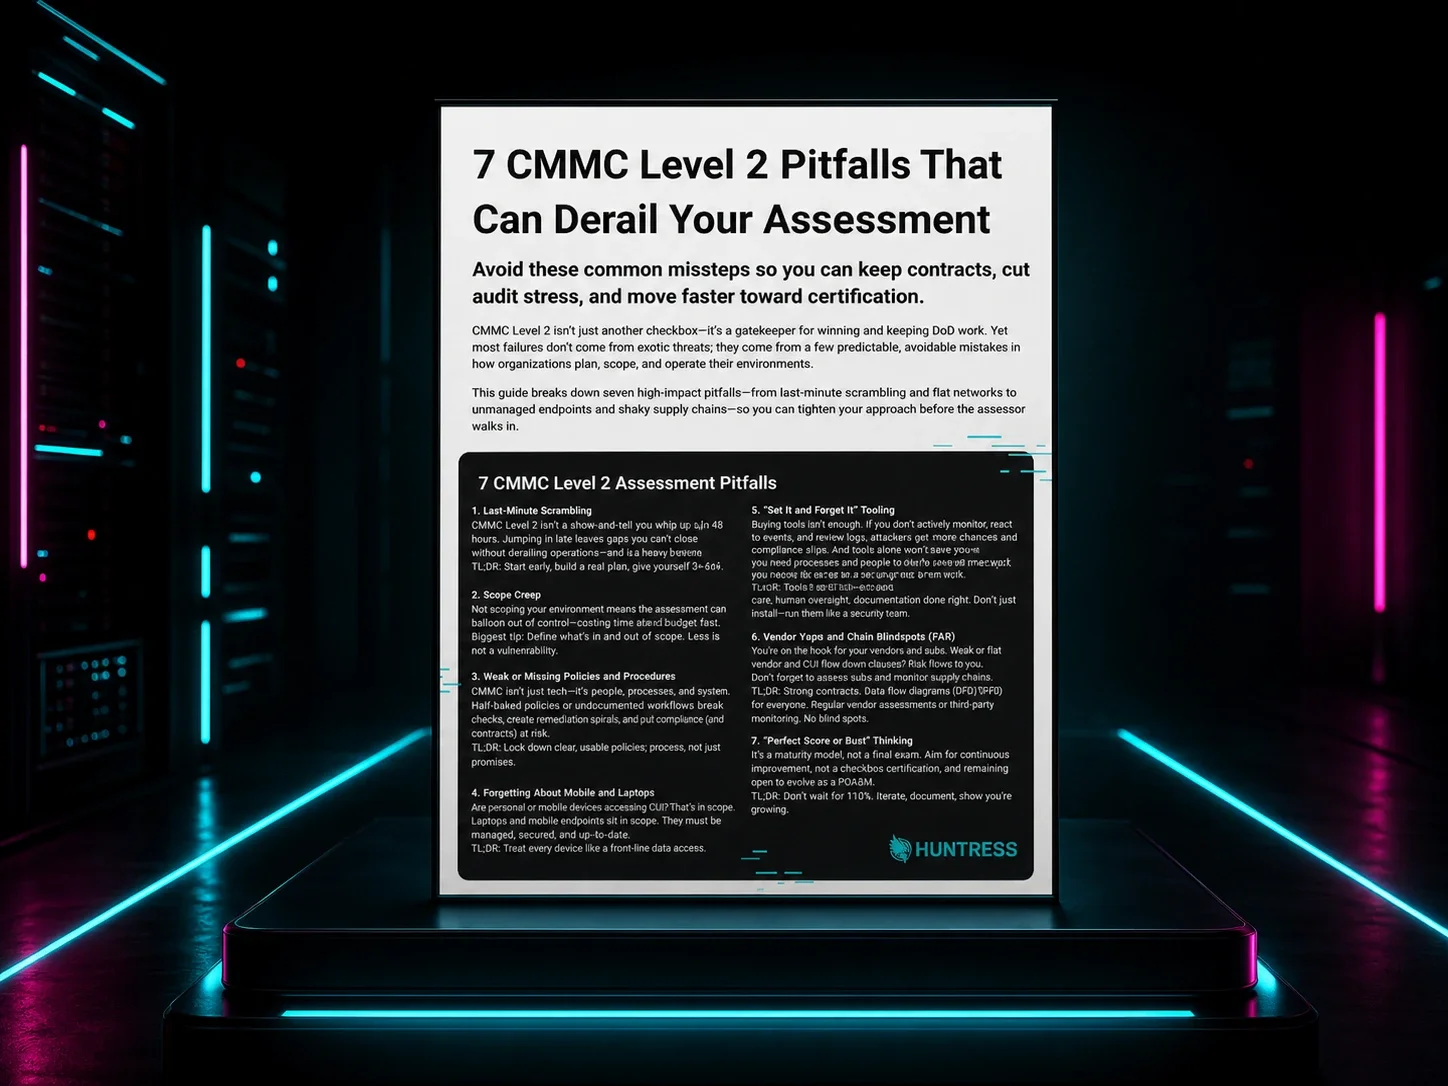
Esta guía práctica desglosa siete de los errores más comunes del CMMC Nivel 2 que retrasan las evaluaciones, descontrolan el alcance o ponen en riesgo los contratos del DoD.
En este evento virtual bajo demanda, el equipo de Huntress te guiará sobre cómo mejorar tu estrategia de ciberseguridad con la certificación ISO 27001: podría ser tu boleto para conseguir clientes lucrativos y demostrar tu compromiso inquebrantable con la protección de datos.
Evilginx es un poderoso ataque de adversario en el medio (AiTM) que permite a los actores de amenazas evadir MFA y secuestrar identidades de usuarios. Descubre cómo Huntress puede ayudar a combatirlo.
El programa Neighborhood Watch de Huntress está diseñado para darles a los MSP como tú las herramientas y los recursos que necesitas para fortalecer tus defensas, proteger tu propio entorno e impulsar tu negocio hacia adelante.
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Únete a Sounil y Garrett Gross de Huntress para profundizar en cómo entender y aplicar la Cyber Defense Matrix.
