La mayoría de los ataques a identidades no comienzan con un zero-day. Comienzan con una exención temporal de MFA que nadie eliminó, una política de acceso condicional que sufrió una desviación de configuración silenciosa, o una cuenta de invitado que todavía tiene acceso seis meses después de que terminó el proyecto. Identity Security Posture Management (ISPM) existe para encontrar y cerrar esas brechas antes de que un atacante lo haga, pero para los MSP y las pymes que usan Microsoft 365, la mayor parte del panorama de ISPM está diseñado para empresas con equipos de seguridad internos y arquitectos de identidad en plantilla que pueden mantener el esfuerzo continuo de gestionar líneas base.
Eso deja un vacío real para las organizaciones que gestionan entre 50 y 500 identidades: herramientas que asumen que tienes el tiempo y la experiencia para diseñar tu propia línea base de endurecimiento de la seguridad, probar cada cambio de política tú mismo y perseguir la desviación de configuración según un cronograma. Comparamos ocho plataformas que los MSP y las empresas en crecimiento realmente evalúan para fortalecer la postura de seguridad de identidad de Microsoft 365, desde herramientas de gestión de la configuración dedicadas hasta módulos de identidad integrados en plataformas de seguridad más amplias, en función de si el trabajo está gestionado para ti o queda a cargo de tu equipo.
La mayoría de los ataques a identidades no comienzan con un zero-day. Comienzan con una exención temporal de MFA que nadie eliminó, una política de acceso condicional que sufrió una desviación de configuración silenciosa, o una cuenta de invitado que todavía tiene acceso seis meses después de que terminó el proyecto. Identity Security Posture Management (ISPM) existe para encontrar y cerrar esas brechas antes de que un atacante lo haga, pero para los MSP y las pymes que usan Microsoft 365, la mayor parte del panorama de ISPM está diseñado para empresas con equipos de seguridad internos y arquitectos de identidad en plantilla que pueden mantener el esfuerzo continuo de gestionar líneas base.
Eso deja un vacío real para las organizaciones que gestionan entre 50 y 500 identidades: herramientas que asumen que tienes el tiempo y la experiencia para diseñar tu propia línea base de endurecimiento de la seguridad, probar cada cambio de política tú mismo y perseguir la desviación de configuración según un cronograma. Comparamos ocho plataformas que los MSP y las empresas en crecimiento realmente evalúan para fortalecer la postura de seguridad de identidad de Microsoft 365, desde herramientas de gestión de la configuración dedicadas hasta módulos de identidad integrados en plataformas de seguridad más amplias, en función de si el trabajo está gestionado para ti o queda a cargo de tu equipo.
Comparación de soluciones de ISPM y postura de Microsoft 365
Producto
Administrado o autoadministrado
Profundidad de la postura en Microsoft 365
Tipo de modelo de precios
Huntress Managed ISPM
Totalmente administrado, respaldado por información de un SOC activo 24/7
Define la línea base, despliega políticas administradas, prueba mediante Learning Mode, corrige automáticamente la desviación de configuración en minutos
Panel administrativo amplio; la desviación de configuración se detecta según un ciclo de escaneo y se corrige manualmente
Gratis / tarifa fija
Augmentt
Autoadministrado
Líneas base + gestión de acceso condicional; desviación de configuración con ciclo de ~24 horas
Por usuario
Inforcer
Autoadministrado
Despliegue amplio de políticas multicarga de trabajo; línea base definida por el cliente, TDR (early access): detección y corrección agregadas sobre señales de Microsoft XDR.
Por inquilino / cotización personalizada
Blackpoint (CompassOne)
Administrado (SOC), postura autoadministrada
Visibilidad de la postura + reversión limitada; el MSP define la línea base
Por niveles / cotización personalizada
Kaseya (SaaS Alerts + Fortify)
Autoadministrado
Monitoreo amplio de SaaS; profundidad específica de Microsoft 365 limitada
Esta comparación se basa en la propia investigación competitiva de Huntress sobre los materiales públicos, la documentación y los precios de cada plataforma, contrastada con la perspectiva operativa del Huntress SOC, que gestiona la postura de seguridad de más de 17 millones de identidades. Nos enfocamos específicamente en el segmento que la mayoría de las guías de compra de ISPM existentes no abordan: los MSP y las pymes que gestionan identidades de Microsoft 365 (y Google Workspace) en el rango de 50 a 500, en lugar de entornos de identidad multi-cloud a escala empresarial.
Como proveedor en esta categoría, tenemos un punto de vista evidente: intentamos ser específicos sobre dónde los competidores realmente hacen algo bien (la generación de informes de cumplimiento de Augmentt, el panel de administración gratuito de CIPP, la amplitud de cargas de trabajo de Inforcer) en lugar de presentar una lista unilateral.
La diferencia entre gestionado y autogestionado
Esta es la distinción que más importa para los MSPs y las pymes que evalúan ISPM, y es la que la mayoría de las guías de compra omiten. Las herramientas autoadministradas te dan una consola: líneas base, plantillas de políticas e informes de desviación de configuración. Tú sigues decidiendo cómo se ve algo "reforzado", pruebas si una nueva política de acceso condicional bloqueará a alguien, y corriges la desviación de configuración cuando se detecta. Las plataformas administradas te quitan esa responsabilidad: el equipo de un proveedor (idealmente respaldado por información de un SOC activo 24/7) define la línea base, valida el impacto antes de aplicarla y cierra la desviación de configuración de forma automática.
De las ocho plataformas a continuación, solo Huntress Managed ISPM incluye de forma predeterminada una capa de gestión y aplicación de configuración totalmente administrada; un subconjunto de las capacidades de Sophos, CrowdStrike y Blackpoint alcanza ese nivel solo en niveles pagos superiores. CIPP, Augmentt e Inforcer son autoadministrados por diseño —herramientas genuinamente sólidas, pero cuyo modelo operativo deja el trabajo continuo en manos de tu equipo.
Ideal para: MSP y empresas en crecimiento que quieren que el endurecimiento de identidades de Microsoft 365 se haga por ellos, no solo que se les señale
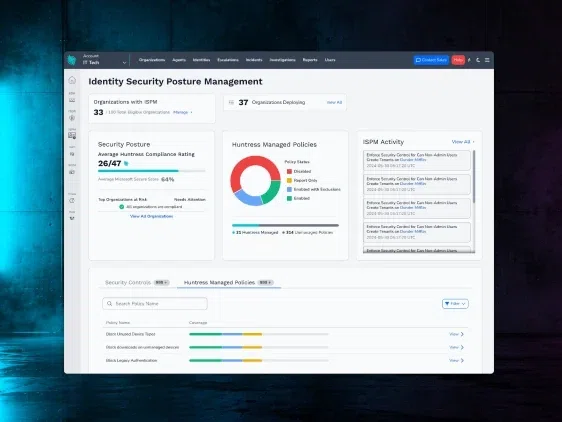
Huntress Managed ISPM refuerza de forma continua la postura de identidad de Microsoft 365 bajo un modelo totalmente gestionado: Huntress define la línea base de políticas, prueba cada nueva política de acceso condicional en Learning Mode antes de activarla, implementa las políticas según un cronograma priorizado y corrige automáticamente la desviación de configuración en minutos. Funciona en la misma plataforma que Managed ITDR y cuenta con el respaldo de un SOC centrado en IA, liderado por humanos, disponible las 24 horas, los 7 días de la semana.
Funciones clave
Más de 75 controles y políticas gestionados que cubren Entra, SharePoint, Exchange, Teams y más
Aborda directamente los controles de seguridad que pueden dificultar las tácticas de los hackers, como el acceso no deseado, la toma de cuentas y los flujos de trabajo ocultos
Learning Mode recopila datos reales de inicio de sesión y muestra exactamente a quién afectaría una nueva política antes de aplicarla
Detección de desviación de configuración con aplicación continua para corregir automáticamente, por lo general en un plazo de 10 a 15 minutos tras un cambio
Las políticas recomendadas se priorizan y se construyen a partir de tácticas reales de atacantes observadas en más de 17 millones de identidades bajo gestión, no solo a partir de una lista de verificación de CIS/NIST (aunque también la cubre)
Se combina de forma nativa con Managed ITDR en una sola plataforma con un SOC disponible las 24 horas, los 7 días de la semana
Profundidad de integración con Microsoft 365: Huntress ofrece un modelo de endurecimiento de la seguridad totalmente gestionado que prioriza las configuraciones de seguridad de mayor impacto según el comportamiento real de los atacantes. Nosotros definimos el marco de trabajo, la secuencia de implementación y la decisión de aplicación; no es solo un panel que tu equipo opera, es un resultado gestionado.
Cobertura de Google Workspace: Detección y respuesta gestionadas de amenazas de identidad mediante Huntress Managed ITDR. Managed ISPM en sí se centra hoy en la postura de Microsoft 365.
¿Para quién es esto? MSP y equipos de TI internos que administran entre 50 y 500 identidades aproximadamente en Microsoft 365 y que no quieren crear una práctica interna de endurecimiento de identidades de Microsoft 365 para estar al día con la desviación de configuración y los cambios de acceso condicional.
Modelo de precios: Servicio gestionado por identidad, con niveles según el volumen
Fortalezas
Totalmente gestionado, desde la selección de controles de seguridad hasta la aplicación y la corrección de la desviación de configuración
Managed Deployments prioriza e implementa la programación, el despliegue y el mantenimiento de las políticas, de modo que tu Secure Score mejora sin esfuerzo manual
Learning Mode reduce el riesgo en la implementación, sin tener que adivinar qué romperá una nueva política
Plataforma unificada con Managed ITDR
Consideraciones
Es más nuevo como producto de postura dedicado. Managed ISPM alcanzó disponibilidad general el 1 de julio de 2026, pero ya protege a miles de organizaciones
El alcance se centra intencionalmente en el endurecimiento de identidades de Microsoft 365, no en la administración de usuarios
Sasha Roshan, Sales Engineer at Huntress, recorre Huntress Managed ISPM para Microsoft 365. La demostración cubre el panel de ISPM, las políticas de acceso condicional, Learning Mode y una historia real sobre un socio que quedó bloqueado fuera de su propio inquilino. Activa Managed Deployments y deja que Huntress mantenga tu configuración de Microsoft 365 hermética. Míralo a continuación:
2. CIPP
Ideal para: MSP que buscan una consola de administración multiinquilino de Microsoft 365 gratuita o de bajo costo
CIPP es una consola de administración multiinquilino de Microsoft 365 de código abierto, que puedes alojar tú mismo (o usar en una versión alojada a buen precio), creada para MSP. Gestiona el ciclo de vida de los usuarios, las licencias, las bajas y la implementación de estándares entre inquilinos mejor que la mayoría de las herramientas de administración pagas.
Funciones clave
Gratis si lo alojas tú mismo, o aproximadamente $99/mes en la versión alojada
Amplios controles de administración diaria de Microsoft 365: buzones, licencias, altas, bajas y gestión de grupos
Extensión de navegador gratuita y de código abierto que bloquea el phishing AiTM en la página de inicio de sesión
Detección de desviaciones según una frecuencia de escaneo (normalmente diaria), presentada como reporte
Profundidad de integración con Microsoft 365: Profunda en el plano de administración: CIPP es, sin duda, una de las mejores herramientas gratuitas para la gestión diaria de inquilinos de Microsoft 365. El trabajo de postura y desviaciones es manual: CIPP muestra el hallazgo y tu equipo lo corrige.
Cobertura de Google Workspace: No incluida.
¿Para quién es? MSP con experiencia interna en Microsoft y Acceso condicional, y con tiempo para encargarse por su cuenta del diseño de líneas base, las pruebas previas a la aplicación y la corrección de desviaciones, que necesitan principalmente una consola de administración multiinquilino gratuita.
Modelo de precios: Gratis (alojado por ti) o tarifa fija de ~$99/inquilino/mes (alojado)
Fortalezas
El mejor plano de administración gratuito de Microsoft 365 en el canal MSP
Funciones de administración diaria profundas y amplias entre inquilinos
Extensión de navegador gratuita contra el phishing
Consideraciones
Las desviaciones se detectan según una frecuencia de escaneo y se entregan como reporte, no se corrigen automáticamente
No incluye pruebas de impacto en modo solo reporte antes de aplicar nuevas políticas de Acceso condicional
No ofrece una capa de detección y respuesta administradas
3. Augmentt
Ideal para: MSPs que quieren gestión de postura de Microsoft 365 de autoservicio con reportes de cumplimiento basados en licencias.
Augmentt Secure es una plataforma de postura y administración de Microsoft 365 para MSPs: líneas base de seguridad, gestión de Conditional Access, detección y corrección de desviaciones, y alertas basadas en reglas sobre inicios de sesión riesgosos. Su módulo Engage agrega administración directa de tenants y usuarios.
Características clave
Líneas base con un clic alineadas a Secure Score, NIST, CIS o marcos personalizados
Implementación granular de políticas por grupo y rol, con excepciones de emergencia (break-glass)
Reportes de seguro y cumplimiento basados en licencias, usados en QBRs y documentación de ciberseguros
Módulo Engage para incorporación/desvinculación, asignación de licencias y bloqueo de usuarios
Profundidad de integración con Microsoft 365: Funcionalidad amplia en múltiples cargas de trabajo (por ejemplo, Entra, Intune), pero sin profundidad especializada en ninguna área en particular; la detección de desviaciones ocurre en un ciclo programado (aproximadamente cada 24 horas) en lugar de aplicarse de forma continua.
Cobertura de Google Workspace: No cubierta (enfocado en Microsoft 365).
¿Para quién es esto? MSPs con alrededor de 250+ endpoints que quieren gestionar la postura ellos mismos junto con una administración más amplia de Microsoft 365, y que necesitan reportes basados en licencias para QBRs.
Modelo de precios: Autoservicio por usuario, ~$0.80/usuario, mínimo de 250 endpoints, sin compromiso anual; no hay un nivel administrado al cual escalar.
Fortalezas
Los reportes de seguro y cumplimiento basados en licencias son un diferenciador genuino y documentado
Exclusiones granulares de políticas de emergencia (break-glass)
Administración directa de tenants en la misma herramienta de gestión de postura
Consideraciones
No hay gestión — las alertas y acciones de remediación aún requieren revisión y responsabilidad del MSP
La corrección de desviaciones se ejecuta en un ciclo programado en lugar de continuamente
No hay capacidades de ITDR integradas en la misma plataforma
4. Inforcer
Ideal para: MSP con fuerte experiencia interna en identidad de Microsoft que quieren un plano amplio de administración de políticas
Inforcer ayuda a los MSP a enviar y estandarizar políticas de Microsoft 365 en varios inquilinos (Entra, Intune, Defender y Purview) y recientemente agregó Detección y
Respuesta de Amenazas (TDR) en acceso anticipado, construida sobre las señales de Microsoft XDR.
Características clave
Importación y creación de bibliotecas de políticas, e implementación en varios inquilinos
Desviación de configuración verificada contra una línea base definida por el cliente en un ciclo de 24 horas
TDR en acceso anticipado basado en las señales de Microsoft XDR del cliente
Profundidad de integración con Microsoft 365: Amplia cobertura de cargas de trabajo (Entra, Intune, Defender, Purview) en una sola consola, pero el MSP define y mantiene la línea base por su cuenta. La plataforma no ofrece programación ni despliegues gestionados, y no brinda recomendaciones sobre qué ajustes alinear primero con la línea base; en cambio, se enfoca en igualar una "plantilla ideal" en lugar de cerrar brechas de seguridad específicas. No cuenta con un análisis de impacto integrado de estilo Learning Mode antes de la aplicación.
Cobertura de Google Workspace: No está cubierto.
¿Para quién es esto? MSP que ya cuentan con fuerte experiencia en identidad de Microsoft y quieren un plano de administración más amplio para estandarizar políticas a escala, no un equipo que busca un resultado totalmente gestionado.
Modelo de precios: Precios basados en inquilinos, con contratos anuales y descuentos por volumen; sin tabla de precios publicada (cotización personalizada).
Fortalezas
Amplia cobertura de cargas de trabajo de Microsoft en una sola consola
La nueva capa de TDR muestra una inversión continua en la plataforma más allá de la postura pura
Útil para MSP que estandarizan políticas en muchos inquilinos a la vez
Consideraciones
No es gestionado: la propia dirección de Inforcer ha dicho que no están desarrollando esto
La profundidad de detección de TDR depende del nivel de licencia de Microsoft del cliente (la señal más completa requiere Entra ID P2 o Defender/E5)
La propiedad de la línea base, las pruebas previas al despliegue y la respuesta a desviaciones siguen siendo responsabilidad del MSP
5. Blackpoint (CompassOne)
Ideal para: MSP que buscan EDR, identidad, SIEM y SAT combinados bajo un SOC 24/7 con precios de entrada accesibles
CompassOne de Blackpoint combina un agente de endpoint (SNAP-Defense) con visibilidad de postura para Microsoft 365, incluida una reversión limitada de configuraciones, dentro de una plataforma de seguridad más amplia y de múltiples productos.
Características clave
SOC 24/7 para alertas de endpoint e identidad
Visibilidad de postura de CompassOne con reversión limitada de configuraciones
MDR Essentials disponible mes a mes a partir de 50 endpoints o más
Profundidad de integración con Microsoft 365: existe visibilidad de postura y se pueden revertir algunas configuraciones, pero el diseño de la línea base y su mantenimiento continuo siguen a cargo del MSP. La postura es un módulo dentro de una plataforma más amplia, no un producto dedicado de endurecimiento de la seguridad.
Cobertura de Google Workspace: No cubierta.
¿Para quién es esto? Para MSP en el rango de 50 endpoints o más que buscan una plataforma combinada (endpoint, identidad, SIEM, SAT) con precios de entrada accesibles mes a mes, y que están dispuestos a asumir las decisiones de línea base con apoyo del SOC en las alertas.
Modelo de precios: Por niveles; el pago mes a mes está disponible en el nivel de entrada, y las capacidades empresariales requieren un nivel de compromiso mayor (cotización personalizada).
Fortalezas
Precios de entrada accesibles y con pago mes a mes
SOC 24/7 tanto para alertas de endpoint como de identidad
Consideraciones
No hay una API publicada, lo que limita la automatización y la integración personalizada
La gestión de postura ofrece visibilidad y reversión parcial, no una aplicación administrada completa
Según informes de usuarios, la respuesta depende más de llamadas impulsadas por alertas que de una remediación proactiva liderada por el SOC
6. Kaseya (SaaS Alerts + Fortify)
Ideal para: MSPs que ya están estandarizados en el stack de RMM/PSA/backup de Kaseya y quieren seguridad incluida
La propuesta de postura de identidad de Kaseya pasa por SaaS Alerts (monitoreo amplio de eventos SaaS con reglas automatizadas configurables y tickets de PSA) y Fortify (aplicación masiva de las recomendaciones base de Microsoft), dentro de la plataforma más amplia de gestión de TI de Kaseya.
Características clave
Monitoreo amplio de eventos SaaS en muchas aplicaciones, no solo en Microsoft 365
Acciones automatizadas basadas en reglas con integración nativa a PSA
Fortify aplica de forma masiva las recomendaciones de seguridad de Microsoft en todos los tenants
Profundidad de la integración con Microsoft 365: Visibilidad amplia de SaaS, pero menor profundidad en el endurecimiento de la seguridad específico de Microsoft 365. No existe un único producto ISPM totalmente administrado; la postura es una combinación de herramientas y controles nativos de Microsoft 365 que el MSP configura y ajusta.
Cobertura de Google Workspace: SaaS Alerts monitorea aplicaciones SaaS en general, pero el endurecimiento de la seguridad de identidad específico de Google Workspace no está documentado como una capacidad dedicada.
¿Para quién es esto? MSPs que ya están estandarizados en Kaseya para RMM, PSA y backup, que quieren seguridad incluida en el mismo ecosistema y que están dispuestos a encargarse del ajuste continuo y del trabajo de políticas.
Modelo de precios: Combinación de paquetes y módulos a la carta entre Kaseya 365, RocketCyber y SaaS Alerts; a menudo contratos multianuales con SKUs separados y tarifas de incorporación/actualización (cotización personalizada).
Fortalezas
Un solo ecosistema para RMM, PSA, backup y seguridad
Monitoreo amplio de eventos SaaS más allá de Microsoft 365
Tickets nativos de PSA para alertas de identidad
Consideraciones
No existe un servicio ISPM único, dedicado y totalmente administrado comparable a una plataforma de postura creada específicamente para eso
Las reglas automatizadas y los tickets de PSA reemplazan la validación humana de un SOC 24/7 en las alertas de identidad
Los partners comparten un informe sobre la rotación en la gestión de cuentas, el retiro frecuente de productos y una experiencia de soporte fragmentada en toda la plataforma
7. Sophos
Ideal para: Organizaciones más grandes y con un enfoque más empresarial que quieren ISPM como un módulo dentro de un amplio ecosistema de seguridad
La narrativa de identidad de Sophos se ubica dentro de su ecosistema más amplio de MDR/XDR. ITDR está disponible como complemento, y la configuración de identidad de Microsoft 365 se deja en gran medida a cargo del cliente para diseñar y mantener.
Características clave
Complemento de ITDR con monitoreo de credenciales en la dark web y verificaciones de postura
Herramientas más amplias de gobernanza de identidad y ciclo de vida de accesos para entornos con múltiples proveedores de identidad
MDR por niveles (Essentials/Complete) con un gerente técnico de cuenta opcional
Profundidad de integración con Microsoft 365: Evalúa la postura de identidad de Entra y AD on-prem y recomienda correcciones; el cliente sigue a cargo de la aplicación de configuraciones y de la desviación de configuración. El MDR gestionado está disponible como complemento vinculado a su producto.
Cobertura de Google Workspace: No está documentada como una capacidad dedicada en los materiales actuales.
¿Para quién es esto? Organizaciones más grandes que quieren cobertura de identidad en múltiples proveedores de identidad o una gobernanza de aplicaciones más amplia que vaya más allá de Microsoft 365, con presupuesto para complementos de MDR por niveles.
Modelo de precios: Basado en cotización; la cobertura completa entre capas (MDR Complete + complemento de ITDR + integraciones + retención extendida + gerente técnico de cuenta) requiere combinar varios SKU.
Fortalezas
La opción de gobernanza de identidad se extiende más allá de Microsoft 365 a múltiples proveedores de identidad
Ecosistema de MDR empresarial consolidado
SOC 24/7 disponible en niveles superiores
Consideraciones
El diseño y mantenimiento de la postura específica de Microsoft 365 sigue a cargo del cliente
Alcanzar la cobertura completa aumenta el costo al combinar varios SKU; el objetivo de respuesta inicial publicado es de 30 minutos
8. CrowdStrike Falcon Identidad Protection
Mejor para: empresas que ya invirtieron en la plataforma Falcon con equipos de seguridad internos
Falcon Identity Protection ofrece postura e identidad y detección en Active Directory on-prem y proveedores de identidad cloud (Entra ID, Okta), correlacionando señales de identidad con datos de endpoint, workload y cloud mediante la arquitectura de sensor único de CrowdStrike.
Funciones clave
Líneas base de comportamiento impulsadas por IA/ML para la actividad de identidad
Monitoreo de exposición de credenciales en la dark web
Verificaciones de higiene: contraseñas débiles, cuentas inactivas, cuentas de servicio con privilegios excesivos
Correlación entre capas con Falcon EDR y telemetría cloud
Profundidad de integración con Microsoft 365: la postura de identidad es real, pero es un módulo dentro de la plataforma Falcon más amplia. La respuesta totalmente administrada y liderada por el SOC requiere el nivel Falcon Complete, construido y cotizado para implementaciones empresariales en lugar de entornos exclusivos de Microsoft 365.
Cobertura de Google Workspace: no está documentada como cubierta.
¿Para quién es esto? Para empresas con equipos de seguridad dedicados, presupuestos amplios e inversión existente en Falcon que quieren señales de identidad correlacionadas con telemetría de endpoint y cloud en una sola consola. En general, no es adecuado para MSP ni para pymes en el rango de 50 a 500 identidades que evalúan su primera compra de ISPM.
Modelo de precios: contactar para cotización; la detección y respuesta totalmente administrada es un complemento de Falcon Complete.
Fortalezas
Bloqueo en línea y en tiempo real de compromisos de AD, movimiento lateral y ataques pass-the-hash
Visibilidad unificada entre identidades humanas y no humanas on-prem, en la cloud y en SaaS
Correlación automatizada de identidad y endpoint para una respuesta a incidentes más rápida
Consideraciones
Requiere el agente o ecosistema de Falcon y experiencia en configuración
La respuesta totalmente administrada está limitada al nivel Complete
Está construido y cotizado para escala empresarial, lo que agrega costo y complejidad para entornos de identidad más pequeños
Comparación de precios
El precio de ISPM y de la postura de seguridad de Microsoft 365 es inconsistente en esta categoría: algunos proveedores publican una tarifa clara por licencia de usuario, la mayoría requiere una cotización, y varios solo alcanzan toda su capacidad al combinar múltiples SKU adicionales. La siguiente tabla refleja las estructuras de precios documentadas públicamente; confirma las cifras actuales directamente con cada proveedor antes de tomar una decisión de compra.
Producto
Tipo de modelo de precios
Precio inicial / estructura
Huntress Managed ISPM
Por identidad
Con niveles por volumen, cotizado por identidad; totalmente gestionado y construido dentro de la misma plataforma que Managed ITDR de Huntress, respaldado por el SOC
CIPP
Gratis / tarifa fija
Gratis autoalojado, o ~$99 al mes alojado
Augmentt
Por usuario
~$0.80 por usuario, mínimo de 250 licencias de usuario, sin compromiso anual
Inforcer
Por inquilino / cotización personalizada
Basado en inquilinos, acuerdos anuales con descuentos por volumen; sin tarifa pública
Blackpoint (CompassOne)
Por niveles / cotización personalizada
MDR Essentials mes a mes desde 50+ endpoints; niveles más altos para capacidad completa
Kaseya (SaaS Alerts + Fortify)
Paquete / cotización personalizada
Combinación de paquetes y módulos a la carta; a menudo contratos plurianuales con tarifas adicionales
Sophos
Cotización personalizada
MDR Essentials/Complete + complemento ITDR + integraciones, cotizado a pedido
CrowdStrike Falcon Identity Protection
Cotización personalizada
Contactar para cotización; la respuesta gestionada es un complemento de Falcon Complete
El precio por identidad (el modelo de Huntress) es una ventaja estructural para los compradores: el costo escala de forma predecible según lo que proteges, está totalmente gestionado sin tarifas de gestión adicionales, y se cotiza por adelantado en lugar de armarse a partir de una licencia base más un complemento de MDR más un complemento de ITDR más retención extendida.
Varias plataformas de esta comparación —Sophos, CrowdStrike, Kaseya, Blackpoint— requieren exactamente ese tipo de combinación para alcanzar una cobertura gestionada comparable, lo que hace más difícil determinar el costo real hasta que ya estás muy avanzado en el ciclo de ventas.
En resumen
Si eres un MSP o una empresa en crecimiento que administra identidades de Microsoft 365 en el rango de 50 a 500, y prefieres que el endurecimiento de la seguridad se gestione de principio a fin —línea base, pruebas de impacto, corrección de la desviación de configuración y respuesta a amenazas de identidad— Huntress Managed ISPM está diseñado específicamente para cubrir ese vacío. Combinado con Managed ITDR, te permite cubrir las amenazas de identidad en Microsoft 365 y Google Workspace desde una sola plataforma totalmente gestionada.
Para MSP y empresas en crecimiento que gestionan identidades de Microsoft 365 en el rango de 50 a 500, Huntress Managed ISPM es la mejor opción en 2026 porque es la única opción totalmente administrada en esta comparación: Huntress define la referencia de endurecimiento de la seguridad de Microsoft 365, gestiona el despliegue y la actualización de políticas, prueba cada política nueva en Learning Mode antes de aplicarla, y corrige automáticamente la desviación de configuración en minutos, respaldado por los conocimientos de un SOC centrado en IA, liderado por humanos y disponible 24/7.
Las herramientas dedicadas de postura de Microsoft 365 como CIPP, Augmentt e Inforcer son buenas opciones si tu equipo quiere encargarse de ese trabajo directamente; las plataformas combinadas como CrowdStrike, Sophos, Kaseya y Blackpoint integran la postura de identidad en un stack de seguridad más amplio y costoso. No existe una única opción universal "mejor"; la elección correcta depende de si prefieres que alguien más se encargue del endurecimiento de la seguridad o un conjunto de herramientas que puedas manejar tú mismo.
Entre las plataformas comparadas aquí, Augmentt se destaca hoy por sus informes de seguro y cumplimiento normativo según el nivel de licencia, creados específicamente para QBR y documentación de ciberseguros. Huntress Managed ISPM ofrece generación de informes de postura que puede combinarse con la retención de registros lista para auditoría de hasta siete años de Managed SIEM. Bitdefender y Sophos ofrecen informes relacionados con cumplimiento normativo a través de sus complementos de SIEM/XDR, pero ambos requieren niveles de pago adicionales para habilitarlo. Si tu necesidad inmediata es la documentación de seguro por nivel de licencia, evalúa Augmentt directamente frente a tus requisitos; si necesitas evidencia más amplia de cumplimiento normativo de postura de identidad vinculada a la aplicación activa, Huntress es la opción más sólida.
ISPM encuentra y corrige continuamente debilidades de identidad, permisos mal configurados, cuentas huérfanas, privilegios excesivos, brechas de MFA y rutas de acceso riesgosas antes de que los atacantes puedan explotarlas, en lugar de detectar un ataque después de que ya está ocurriendo.
Para MSP y pymes, ISPM casi siempre significa endurecimiento de identidades de Microsoft 365: acceso condicional, configuración de Entra ID, aplicación de MFA, permisos de administrador e invitado, y protocolos de autenticación heredados. Las plataformas difieren sobre todo en cómo se realiza el trabajo: si una herramienta te entrega un panel y una lista de hallazgos para que tu equipo actúe, o si el equipo de un proveedor define el valor de referencia, prueba los cambios antes de implementarlos y se encarga de la corrección de la desviación de configuración como un resultado gestionado continuo.
Sí. Managed ISPM yManaged ITDR son productos independientes, pero están diseñados para trabajar juntos en la plataforma agéntica de Huntress. Managed ITDR se enfoca en detectar y responder a amenazas de identidad activas, mientras que Managed ISPM endurece continuamente tu entorno de Microsoft 365 para que esas rutas de ataque permanezcan cerradas. La telemetría y los hallazgos del SOC de Managed ITDR retroalimentan el marco de seguridad de identidad de Managed ISPM, de modo que las brechas específicas que los atacantes intentan explotar se prioricen y se cierren primero, aunque cualquiera de los dos productos puede implementarse por separado.
Vimos esto reflejado directamente cuando nuestro SOC siguió el rastro de dos campañas a gran escala contra Microsoft 365: phishing mediante código de dispositivo vinculado a Railway.com y un ataque separado de repetición de credenciales ROPC de LSHIY LLC. Managed ITDR detectó los compromisos activos y generó informes de incidentes para que las organizaciones afectadas pudieran responder en tiempo real. Al mismo tiempo, los dos controles de acceso condicional que habrían evitado ambos ataques (bloquear el flujo de código de dispositivo y cerrar las brechas de autenticación heredada/ROPC) ya estaban implementados de forma predeterminada para los clientes de Managed ISPM, porque la inteligencia previa del SOC ya había retroalimentado el marco de políticas de ISPM. ITDR detecta y responde a lo que logra pasar, e ISPM se asegura de que la misma ruta no pueda usarse de la misma manera dos veces
¿Eliges una solución de ISPM? Obtén la guía práctica.
No toda herramienta de ISPM realmente fortalece tu postura; algunas solo te dan otro panel para monitorear. La guía práctica para compradores de ISPM desglosa las capacidades que importan, las preguntas que debes hacerles a los proveedores, y si un modelo administrado o autoadministrado se ajusta mejor a tu equipo.
Demasiadas alertas, muy poco tiempo: cómo reducir los falsos positivos para los MSP
La sobrecarga de alertas es un reto cada vez mayor para los MSP, que ralentiza los tiempos de respuesta y aumenta el riesgo de pasar por alto amenazas reales. Esta guía explora por qué ocurren los falsos positivos, cómo reducir el ruido mediante el endurecimiento de la seguridad proactivo y un ajuste más inteligente, y cómo enfocarte en alertas de alta confianza vinculadas al comportamiento real de los atacantes.
Para los proveedores de servicios administrados (MSP), mantener la seguridad de los datos de los clientes significa estar siempre un paso adelante de los cibercriminales que lanzan oleadas de ataques maliciosos como ransomware, troyanos de robo de datos, phishing y el compromiso de correo empresarial (BEC).