

Huntress Managed SIEM:

Todos los beneficios de SIEM. Ninguna de las molestias.

Huntress Managed SIEM hace que la respuesta a amenazas eficaz y el sólido soporte de cumplimiento estén al alcance de todos, sin el gran presupuesto, equipo o dolores de cabeza que vienen con los SIEM tradicionales.

Programa tu demostración
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad
Detén las amenazas con personas que responden 24/7.

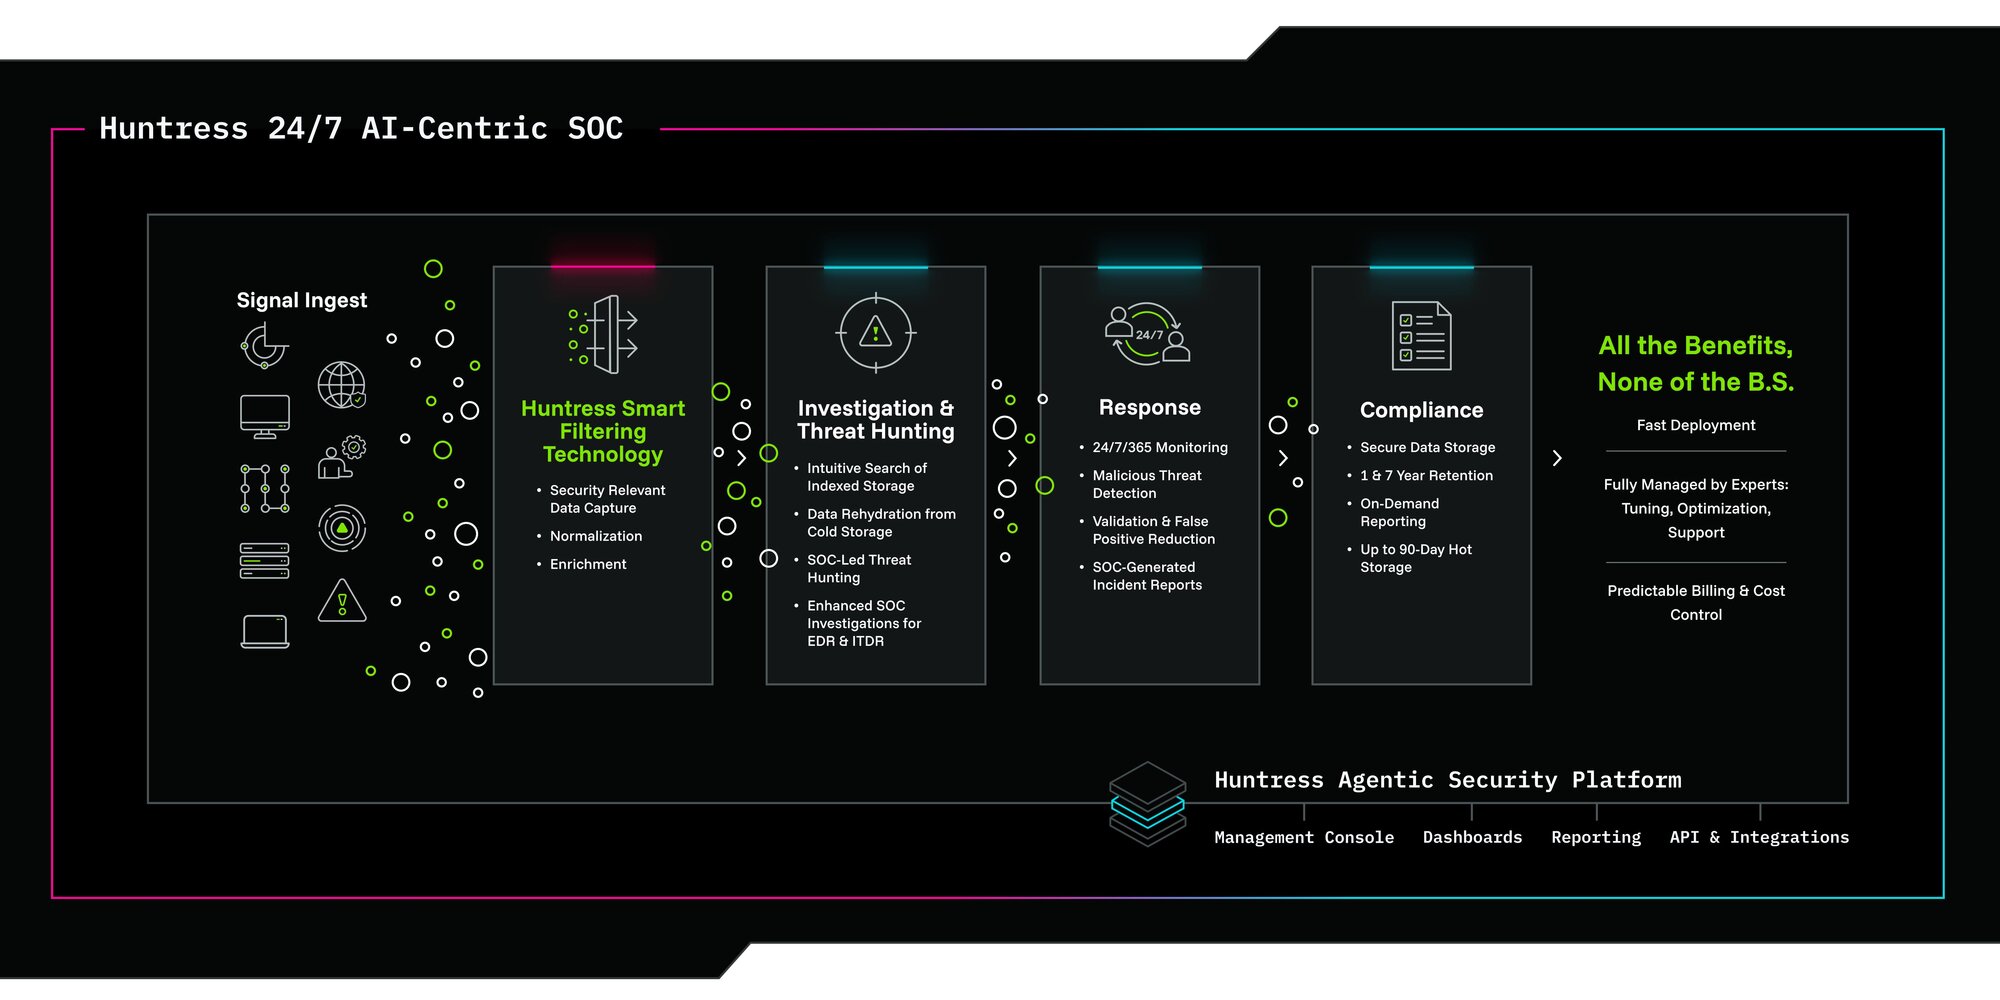
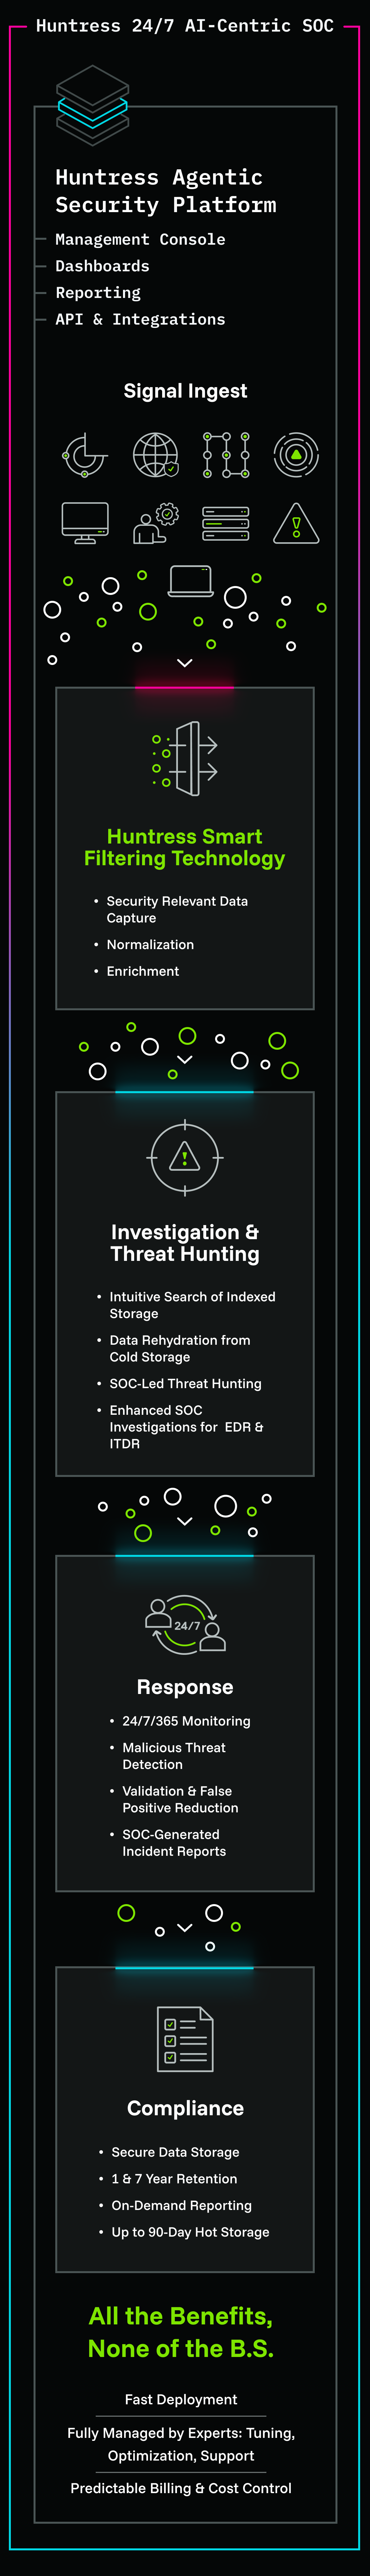
El SOC de Huntress, liderado por personas, vigila tu entorno 24/7 para detectar, investigar y cazar amenazas, además de darte informes de incidentes y una resolución rápida.

Está listo para auditorías sin el estrés.

Cumple con los requisitos de cumplimiento con búsqueda intuitiva, reportes y retención de datos de hasta siete años para satisfacer las necesidades de cumplimiento específicas de la industria y la región.

Precios predecibles. Sin sorpresas.

Ya no tienes que adivinar qué datos necesitas almacenar ni pagar un precio alto por ello. Eliminamos la incertidumbre y te decimos exactamente qué datos necesitas, con un costo constante.

Captura lo que importa. Ignora lo que no.

Los SIEM no deberían limitarse a recopilar datos, sino a aprovecharlos. Con nuestra tecnología Smart Filtering, estamos revolucionando la forma en que se capturan los registros. La mayoría de los SIEM recopilan todo. Nosotros usamos un motor de filtrado propio para identificar solo los datos que generan información útil y cumplen con tus necesidades de retención. Y con este nuevo enfoque de SIEM, solo pagas por lo que realmente usas, ni más ni menos.

Nos encargamos de las tareas rutinarias para que puedas enfocarte en lo importante

Managed SIEM de Huntress está respaldado por nuestro SOC liderado por humanos, así que puedes ahorrar tiempo y retener al mejor talento. Desde el monitoreo constante 24/7 hasta los ajustes y la configuración que mantienen todo funcionando sin problemas. Nosotros nos encargamos de todo y tú te llevas el crédito. Así debe ser.

Smart Filtering
Smart Filtering

Si eres como la mayoría, es difícil saber qué datos de qué fuentes merecen tu atención. Nosotros te lo decimos y usamos nuestro motor Smart Filtering para conservar solo los datos que importan, eliminando el ruido y manteniendo los costos bajos.

Investigación y Threat Hunting

El SOC de Huntress, liderado por humanos, vigila tu entorno 24/7 para detectar amenazas como infraestructura de atacantes maliciosos conocidos y buscar tácticas específicas como los ataques de fuerza bruta por RDP.

Respuesta rápida
Respuesta rápida

Huntress Managed SIEM se diseñó para protegerte al responder a las amenazas antes en la cadena de ataque. Nuestro equipo de expertos del SOC entrega informes de incidentes detallados y puede remediar las amenazas confirmadas por ti.

Cumplimiento normativo total

Recopila datos de registro relevantes en endpoints, firewalls, VPN, identidad, gestión de contraseñas y otros sistemas. Todos los datos se cifran en tránsito y en reposo, y se pueden almacenar hasta por siete años. 

Completamente administrado

Los expertos del Huntress SOC monitorean, priorizan e investigan eventos activamente para los clientes. Ajustamos, escribimos detecciones y eliminamos falsos positivos mientras respondemos en tu nombre ante amenazas confirmadas.

Precios predecibles
Precios predecibles

Huntress Managed SIEM cobra por fuente de datos con una asignación total de datos agrupada, para que evites picos en la facturación y obtengas una consistencia accesible para tu presupuesto.

Huntress Managed SIEM

Platform
Huntress platform
SIEM que transforma la industria

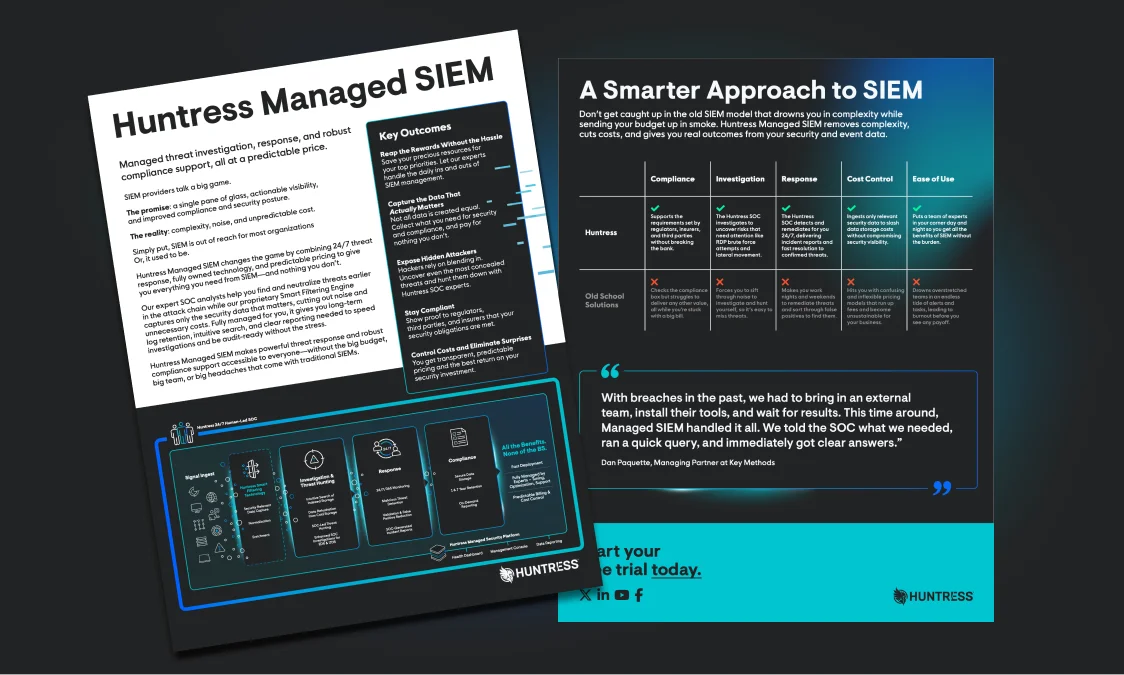
Ficha técnica de Managed SIEM

Creado para la cacería. Con un precio pensado para proteger. Descubre cómo Huntress Managed SIEM elimina la complejidad, el ruido y el alto costo del SIEM tradicional para dar respuesta ante amenazas y fortalecer el cumplimiento, todo gestionado por expertos del SOC disponibles 24/7 a un precio predecible.

Protegemos negocios como el tuyo

Preguntas frecuentes sobre SIEM

SIEM, o gestión de información y eventos de seguridad, se diseñó inicialmente como un medio para recopilar múltiples fuentes de registro dispares y almacenar los datos en una plataforma centralizada. Las reglas de correlación llevaron esto un paso más allá al agregar un medio para crear alertas sobre los datos de registro obtenidos. Históricamente, el caso de uso del SIEM se centra en: la recopilación y el almacenamiento de registros, el cumplimiento y la visibilidad de amenazas. Los problemas comunes del SIEM basado en el enfoque de “consumir todos los datos” son el costo, la capacitación o habilidad necesaria para implementarlo y gestionarlo, y, por último, distinguir los datos útiles del ruido.

Huntress Managed SIEM pone al alcance de todos una respuesta a amenazas potente y un sólido soporte de cumplimiento, sin el gran presupuesto, el gran equipo ni los grandes dolores de cabeza que vienen con los SIEM tradicionales. Nuestro Managed SIEM redefine el estándar de la industria al aplicar las capacidades de Smart Filtering en la fuente del registro para capturar solo los logs específicos de amenazas. Esto simplifica la carga de trabajo hacia la detección de amenazas y la retención de datos. Managed SIEM también está diseñado para recopilar eventos basados en Windows y syslog usando el mismo agente propietario que ya conoces. Nuestro backend de AWS respalda tus datos y los almacena de forma segura y confiable.

Los firewalls y antivirus tradicionales simplemente no bastan. El tiempo para descubrir incidentes es de alrededor de seis meses. Encontrar y ubicar a los atacantes rápidamente solo es posible con una visión completa de los datos de registro en conjunto. SIEM crea una vista panorámica de los datos de registro para identificar rápidamente el rastro de un atacante mediante análisis de correlación y Smart Filtering.

El equipo de Huntress diseñó y construyó Smart Filtering desde cero. Mientras que la mayoría de los proveedores dependen de la fuente (firewall, endpoint, router) para aplicar sus propios filtros, nosotros filtramos directamente los datos de registro con nuestro motor de filtrado propietario, que actúa como un tamiz para recopilar solo la información crítica de las fuentes de registro.

Managed SIEM se puede integrar rápidamente con la infraestructura existente usando el agente actual de Huntress EDR. Los datos de registro se capturan mediante el agente de Huntress o la recopilación por Syslog, y se envían a S3 en AWS para el almacenamiento de datos. Los datos buscables o de “almacenamiento en caliente” se transfieren luego a Clickhouse para una visibilidad rápida dentro de la interfaz de Huntress.

El software del agente de Huntress se actualiza continuamente para alinearse con las últimas actualizaciones de software, lo que garantiza que siga siendo compatible con las nuevas capacidades y funciones tecnológicas.

Mientras que el agente Huntress EDR está diseñado para acciones de respuesta rápida en el endpoint, nuestro Managed SIEM transmite datos de eventos de Windows y syslog a nuestro backend para su análisis y almacenamiento de registros. Los datos de SIEM se almacenan y alojan por el equipo de Huntress durante un año de forma predeterminada, o hasta siete años para soporte de cumplimiento adicional.

Cómo resolver el problema de SIEM

No te conformes con un SIEM que no funciona para ti. Es hora de un nuevo enfoque.

Ya sea que enfrentes demasiados falsos positivos, te cueste encontrar la experiencia adecuada o te topes con costos impredecibles, obtendrás la información que necesitas para tomar decisiones informadas sobre tu estrategia de seguridad.
Descargar el eBook >