¿Qué es la seguridad Zero Trust? Tu guía esencial de ciberseguridad moderna

¿Qué es la seguridad Zero Trust? Tu guía esencial de ciberseguridad moderna

Escrito por: Brenda Buckman

Última actualización: 17/6/2025

Una verdad incómoda: la vieja idea de que todo lo que está dentro de tu firewall corporativo es automáticamente confiable ya no funciona. Aquí entra la seguridad Zero Trust: un marco de ciberseguridad revolucionario, creado para una era en la que los perímetros de red tradicionales quedan obsoletos. En lugar de ofrecer un solo producto o servicio, Zero Trust es un enfoque estratégico que reemplaza la antigua mentalidad de "confiar pero verificar" por una filosofía más vigilante: "nunca confiar, siempre verificar". A continuación, te explicamos de qué se trata la seguridad Zero Trust, desglosamos sus principios fundamentales y te mostramos cómo implementarla de la forma correcta.

El papel de la tecnología en la seguridad Zero Trust

Zero Trust es más que una filosofía de seguridad; es una estrategia reforzada por un conjunto de tecnologías integradas, diseñadas para aplicar el principio de “nunca confíes, siempre verifica” en todos los niveles. Este es un desglose completo de las tecnologías que impulsan Zero Trust y de cómo trabajan juntas para ofrecer un marco de seguridad de 360 grados:


IAM (Gestión de identidades y accesos)

IAM cumple un papel fundamental en Zero Trust, ya que garantiza que solo los usuarios verificados accedan a los recursos críticos. Sus componentes clave incluyen:

  • Autenticación y autorización: los métodos de autenticación sólidos, como contraseñas seguras, biometría o tokens de hardware, se combinan con una autorización granular para controlar el acceso a las redes corporativas, las aplicaciones internas y las plataformas SaaS de terceros.
  • Inicio de sesión único (SSO) y autenticación multifactor (MFA): SSO simplifica el acceso de los usuarios, mientras que MFA agrega una capa adicional de seguridad que frena el ingreso no autorizado incluso si las credenciales están comprometidas.
  • Acceso con privilegios mínimos: a los usuarios se les asignan roles según lo que realmente necesitan para hacer su trabajo, lo que limita la exposición y reduce las posibles superficies de ataque.

ZTNA (Acceso a la red Zero Trust)

ZTNA deja atrás el obsoleto modelo de seguridad basado en el perímetro para exigir verificación en cada solicitud.

  • Verificación continua: cada usuario, dispositivo y aplicación se valida en tiempo real antes de otorgar el acceso. La confianza nunca se da por sentada, ni siquiera para el tráfico interno.
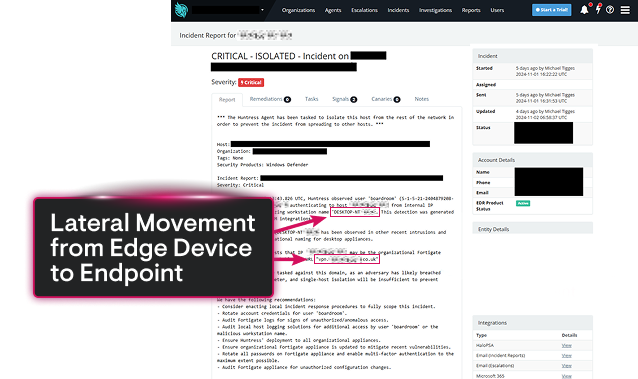
  • Control granular: se aplican políticas que restringen el acceso según la identidad del usuario, la postura de seguridad del dispositivo, la ubicación y la sensibilidad de los recursos solicitados. Incluso si un atacante vulnera un elemento, el movimiento lateral queda muy restringido.

SWG (Puerta de enlace web segura)

Una puerta de enlace web segura protege a los usuarios de los riesgos de internet y funciona como un punto de control de seguridad para el tráfico web.

  • Filtrado y detección de amenazas: inspecciona y filtra el tráfico por URL, DNS e IP, y bloquea el acceso no autorizado a sitios web maliciosos.
  • Inspección TLS/SSL: las SWG pueden descifrar y analizar el tráfico cifrado para detectar amenazas ocultas.
  • Defensa contra malware: el análisis de malware integrado detiene en seco las descargas dañinas y protege los endpoints/dispositivos administrados.

DLP (Prevención de pérdida de datos)

Las soluciones de prevención de pérdida de datos se encargan de que los datos críticos permanezcan exactamente donde deben estar.

  • Aplicación de políticas: rastrea los datos sensibles mientras se mueven por la red para evitar que se filtren, se compartan o se roben.
  • Inspección de contenido: evita que se compartan datos de forma accidental o maliciosa al identificar y bloquear tipos de documentos sensibles, propiedad intelectual u otra información regulada.

CASB (Agente de seguridad de acceso a la nube)

Los CASB vigilan los servicios en la nube y cierran la brecha entre los usuarios y las aplicaciones SaaS.

  • Visibilidad: los CASB ofrecen información detallada sobre cómo se usan y comparten los datos en las plataformas en la nube.
  • Detección de amenazas: identifica y bloquea comportamientos riesgosos o amenazas de usuarios o personas internas.
  • Cumplimiento normativo: garantiza que el uso de las aplicaciones en la nube se ajuste a las políticas de la empresa y a los requisitos regulatorios.

RBI (Aislamiento remoto del navegador)

El aislamiento remoto del navegador mantiene segura la navegación web al operar en un entorno seguro y aislado.

  • Segmentación del navegador: las visitas a sitios web potencialmente inseguros se ejecutan en un sandbox dentro de navegadores remotos, así que cualquier malware queda aislado del dispositivo del usuario.
  • Protección contra phishing: impide que scripts o exploits maliciosos se ejecuten localmente, incluso si se hace clic en un enlace de phishing.

Firewall en la nube

Los firewall en la nube extienden la protección de la red al entorno de la nube, lo que los hace ideales para la infraestructura moderna.

  • Protección escalable contra amenazas: monitorea y controla el tráfico entre instancias en la nube o endpoints externos.
  • Actualizaciones dinámicas: se mantiene al día con el panorama de amenazas en evolución para bloquear las brechas antes de que escalen.

SD-WAN (Red de área amplia definida por software)

Aunque SD-WAN no es exclusiva de Zero Trust, potencia sus capacidades al administrar el tráfico de red con precisión.

  • Enrutamiento de tráfico según la aplicación: prioriza las conexiones seguras para las aplicaciones críticas y la transmisión de datos.
  • Seguridad integrada: trabaja en conjunto con ZTNA y otras soluciones para mejorar el control sobre el acceso de usuarios y dispositivos a los recursos en una red amplia.

Detección y respuesta de endpoints (EDR)

Los endpoints suelen ser objetivos principales para los atacantes. EDR garantiza que estén monitoreados y protegidos de forma continua.

  • Análisis de comportamiento: detecta y responde a actividades inusuales en los endpoints, desde cambios no autorizados en archivos hasta procesos no autorizados.
  • Remediación automatizada: detiene las amenazas en tiempo real al aislar los endpoints comprometidos o finalizar los procesos maliciosos antes de que se propaguen.


¿Qué es Zero Trust Network Access (ZTNA)?

Zero Trust Network Access (ZTNA) lleva el concepto de Zero Trust un paso más allá al abandonar el antiguo modelo de seguridad basado en el perímetro y operar bajo el supuesto de que las amenazas pueden venir tanto de dentro como de fuera de tu organización. 

En un entorno Zero Trust, cada usuario y dispositivo debe verificar su identidad, sin importar desde dónde inicie sesión. Este estricto control de acceso ayuda a reducir el riesgo de filtraciones de datos y accesos no autorizados. Al autenticar y autorizar constantemente a los usuarios, ZTNA mantiene bloqueada tu información más sensible para que tengas una defensa más sólida e inteligente contra las amenazas cibernéticas modernas.

¿Cuáles son los principios fundamentales de la seguridad Zero Trust?

El modelo Zero Trust, a menudo alineado con las directrices NIST 800-207 (PDF), se basa en tres principios clave:

  1. Verificar explícitamente: Zero Trust trata cada solicitud de acceso como si viniera de una red desconocida y no segura, sin excepciones. Esto significa que cada usuario, dispositivo y aplicación pasa por autenticación y autorización continuas antes de recibir luz verde. En lugar de depender de los perímetros de red tradicionales, Zero Trust evalúa todos los datos posibles: identidad del usuario, ubicación, estado del dispositivo y más. Este principio es la base de la mentalidad de "nunca confíes, siempre verifica".
  2. Usa acceso con privilegios mínimos: Darles a los usuarios solo los permisos necesarios para hacer su trabajo ayuda a contener las brechas si algo sale mal. Aquí es donde entran las políticas de acceso justo a tiempo (JIT) y acceso suficiente (JEA), que otorgan acceso adaptado a tareas específicas, plazos y niveles de riesgo. Al restringir los privilegios, Zero Trust garantiza que los atacantes no puedan moverse libremente por la red, incluso si logran comprometer un solo punto de entrada.
  3. Asume que ya hubo una brecha: Zero Trust opera bajo la idea de que las amenazas ya podrían estar al acecho en tu entorno. Para limitar el impacto, se apoya en tácticas como la segmentación de redes y la restricción del movimiento lateral. Y con analítica en tiempo real y monitoreo continuo de tu lado, puedes detectar actividad sospechosa a tiempo, fortalecer tu detección de amenazas y mantenerte un paso adelante de cualquier posible atacante.

Por qué Zero Trust es vital en el lugar de trabajo moderno

Con el auge de la tecnología cloud, el trabajo remoto y los entornos híbridos, el antiguo modelo de seguridad basado en el perímetro ya no es suficiente. El marco de Zero Trust está diseñado para proteger cuentas de usuario, dispositivos, aplicaciones y datos sin importar dónde se encuentren. Esta flexibilidad es crucial ahora que los activos corporativos suelen estar fuera de los límites tradicionales de la red. Por eso, toda estrategia de Zero Trust debe ser integral, abarcar todo el ecosistema digital e integrarse sin fisuras en toda la organización.

Cómo empezar a implementar la seguridad Zero Trust

El camino hacia Zero Trust no es una solución única para todos—debe alinearse con los objetivos de cada organización, su stack tecnológico existente y la postura de seguridad general. A continuación, las etapas clave para implementar un marco de Zero Trust:

  1. Visualiza el entorno: Comienza creando un mapa detallado de cada recurso, punto de acceso y riesgo asociado. Esta imagen te ayuda a identificar dónde los principios de Zero Trust pueden tener el mayor impacto.
  2. Determina las brechas y debilidades de autenticación y autorización: Luego, evalúa dónde las políticas de autenticación y autorización son débiles o inexistentes. ¿Tal vez haya un servidor FTP heredado en tu DMZ que aún admita autenticación por contraseña y no utilice cifrado? ¿O un dispositivo MFT que todavía utilice una base de datos local de usuarios, sin monitoreo de inicios de sesión?
  3. Determina las brechas de movimiento lateral y escalada de privilegios: En tercer lugar, determina dónde la segmentación de redes, las políticas de firewall y el endurecimiento de la seguridad del sistema existentes se quedan cortos. ¿Tal vez ese servidor en la DMZ pueda acceder a todos los servicios internos? ¿O tus endpoints carezcan de un parche crítico que previene una vulnerabilidad de escalada de privilegios? Entender cómo un atacante puede moverse por tu red es fundamental para implementar un programa de Zero Trust efectivo.
  4. Comienza a mitigar riesgos: La detección y respuesta a amenazas en tiempo real son fundamentales aquí. Cuanto más rápido detectes y contrarrestes un ataque, menos daño podrá causar. La automatización es tu aliada, porque te permite actuar de inmediato sin poner en riesgo la seguridad.
  5. Optimiza las medidas de seguridad: Una vez que hayas establecido tu base de Zero Trust, extiéndela a todo el entorno de TI. Esta fase se enfoca en perfeccionar la experiencia del usuario y aumentar la visibilidad y el control en toda la organización.

‍

Reducir el radio de impacto y mejorar la respuesta

El enfoque de verificación continua y privilegio mínimo de Zero Trust significa que, incluso si los atacantes logran entrar, su margen de maniobra queda seriamente limitado. Al segmentar la red y restringir los permisos, Zero Trust contiene el "radio de impacto", dando a los equipos de seguridad tiempo para detectar amenazas y neutralizarlas. Por ejemplo, si se compromete la credencial de un usuario, las políticas de Zero Trust pueden impedir que los atacantes se muevan libremente, bloqueando el acceso a datos sensibles o sistemas críticos.

La automatización lleva a Zero Trust al siguiente nivel al incorporar contexto de las identidades de los usuarios, los endpoints y las aplicaciones. Ese flujo de datos en tiempo real ayuda a los equipos de seguridad a tomar decisiones rápidas e informadas, alineadas con las normas de cumplimiento y los requisitos de TI.

NIST 800-207 y cumplimiento normativo de Zero Trust

NIST 800-207 es ampliamente reconocido como el modelo de referencia para implementar Zero Trust Security, especialmente después de que un mandato federal lo exigiera para las agencias gubernamentales. Muchas organizaciones siguen las pautas neutrales de proveedor de NIST para crear estrategias de Zero Trust que se ajusten a las exigencias de seguridad actuales, incluidas las implementaciones en la cloud y las fuerzas laborales remotas. Al enfatizar la verificación continua, limitar el movimiento lateral y automatizar las respuestas basadas en contexto, NIST 800-207 traza todos los elementos clave de un enfoque moderno de Zero Trust.

Casos de uso comunes de Zero Trust Security

Zero Trust es ideal para cualquier organización que quiera proteger entornos de TI complejos y distribuidos, en particular aquellas que gestionan:

  • Entornos multi-cloud e híbridos: a medida que las organizaciones manejan distintas plataformas cloud, Zero Trust protege recursos y usuarios en infraestructuras variadas.
  • Dispositivos no administrados y acceso remoto: la tendencia del trabajo desde cualquier lugar exige que Zero Trust proteja contra amenazas en dispositivos no administrados, garantizando un acceso remoto seguro.
  • Requisitos de cumplimiento normativo: en sectores muy regulados como finanzas y gobierno, Zero Trust cumple con todo lo necesario para la protección de datos y el control de acceso.
  • Ransomware y amenazas internas: gracias a la verificación continua y los principios de privilegio mínimo, Zero Trust puede detectar ransomware y amenazas internas antes de que se propaguen sin control.

Hacia un futuro seguro con Zero Trust

A medida que las amenazas cibernéticas siguen evolucionando, nuestras defensas también lo hacen, y Zero Trust está diseñado para adaptarse. Al centrarse en la verificación continua, la limitación de privilegios y la contención de brechas, Zero Trust es un escudo robusto para las organizaciones modernas distribuidas en distintas ubicaciones y plataformas. A estas alturas, implementar una estrategia de Zero Trust no es solo deseable: es una medida fundamental.

Recursos adicionales

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC disponible 24/7. Prueba Huntress gratis e impleméntalo en minutos para empezar a combatir amenazas.

Prueba Huntress gratis