





Ciberseguridad 101
¿Qué es la seguridad del correo electrónico?
Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.
Las ciberamenazas evolucionan constantemente, volviéndose más sofisticadas y peligrosas con cada nueva versión. TrickBot, un conocido marco de malware, es uno de los ejemplos más resistentes y notorios en el panorama de la ciberseguridad. Lo que comenzó como un troyano bancario relativamente simple se ha transformado en una plataforma versátil y modular, capaz de habilitar ataques de ransomware devastadores y de ofrecer a los ciberdelincuentes una herramienta formidable.
Este análisis a fondo explora qué es TrickBot, cómo opera y por qué sigue representando una amenaza importante para las organizaciones incluso después de los esfuerzos para desmantelarlo. Al final de esta guía, comprenderás la historia, las capacidades y las estrategias de infección de TrickBot, además de defensas prácticas para proteger tus sistemas.
TrickBot surgió originalmente en 2016 como un troyano bancario diseñado para robar credenciales financieras. Con el tiempo, evolucionó hasta convertirse en un marco de malware modular, ampliamente usado como cargador para ransomware y diversas cargas útiles delictivas. Los ciberdelincuentes reconocieron rápidamente la adaptabilidad y capacidad de TrickBot, lo que lo convirtió en una pieza central de muchas operaciones de malware como servicio (MaaS).
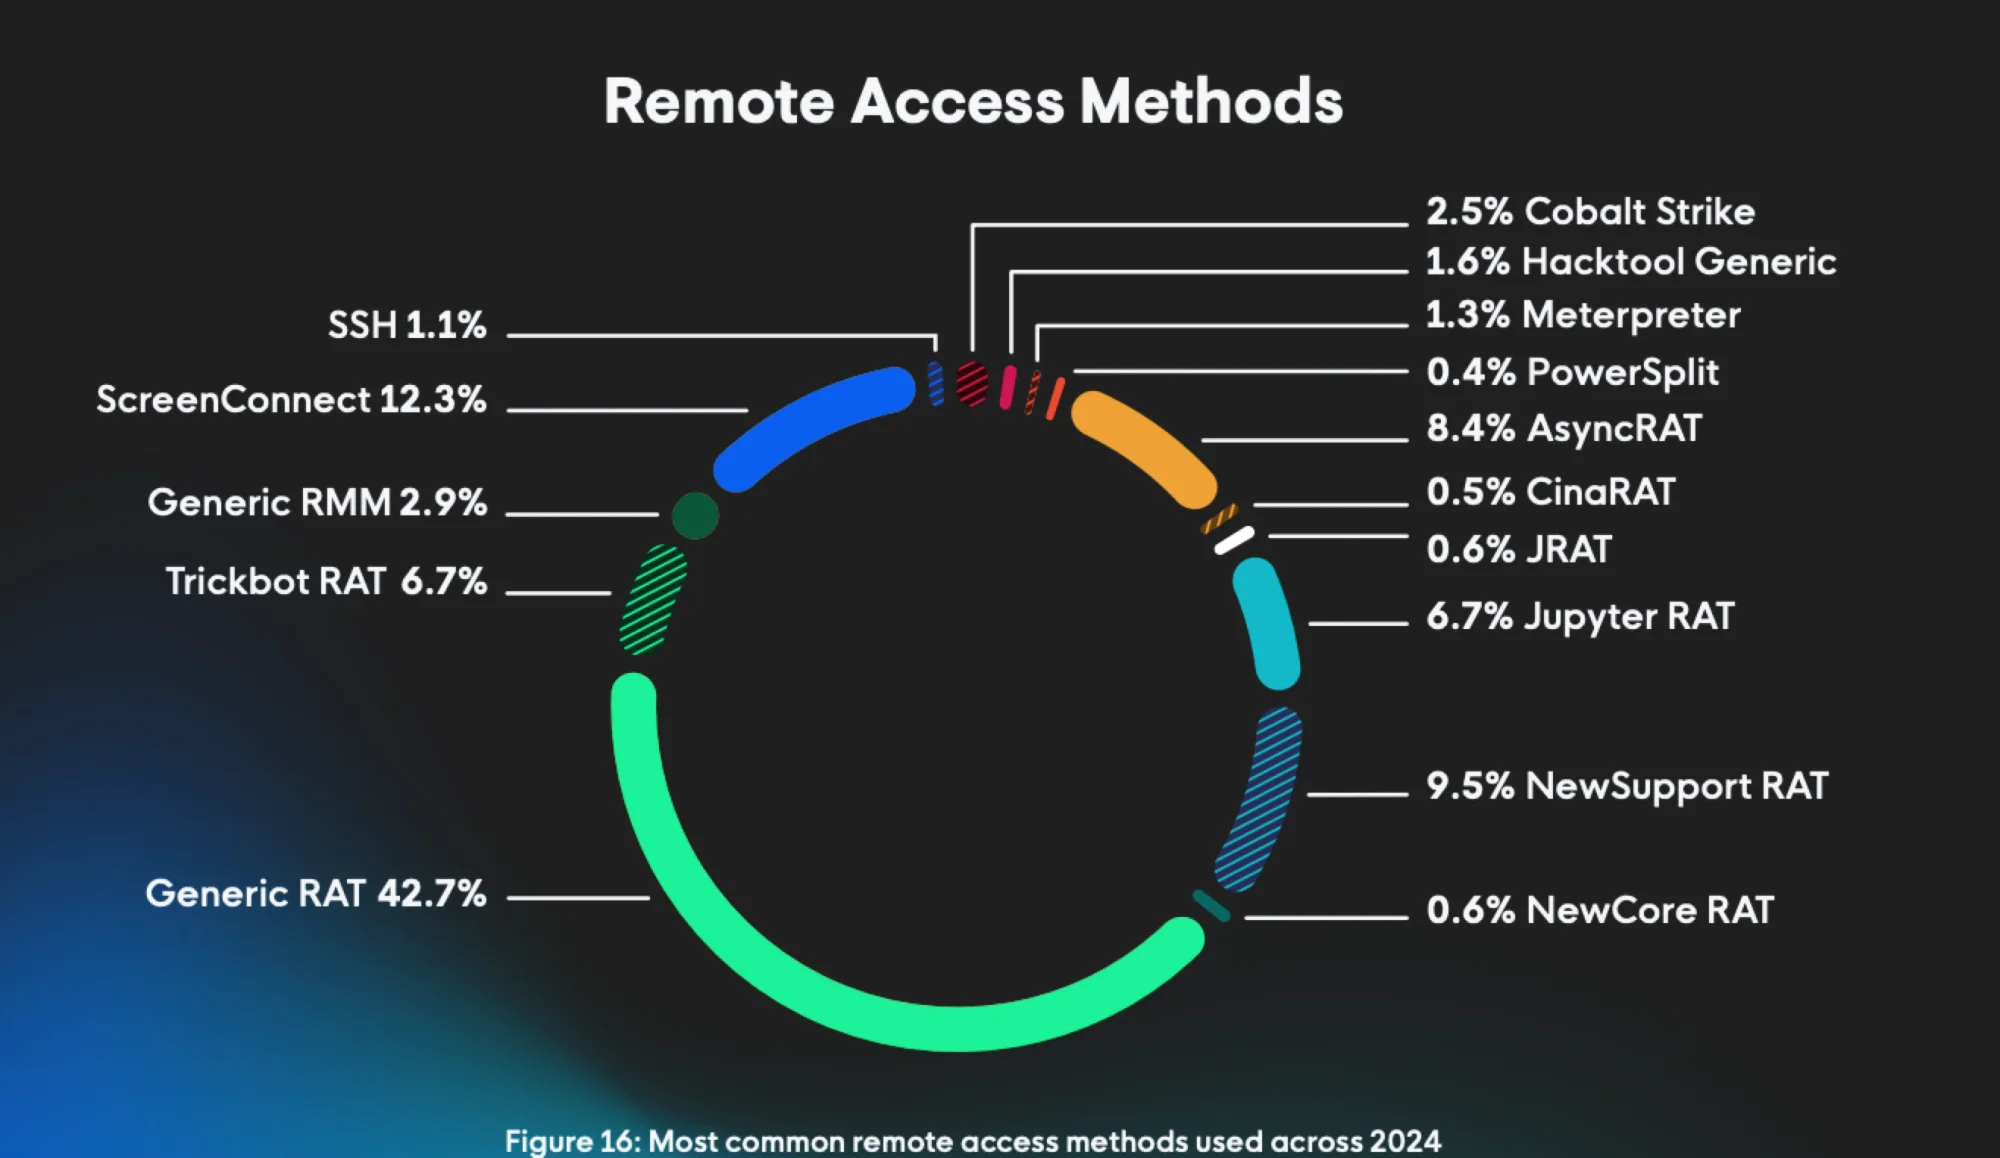
El Informe de ciberamenazas 2025 de Huntress encontró que los actores de amenazas todavía usan TrickBot para el acceso remoto, y el malware representó el 6,7 por ciento de los métodos de acceso remoto usados en 2024.
Figura 1: Los métodos de acceso remoto más comunes del Informe de ciberamenazas de Huntress
Arquitectura modular
Las funciones de TrickBot se dividen en módulos separados, lo que permite a los atacantes implementar combinaciones flexibles de herramientas según sus objetivos, como robo de datos, movimiento lateral o entrega de ransomware.
Orígenes en el robo financiero
Inicialmente, TrickBot apuntaba a credenciales bancarias inyectando código malicioso en el navegador de la víctima durante transacciones financieras.
Habilitación de ransomware
Con los años, TrickBot se convirtió en un elemento clave para entregar cargas útiles de ransomware, asociándose con variantes como Ryuk y Conti.
Crimeware como servicio
TrickBot se ha ofrecido como servicio a otros grupos de ciberdelincuentes, lo que lo convierte en un actor importante dentro de la infraestructura de botnets y las operaciones de MaaS.
TrickBot se convirtió en un elemento básico del arsenal de entidades ciberdelictivas como WIZARD SPIDER, evolucionando continuamente para mantener relevantes sus operaciones.
La naturaleza modular de TrickBot es la clave de su éxito. Al cargar módulos según sea necesario, los atacantes pueden adaptar el malware para objetivos específicos, desde el reconocimiento inicial hasta operaciones de ransomware a gran escala.
Robo de credenciales
Recolecta credenciales guardadas en navegadores, clientes de correo como Outlook y Windows Vault.
Inyección web
Se usa para llevar a cabo fraude bancario inyectando código malicioso en sesiones de banca en línea.
Reconocimiento de red
Escanea redes comprometidas, mapeando los sistemas para facilitar el movimiento lateral.
Capacidades de escritorio remoto
Permite a los atacantes obtener acceso VNC para el control directo de los endpoints infectados.
Cargador para ransomware
TrickBot ha actuado como cargador para variantes de ransomware de alto perfil como Ryuk y Conti.
Mecanismos de persistencia
TrickBot garantiza su permanencia en el entorno usando herramientas como tareas programadas y modificaciones del registro.
Estas capacidades hacen que TrickBot sea no solo una amenaza de seguridad, sino también una señal de alerta crítica de un compromiso más profundo cuando se detecta.
TrickBot emplea numerosos métodos para infiltrarse en sistemas. Estos son los vectores de ataque y técnicas más comunes:
Correos de phishing: Una táctica clásica, en la que correos con archivos adjuntos o enlaces maliciosos engañan a las víctimas para habilitar macros, lo que lleva a la ejecución del malware TrickBot.
Actualizaciones de software falsas: TrickBot se disfraza como instaladores o actualizaciones de software legítimos para ganarse la confianza de la víctima.
Cargas secundarias: TrickBot suele ser implementado por otro malware conocido como Emotet como parte de ataques de varias etapas.
Abuso de PowerShell y WMI: TrickBot usa scripts de PowerShell y Windows Management Instrumentation (WMI) para implementar código malicioso.
Living-off-the-Land Binaries (LOLBins): El malware aprovecha herramientas integradas como mshta.exe o certutil.exe para actividades maliciosas, evadiendo la detección.
Entender estos vectores puede ayudar a las organizaciones a fortalecer sus defensas contra este resiliente malware.
El ciclo de vida de TrickBot generalmente sigue una cadena de ataque bien definida, que suele conducir a la implementación de ransomware. Así es como funciona típicamente:
Se obtiene mediante phishing, descargas maliciosas o como dropper de malware como Emotet.
Escalada de privilegios
Explota vulnerabilidades para obtener permisos de cuenta de mayor nivel.
Movimiento lateral
Escanea la red en busca de activos valiosos y se propaga a otros sistemas usando protocolos como SMB.
Herramientas posteriores a la explotación
Implementa herramientas como Mimikatz para el robo de credenciales u otro software para desactivar defensas.
Entrega de ransomware
Funciona como cargador para ransomware como Ryuk o Conti, causando interrupciones y daños financieros.
Las diversas tácticas, técnicas y procedimientos (TTPs) de TrickBot se alinean estrechamente con MITRE ATT&CK, lo que lo convierte en un recurso valioso para que los defensores entiendan su comportamiento.
Los líderes en ciberseguridad han hecho varios intentos para interrumpir las operaciones de TrickBot. Uno de los esfuerzos más notables ocurrió en 2020, liderado por Microsoft y FS-ISAC, que lograron desmantelar con éxito la infraestructura de TrickBot. Si bien esto interrumpió sus actividades temporalmente, los operadores de TrickBot se adaptaron rápidamente, reconstruyendo sus capacidades bajo diferentes ecosistemas de botnet.
Sí. Algunos de los operadores de TrickBot incluso fueron absorbidos por grupos detrás de variantes de ransomware como Conti, lo que muestra que, a pesar de los desmantelamientos, el legado del framework de malware perdura de varias formas.
Defenderse de TrickBot implica un enfoque integral que combina tecnología, capacitación y medidas proactivas.
Implementar protección de endpoints
Usa herramientas con análisis de comportamiento para detectar y bloquear las técnicas de TrickBot en tiempo real.
Mejorar la seguridad del correo electrónico
Los correos de phishing son un vector principal. Asegura un filtrado de correo sólido y capacita a los usuarios para detectar enlaces o archivos adjuntos maliciosos.
Parchado regular
TrickBot explota vulnerabilidades conocidas. Mantén los sistemas, software y dispositivos actualizados para cerrar posibles puntos de entrada.
Monitorear indicadores de compromiso (IOCs)
Escanea continuamente los sistemas en busca de los Indicadores de compromiso (IOCs) de TrickBot y comportamiento inusual en la red.
Planificación de respuesta a incidentes
Prepárate para responder con aislamiento y remediación y así minimizar el daño si se detecta TrickBot en tu red.
Tomar estos pasos puede reducir significativamente el riesgo de infecciones por TrickBot y sus consecuencias devastadoras.
A pesar de numerosos esfuerzos de desmantelamiento, la modularidad, resiliencia e integración de TrickBot en operaciones importantes de ransomware lo convierten en una amenaza persistente. Su capacidad para evolucionar y adaptarse a diferentes objetivos asegura que siga siendo relevante en el panorama de la ciberseguridad.
Las organizaciones que detecten TrickBot en su entorno deben tratarlo como un indicador de compromiso (IOC) grave y tomar medidas inmediatas para investigar y remediar sus sistemas.
TrickBot empezó como un sigiloso troyano bancario, pero rápidamente evolucionó hasta convertirse en un potente malware modular. Hoy en día, es una herramienta favorita de los ciberdelincuentes para robar credenciales, moverse lateralmente dentro de las redes y desplegar cargas maliciosas como Ryuk o ransomware Conti. Piénsalo como una navaja suiza, pero para hackers.
TrickBot se propaga más rápido que un chisme, usando métodos como estos:
Una vez adentro, usa herramientas sigilosas como PowerShell y WMI para profundizar en los sistemas sin que lo detectes.
TrickBot no discrimina cuando se trata de robar datos. Esto es lo que busca:
¿La conclusión? Si tiene valor, TrickBot lo quiere.
Por supuesto que sí. Aunque una desarticulación parcial en 2020 lo frenó, TrickBot se recuperó y encontró la forma de seguir causando problemas. Ahora opera a través de botnets renovadas y pandillas de ransomware como servicio, como Conti. Los cibercriminales no se rinden fácilmente, por eso TrickBot sigue siendo un dolor de cabeza constante para las organizaciones.
Puede que sean íntimos en el mundo del malware, pero cumplen roles distintos en la cadena de ataque.
Juntos, forman un dúo con el que no quieres que se metan en tu red.
Buenas noticias: no estás indefenso. Así es como puedes adelantarte a las artimañas de TrickBot:
Piensa en estos pasos como tu plan de batalla contra TrickBot.
TrickBot se ha asociado con varias bandas de ransomware conocidas a lo largo de los años, entre ellas:
Estos ataques suelen seguir el mismo patrón: TrickBot entra, hace el trabajo sucio (como mapear la red y robar datos) y luego despliega ransomware para bloquear tus sistemas.
Mantente alerta, mantente atento y no les des a TrickBot ni a sus cómplices una forma de entrar.
Recursos adicionales
Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.

Descubre qué es el volcado de datos, por qué los cibercriminales lo buscan y cómo proteger tus volcados de base de datos de las amenazas de seguridad. Guía esencial para profesionales de TI.

Descubre qué hace un director de seguridad, su rol en evolución dentro de la ciberseguridad, las calificaciones necesarias y las oportunidades profesionales en esta guía completa.

