El spear phishing no se trata solo de enviar un correo: es un proceso de varios pasos que a menudo implica una investigación detallada antes de que comience el ataque.
1. Reconocimiento (investigación y preparación)
Los atacantes estudian a sus objetivos usando información disponible públicamente: perfiles de LinkedIn, sitios web de empresas, incluso publicaciones en redes sociales. Por ejemplo, si tu empresa acaba de anunciar una actualización de software, un atacante podría enviar un correo haciéndose pasar por TI, pidiendo a los empleados que inicien sesión para "verificar" la actualización.
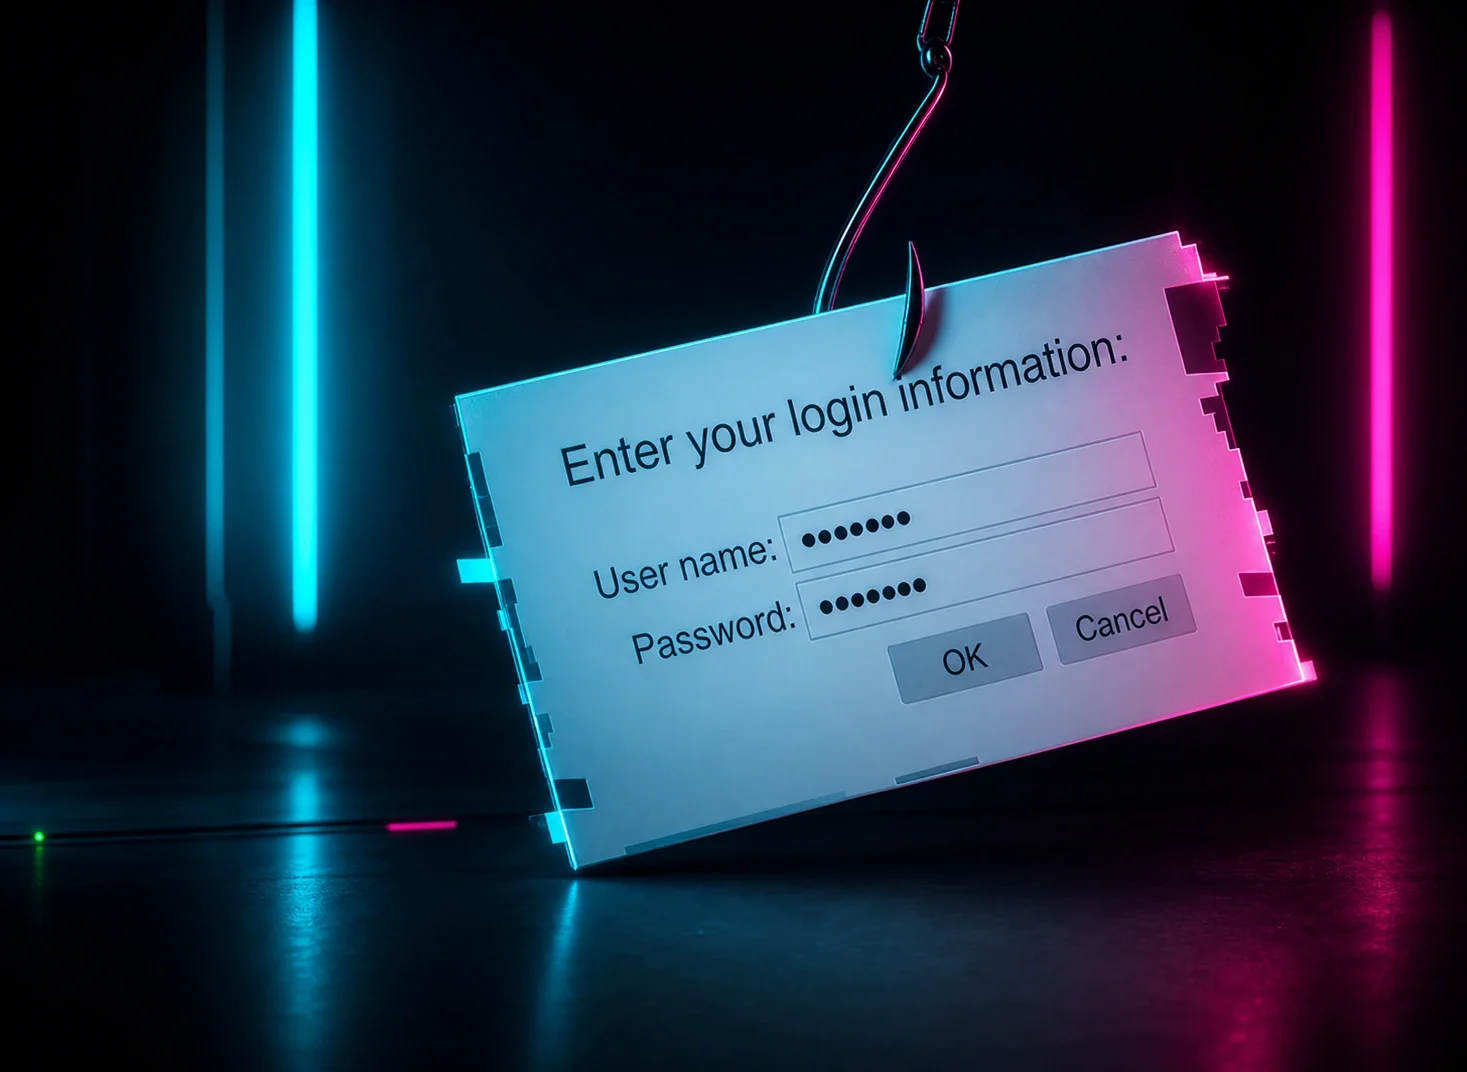
2. Creación del anzuelo (el gancho)
Luego, el atacante crea un correo convincente diseñado para parecer que proviene de una fuente confiable: un gerente, un proveedor o incluso el director ejecutivo. Pueden replicar plantillas de correo oficiales, logotipos de la empresa y el formato para que el correo parezca legítimo.
3. El ataque (caer en la trampa)
La víctima recibe el correo y se le anima a tomar acción: hacer clic en un enlace, descargar un adjunto o ingresar credenciales de inicio de sesión. Debido a que el mensaje suele sentirse urgente y personal, muchas personas caen en la trampa.
4. Explotación (el daño ya está hecho)
Una vez que la víctima cae en la trampa, el atacante actúa rápido. Puede robar contraseñas, instalar malware, obtener acceso no autorizado a sistemas internos o incluso lanzar más ataques desde dentro de la red de la empresa.