
Ciberseguridad 101
Qué es la transformación de la ciberseguridad
Descubre qué significa la transformación de la ciberseguridad, por qué es esencial para las organizaciones modernas y cómo implementar una estrategia de seguridad integral.
¿Qué es Punycode? Todo lo que los profesionales de ciberseguridad deben saber
¿Qué es Punycode? Todo lo que los profesionales de ciberseguridad deben saber
Escrito por: Brenda Buckman
Publicado: 17/2/2026
xn--pple-43d.com puede mostrarse como apple.com en algunos navegadores, engañando a los usuarios para que ingresen sus credenciales en sitios de phishing.Punycode es una sintaxis de codificación que se usa para convertir caracteres Unicode —como caracteres de escrituras no latinas, por ejemplo chino, árabe o cirílico— al conjunto limitado de caracteres ASCII que admite el sistema de nombres de dominio (DNS). En ciberseguridad, punycode es importante porque los atacantes lo explotan en ataques homográficos: registran dominios que imitan visualmente a sitios web legítimos sustituyendo caracteres Unicode parecidos para engañar a los usuarios y hacer que visiten sitios maliciosos. Entender punycode es esencial para los profesionales de TI, los proveedores de servicios administrados (MSP) y las pequeñas y medianas empresas (PYME) que buscan defenderse de campañas de phishing cada vez más sofisticadas.
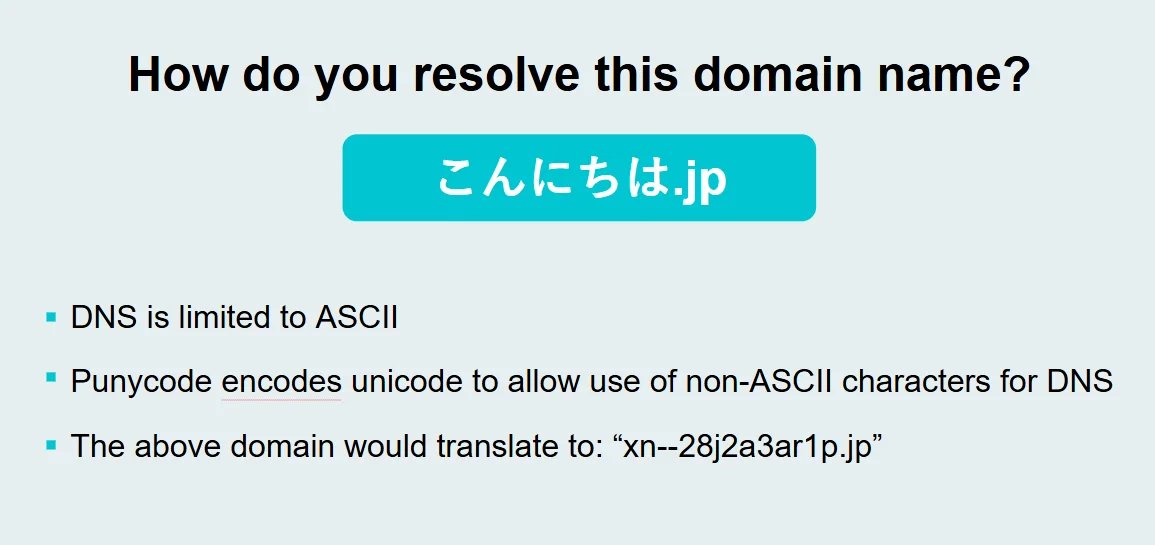
Punycode es un estándar de codificación definido en RFC 3492 que representa caracteres Unicode usando únicamente los caracteres ASCII limitados que se permiten en los nombres de dominio (letras de la a a la z, dígitos del 0 al 9 y guiones). Se creó para permitir que los nombres de dominio internacionalizados (IDN) —nombres de dominio escritos en escrituras no latinas— funcionen dentro de la infraestructura DNS existente, que solo admite ASCII.
Por ejemplo, el nombre de la ciudad alemana "münchen.com" contiene el carácter "ü", que no existe en ASCII. Punycode codifica este dominio como xn--mnchen-3ya.com, lo que permite que los servidores DNS lo procesen correctamente. Cuando un usuario visita este dominio, su navegador puede decodificar el punycode y mostrar la versión Unicode legible en la barra de direcciones.
Por un lado, Punycode impulsa los nombres de dominio internacionalizados (IDN), lo que mejora la inclusión y la accesibilidad de internet en todo el mundo. Por otro lado, les da a los cibercriminales una forma de explotar las similitudes visuales entre los caracteres Unicode y ASCII. Esto ha creado una vía hacia algunos de los ataques más ingeniosos de internet.
Punycode convierte nombres de dominio Unicode a ASCII mediante un proceso de codificación sistemático. Así es como funciona paso a paso:
xn--mnchen-3ya.com.Todo este proceso ocurre de forma transparente y casi instantánea. Por lo general, los usuarios nunca ven la versión en punycode a menos que su navegador esté configurado para mostrarla, que es justo con lo que cuentan los atacantes.
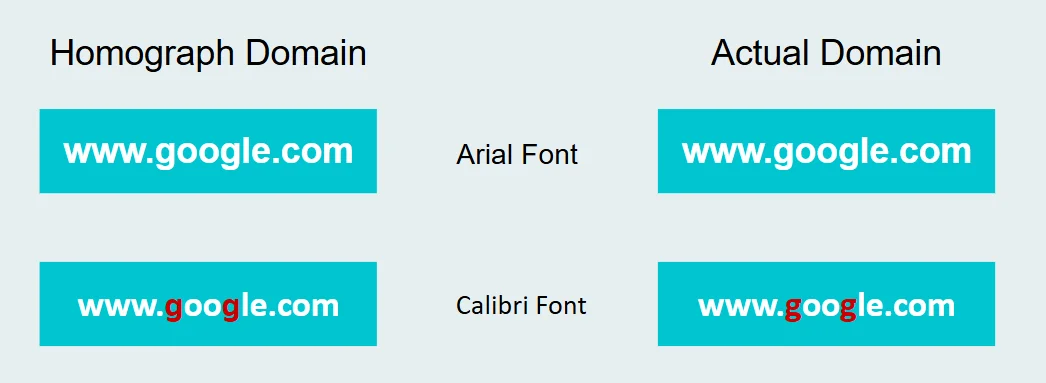
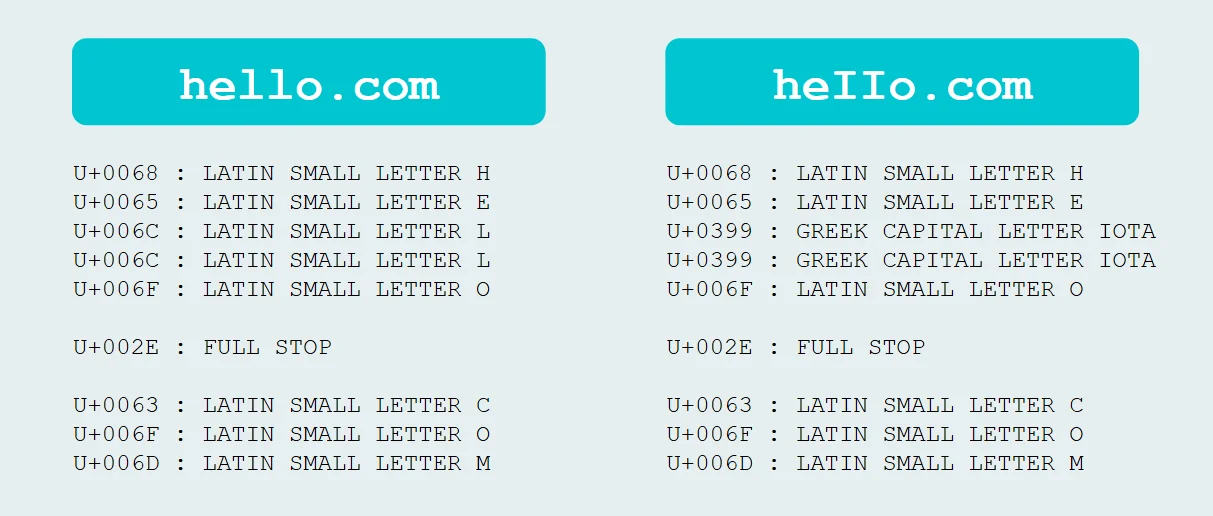
Un ataque de phishing con punycode — formalmente conocido como ataque homográfico IDN — es un tipo de ciberataque en el que un atacante registra un nombre de dominio usando caracteres Unicode que son visual o casi visualmente idénticos a los caracteres ASCII de un dominio legítimo. Como los caracteres Unicode tienen puntos de código subyacentes distintos, el dominio es técnicamente diferente, pero se ve igual al ojo humano.
Por ejemplo, la letra cirílica "а" (U+0430) es visualmente indistinguible de la letra latina "a" (U+0061) en la mayoría de las fuentes. Un atacante puede registrar un dominio que reemplaza uno o más caracteres latinos por sus equivalentes cirílicos. El dominio resultante se ve idéntico al sitio web de una marca confiable en la barra de direcciones del navegador, pero apunta a un servidor completamente distinto controlado por el atacante.
El atacante luego crea una réplica convincente del sitio web legítimo — con formularios de inicio de sesión, marca y certificados SSL incluidos — y usa correos de phishing, anuncios o manipulación de motores de búsqueda para dirigir a las víctimas al sitio falso. Cuando las víctimas ingresan sus credenciales, información de pago u otros datos sensibles, el atacante captura todo.
Este ataque es particularmente peligroso porque vence uno de los consejos de seguridad más comunes: "revisa la URL antes de hacer clic." En un ataque homográfico con punycode, la URL se ve correcta incluso bajo un análisis minucioso.
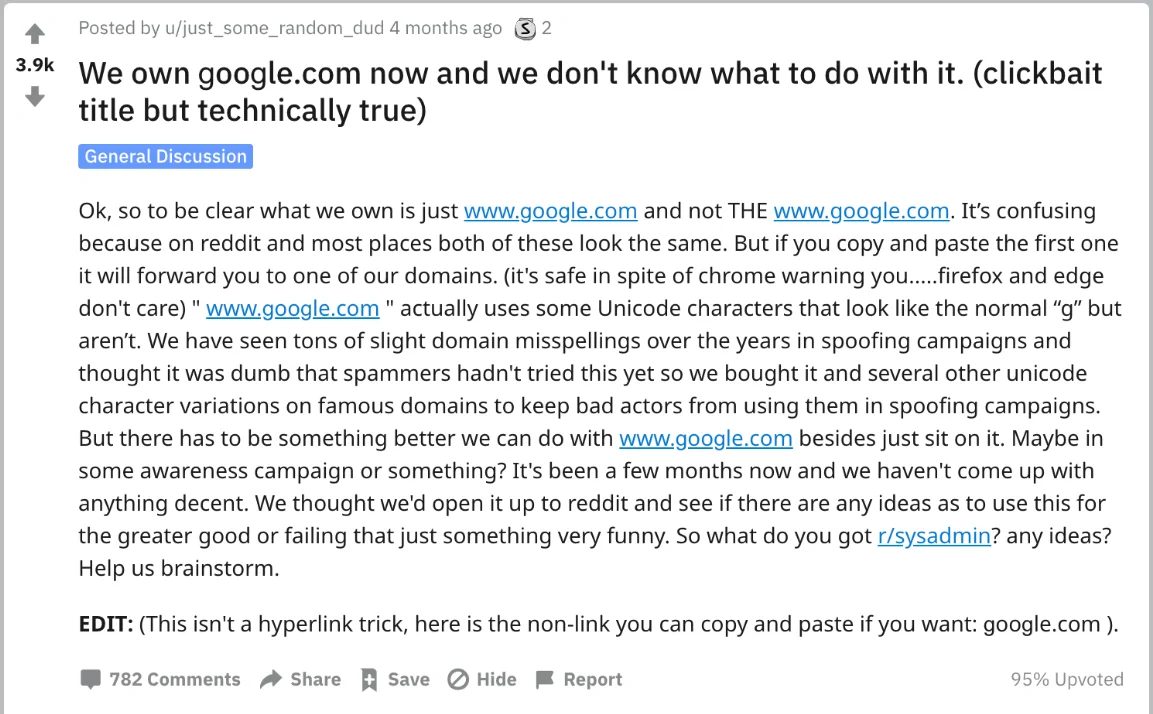
Aquí está el problema: Unicode permite la creación de caracteres similares (homógrafos). Cuando los actores maliciosos aprovechan esto, pueden suplantar dominios legítimos y engañar a los usuarios para que visiten sitios web maliciosos. Veamos cómo funciona.
Inclusión: Las empresas en Japón, China y Medio Oriente pueden registrar nombres de dominio en su idioma local.
Experiencia del usuario: Los consumidores escriben direcciones web usando caracteres que les son familiares.
Ataques homográficos: ¿Alguna vez has oído hablar de "microsоft.com"? ¿Notas el sutil cambio? Esa no es una "o" del alfabeto latino; es un carácter cirílico que se ve asombrosamente similar. Los hackers registran dominios falsos que replican visualmente marcas confiables y los usan para campañas de phishing y malware.
Evasión de detección: Los dominios codificados en punycode a menudo se cuelan por filtros de correo, listas de bloqueo de DNS e incluso ojos experimentados en ciberseguridad.
Ataque de phishing a Coinbase: Un correo de phishing dirigido usó el dominio falso "cоinbase.com" (con una "о" cirílica). Logró atraer a víctimas para que ingresaran sus credenciales en una página fraudulenta.
Fraude de facturas: Los atacantes suplantaron el correo de un ejecutivo, usando "ì" (carácter latino con acento agudo) en lugar de una "i" normal.
Los ataques homográficos dependen de caracteres similares para suplantar dominios. Algunos ejemplos incluyen:
"а" cirílica (U+0430) vs "a" ASCII
"τ" griega (U+03C4) vs "t" ASCII
Este truco convence a los usuarios de que están visitando sitios web legítimos cuando, de hecho, no lo son. Un par de ejemplos clásicos de traducción de punycode incluyen:
xn--pple-43d.com → аррӏе.com (falso "apple.com")
xn--microsft-5xa.com → micrоsоft.com (falso "microsoft.com")
Las cadenas codificadas, como xn--paypal-4ve.com, a menudo parecen inofensivas en encabezados de correo o registros, evadiendo los filtros de URL con expresiones regulares.
Las puertas de enlace de correo seguro (SEG) y herramientas de seguridad más antiguas pueden no decodificar ni analizar completamente el punycode, lo que permite que los ataques pasen desapercibidos.
Incluso los emojis reciben tratamiento de punycode. Por ejemplo, 🌐.com se traduce a xn--i-7iq.com, lo que hace que una campaña de phishing sea aún más difícil de detectar, gracias a su novedad.
Los ataques con punycode son como fantasmas en la máquina de TI: no son fáciles de detectar y son casi imposibles de detener si no estás preparado.
Indetectables para los usuarios: Los caracteres similares en Unicode pueden ser visualmente idénticos a las URL legítimas, en particular en ciertas fuentes o configuraciones de baja resolución.
Explotación de dispositivos móviles: Pantallas pequeñas, falta de vistas previas al pasar el cursor y navegación apresurada hacen que los usuarios de celulares sean particularmente vulnerables.
Discrepancias entre navegadores: Mientras Chrome puede mostrar el punycode sin procesar, Safari a menudo muestra el Unicode, lo que genera inconsistencia en la detección.
Los hackers usan punycode como herramienta fundamental en varios tipos de ciberataques dirigidos a la percepción humana, no a vulnerabilidades técnicas. Los métodos de ataque más comunes incluyen:
El uso más común de punycode en ciberataques es el phishing. Los atacantes registran un dominio homógrafo, crean una copia exacta de un sitio web objetivo (como un banco, proveedor de correo electrónico o aplicación SaaS) y envían correos de phishing que dirigen a las víctimas al sitio falso. Como el dominio parece legítimo, las víctimas ingresan sus nombres de usuario y contraseñas sin sospechar nada. El atacante recolecta estas credenciales y las usa para acceder a cuentas reales, venderlas en mercados de la dark web o lanzar nuevos ataques.
Los atacantes usan dominios con punycode para hacerse pasar por ejecutivos, proveedores o socios en esquemas de Compromiso del correo electrónico empresarial. Al registrar un dominio homógrafo que coincide con el dominio real de una empresa, el atacante puede enviar correos que parecen provenir de una fuente confiable, solicitando transferencias bancarias, documentos confidenciales o cambios en la información de pago.
Los dominios homógrafos sirven como mecanismos de entrega convincentes para el malware. Un atacante crea una página falsa de descarga de software en un dominio con punycode que imita a un proveedor confiable. Las víctimas que buscan software legítimo pueden terminar en el sitio falso y descargar instaladores troyanizados que despliegan ransomware, troyanos de acceso remoto (RAT) o programas que roban información.
En campañas dirigidas, los atacantes identifican sitios web que suelen visitar los empleados de una organización específica, registran versiones homógrafas de esos dominios y redirigen o atraen a los objetivos hacia los sitios falsificados. Estos ataques de pozo de agua pueden entregar cargas maliciosas diseñadas para comprometer redes específicas.
Los dominios con punycode se pueden usar para hacerse pasar por repositorios de software, endpoints de API o servidores de actualización. Si se engaña a un desarrollador o a un sistema automatizado para que se conecte a un dominio homógrafo en lugar del servicio legítimo, el atacante puede inyectar código malicioso en la cadena de suministro del software.
Detectar ataques de punycode requiere una combinación de controles técnicos y conciencia humana. Estos son los métodos de detección más efectivos:
network.IDN_show_punycode en true dentro de about:config. Chrome y Edge ahora muestran punycode de forma predeterminada en dominios que mezclan escrituras de distintos idiomas.Proteger tu organización de los ataques de punycode requiere una estrategia de defensa en capas que combine tecnología, capacitación y procesos. Así se construye una protección integral:
El punycode se creó para hacer de internet un lugar más inclusivo, pero esa inclusividad viene con riesgos. Para los profesionales de ciberseguridad, adelantarse a estas explotaciones significa mantenerse informado.
Al final del día, defenderte del phishing con punycode no se trata solo de tener herramientas; se trata de visibilidad, vigilancia y acción. Capacita a tu equipo, refuerza tus sistemas y mantén un ojo puesto en ese prefijo "xn--" aparentemente inofensivo.
Agradecimiento especial a Dave Kleinatland por los gráficos de esta guía.
El punycode es un sistema de codificación que convierte caracteres Unicode (como los de scripts no latinos, como el chino, árabe o cirílico) en caracteres ASCII para que se puedan usar dentro del sistema de nombres de dominio (DNS). Por ejemplo, "münchen.com" se convierte en "xn--mnchen-3ya.com".
El punycode se puede explotar en ataques homográficos, donde los cibercriminales usan caracteres similares de Unicode para imitar dominios legítimos. Por ejemplo, "microsоft.com" (usando una "о" cirílica) puede engañar a los usuarios haciéndoles creer que visitan un sitio confiable, lo que lleva a phishing o distribución de malware.
Busca dominios que tengan un prefijo como "xn--". Esto indica que fueron codificados con punycode. Las herramientas y configuraciones del navegador pueden ayudar a mostrar el punycode sin procesar en lugar de la representación Unicode.
Las empresas pueden:
Sí, existen herramientas de decodificación en línea que pueden convertir el punycode de vuelta a su representación Unicode. Estas herramientas son valiosas para verificar URL sospechosas y prevenir ataques de phishing.
Recursos adicionales
Descubre qué significa la transformación de la ciberseguridad, por qué es esencial para las organizaciones modernas y cómo implementar una estrategia de seguridad integral.
Descubre qué es la seguridad de las aplicaciones y cómo protege las aplicaciones de vulnerabilidades, resguarda los datos y garantiza el acceso seguro de los usuarios.
Descubre cómo la ASPM da visibilidad de seguridad continua a lo largo del ciclo de vida del desarrollo de software, ayudando a las organizaciones a priorizar riesgos y agilizar la remediación.