SPF frente a DKIM frente a DMARC: qué hace cada uno y cómo funcionan juntos

SPF frente a DKIM frente a DMARC: qué hace cada uno y cómo funcionan juntos

Escrito por: Lizzie Danielson

Publicado: 12/10/2026
Imagen de una persona frente a una laptop con alertas

Tu dominio de correo electrónico es uno de tus activos más valiosos, y uno de los más atacados. Los actores de amenazas usan la suplantación de correo electrónico para hacerse pasar por marcas, dañar reputaciones y obtener acceso a redes. Si bien una autenticación de correo adecuada protege tu marca, entender cómo funcionan las distintas capas puede ser abrumador.

Esta guía aclara las diferencias entre SPF, DKIM y DMARC, y cómo estas herramientas protegen tu bandeja de entrada. También exploraremos las limitaciones de estas herramientas y por qué no pueden detener a los actores de amenazas que inician sesión con contraseñas robadas.

Puntos clave

  • Cuando se aplican y configuran correctamente, Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM) y Domain-based Message Authentication, Reporting, and Conformance (autenticación, generación de informes y conformidad de mensajes basada en dominio, DMARC) ayudan a evitar que los actores de amenazas falsifiquen tu dirección de correo electrónico.
  • Estas herramientas tienen una brecha de compromiso de correo electrónico empresarial (BEC) porque no pueden detectar cuando un actor de amenazas entra a una cuenta de correo electrónico legítima.
  • Las empresas necesitan monitoreo 24/7 para detectar actividad inusual proveniente de cuentas reales de usuarios que han sido hackeadas.

¿Qué son DMARC, SPF y DKIM?

Mientras que SPF y DKIM validan el origen del correo electrónico, DMARC actúa como el administrador. Aquí te explicamos SPF, DKIM y DMARC:

  • SPF: Publicas una lista pública de servidores aprobados (direcciones IP) autorizados para enviar correo en nombre de tu dominio. Cuando llega un correo, el servidor del destinatario revisa esa lista. Si el correo proviene de un servidor que no está en la lista, se marca.
  • DKIM: Esto agrega una firma digital criptográfica a tus correos salientes. Demuestra que el mensaje no fue alterado en tránsito y que proviene de un dominio que tiene la clave privada correcta.
  • DMARC: Das instrucciones claras sobre qué hacer con los correos que fallan en SPF o DKIM. Esta herramienta impide que los actores de amenazas secuestren tu identidad y te envía informes sobre quién intenta suplantar tu marca.

Piensa en estas tres herramientas de seguridad de correo electrónico como una verificación de varias capas que reduce tu riesgo de suplantación de dominio en un 90%. Ten en cuenta que estas herramientas solo verifican tu dominio. Evitan que los actores de amenazas se hagan pasar por ti, pero no te protegen de dominios similares, que requieren estrategias de defensa adicionales, como la capacitación de concientización para empleados.

Cómo funcionan juntos SPF, DKIM y DMARC: las diferencias clave

Cuando llega un correo electrónico, el servidor receptor evalúa SPF y DKIM para ver si se envió desde una fuente aprobada y si lleva una firma válida. Luego, DMARC analiza esos resultados y verifica si al menos uno de ellos coincide con tu dominio visible en "De". Según tu política de DMARC, el servidor puede entregar, poner en cuarentena o rechazar los mensajes que fallan.

Este frente unificado mantiene a los actores de amenazas fuera de las bandejas de entrada de tus destinatarios y protege la reputación de tu correo electrónico. Sin estas herramientas, los servidores receptores tratan tu dominio como no autenticado, lo que puede afectar la entregabilidad y aumentar las probabilidades de que tus correos legítimos terminen en spam.

Aquí tienes un resumen de cómo se comparan estas tres herramientas:

Herramienta

Qué verifica

Cómo funciona

Contra qué protege

SPF

El servidor: ¿el correo provino de una ubicación aprobada?

Verifica si la dirección IP del servidor emisor está en tu lista pública

Servidores no autorizados que envían correo haciéndose pasar por ti (suplantación de dominio)

DKIM

El contenido: ¿el correo fue alterado en tránsito?

Agrega una firma digital oculta para demostrar que nadie cambió el texto

Actores de amenazas que manipulan el contenido de tu mensaje o falsifican mensajes que parecen provenir de tu dominio

DMARC

La acción: ¿qué haces con las fallas?

Compara los resultados de SPF y DKIM, gestiona las fallas y te envía informes

Suplantadores de marca y direcciones "De" falsas que usan de forma indebida tu dominio exacto (no dominios similares)

Cómo configurar SPF, DKIM y DMARC

Sin importar qué proveedor de correo electrónico uses, la lógica de configuración es la misma. Siempre generarás códigos de texto específicos (registros TXT) desde tu panel de administración y los pegarás en la configuración del Sistema de Nombres de Dominio (DNS) de tu dominio.

Para obtener los mejores resultados, sigue este orden.

Configura la seguridad de correo con SPF

Al configurar estos protocolos de correo electrónico, empieza con el Sender Policy Framework. Sigue estos pasos básicos:

  • Identifica tus remitentes: Haz una lista de cada servicio que envía correos usando tu dominio (como Mailchimp, Salesforce o tus servidores internos).
  • Crea el registro: Genera un registro TXT que empiece con v=spf1 e incluya todos tus servicios autorizados.
  • Publica en el DNS: Agrega este registro a tu configuración de DNS para que los servidores receptores puedan verificar tu origen.

Ten en cuenta que SPF tiene un límite técnico de 10 búsquedas de DNS. Si incluyes demasiados servicios, las verificaciones de seguridad podrían fallar, y tus correos reales podrían terminar en la carpeta de spam.

Configura la seguridad de correo con DKIM

El siguiente paso es implementar el DKIM, siguiendo estas acciones:

  • Genera tus claves: Ve al panel de administración de tu plataforma de correo y selecciona "Generate DKIM Key" para crear un par de claves pública-privada para tu dominio.
  • Publica la clave pública: Copia el código público de tu panel y agrégalo como un registro TXT en tu configuración de DNS para que cualquiera pueda verificar tus firmas digitales.
  • Activa la firma: Vuelve al panel de administración de tu correo y activa la firma DKIM para que empiece a marcar tu correo saliente con tu clave privada.

Configura la seguridad de correo con DMARC

El paso final implementa el DMARC, siguiendo estas acciones:

  • Confirma tu base: Asegúrate de haber configurado y activado completamente SPF y DKIM.
  • Define tu política: Crea un registro TXT bajo _dmarc.yourdomain.com y selecciona un nivel de aplicación, como monitoreo (p=none), cuarentena o rechazo.
  • Activa los reportes: Incluye tu dirección de correo electrónico en el registro (usando la etiqueta rua) para que puedas recibir reportes diarios que muestren quién intenta enviar correo haciéndose pasar por ti.

Los expertos recomiendan empezar con una política de p=none (modo de monitoreo). Esto te permite revisar los reportes durante algunas semanas para asegurarte de no haber bloqueado accidentalmente a tus propios remitentes legítimos antes de pasar a una aplicación más estricta.

Lo que la autenticación de correo electrónico no detiene: la brecha del BEC

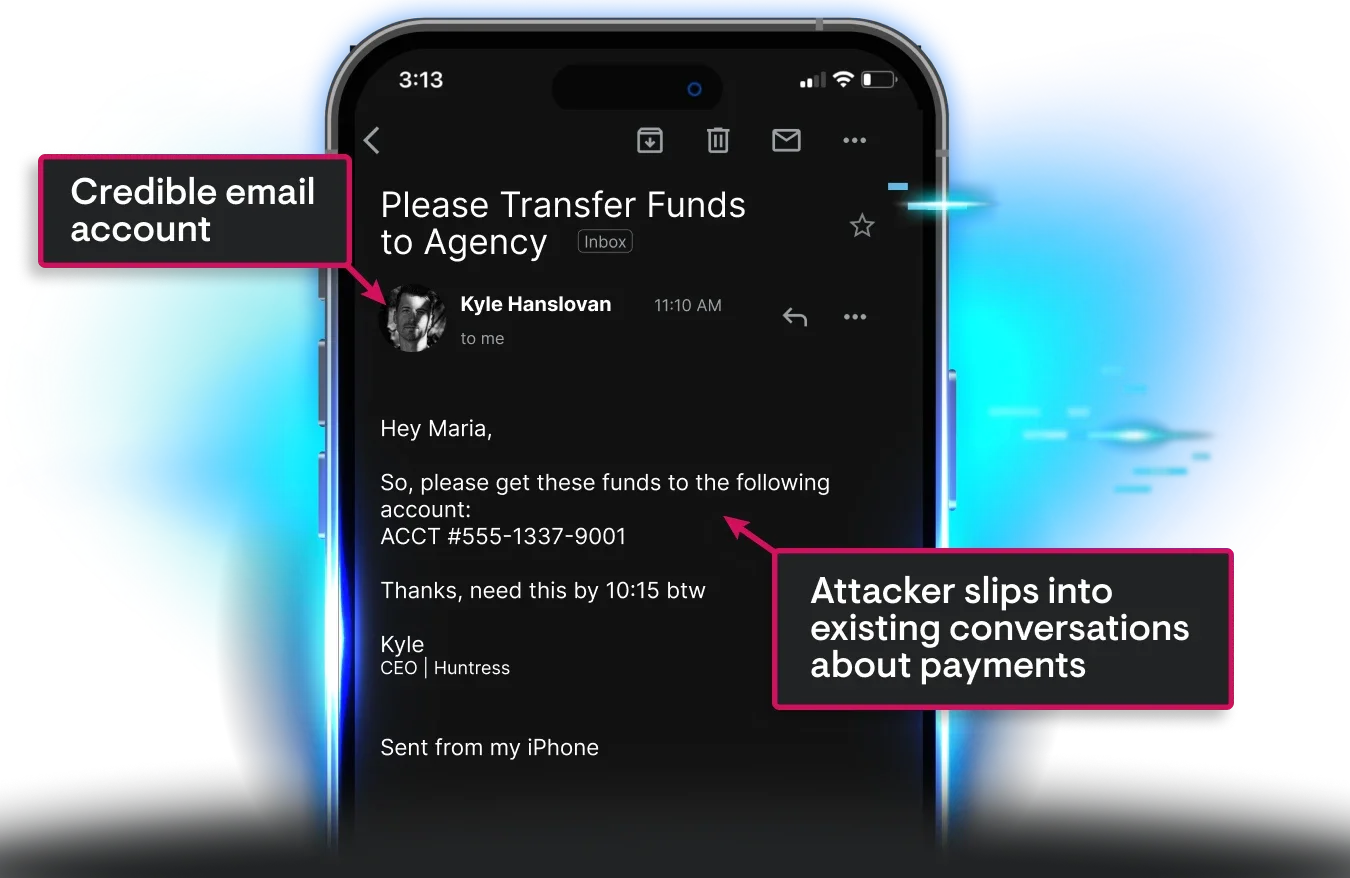
Aunque SPF, DKIM y DMARC detienen la suplantación de dominio, no logran abordar la brecha del BEC. Los actores de amenazas aprovechan esta brecha cuando ingresan a bandejas de entrada corporativas reales usando contraseñas robadas o enlaces de phishing. Según el FBI, las estafas de BEC les costaron a personas y empresas más de $30 mil millones solo en 2025.

Como estas cuentas comprometidas pertenecen a usuarios reales, ya cuentan con permiso total para enviar correo. Esto significa que los mensajes pasan las tres verificaciones:

  • SPF: El correo electrónico proviene de un servidor de envío aprobado para tu dominio.
  • DKIM: La firma digital es válida desde tu dominio.
  • DMARC: La dirección "From" visible coincide con tu dominio, así que DMARC pasa.

Para un servidor receptor, el correo fraudulento se ve 100% legítimo. Por eso es importante combinar estas herramientas con un monitoreo 24/7 de la actividad sospechosa de cuentas.

Cómo Huntress Managed ITDR detecta los ataques que la autenticación de correo electrónico pasa por alto

Si bien SPF, DKIM y DMARC forman una línea de defensa esencial, solo validan el servidor, no a la persona detrás del teclado. Estas herramientas detienen eficazmente la suplantación de correo electrónico, pero no pueden detectar a un actor de amenazas que usa una contraseña robada.

Huntress Managed ITDR cierra esta brecha crítica al monitorear el comportamiento de identidad y correo electrónico en tus entornos de Microsoft 365 y Google Workspace, no solo los encabezados de los correos. Nuestro SOC inpulsado por IA ofrece supervisión 24/7 y mantiene un MTTR de tres minutos, por lo que los inicios de sesión sospechosos, las reglas de bandeja de entrada maliciosas y otras tácticas de BEC se contienen rápidamente, muchas veces antes de que los atacantes puedan moverse lateralmente.

¿Listo para cerrar las brechas ocultas en la seguridad de tu correo electrónico? Comienza una prueba gratuita.

Preguntas frecuentes

No. DMARC solo requiere que uno de los dos pase. Mientras tu dirección "From" visible coincida con el dominio autenticado por SPF o DKIM, el correo pasará la verificación de DMARC.

No necesariamente. DMARC seguirá pasando mientras DKIM pase y coincida con tu dominio. Esta redundancia salva el día porque los servidores externos suelen romper SPF cuando reenvían tus correos a través de servidores no autorizados.

No, estos protocolos no pueden prevenir el BEC por sí solos. Detienen la suplantación de dominio, pero los controles técnicos no detectan a alguien que secuestró una cuenta legítima mediante phishing u otros ataques.

Después de configurar DMARC, recibirás reportes que muestran cada servidor que envía correo usando el nombre de tu dominio. Revisar estos reportes con regularidad te ayuda a detectar actores de amenazas que intentan abusar de tu marca, y también a asegurarte de no haber bloqueado accidentalmente tus propios servicios de correo legítimos.

Recursos adicionales

Protege lo que importa

Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Prueba Huntress gratis