

En ciberseguridad, el tiempo es crítico.
Ya sea que estés persiguiendo a un actor de amenazas que se mueve lateralmente por tus redes o trabajando para aislar un sistema y detener un ataque de ransomware en seco, hasta un segundo puede marcar la diferencia.
Tengo la fortuna de trabajar con tecnología increíble y con los mejores expertos en ciberseguridad de la industria, ya que nos dan la agilidad para responder rápido a los eventos.
Vimos esto de primera mano durante el primer fin de semana festivo de 2022. Sorpresa, sorpresa: el primer fin de semana festivo del año resultó coincidir con la fecha de nuestro primer aviso de amenaza del año también.
Un resumen de los eventos
1448 hora del Este - 14 de enero de 2022
Es un viernes por la tarde normal. Nuestro equipo del SOC, disponible 24/7, trabaja arduamente cazando amenazas y enviando reportes de incidente a nuestros socios para garantizar que sus clientes estén protegidos.
A las 2:48 p. m. hora del Este, uno de nuestros analistas investiga una alerta de Windows Defender (revisamos estas para descartar falsos positivos de Defender). Tras una investigación rápida, se determina que se trata de Cobalt Strike, una herramienta de acceso remoto (RAT) que los atacantes usan para mantener el acceso no autorizado, ya sea para instalar software malicioso adicional (por ejemplo, ransomware) o para intentar moverse lateralmente por la red hacia otros sistemas y así aumentar su capacidad de causar estragos. Una vez confirmado, nuestro analista envía un reporte crítico al socio.
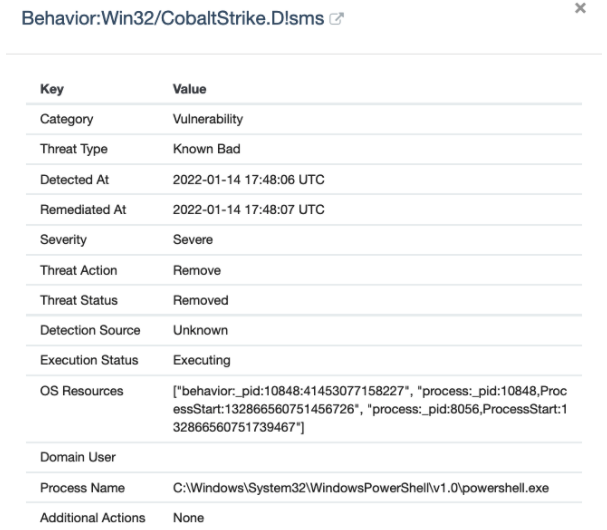
En cuestión de minutos, llega otra alerta de Windows Defender desde otro sistema de una organización completamente distinta. Una vez más, el analista realiza una investigación rápida y envía un reporte de incidente crítico al socio.
En ambos casos, Windows Defender hizo su trabajo y protegió el endpoint de la ejecución del RAT. Pero algo a considerar, y una razón clave por la que agregamos nuestra solución Managed Antivirus, es que los atacantes suelen probar algo más si se les bloquea. Monitorear las detecciones de antivirus es un aspecto crítico de una estrategia de defensa en profundidad y aporta contexto para ver el panorama completo.
1700 hora del Este - 14 de enero de 2022
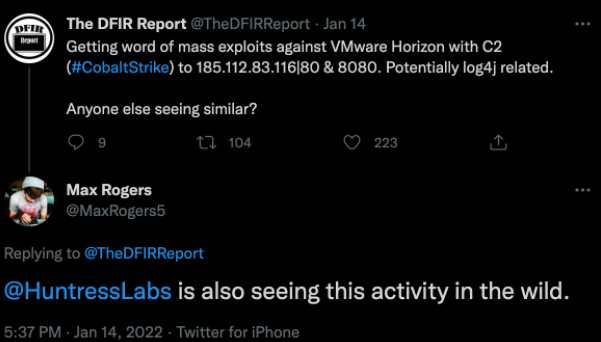
Mientras nuestros analistas siguen con su trabajo, uno de ellos nota algo en común entre los dos reportes anteriores: ambos son servidores de VMware Horizon. Tras una revisión más profunda y algo de investigación de fuentes abiertas, determinamos que podría tratarse de un incidente mayor.
Nuestro jefe del Centro de Operaciones de Amenazas publica rápidamente un mensaje en Twitter para informar a otros que también estamos observando actividad de Cobalt Strike.
En este punto, empieza a parecer que esto está relacionado con la alerta del 5 de enero del Servicio Nacional de Salud del Reino Unido (NHS), en la que se advertía que hackers estaban atacando activamente vulnerabilidades de Log4Shell en servidores de VMware Horizon, en un esfuerzo por establecer acceso persistente mediante web shells.
Y entonces, cae en cuenta: no es solo otro viernes, sino un fin de semana festivo, un momento clave para los ciberataques. Para los defensores, eso suele significar que les espera un fin de semana largo y agitado.
Comenzamos a avisar a todo nuestro equipo del SOC y a otros en Huntress que podría ser una noche difícil. Por suerte, contamos con un equipo tan increíble que, en lugar de apagar la computadora por el fin de semana festivo, muchos de nuestros compañeros se vuelven a conectar para echar una mano, aunque estoy seguro de que todos sentíamos lo que se describe a continuación.
1938 hora del Este - 14 de enero de 2022
Después de una breve sesión informativa con todo el equipo, uno de nuestros líderes del equipo de producto de Huntress recomienda implementar nuestra capacidad de Detección y respuesta para endpoints (EDR) administrada, Process Insights, en todos los sistemas con VMware Horizon. Esta nueva capacidad de Detección y respuesta para endpoints (EDR) se basa en una adquisición que hicimos a principios de 2021 y que nos permite detectar y responder de forma proactiva a comportamientos maliciosos no persistentes, al darnos la capacidad de recopilar información detallada sobre los procesos. Tras una breve conversación, contactamos a algunos de nuestros participantes de la beta privada y les informamos de nuestro plan de implementarlo en estos servidores debido a la creciente posibilidad de un incidente a gran escala.
1945 hora del Este - 14 de enero de 2022
Ahora que teníamos la confianza de que esto no era una falsa alarma, decidimos informar a la comunidad. Publicamos en r/msp, notificamos a muchos en el grupo de pares de MSP y comenzamos a trabajar en notificar a nuestros socios. El equipo del SOC arma una hoja de cálculo que incluye a todos nuestros socios con clientes que usan servidores de VMware Horizon. Se la entregamos a nuestro equipo de ventas, ejecutivos y otros que estaban ansiosos por echar una mano a nuestros socios.
Después de un breve período, el equipo del SOC logra actualizar la lista para incluir otros datos clave, incluida la versión del servidor de VMware Horizon, lo que nos permite identificar con mayor precisión los sistemas afectados. Tras avisar a algunos socios agradecidos, además de asustar sin querer a algunos que ya habían aplicado el parche, detuvimos las llamadas para poder usar esta nueva hoja de cálculo y dar una notificación más enfocada.
En este momento, con la información adicional sobre las versiones de los servidores de VMware Horizon vulnerables a Log4Shell, decidimos implementar de forma proactiva nuestra función de EDR administrado en todos estos sistemas.
2105 hora del Este - 14 de enero de 2022
Decidimos empezar a investigar los artículos de VMware, así como el aviso de seguridad de VMware, para entender mejor su recomendación. Al revisar la herramienta de mitigación de VMware, nos dimos cuenta de que, si se descubre un web shell, la herramienta no hace nada para eliminarlo.
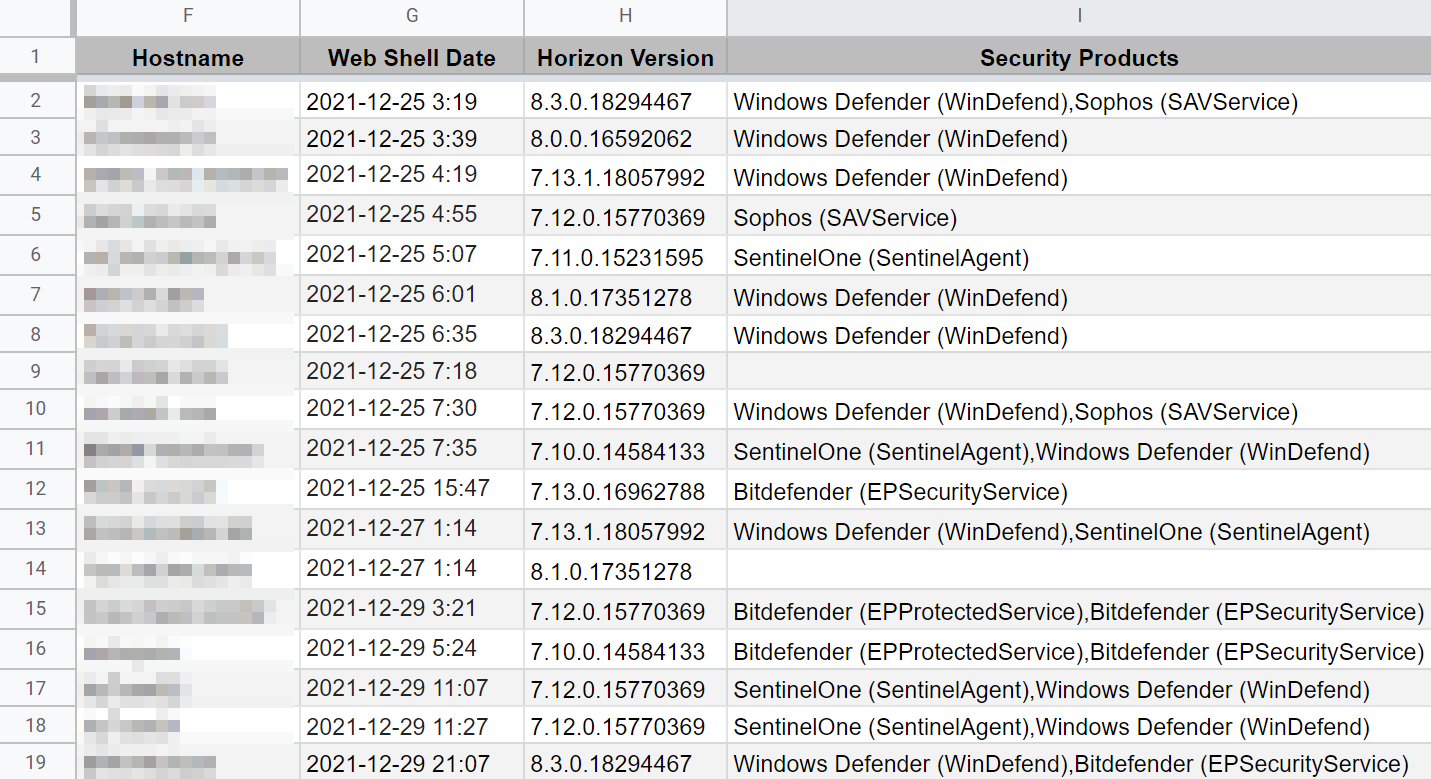
Seguimos analizando esto y decidimos que la mejor manera de asegurar que no existieran web shells en el sistema sería restaurar desde copias de seguridad. Para hacerlo, realmente necesitábamos descargar cada archivo JavaScript y analizarlo para determinar cuáles tenían web shells y cuándo se insertaron, de modo que tuviéramos una buena cronología del ataque original.
0054 hora del Este - 15 de enero de 2022
Después de largas horas investigando cada sistema vulnerable y actualizando nuestra hoja de cálculo para incluir cuáles ya habían sido explotados y tenían web shells, uno de nuestros investigadores recreó el disparador de la puerta trasera y logró ejecutar un simple comando "whoami".
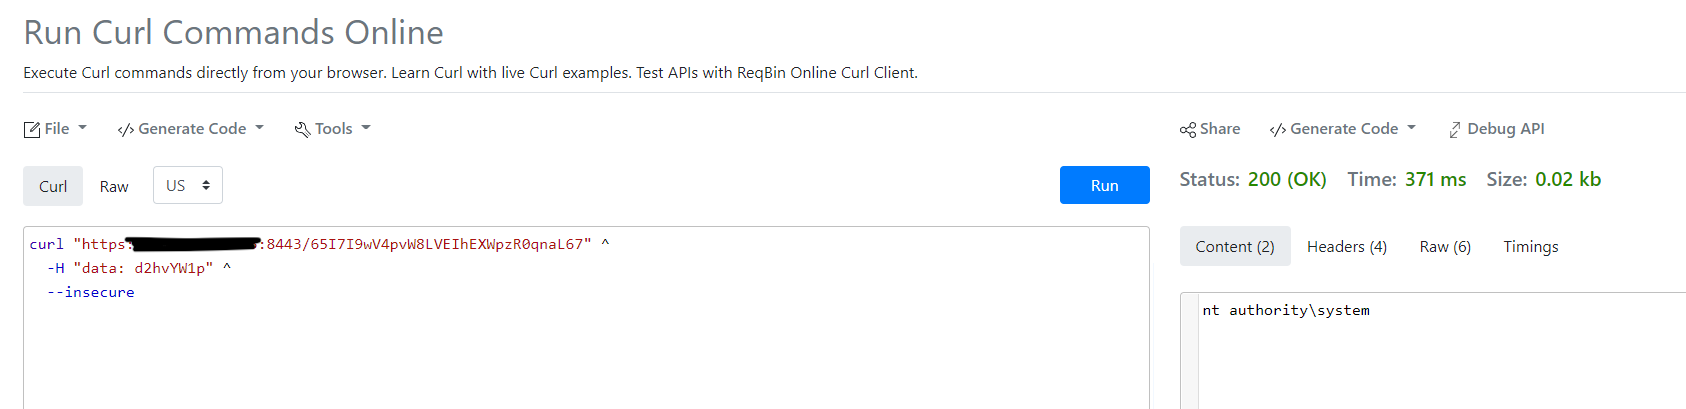
Ahora podíamos confirmar que esto no era solo una teoría: era grave. El web shell daba acceso al sistema tal como lo había indicado la investigación anterior.
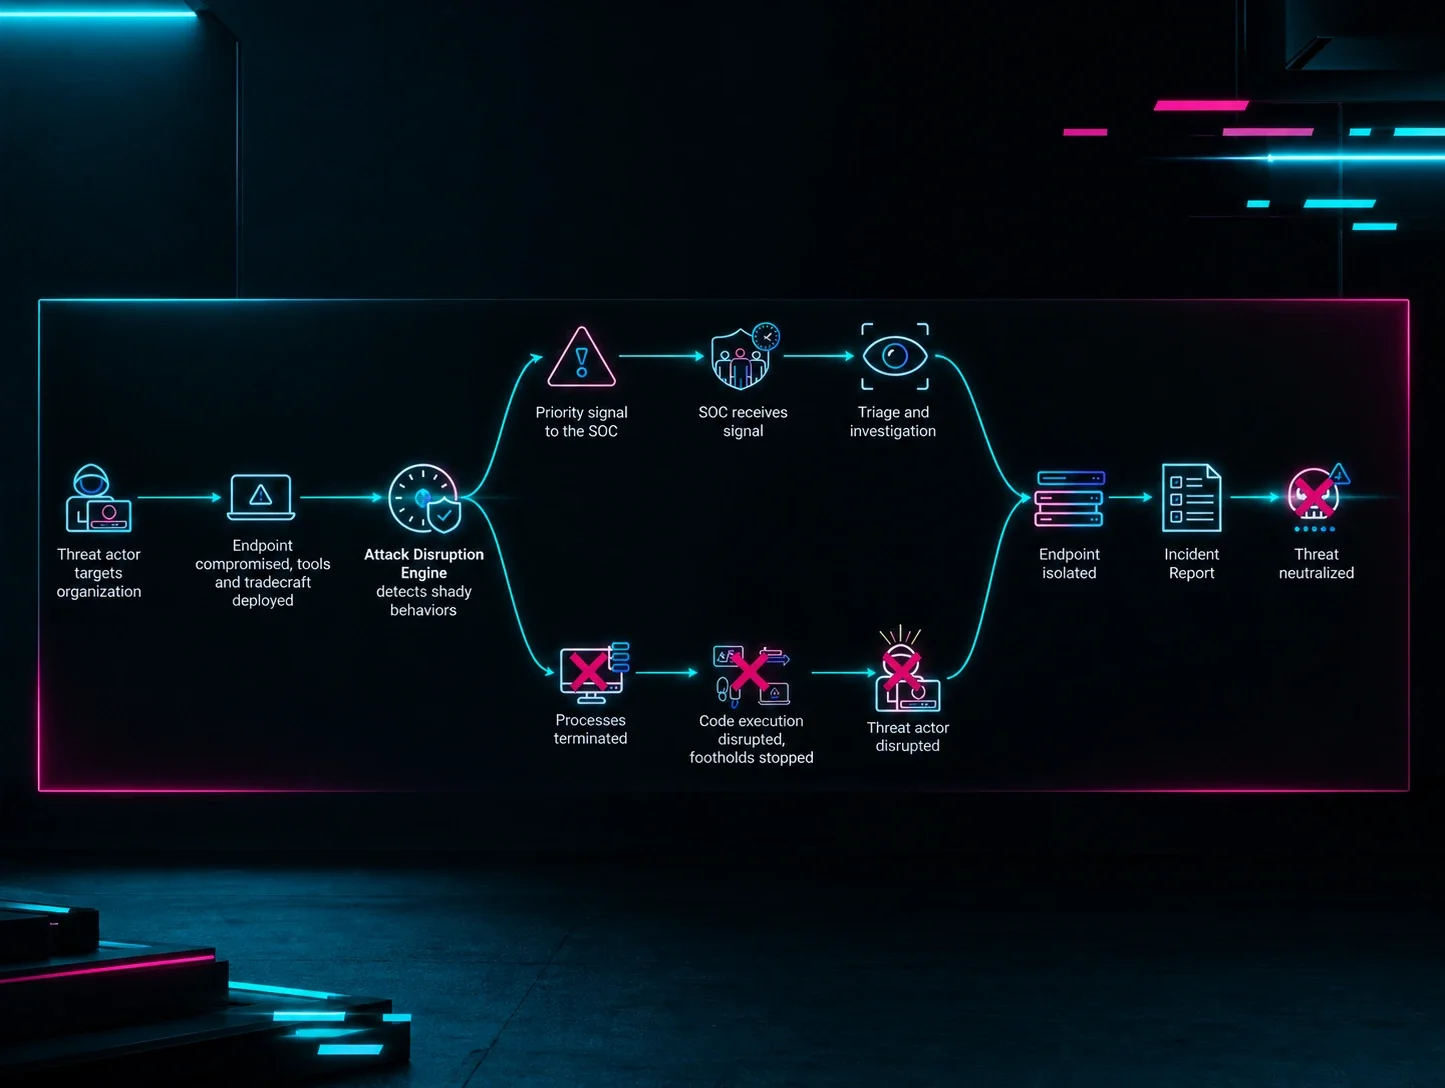
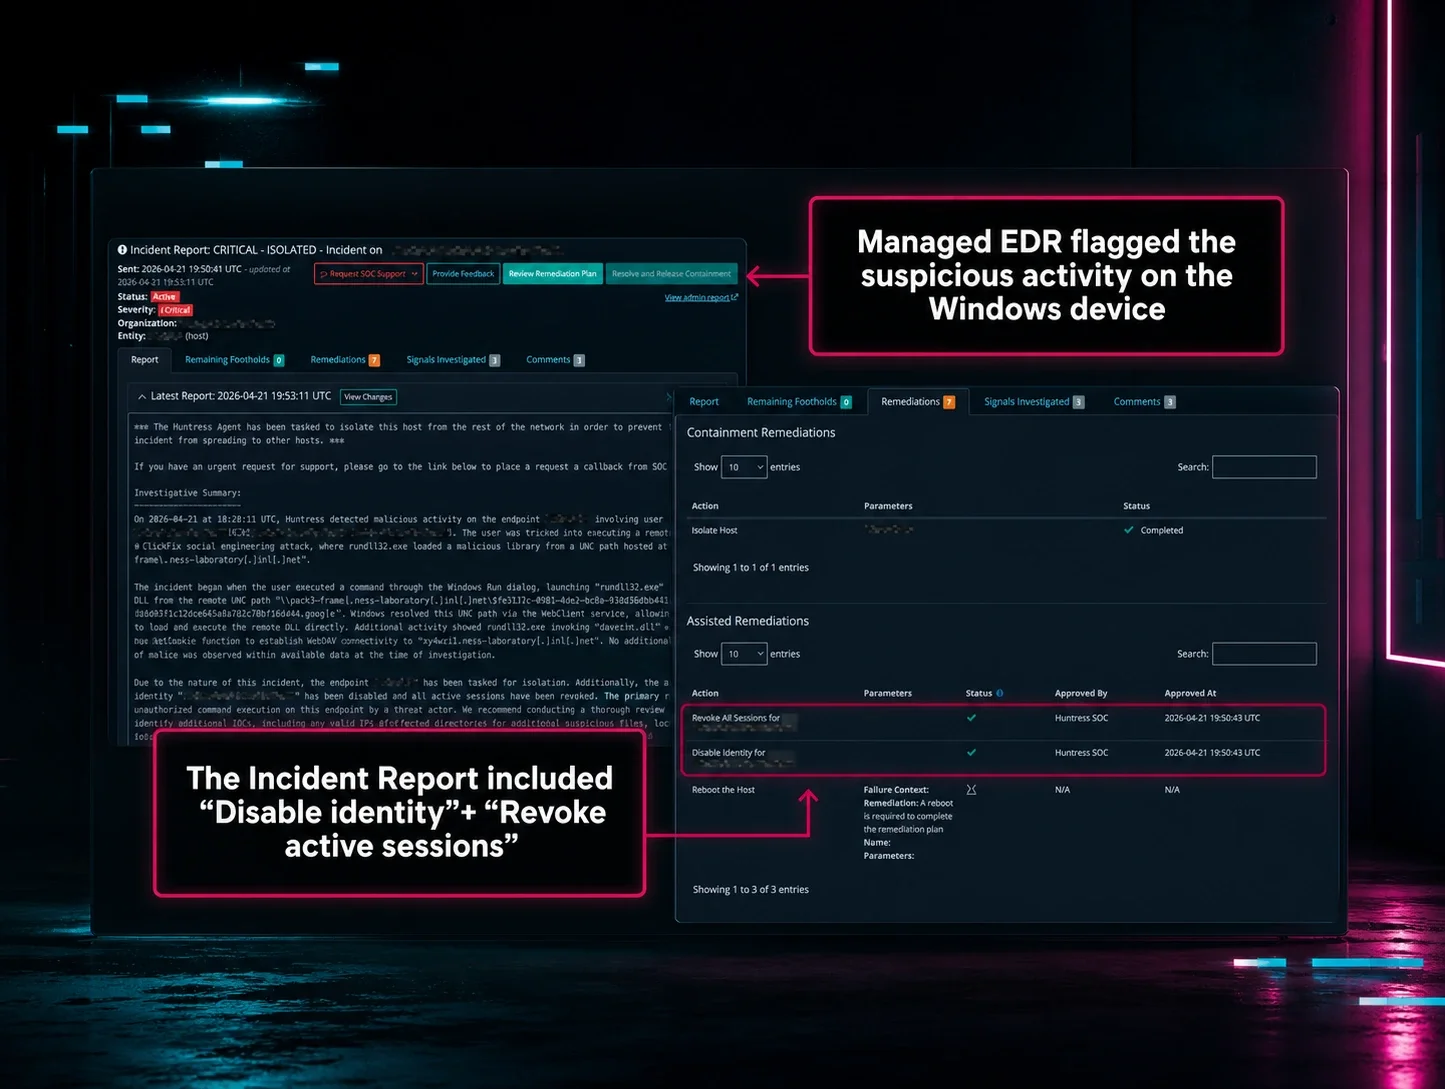
La buena noticia fue que, en un par de minutos de procesamiento, nuestra nueva capacidad de EDR administrado no solo pudo ver este comando, sino también darnos una visualización del árbol de procesos.
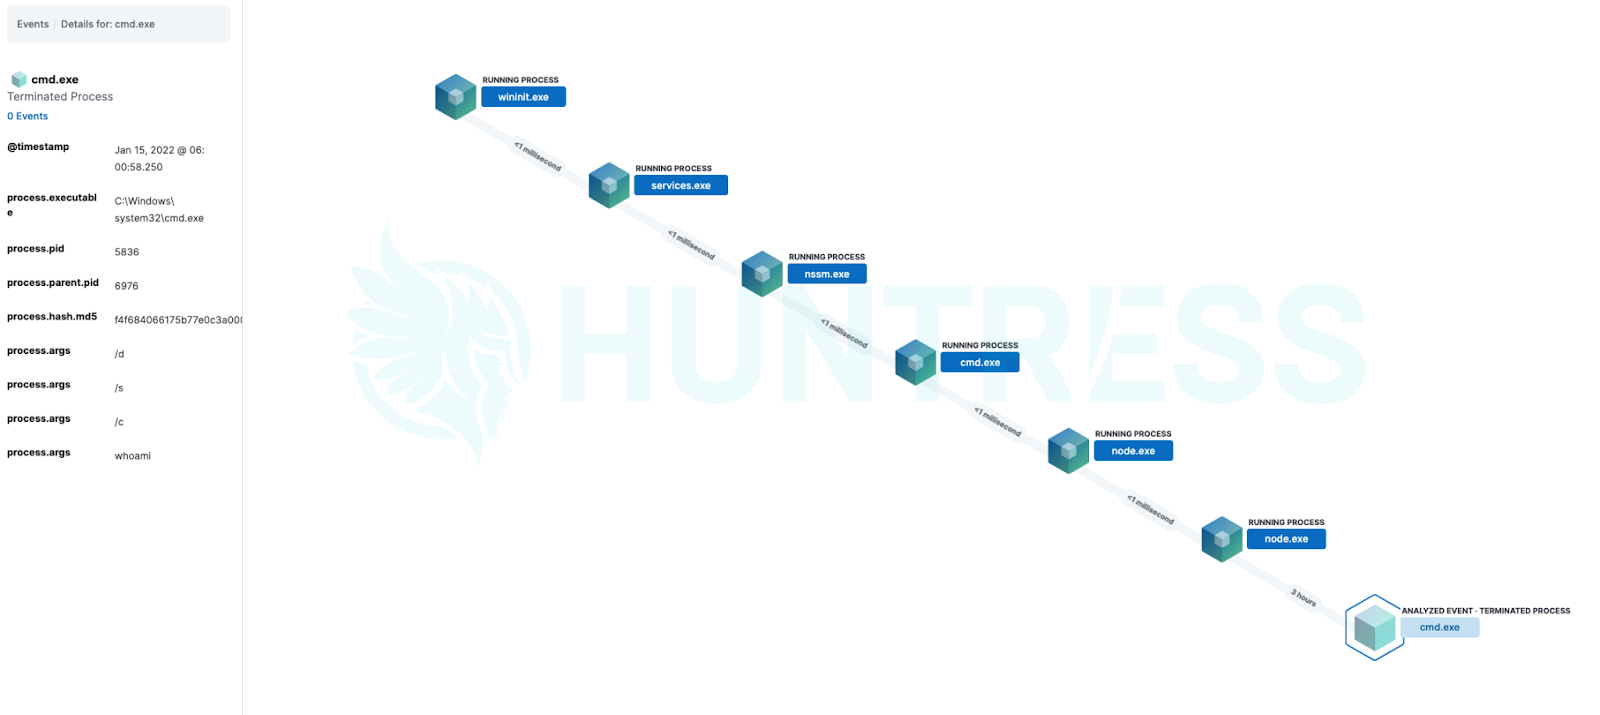
En 15 minutos, nuestro equipo pudo crear un detector basado en este comportamiento y comportamientos similares, lo que permitió que Process Insights nos alertara de los disparadores de web shell y nos diera visibilidad de una ejecución que antes desconocíamos.
Este fue un momento en el que todos nos dimos cuenta de que el arduo trabajo invertido en Process Insights durante el último año había valido la pena. Ya no solo creíamos que Process Insights sería un cambio radical para nuestros socios y sus clientes, ahora teníamos un ejemplo real de eso en acción. También confirmamos por qué nuestra capacidad de Antivirus administrado era tan vital, ya que pudimos convertir una alerta en un detector que nos da una advertencia más temprana sobre comportamiento malicioso. Todo esto se hizo en menos de 12 horas.
0530 hora del Este - 15 de enero de 2022
En este punto, ya habíamos enviado informes a todos nuestros clientes, habíamos actualizado nuestra publicación en Reddit con la información más reciente, incluidas técnicas de mitigación, y habíamos llamado a cada socio con web shells instalados. Nuestro analista en Australia estaba terminando su turno mientras nuestro analista en el Reino Unido ya estaba al tanto y listo para empezar el día. En este punto, nuestro equipo de respuesta a incidentes decidió dar por terminada la noche, sabiendo que sería un día ocupado con preguntas de seguimiento y detalles.
El resto del fin de semana festivo
Nuestro equipo trabajó arduamente enviando informes de incidentes sobre Cobalt Strike, criptomineros y otro malware que se instalaba en los servidores de VMware Horizon. Seguimos contactando a nuestros socios para decirles que realmente necesitaban aplicar el parche antes de que esto se convirtiera en algo más grave, como atacantes propagándose por la red o incluso lanzando ransomware. Muchos de nuestros socios creían que ya habían aplicado el parche, pero la mayoría de las veces solo estaban ejecutando el script de mitigación y no aplicando el parche en sí.
Lecciones aprendidas
Lo hemos dicho muchas veces, pero vale la pena repetirlo: ningún proveedor de seguridad podrá detener algo el 100 por ciento de las veces. Como dicen muchos expertos en ciberseguridad, no existe una solución mágica en seguridad, así que es importante contar con parches, procesos enfocados en seguridad, autenticación multifactor (MFA) y otras prácticas de defensa en profundidad.
¿Y qué hay de Process Insights, nuestra capacidad de Managed EDR? ¡Ahora está disponible de forma general para todos los socios nuevos y existentes! Si eres socio de Huntress, comunícate con tu gerente de cuenta o con soporte para más información.