

Por mucho tiempo, los partners nos han dicho lo mismo: cuando una investigación se cerraba como benigna, era difícil saber qué había pasado realmente detrás de escena. Podías ver que nuestro Centro de Operaciones de Seguridad (SOC) revisó algo y decidió que no era una amenaza, pero no mucho sobre por qué.
Esa falta de visibilidad complicaba algunas cosas más de lo necesario:
Explicarles a los clientes finales qué hizo o no hizo Huntress en realidad
Mostrar el valor de investigaciones que se sienten como una caja negra
Responder preguntas razonables como "¿Qué encontraron tus analistas?"
La nueva Vista de Investigaciones es nuestra respuesta. Es un solo lugar donde puedes ver cada investigación, qué la activó y exactamente cómo se manejó. Incluyendo las que se cerraron como benignas.
¿Prefieres verlo? Robert Knapp, Director del Centro de Operaciones de Seguridad de Huntress, recorre la Vista de Investigaciones, incluyendo la cronología de cada paso que dio un atacante y cada paso que tomó el SOC en respuesta, incluso para investigaciones cerradas como benignas.
Nuevo: Cronología de investigaciones de incidentes de seguridad
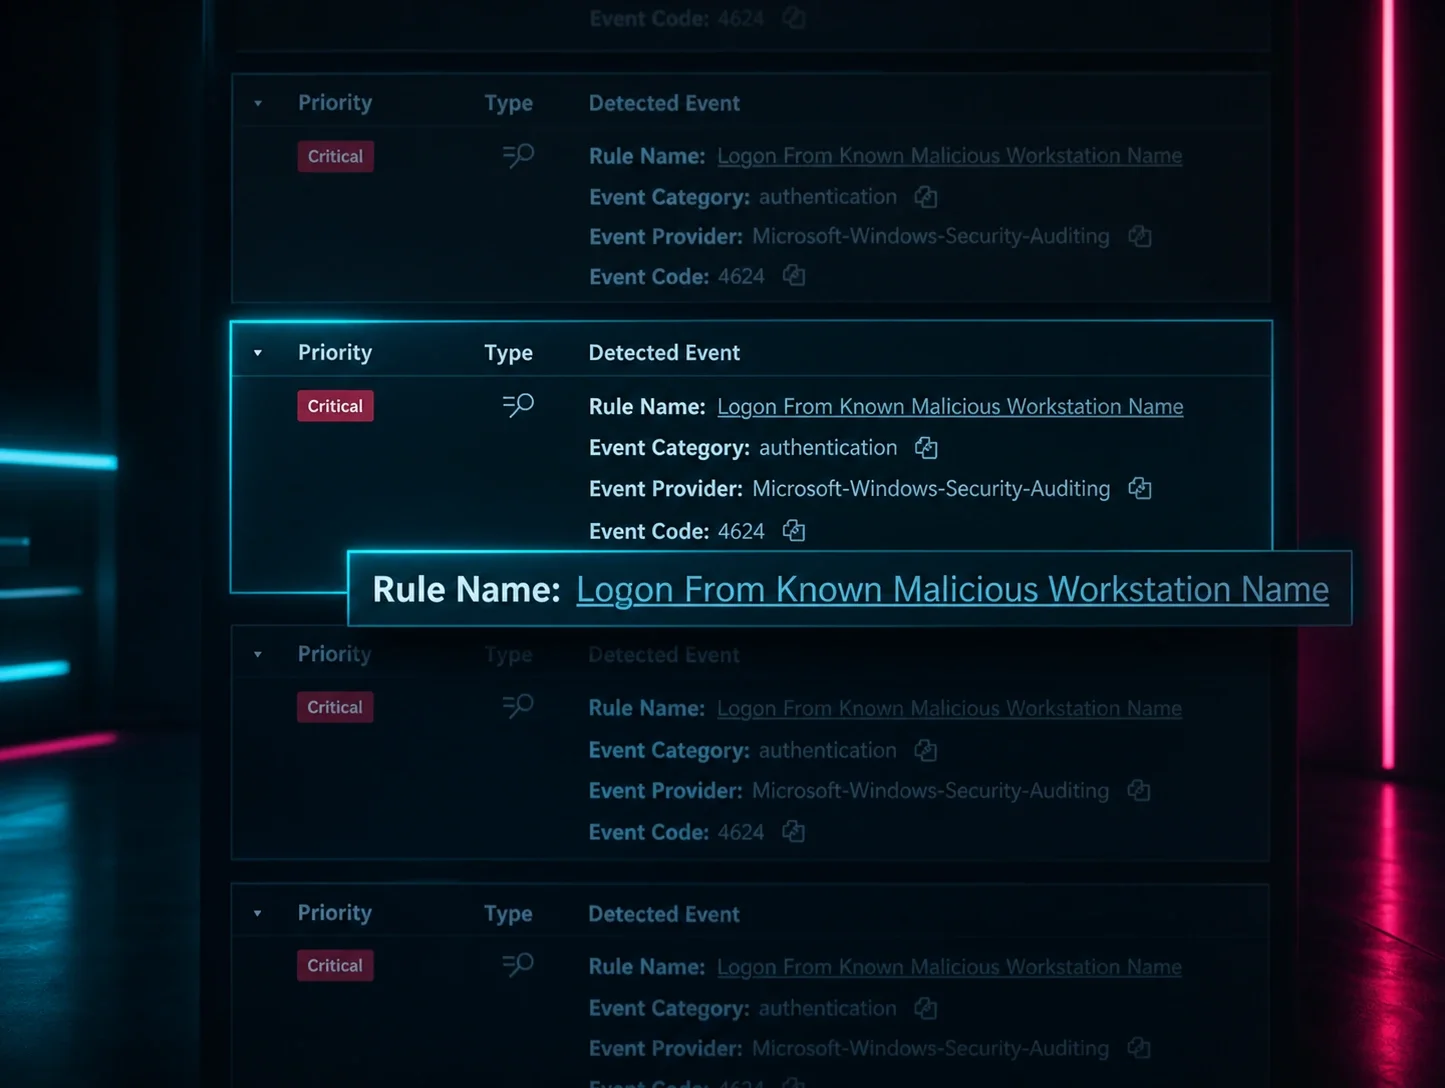
Vayamos primero a la parte más interesante: ahora puedes profundizar en cualquier investigación para ver una cronología detallada de todo lo que ocurrió, desde la primera señal hasta la resolución final. Y puedes exportar fácilmente esta información como PDF para compartirla con las partes interesadas.
La cronología de la investigación incluye:
Señales que llevaron a la investigación
Notas y contexto del analista
Informes de incidentes, si se generó alguno
Remediaciones recomendadas y completadas
Resolución y estado final
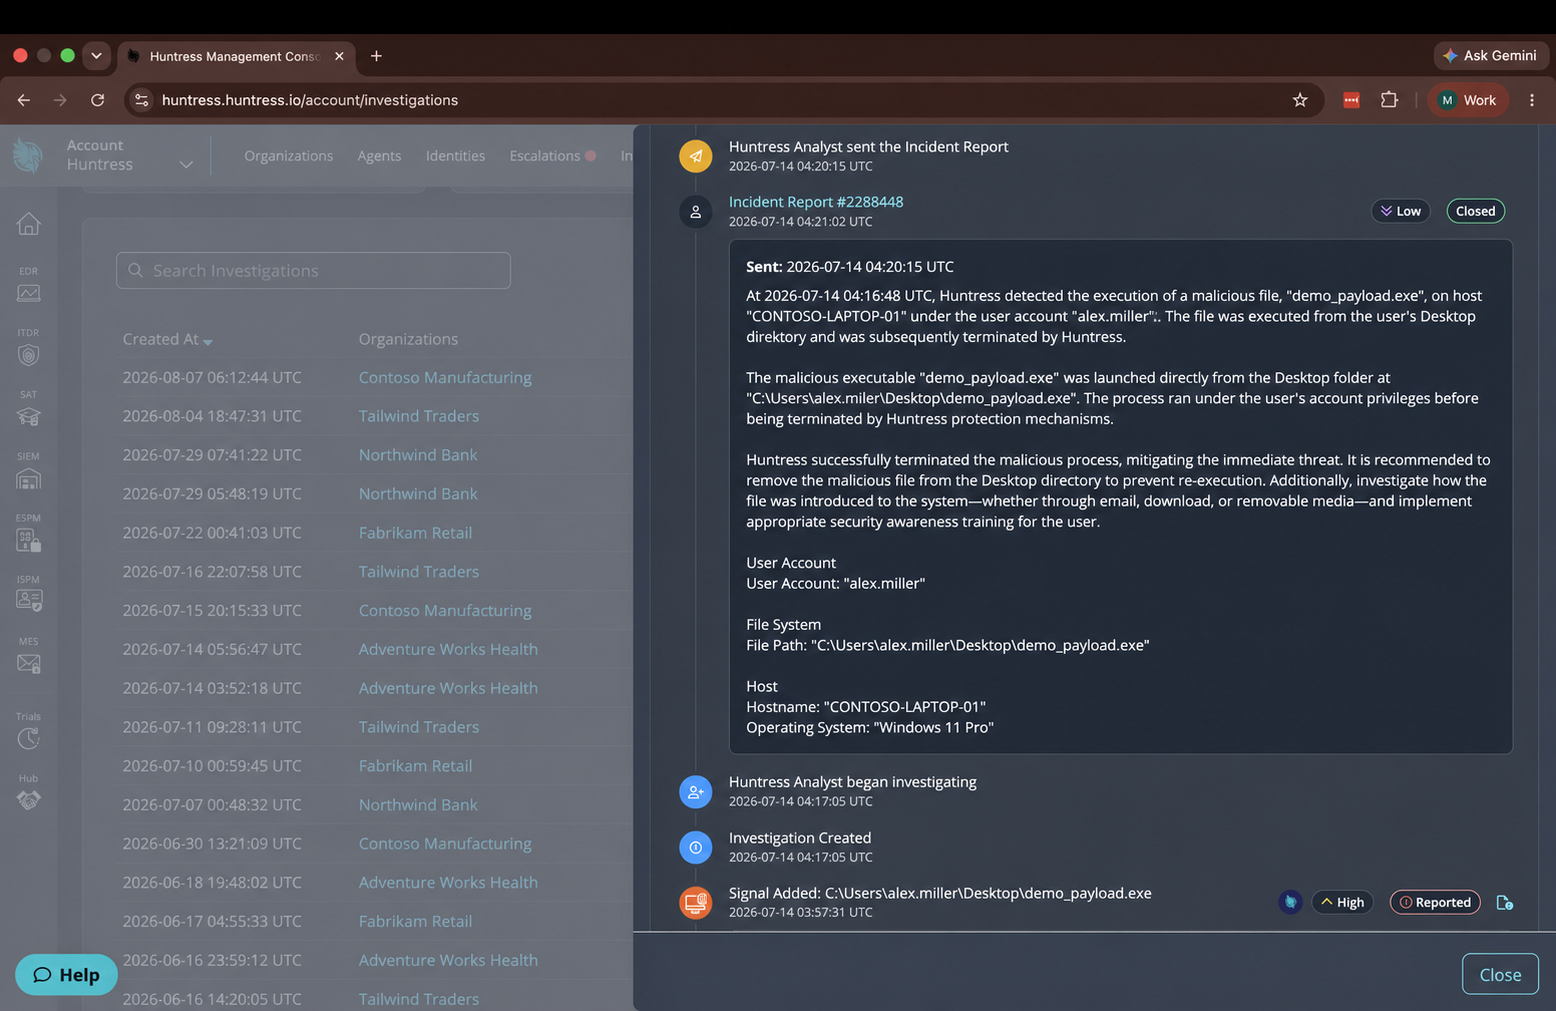
La vista de detalles de la investigación muestra una cronología completa y ordenada de cada señal, acción del analista y decisión.
Esta vista convierte lo que antes era una caja negra en una caja de cristal: los partners pueden ver no solo el resultado, sino el trabajo que realizó el SOC de Huntress para llegar ahí. Incluso para investigaciones que determinan que la actividad es benigna.
Rediseñado: Un panel para cada investigación
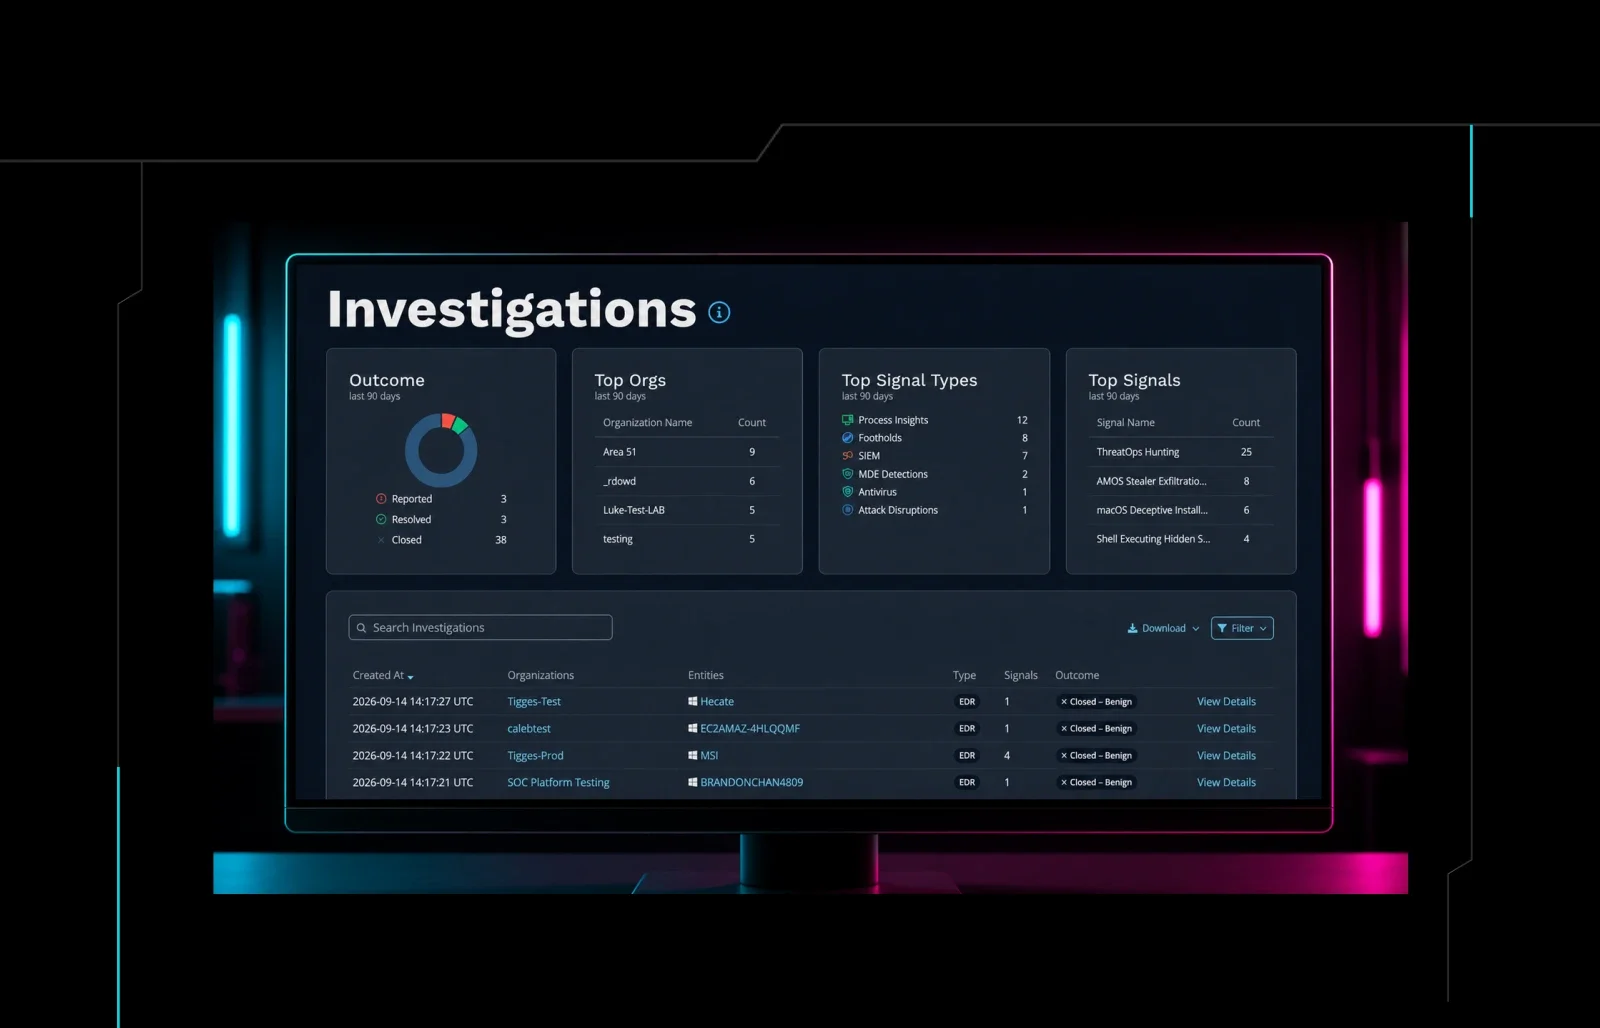
Bien, alejémonos un poco de los detalles. ¿Dónde encuentras estas excelentes cronologías de investigación? Cuando se detecta actividad maliciosa, ahora se incluyen por defecto en todos los informes de incidentes. Pero también puedes ver la lista completa de resúmenes de investigaciones en un solo lugar si vas al panel de Investigaciones rediseñado. Así es como:
Inicia sesión en el portal de Huntress
Navega a la pestaña de Investigaciones en la navegación superior
Usa la búsqueda y los filtros para encontrar las investigaciones que más te importan

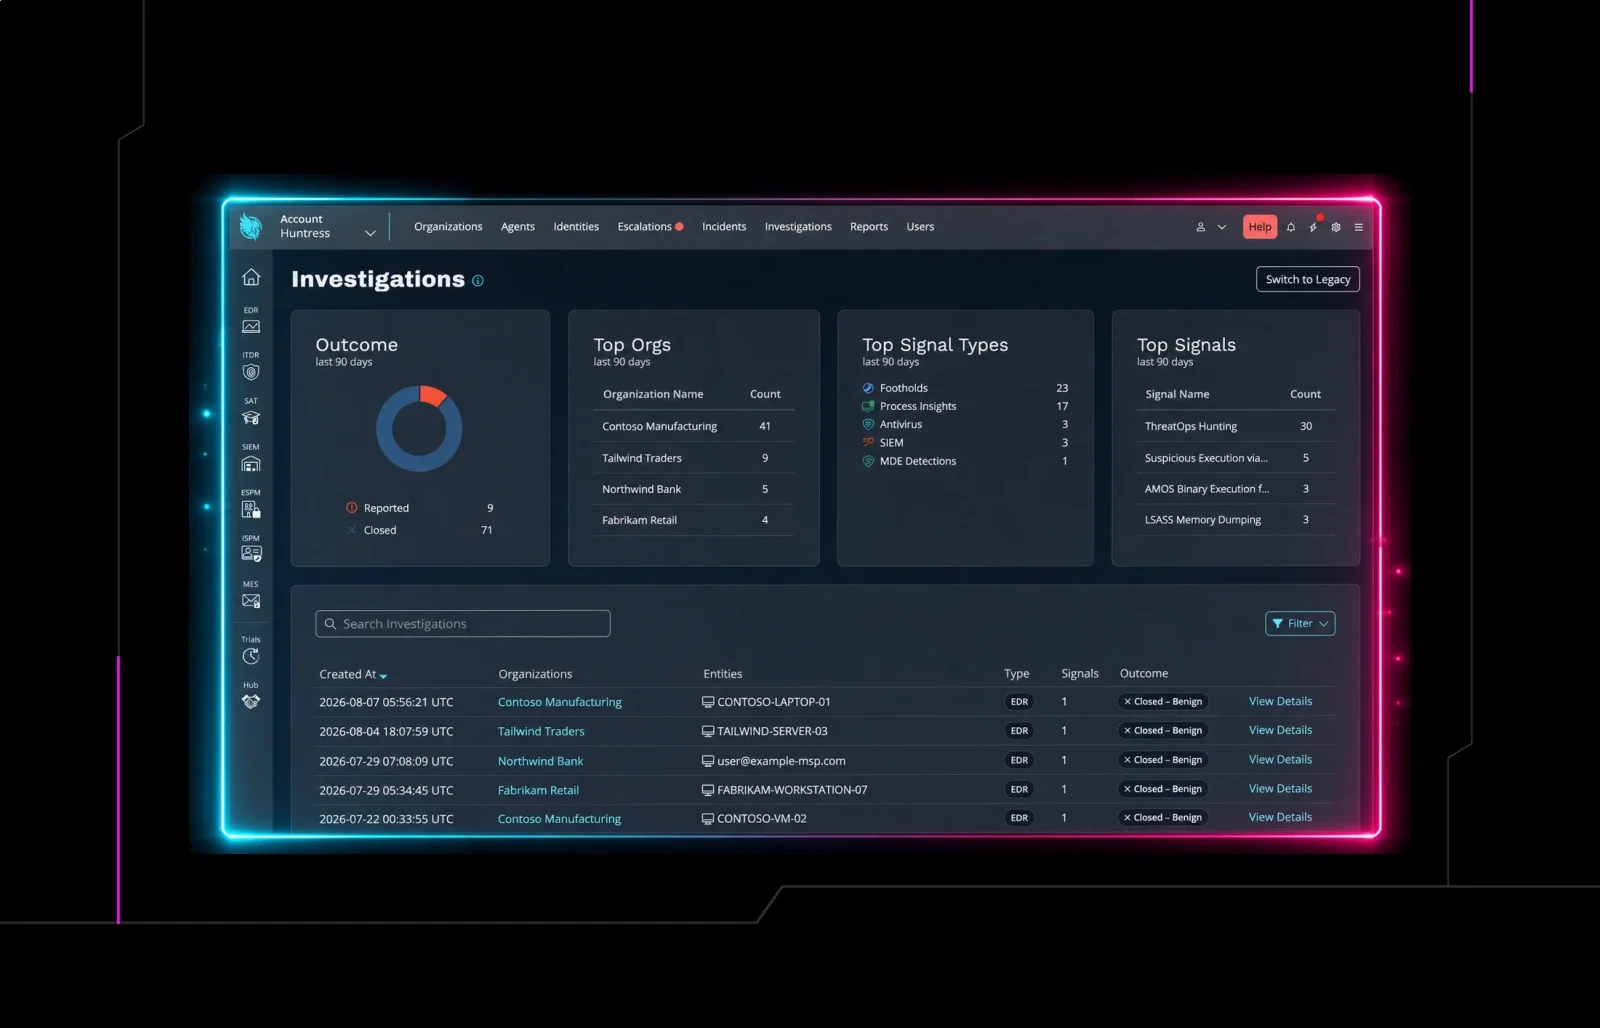
En la parte superior del panel, encontrarás algunos KPI de alto nivel, incluyendo cuántas investigaciones se cerraron o reportaron, las organizaciones dentro de tu cuenta que tuvieron más investigaciones, los principales tipos de señales y más.
Debajo de eso, también encontrarás una vista fila por fila de todo lo que nuestro SOC ha investigado en tus inquilinos. Revisa el resumen para obtener una visión rápida de cada investigación, incluyendo:
Cuándo comenzó la investigación
Qué cliente y qué endpoint, identidad u otro activo estuvo involucrado
Cuántas señales contribuyeron a la investigación
Estado, incluyendo investigaciones cerradas como benignas o reportadas
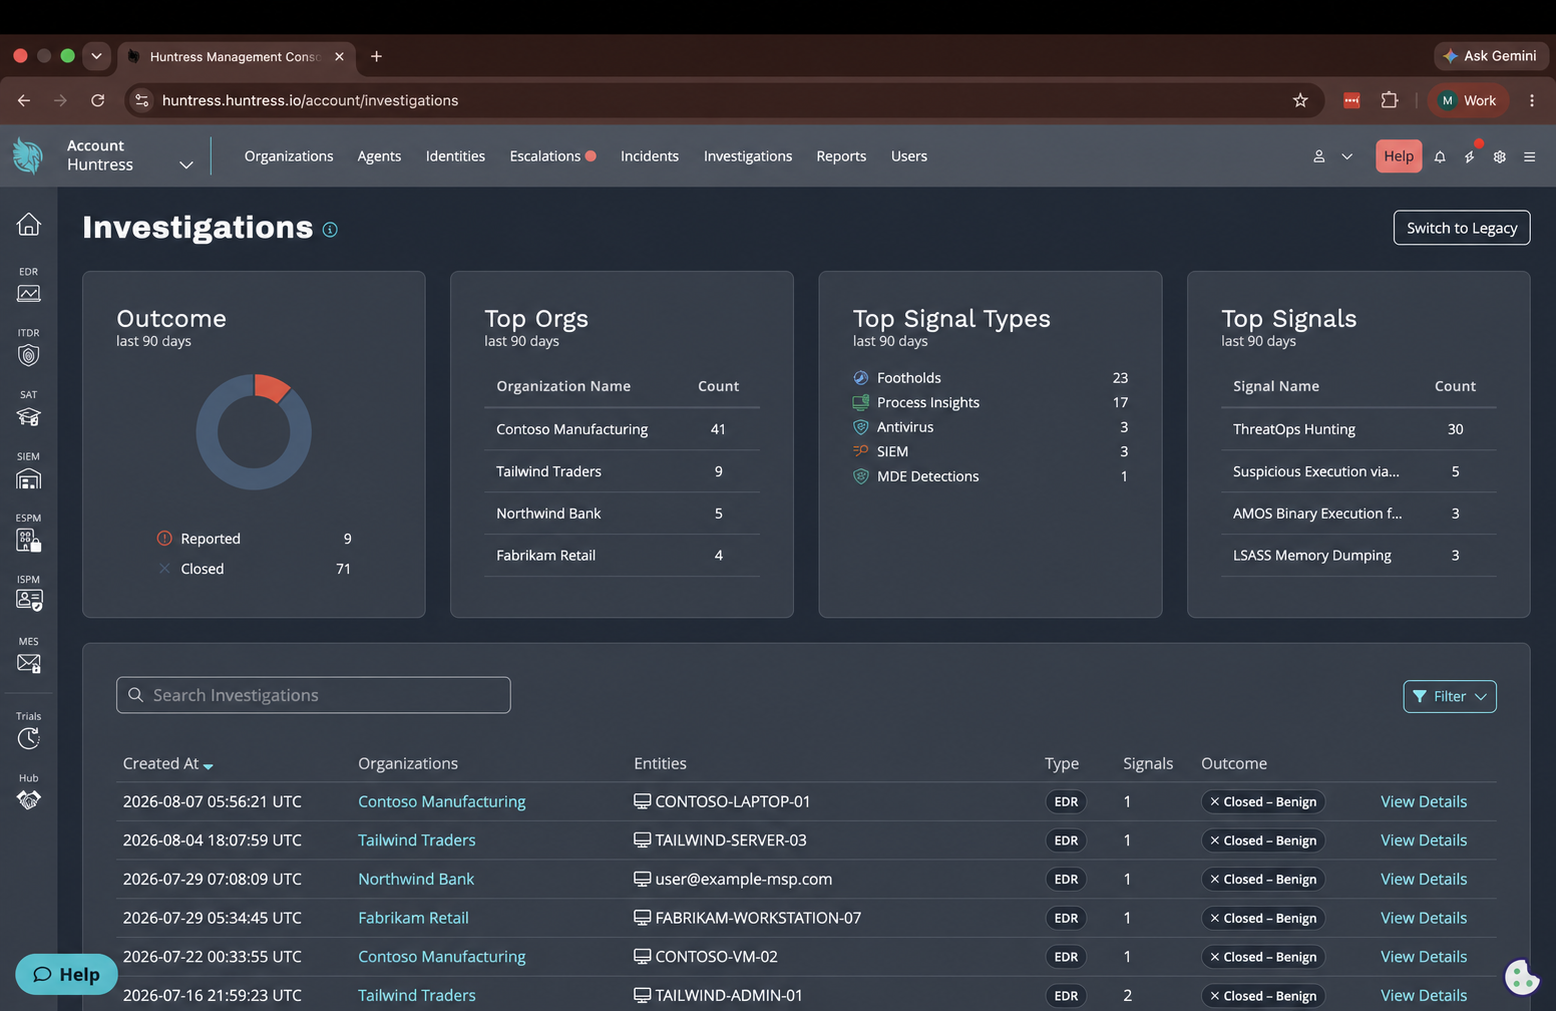
El panel de Investigaciones les da a los partners una sola vista de cada investigación de Huntress, incluyendo las cerradas como benignas.
Desde aquí, los partners pueden buscar, filtrar y acceder rápidamente a los detalles que más importan para una organización o endpoint.
Cómo usar las investigaciones de incidentes de seguridad en tu organización
El objetivo de esta experiencia es simple: ayudarte a contar una historia más clara sobre cómo Huntress está protegiendo a tu organización o a tus clientes.
Con la Vista de Investigaciones, puedes:
Mostrar el volumen de investigaciones que maneja nuestro SOC en nombre de cada organización
Repasar investigaciones específicas durante QBR o revisiones de seguridad
Responder preguntas difíciles de los equipos de seguridad sobre por qué algo se consideró benigno
Demostrar que Huntress está observando, investigando y documentando el trabajo de forma continua, incluso cuando no hay ningún incidente que reportar
Queremos tu opinión
Este es un paso importante para hacer que la plataforma de Huntress sea más transparente y más útil durante las conversaciones con las partes interesadas. Pero no es el último.
Si tienes solicitudes, ideas o comentarios sobre la Vista de Investigaciones, por favor avísanos en https://feedback.huntress.io/.
Estamos escuchando, y seguiremos mejorando el portal de Huntress según tus comentarios.