

Nuestro equipo está investigando actualmente nuevas vulnerabilidades de día cero en servidores de Microsoft Exchange que podrían llevar a la ejecución remota de código (RCE) para un usuario autenticado.
Nuestro equipo del SOC descubrió este blog, y el equipo comenzó a investigar para ver si alguien más en la comunidad lo había señalado. Encontramos este tuit del investigador de seguridad Kevin Beaumont, donde señala que "un número significativo de servidores Exchange tiene backdoors instalados, incluido un sistema señuelo".
Seguiremos actualizando este blog con nuestros hallazgos e investigaciones más recientes.
Actualizaciones
Actualización 1 (29/9/22 a las 8:18 p. m. hora del Este): Se aclaró el lenguaje actualizado de GTSC para confirmar que se trata de una vulnerabilidad nueva y un día cero.
Actualización 2 (30/9/22 a las 9:23 a. m. hora del Este): Se incluyeron los detalles oficiales de Microsoft y los identificadores CVE.
Lo que necesitas saber
Al 29/9/22 a las 8:18 p. m. hora del Este, GTSC actualizó su publicación para reafirmar que se trata de una nueva vulnerabilidad de día cero y un exploit de ejecución remota de código. Lamentablemente, esto significa que el parche más reciente y las actualizaciones acumulativas no son suficientes para proteger los servidores Exchange de esta amenaza. Actualmente, no se conocen scripts de prueba de concepto ni herramientas de explotación disponibles en el entorno real.
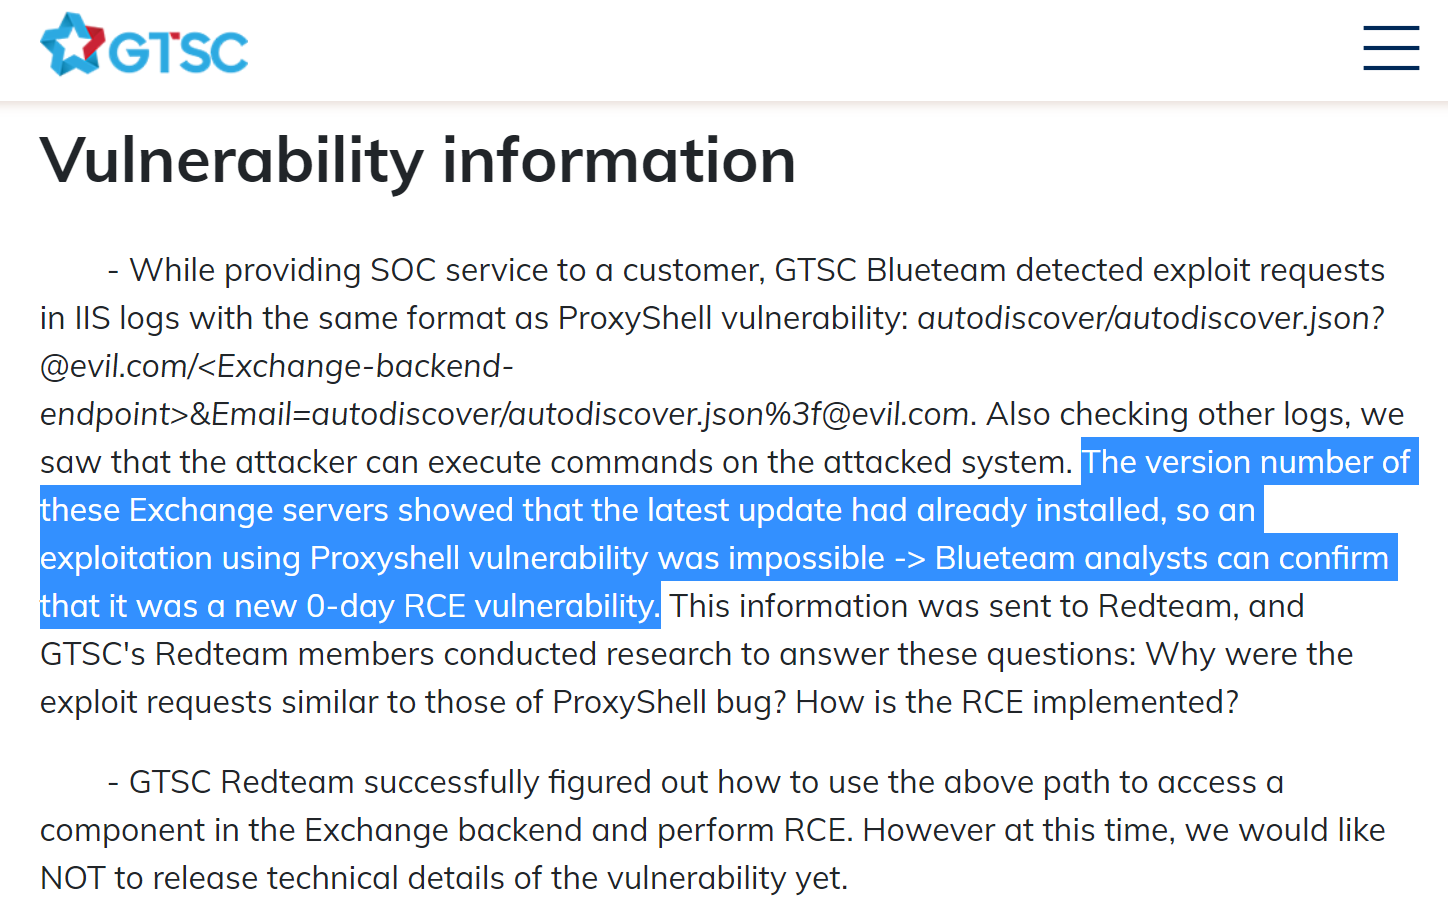
Lo mejor que puedes hacer ahora mismo es seguir los pasos de contención descritos en la publicación de GTSC.
Como otro recurso para monitorear, la Zero Day Initiative está rastreando dos problemas relacionados con la explotación observada hasta ahora, etiquetados como ZDI-CAN-18333 y ZDI-CAN-18802.
Al 30/9/22 a las 9:23 a. m. hora del Este, vemos que Microsoft ofreció recientemente detalles sobre este problema. Anunciaron que hay dos nuevas vulnerabilidades:
- CVE-2022-41040 - Falsificación de solicitud del lado del servidor, que permite a atacantes autenticados hacer solicitudes haciéndose pasar por el equipo afectado
- CVE-2022-41082 - Ejecución remota de código, que permite a atacantes autenticados ejecutar PowerShell arbitrario.
La primera vulnerabilidad puede usarse para lograr la segunda, pero debe quedar claro que este es solo un vector de ataque para un adversario autenticado. Actualmente, Microsoft aún no ha publicado un parche oficial.
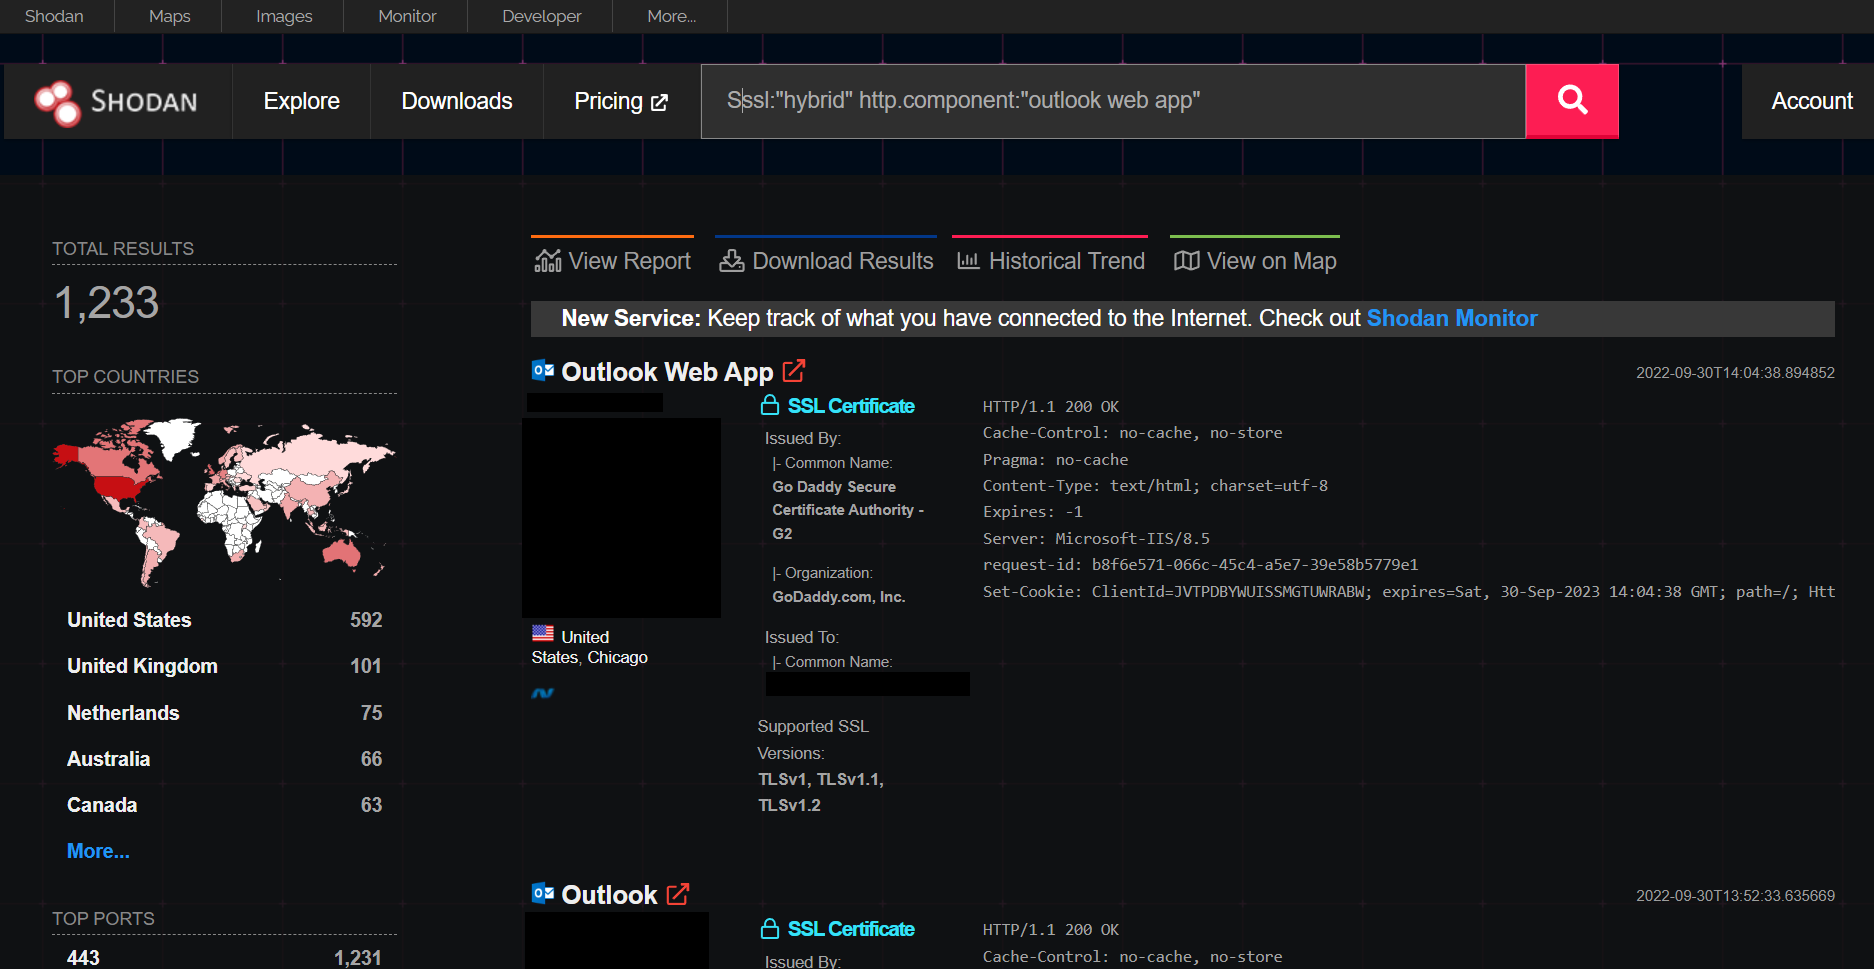
Kevin Beaumount señaló que todavía existe un riesgo para los usuarios de Exchange Online, ya que un número significativo podría estar ejecutando un servidor híbrido que migró a Exchange Online y sigue siendo vulnerable a esta amenaza posterior a la autenticación. Shodan reporta más de 1.200 endpoints potencialmente vulnerables con esta superficie de ataque.
El antivirus Microsoft Defender, disponible de forma gratuita, detectará los intentos de posexplotación públicamente conocidos como Backdoor:ASP/Webshell.Y y Backdoor:Win32/RewriteHttp.A.
Lo que los partners de Huntress necesitan saber
Tenemos ~4.500 servidores Exchange con nuestro agente instalado, y estamos buscando activamente cualquier señal de alerta y posibles indicios de explotación en estos servidores.
El servicio de Antivirus Administrado de Huntress notificará a nuestro equipo del SOC sobre cualquiera de las detecciones de Microsoft Defender mencionadas arriba y permitirá que nuestro equipo comience a triar e investigar. Por el momento, Huntress no ha detectado señales de explotación ni indicadores de compromiso en los dispositivos de nuestros partners.
Rutas confirmadas de webshell
(Crédito a este blog publicado por el equipo GTSC)
- C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\RedirSuiteServiceProxy.aspx
- C:\inetpub\wwwroot\aspnet_client\Xml.ashx
- C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\pxh4HG1v.ashx