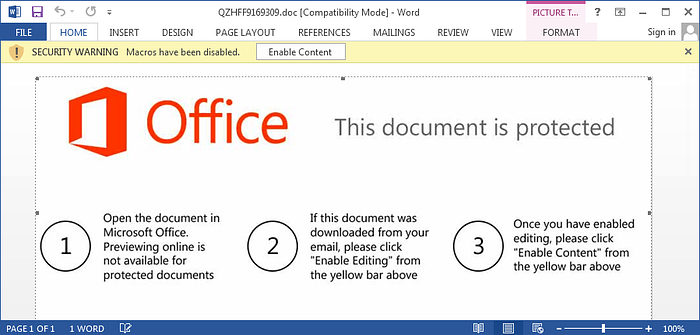
Durante el último mes, la familia de malware Emotet resurgió como una pieza formidable de crimeware, gracias a sus nuevas técnicas de autopropagación (sin duda inspiradas en el éxito de WannaCry y Petya). Como ocurre con muchas campañas de malware, Emotet aprovecha una ingeniería social simple pero comprobada. Esta última variante disfraza su payload en un correo aparentemente inofensivo de un contacto conocido, que eventualmente lleva a un documento malicioso de Word. Una vez que se infiltra en una red, sus capacidades tipo "gusano" se usan para moverse por el entorno prácticamente sin obstáculos.
En Huntress Labs, pudimos examinar de cerca Emotet mientras ayudábamos a uno de nuestros socios, SinglePoint Global, a remediar una infección en el sitio de un cliente. Para recopilar datos reales, SinglePoint instaló Huntress en los endpoints de su cliente y rápidamente descubrió que 16 de 20 computadoras estaban comprometidas con Emotet y Qakbot. Huntress descubrió la infección al identificar los "puntos de apoyo" que usaban los hackers para asegurarse de que su malware siguiera funcionando aunque los usuarios cerraran sesión o reiniciaran sus computadoras.
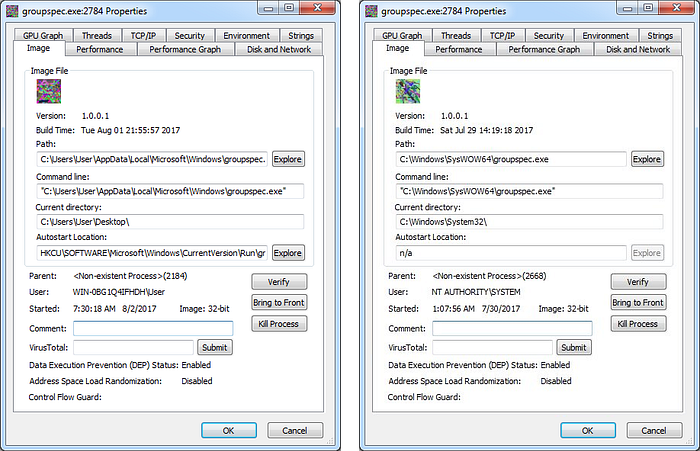
Dados los niveles de infección de las 20 computadoras iniciales, SinglePoint implementó Huntress en las 100 laptops, estaciones de trabajo y servidores restantes propiedad del cliente. Al final, encontramos Emotet en 99 de esas 120 máquinas, y el cliente se vio obligado a enviar un equipo externo de respuesta a incidentes para atender la situación.
Durante las primeras 48 horas del trabajo, el equipo de respuesta a incidentes intentó usar scripts y un antivirus "de próxima generación" impulsado por IA para limpiar la brecha. Usando los datos que proporcionó Huntress, SinglePoint pudo mantener el control de la situación, guiar a los respondedores hacia los endpoints comprometidos, y contener/mitigar el problema.
¿Qué hace que Emotet sea difícil de contener?
Empieza con la capacidad de Emotet para regenerar payloads recién cifrados cada pocas horas. Después de todo, ¿cómo prevenir algo que se altera constantemente a sí mismo? Muchas herramientas de seguridad preventiva dependen de inspeccionar características específicas e identificar comportamientos conocidos antes de que se ejecute un archivo. Pero cuando esas características ya no aplican o una amenaza adopta múltiples formas, estos métodos pueden volverse ineficaces.
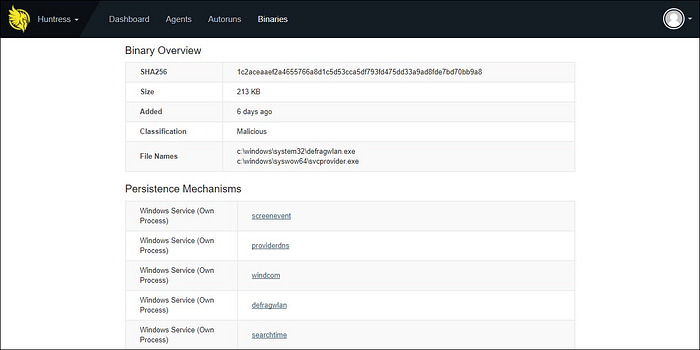
Huntress complementa estos productos al descubrir los puntos de apoyo que usan los hackers para mantener el acceso. La mayoría de estos puntos de apoyo han sido abusados por atacantes durante más de 20 años y en gran medida permanecen sin ser cuestionados. Para Emotet, esto incluye el uso de servicios maliciosos y tareas programadas usadas para lanzar automáticamente su payload y propagarse por las redes de las víctimas.
Consejos para mitigar Emotet y amenazas similares
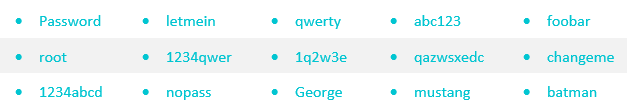
SinglePoint Global promueve pasos básicos pero "probados y verdaderos" para minimizar el daño. Para empezar, cada cuenta de administrador local y de dominio debe usar contraseñas únicas y poco comunes, como se define en las nuevas pautas preliminares del NIST. Emotet "lleva consigo" un diccionario de contraseñas con 340 contraseñas genéricas, por ejemplo. Sin importar qué tan poco sofisticadas sean esas contraseñas, el diccionario ha permitido que Emotet se ejecute libremente dentro de algunas organizaciones víctimas. Esto sucede cuando todas las cuentas de administrador usan las mismas contraseñas "fáciles de adivinar". Las contraseñas seguras son una necesidad básica.
En segundo lugar, SinglePoint destaca que los departamentos de TI deben ser vigilantes al aplicar el principio de privilegio mínimo: los administradores solo deben tener autorización para los sistemas que necesitan para su trabajo. Cuantos más privilegios se otorguen de forma liberal y/o descuidada, más fácil le haces el trabajo a un malware como Emotet para propagarse. Solo necesita comprometer una cuenta para hacerse pasar por ese administrador una y otra vez e infectar cada máquina a la que ese administrador tenga acceso autorizado. Y, por supuesto, nunca se les deben dar privilegios de administrador a los usuarios comunes.
Reflexiones finales sobre esta brecha
En Huntress Labs, nuestro equipo predica estos pasos "básicos" mientras implementa nuestra solución. Una y otra vez, hemos visto cómo las buenas prácticas de seguridad y el monitoreo constante contienen y remedian amenazas problemáticas como Emotet. Como resultado, nuestros socios —como SinglePoint Global— descubren y eliminan incidentes antes de que dañen la reputación de su cliente e interrumpan su productividad.
Si eres un proveedor de servicios administrados que busca minimizar el tiempo de inactividad de sus clientes mientras protege sus márgenes de ganancia, nos encantaría asociarnos contigo. Regístrate para nuestra prueba gratuita de 21 días y te mostraremos qué ya se le ha escapado a tu stack de seguridad preventiva.