

Desde mensajes de estafa hasta sitios web falsos, si pasas suficiente tiempo en línea, te vas a encontrar con el phishing. Por eso existe el security awareness training (SAT). El objetivo de cualquier programa de SAT es ayudar a los usuarios finales a tomar decisiones más inteligentes al desenvolverse en línea. Sin embargo, todos somos humanos, y nada que involucre a humanos es perfecto. La gente siempre va a cometer errores, especialmente cuando se trata de correos de phishing. Incluso habrá reincidentes. Por eso usamos escenarios de phishing en Huntress Security Awareness Training para identificar a tus usuarios de mayor riesgo antes de que hagan clic en un phishing real.
Los errores son parte natural del proceso de aprendizaje, pero es fácil frustrar la oportunidad de generar un cambio de comportamiento significativo cuando alguien se siente mal por hacer clic en un correo de simulación de phishing. En cambio, estos errores deberían verse como una oportunidad para orientar a alguien sobre cómo entender de qué manera fue engañado y qué puede hacer para evitar estas situaciones en el futuro. Esa es la filosofía detrás de Phishing Defense Coaching.
¿Cómo funciona Phishing Defense Coaching?
La mayoría de las herramientas de simulación de phishing envían a los usuarios un mensaje alarmante que los reprende por hacer clic, no dan ningún seguimiento a los usuarios comprometidos, o los asignan a una “capacitación de recuperación” genérica que no logra corregir comportamientos potencialmente dañinos.
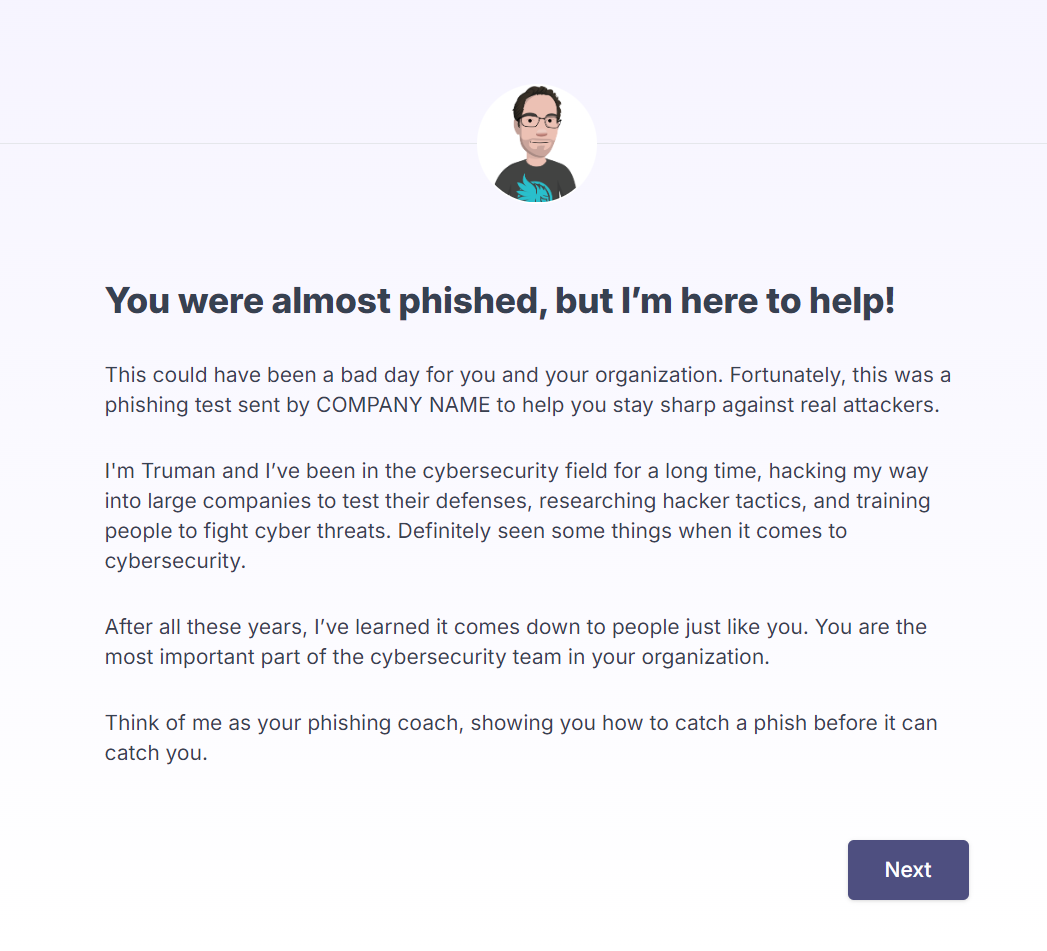
Con Huntress SAT, un usuario que hace clic en uno de nuestros escenarios de phishing se inscribe automáticamente en Phishing Defense Coaching. Esto lo lleva a una sesión de coaching virtual dirigida por un investigador de amenazas de Huntress, quien adapta el coaching al escenario específico con el que interactuó el usuario.
Primero, se presenta a los usuarios su coach y se les informa que el enlace en el que hicieron clic era un phishing pero que, por suerte, solo era una prueba.
A partir de ahí, se les pide a los usuarios que indiquen por qué hicieron clic en el correo. Este es un paso importante porque no solo determina la ruta de aprendizaje personalizada en la que se los colocará, sino que también hace que el usuario reconsidere su motivo para hacer clic, y a la vez les da a los administradores información sobre esos motivos.
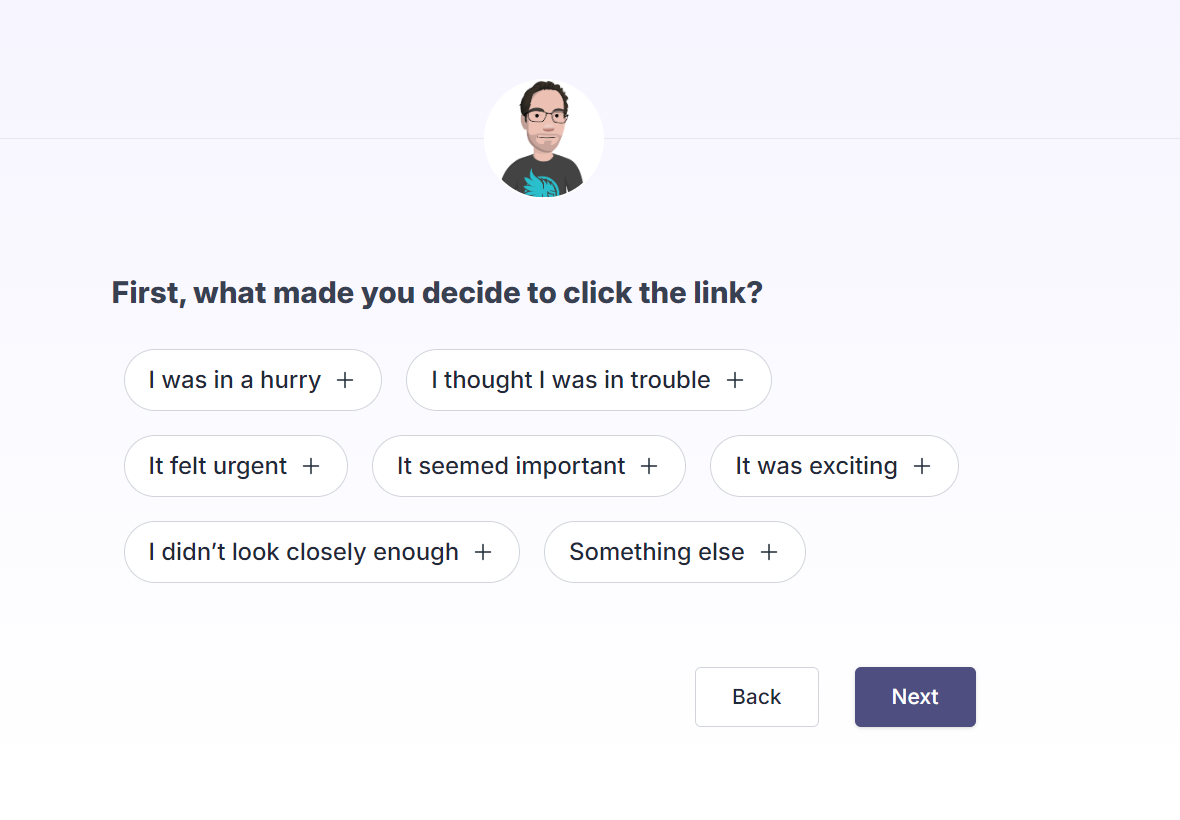
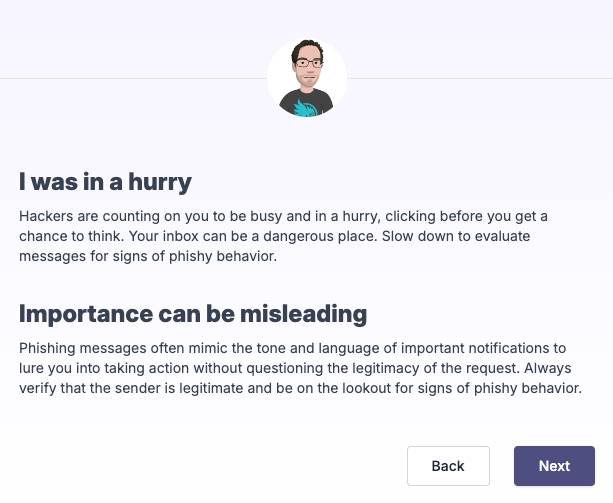
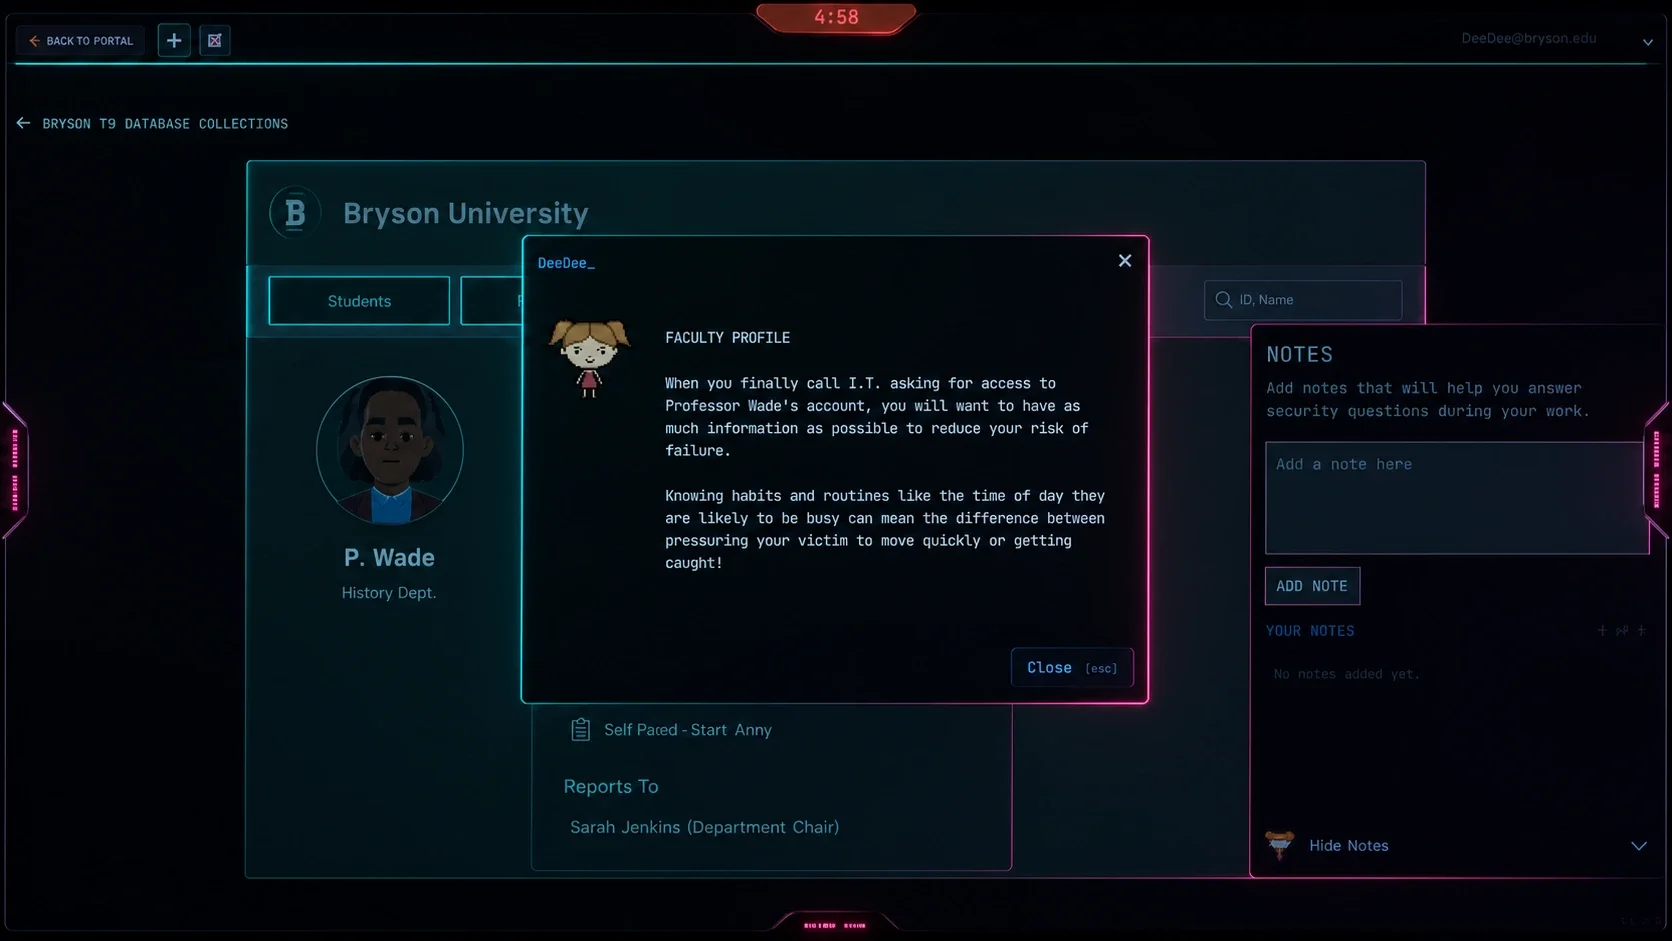
Después de seleccionar una o más razones, el usuario recibe al instante el coaching de un investigador de amenazas de Huntress con experiencia en pruebas de penetración de equipo rojo y con un sólido conocimiento de cómo piensan los hackers. Abordarán la razón o razones específicas por las que el usuario hizo clic en el enlace y explicarán cómo los hackers explotan ese error para aprovecharse de las personas. También orientarán al usuario sobre cómo corregir este comportamiento en el futuro.
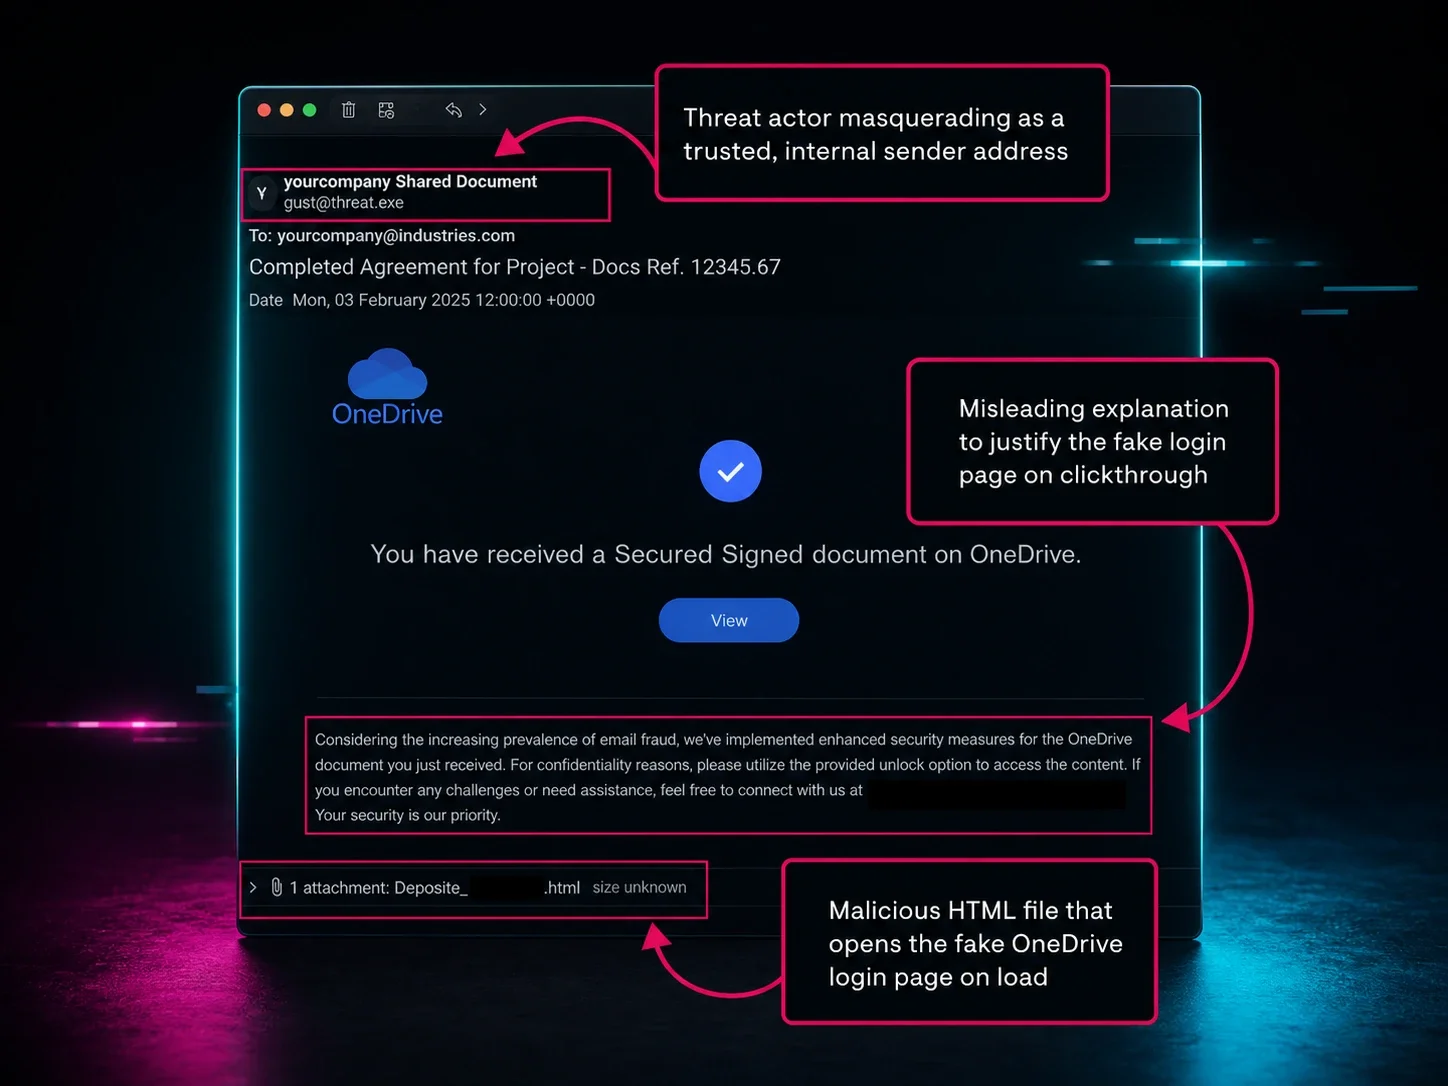
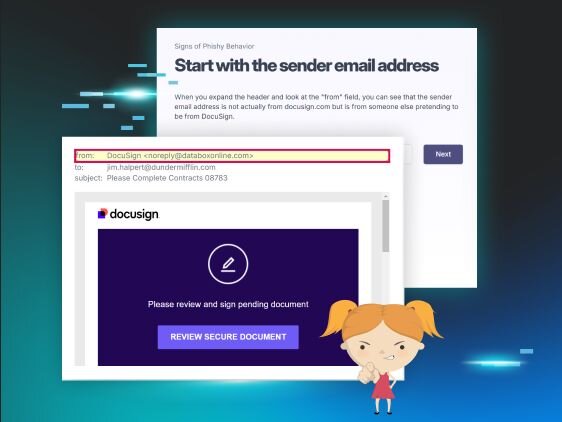
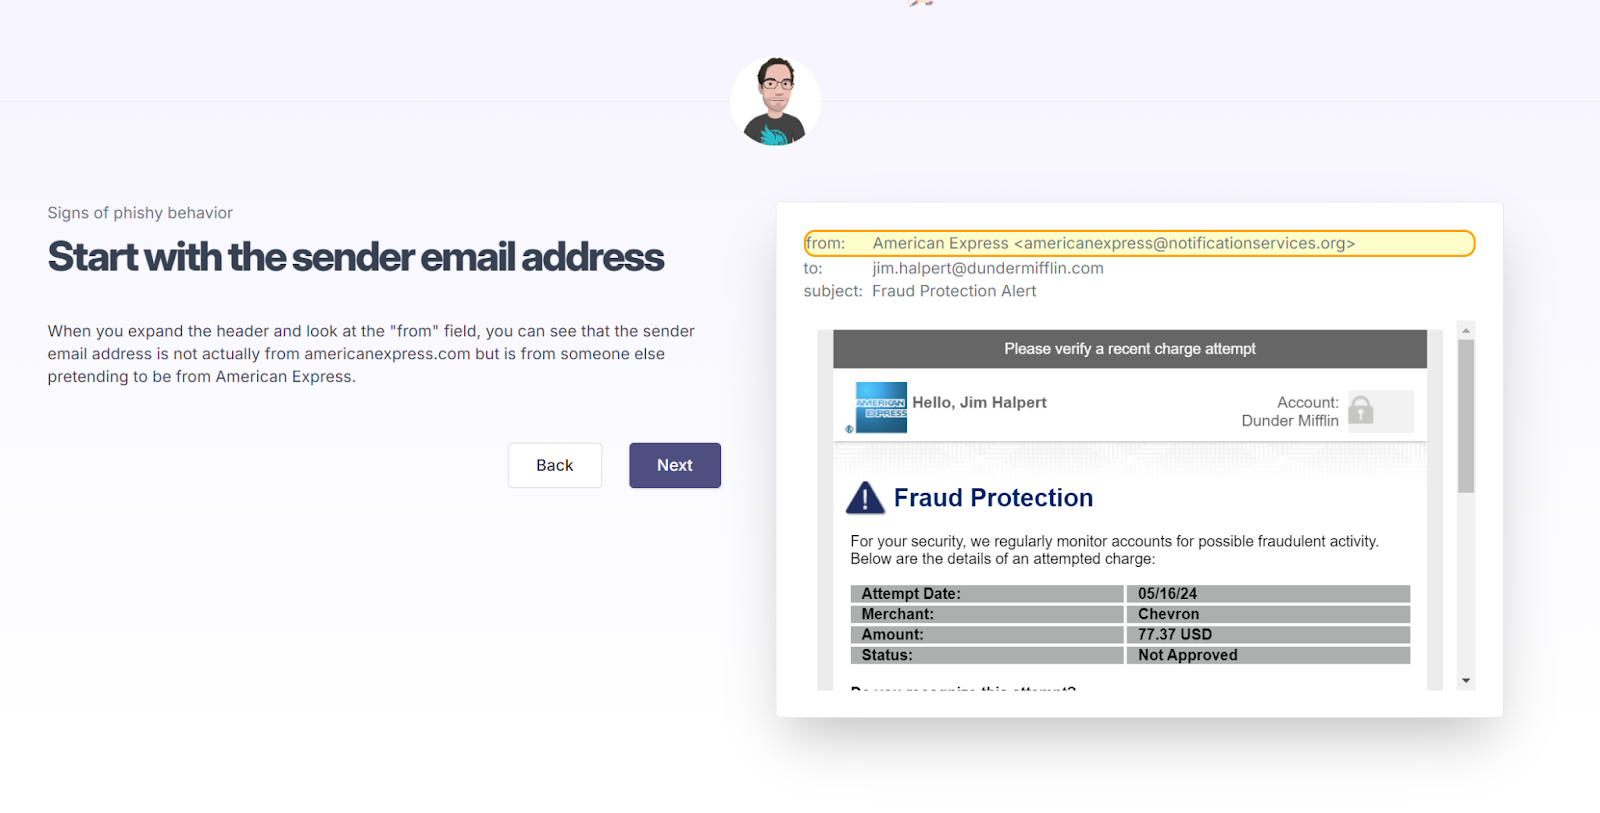
Luego, los usuarios completan una breve verificación de conocimientos antes de examinar el correo con el que interactuaron. El coach les muestra el escenario de phishing exacto en el que hicieron clic y resalta las áreas que contienen posibles indicadores de phishing para que sepan qué buscar en adelante. El usuario puede determinar si un correo podría ser malicioso identificando estos posibles riesgos, como la dirección de correo del remitente o una sensación de urgencia en el mensaje.
Al guiar a los usuarios por el mismo escenario con el que interactuaron, los coaches los ayudan a contextualizar lo que deberían haber notado según su experiencia real. Esto también los ayuda a entender que los ataques de phishing pueden ser muy sofisticados y difíciles de detectar, lo que les da la confianza para identificar y prevenir riesgos en el futuro.
Una vez que los usuarios completan su sesión de coaching, ellos mismos informan qué tan preparados se sienten para identificar futuros ataques de phishing. Los administradores pueden usar esta información para determinar qué usuarios se sienten cómodos previniendo futuros intentos de phishing y cuáles podrían beneficiarse de más capacitación.
Esto es lo que hemos visto hasta ahora
Un beneficio adicional de Phishing Defense Coaching son los comentarios directos de los usuarios y los datos disponibles para los administradores y nuestro equipo en Huntress para ayudar con la optimización continua de tus programas de capacitación. Durante la beta abierta de Phishing Defense Coaching, observamos lo siguiente:
- Un total de 181 usuarios fueron comprometidos por una simulación de phishing e inscritos en Phishing Defense Coaching.
- Al preguntarles “¿Qué te hizo decidir hacer clic en el enlace?”, los usuarios respondieron (ten en cuenta que los usuarios pueden seleccionar varias opciones):
- “No miré con suficiente atención” (29%)
- “Parecía importante” (19%)
- “Estaba apurado” (9%)
- “Se sentía urgente” (3%)
- “Pensé que estaba en problemas” (1%)
- “Era emocionante” (2%)
- “Otra razón” (36%)
- Al pedirles que calificaran qué tan preparados se sienten para identificar un futuro ataque de phishing en una escala del 1 (“no preparado”) al 5 (“muy preparado”), los usuarios en general se inclinaron hacia “muy preparado”:
- 1 (1%)
- 2 (1%)
- 3 (3%)
- 4 (27%)
- 5 (67%)
Al entender la confianza de sus usuarios para identificar un futuro ataque de phishing, así como los motivadores que los llevan a hacer clic en los enlaces, los administradores pueden identificar mejor las áreas de riesgo potencial de sus usuarios y trabajar para mitigarlas. Esto también es valioso para el equipo de Huntress SAT, ya que nos ayuda a identificar tendencias más amplias en la base de usuarios para optimizar los programas de capacitación y producir mejores resultados de seguridad para tus equipos.
Pruébalo con un recorrido autoguiado.
Phishing Defense Coaching es solo la última función interesante que hemos agregado a Huntress SAT. Y ahora está disponible sin costo adicional con todos los escenarios de Managed Phishing en Huntress SAT.