

Supongamos que un empleado recibe un correo sobre una reunión de "aumento de sueldo". El enlace parece bastante normal, la página se ve conocida, y el empleado está, comprensiblemente, emocionado. Lamentablemente, es un correo de phishing. Con un solo clic, descarga y ejecuta un archivo adjunto malicioso.
Detrás de escena, esa simple acción instala silenciosamente una herramienta de Remote Monitoring and Management (RMM): LogMeIn Resolve. Esto es justo lo que les quita el sueño a los defensores, porque el atacante ahora tiene acceso persistente a su entorno. Ni siquiera hizo falta un exploit novedoso. LogMeIn Resolve es una herramienta legítima que los administradores de TI usan con frecuencia, así que el atacante puede esconderse a plena vista.
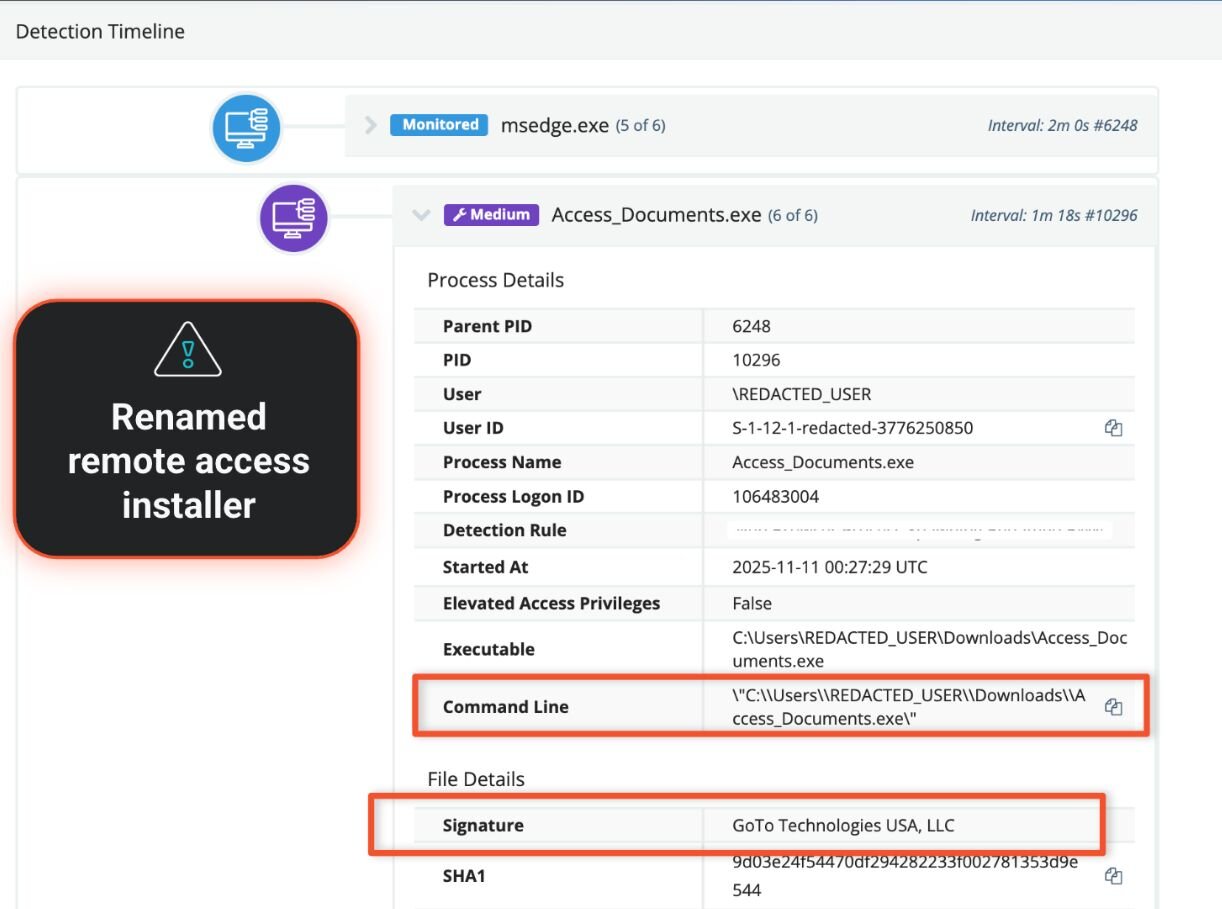
Este no es un ejemplo hipotético. Es un incidente real que ocurrió recientemente. Por suerte, el dispositivo estaba protegido por Huntress Managed Endpoint Detection and Response (EDR), y la combinación de telemetría de endpoints y un Centro de operaciones de seguridad (SOC) activo las 24 horas, los 7 días de la semana marcó la diferencia. La actividad se detectó, se investigó y se contuvo antes de que el atacante pudiera convertir ese punto de entrada en algo mucho peor. Eso es una historia de éxito.
Pero también plantea una pregunta justa:
¿Qué habría pasado si esa herramienta de acceso remoto nunca hubiera tenido permiso para ejecutarse?
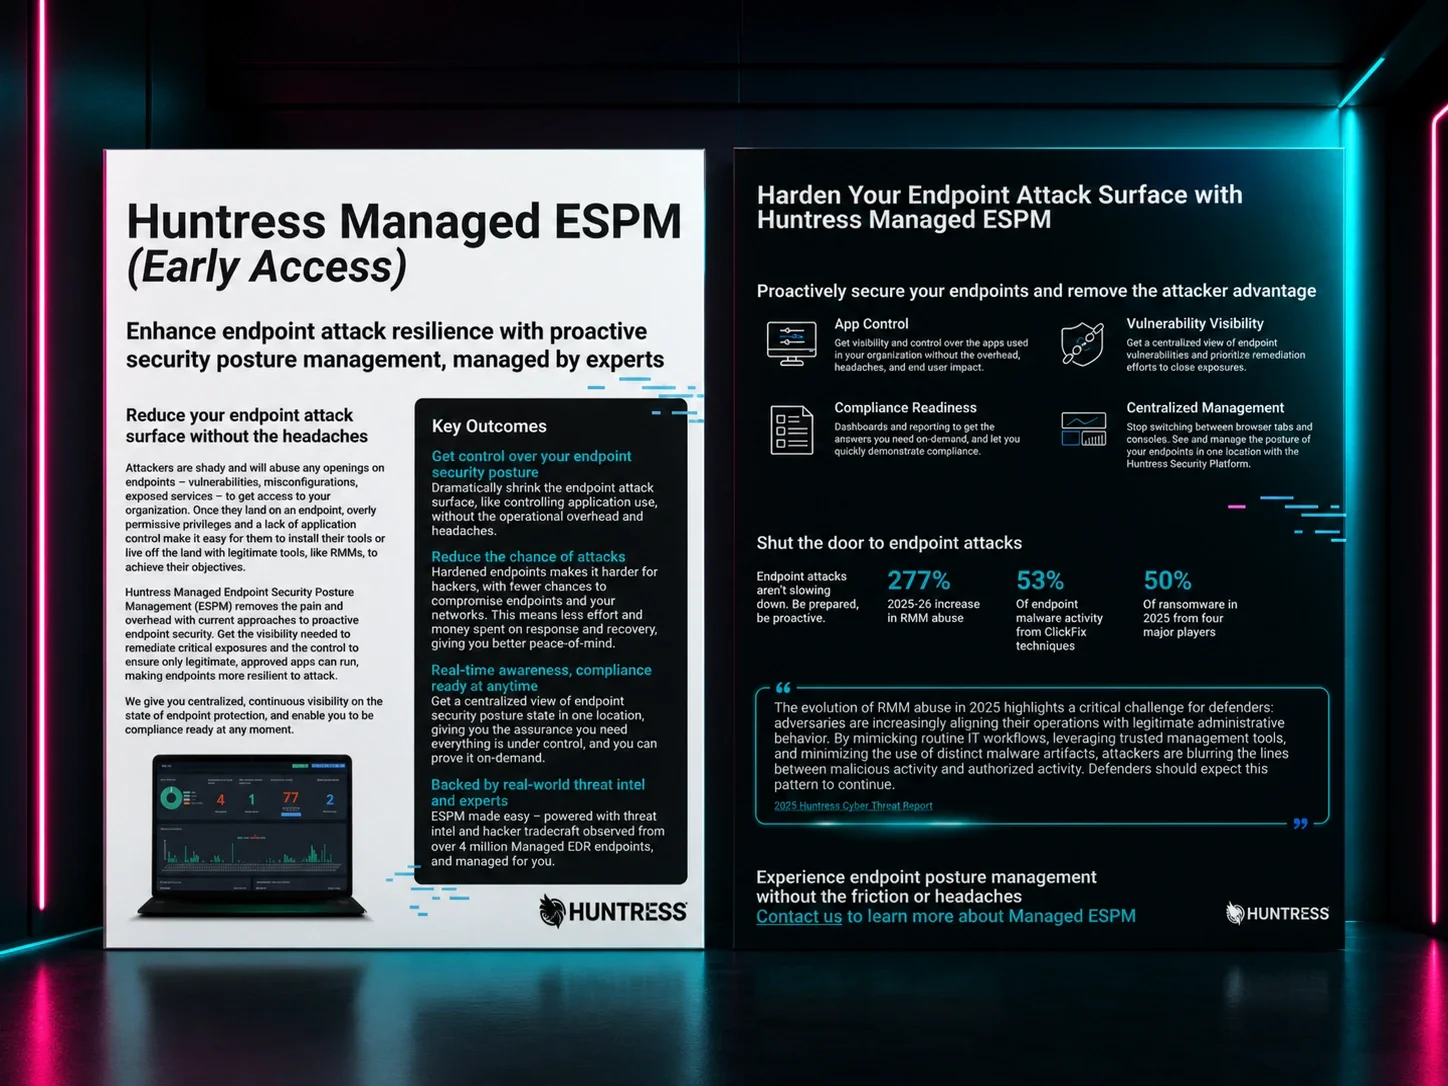
Sobre todo porque los ataques basados en RMM aumentaron un 277 % durante el último año.
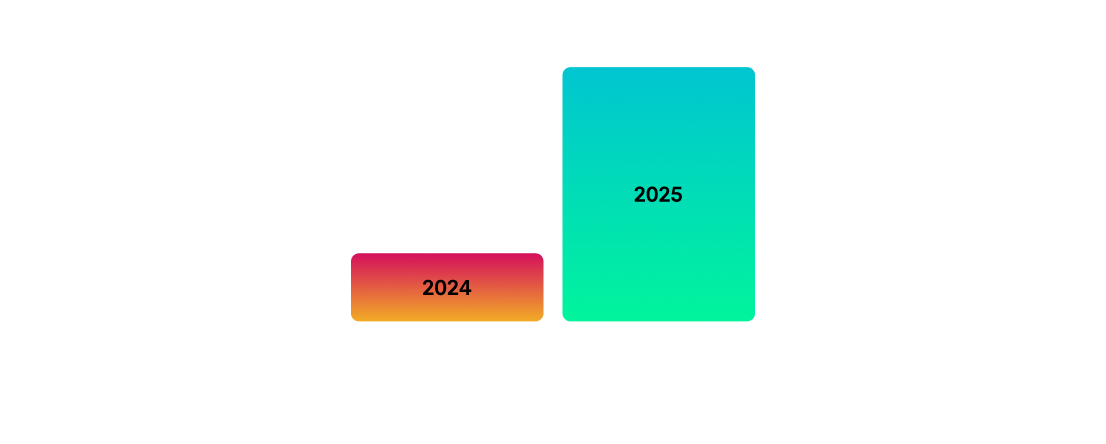
Huntress descubrió que en 2025 los ataques basados en RMM aumentaron un 277 % respecto a 2024
Bloquear de forma proactiva herramientas desconocidas, no deseadas y maliciosas para que no se ejecuten es exactamente lo que promete el control de aplicaciones. Pero, lamentablemente, la mayoría de las soluciones que ofrecen esta capacidad se diseñaron pensando en equipos y presupuestos empresariales, dejando a los MSP y a los equipos de TI reducidos desprotegidos.
De esto se trata, de por qué eso tiene que cambiar. Y de cómo Huntress está construyendo Managed Endpoint Security Posture Management (ESPM) para cerrar esa brecha.
Detección frente a prevención: por qué importa el control de aplicaciones
Muchas organizaciones y MSP ya confían en herramientas como EDR para proteger los endpoints cuando algo se ve sospechoso. Son esenciales, y no estamos diciendo lo contrario. Pero, por definición, solo entran en juego después de que algo intentó ejecutarse. Es como atrapar a un ladrón que ya entró a tu casa.
El control de aplicaciones cambia esa conversación. En lugar de intentar identificar lo malo que está pasando, tomas la medida de permitir que solo se ejecute software conocido y confiable. Esto aplica no solo al malware evidente, sino también a las herramientas legítimas de acceso remoto que a los atacantes les encanta usar mal.
De hecho, el 32 % de todos los incidentes que Huntress ha observado en lo que va del año podrían haberse evitado bloqueando la ejecución de herramientas de RMM no autorizadas.
Esto es como poner rejas en tus ventanas de forma proactiva para que los ladrones no puedan entrar desde un principio. Sobre el papel suena sencillo. En la realidad, el camino entre las buenas intenciones y una política de control de aplicaciones estable y aplicada es donde la mayoría de los equipos chocan con un muro.
Por qué es tan difícil lograr un buen control de aplicaciones tradicional
El desafío fundamental del control de aplicaciones es que, si bloqueas por accidente herramientas legítimas que los empleados necesitan, destruyes la productividad y, en general, molestas a muchos compañeros de trabajo. Pero la línea entre las aplicaciones críticas para el trabajo y las que los atacantes aprovechan suele ser bastante difusa. Por eso, las organizaciones deben ser cuidadosas con la forma en que implementan las políticas de bloqueo.
Si observas cómo recomiendan los marcos de la industria implementar el control de aplicaciones, verás un proceso muy deliberado y de varias etapas. Es efectivo, pero también asume que tienes el tiempo y el personal para apoyarte en él. Un marco de orientación típico divide el recorrido en cuatro grandes fases:
Planificación previa a la implementación (4 a 6 semanas): conseguir el respaldo de los líderes, categorizar los endpoints, entender las fuentes de software e integrar el control de aplicaciones en la gestión de cambios.
Creación y ajuste de políticas (6 a 12 semanas): implementar en modo de auditoría para que el agente pueda recorrer los sistemas de archivos, observar el comportamiento de los procesos y construir una línea base de lo que realmente está en uso.
Implementación piloto y aplicación (3 a 6 semanas): seleccionar un grupo pequeño y representativo de endpoints para pasar de la auditoría a la aplicación real. Después, implementar por fases a grupos más amplios.
Operación y ajuste continuos (indefinidamente): manejar excepciones para software nuevo, comportamientos nunca antes vistos y aplicaciones mal etiquetadas, ajustar políticas y auditar periódicamente.
Cuando esto se hace bien, obtienes una fuerte reducción de la superficie de ataque y una capa de protección significativa. Pero hay varias razones predecibles por las que las organizaciones no logran esto, entre ellas:
Políticas de denegación predeterminada demasiado amplias que bloquean aplicaciones críticas para el negocio.
Colas de excepciones que se vuelven inmanejables, lo que ralentiza a los usuarios y agota a los administradores.
Reglas de contención mal configuradas que bloquean dependencias de aplicaciones y provocan interrupciones.
El resultado final es que gestionar proyectos de control de aplicaciones puede convertirse en un trabajo de tiempo completo, y muchos equipos terminan decidiendo que el costo es demasiado alto para justificar seguir adelante.
La realidad de dos niveles de la que dependen los atacantes
Las grandes empresas tal vez puedan justificar el tiempo y el presupuesto para que el control de aplicaciones funcione. Pero para un MSP o un equipo de TI reducido que ya está lidiando con copias de seguridad, tickets, parches y respuesta a incidentes, cualquier cosa que requiera semanas de "planificación previa a la implementación" simplemente no es realista.
Esto genera una división clara en cómo se da el endurecimiento de endpoints en el mundo real. Los proveedores construyen soluciones para grandes empresas, pero los MSP y las organizaciones pequeñas y medianas que enfrentan las mismas técnicas de ataque simplemente no tienen los recursos para manejar la complejidad.
Los atacantes se han adaptado a esa realidad y eligen con gusto a los objetivos vulnerables. Esa es parte de la razón por la que cada vez dependen más de herramientas de doble uso comunes en las operaciones de TI y, con frecuencia, implícitamente confiables. Saben que muchos entornos tienen una detección sólida, pero muy poco control sobre lo que se puede instalar o ejecutar desde un principio.
Nuestro objetivo con Huntress Managed ESPM es achicar esa brecha, con un enfoque gestionado de control de aplicaciones diseñado específicamente para el 99% que no puede costear un equipo dedicado de control de aplicaciones.
Managed ESPM: el control de aplicaciones al alcance de todos
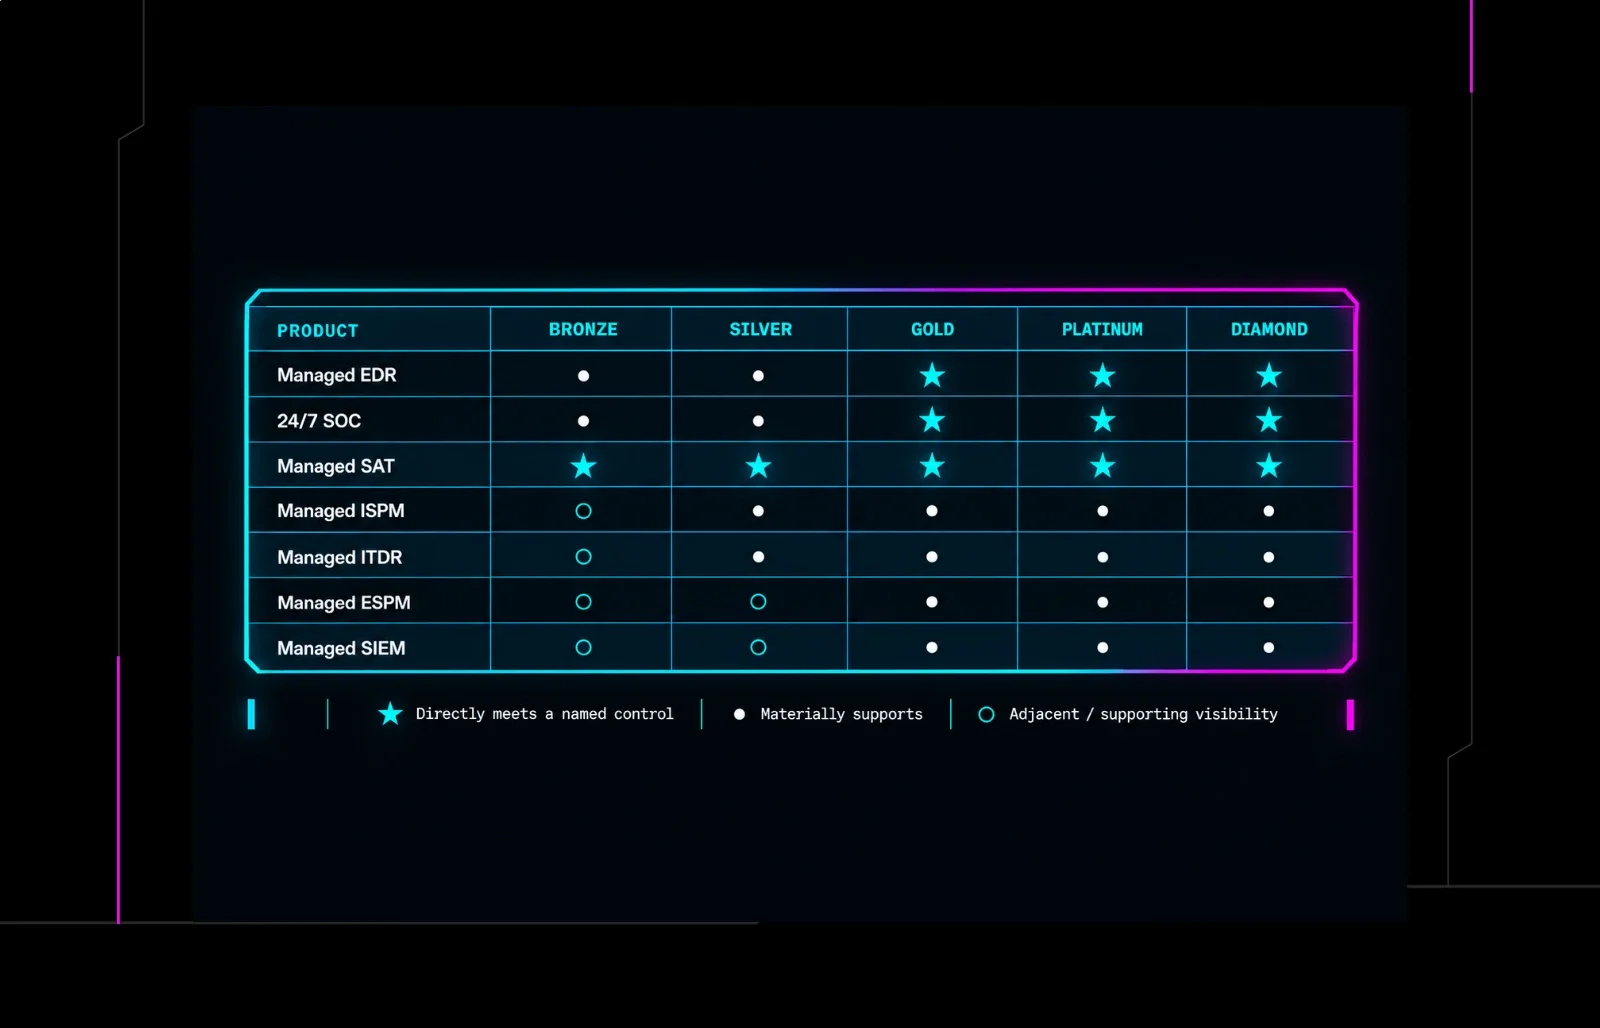
Huntress Managed ESPM es nuestra manera de hacer que el endurecimiento proactivo de endpoints sea accesible para los MSP y los equipos de TI reducidos. Cubre el control de aplicaciones, la visibilidad de vulnerabilidades críticas, la gestión de configuraciones y más, pero la palabra clave es "gestionado".
En lugar de entregarte otra guía larga de implementación y un marco para el diseño detallado de políticas, Huntress se encarga de la parte más pesada en tu nombre.
Usamos la visibilidad que ya tenemos en millones de dispositivos y miles de clientes para cerrar algunas de las vulnerabilidades de endpoints más comunes. Y lo hacemos de una manera que mantiene productivos a los usuarios finales.
Pero cuando se trata de control de aplicaciones, la aplicación de políticas es donde Huntress toma un enfoque diferente al de las soluciones tradicionales.
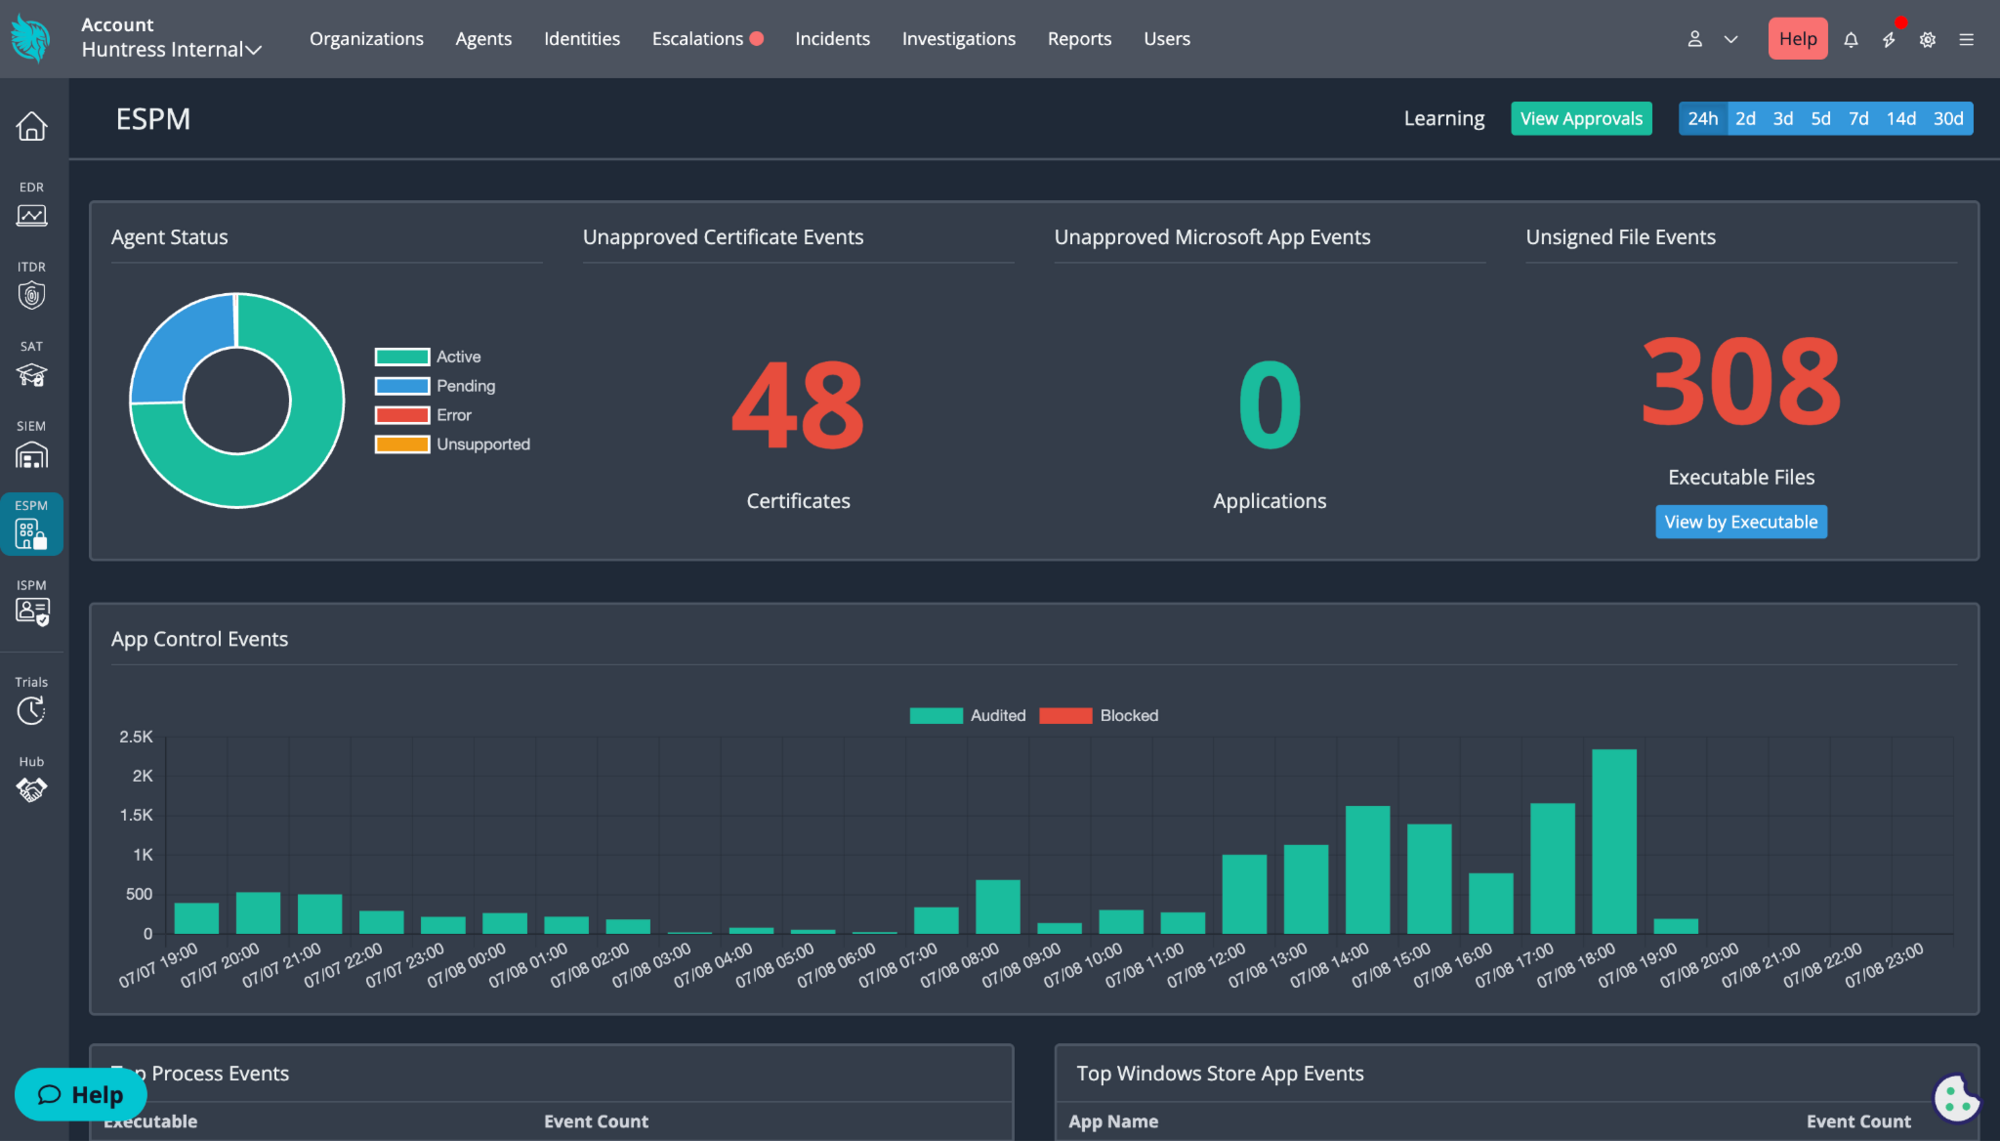
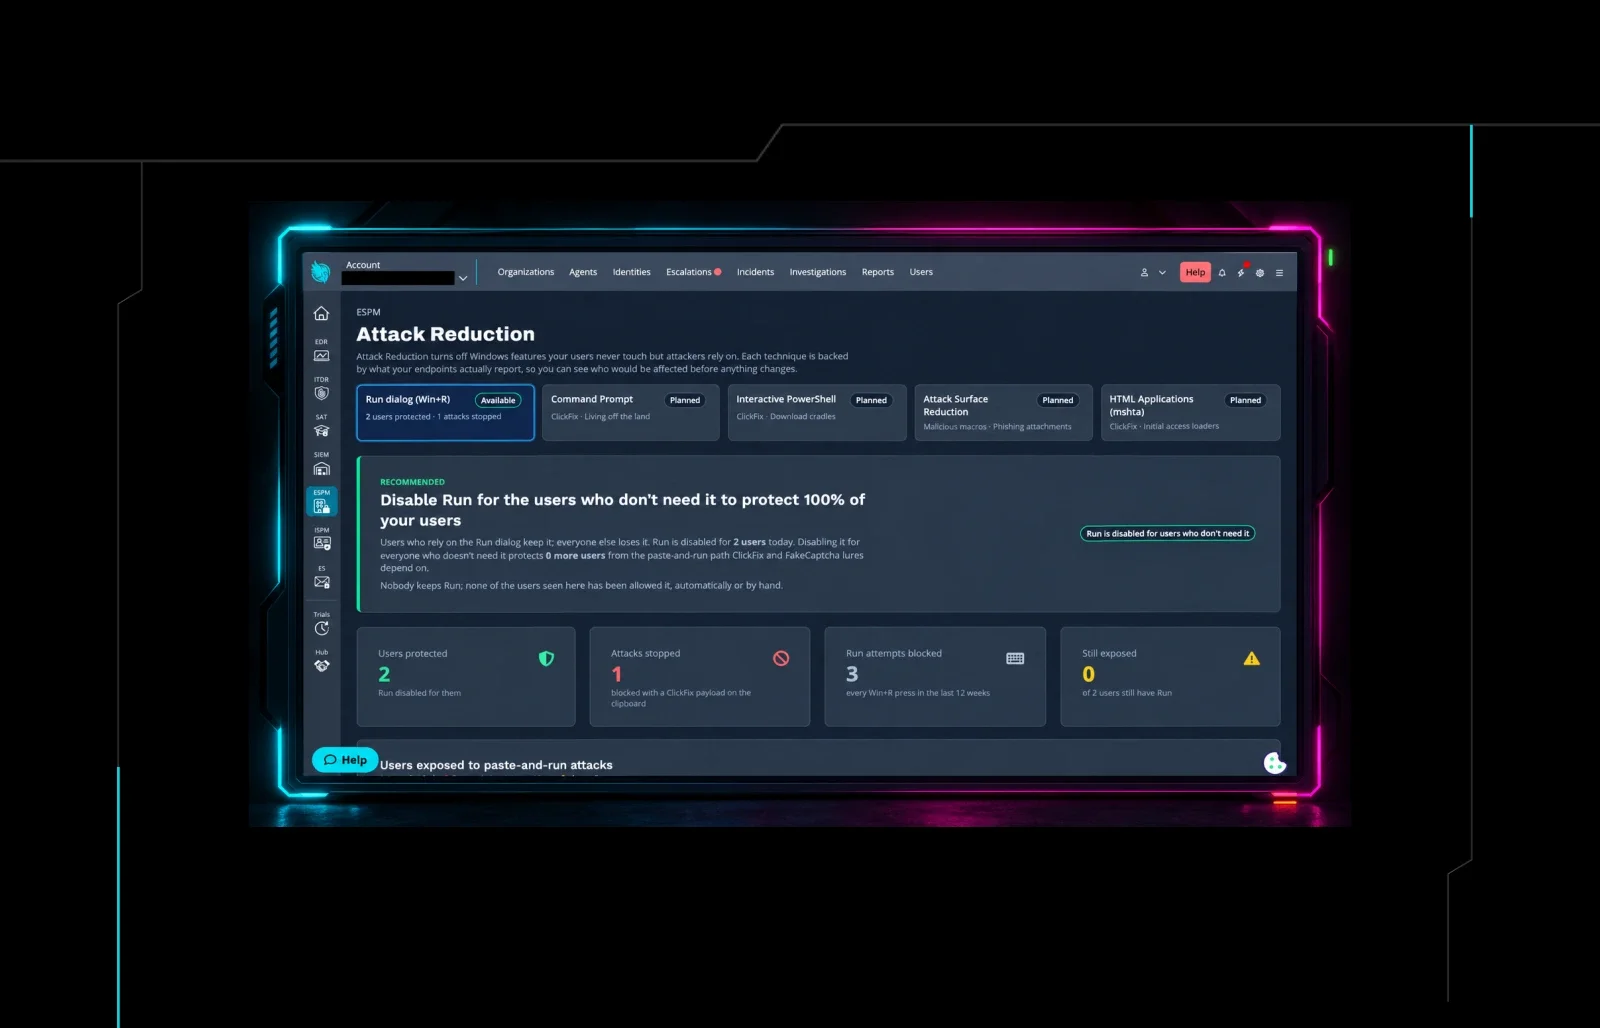
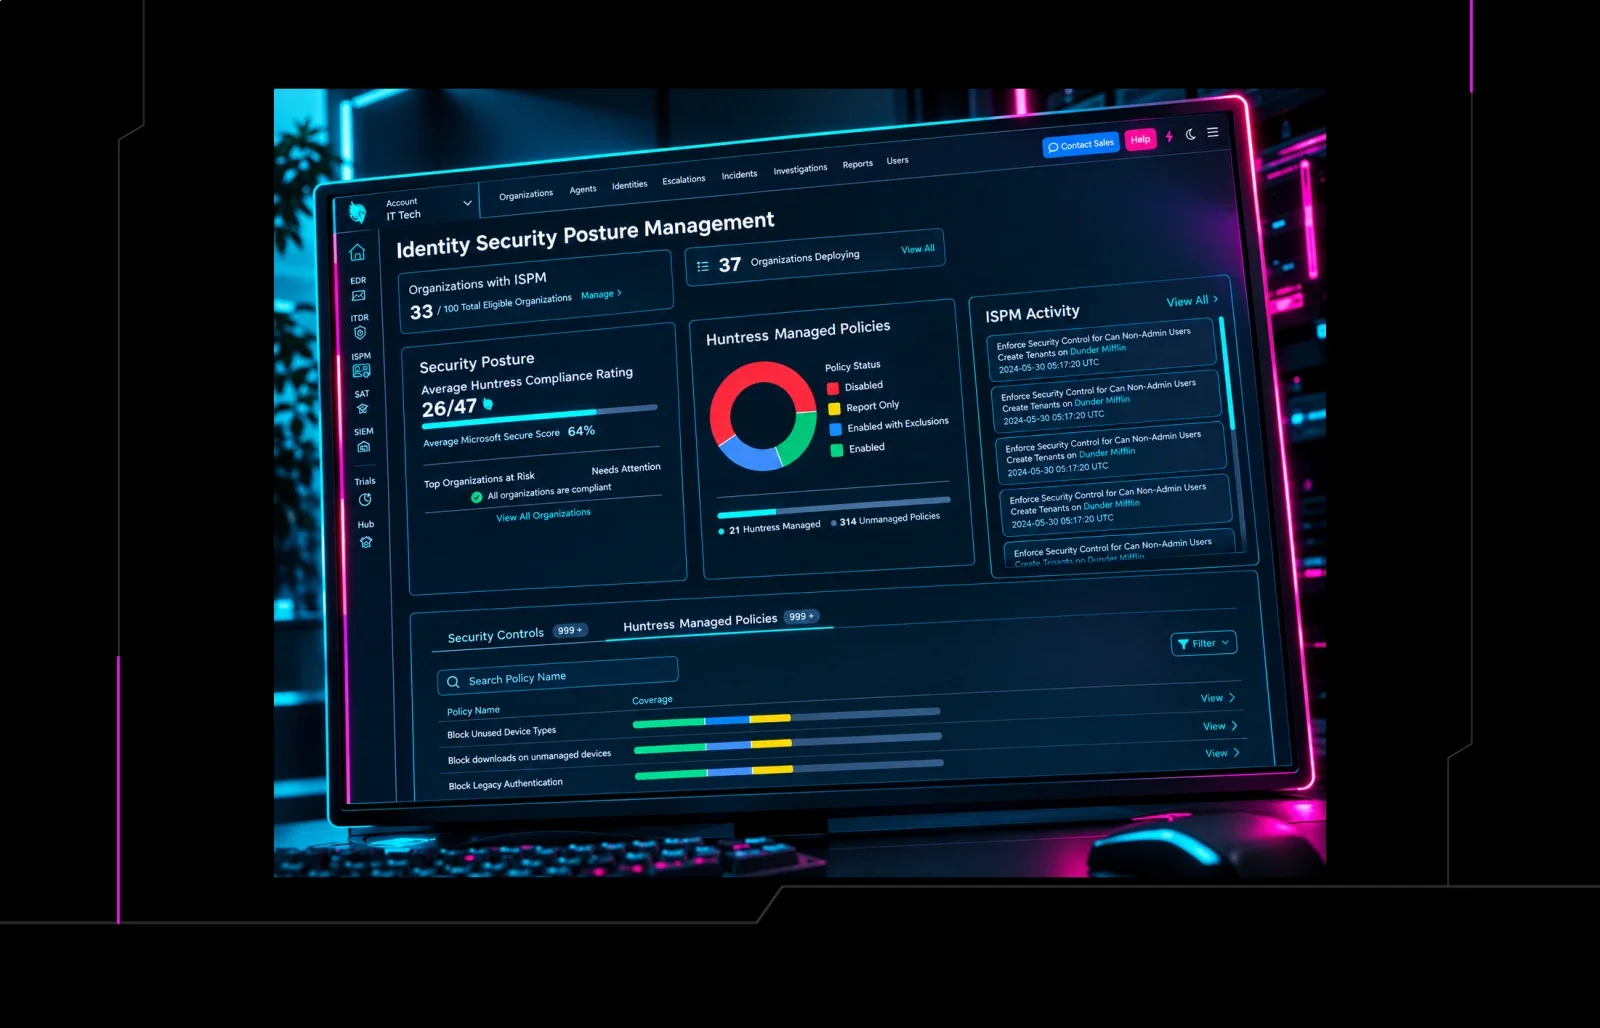
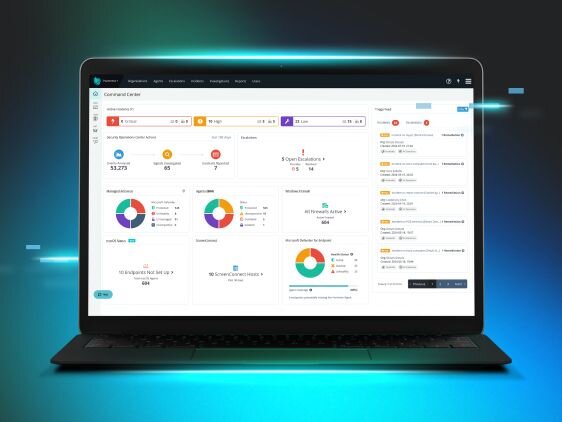
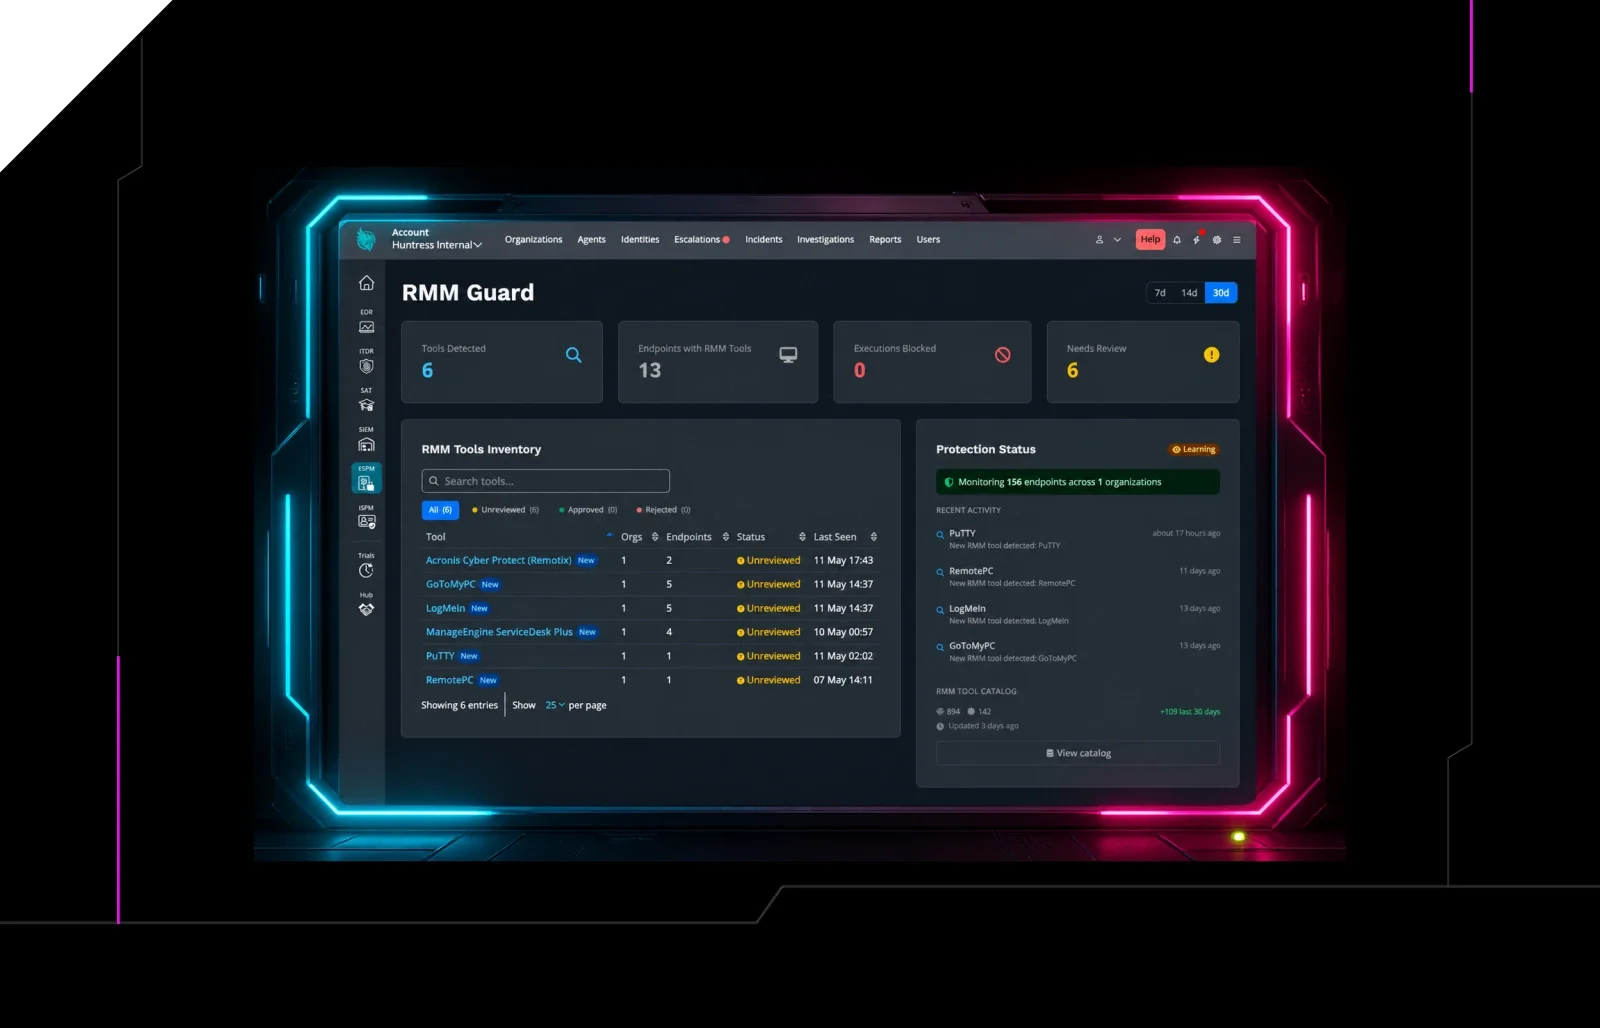
Un vistazo al panel de Managed ESPM
Aplica las reglas donde tiene sentido: empezando con RMM Guard
En lugar de permitir o bloquear explícitamente cada aplicación desde el inicio, lo que requiere un proceso de aprendizaje y creación de políticas complejo y lento, vamos a empezar enfocándonos en categorías específicas de software que los actores de amenazas abusan de forma desproporcionada.
Como mencionamos antes, el 32% de todos los incidentes que Huntress ha observado este año podrían haberse evitado si se hubiera bloqueado la ejecución de herramientas RMM no autorizadas. Por eso creamos RMM Guard.
Piensa en esto como un caso de uso específico del control de aplicaciones, enfocado puntualmente en herramientas de acceso remoto. Hace un inventario de cada RMM que se ejecuta en tu entorno y bloquea cualquiera que no esté autorizada explícitamente, incluyendo instancias controladas por atacantes de herramientas aprobadas como ScreenConnect.
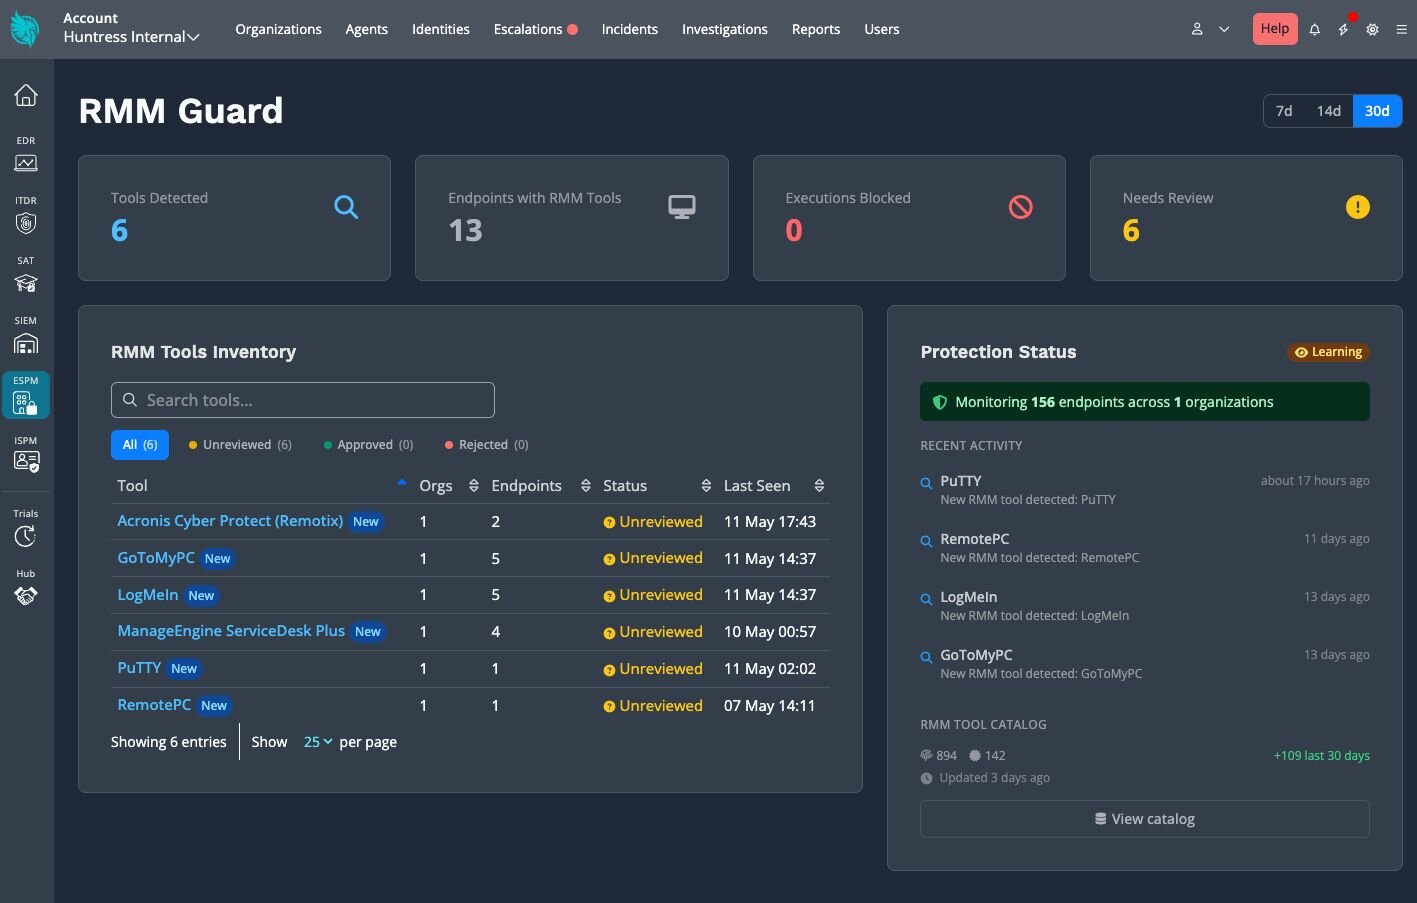
Una vista de RMM Guard
Este enfoque específico está diseñado para abordar rápidamente las amenazas que nuestro SOC ve todos los días en millones de endpoints, sin pedirles a los clientes que resuelvan todo el problema de una sola vez. Activa la función y obtienes protección significativa casi de inmediato.
Además de bloquear RMMs, estamos explorando otras categorías de software que también podrían beneficiarse de un control de aplicaciones específico, como programas de IA o de compartición de archivos. Nuestro objetivo final es ayudar a los clientes a lograr un control de aplicaciones completo y aplicable, donde cada aplicación esté explícitamente permitida o bloqueada, pero lo haremos paso a paso. Eso evitará que los usuarios finales se queden atascados y que los administradores tengan que vivir dentro de una bandeja interminable de excepciones de políticas.
RMM Guard ya disponible gratis para todos los clientes
Managed ESPM está en Early Access hoy. Durante esta etapa, estamos desarrollando funciones, probando nuestro enfoque y recopilando comentarios reales de socios y clientes mientras refinamos cómo funciona esto a gran escala en los próximos meses.
Pero ya hemos visto tanto potencial en RMM Guard para impactar resultados reales de seguridad que no queremos retrasar su lanzamiento. Por eso decidimos poner RMM Guard completamente disponible y gratis para todos los clientes/socios de Huntress con un agente implementado hasta que ESPM esté listo para la venta.
Antes, RMM Guard estaba limitado a Learning Mode y requería Managed SIEM. Se eliminó la dependencia de SIEM, y esperamos que el modo de bloqueo esté disponible muy pronto. Si ya eres cliente de Huntress, puedes activar esta función en tu cuenta para detectar y (muy pronto) bloquear RMMs no autorizadas que se ejecuten en tus endpoints.
Solo comunícate con tu gerente de cuenta para incorporarte al programa Early Access de ESPM. Puedes elegir probar todas las funciones de ESPM a medida que se agregan, o solo RMM Guard.
Cerrando la brecha
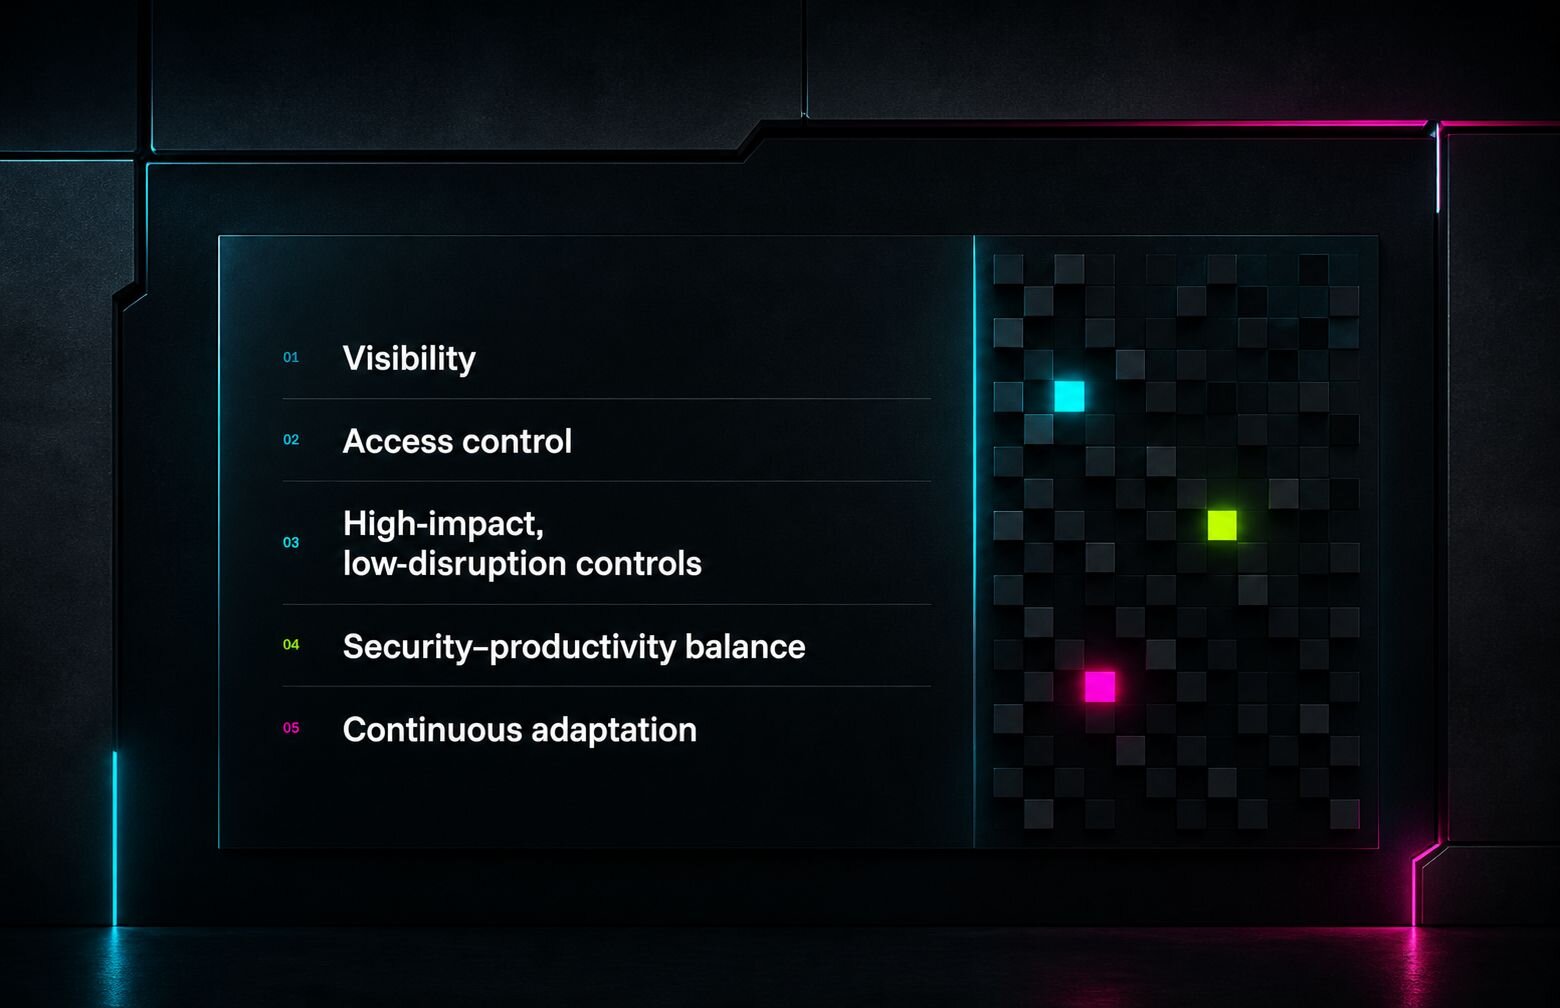
Con Huntress Managed ESPM, estamos trabajando para acercar el endurecimiento proactivo de endpoints y el control de aplicaciones a las organizaciones que suelen ser las más atacadas y las menos preparadas. No eliminará todos los riesgos ni quitará todas las decisiones difíciles, pero sí ofrece un camino realista hacia:
Menos ejecutables inesperados corriendo en los endpoints.
Menos margen para que los atacantes abusen de las mismas herramientas que usa TI.
Una relación más equilibrada entre usabilidad y seguridad.
Si ya eres socio o cliente y quieres probar Managed ESPM y darnos tu opinión, habla con tu equipo de cuenta de Huntress sobre cómo unirte a Early Access. Si no, mantente atento. Esperamos anunciar más novedades en un futuro cercano.