

Como quizás hayas notado, el malware para macOS sigue siendo muy real hoy en día.
Cubrimos algunas de las variantes de malware que se observaron durante el último año en nuestro episodio Mythical macOS Malware de Tradecraft Tuesday, que sacó a la luz parte de esta maldad. Y Patrick Wardle acaba de publicar su nuevo libro, The Art of Mac Malware, que es indispensable para quienes quieran aprender más sobre el tema.
Con el malware para macOS en aumento constante, quedó claro que un agente para macOS es nuestro siguiente paso lógico en la próxima versión de The Huntress Managed Security Platform.
Como nos gusta decir, ¿los hackers van a atacar Mac? Huntress les va a responder el ataque. 😉
macOS Persistent Footholds
Mientras los atacantes siguen vigilando el crecimiento constante de la plataforma macOS, los defensores debemos estar listos. Por eso, estamos lanzando nuestro agente de Huntress para macOS en disponibilidad general. Esto significa que cualquiera con una cuenta de Huntress tiene acceso a él.
Con base en toda nuestra investigación sobre las diversas tácticas de los atacantes de macOS, sin mencionar nuestras raíces en la caza de la persistencia, la persistencia era el punto de partida obvio. La persistencia es común en muchas familias de malware en macOS, como veremos más adelante.
Vectores de infección comunes
Según identificó Patrick Wardle en una investigación previa, los vectores de infección más comunes son los siguientes:
- Correos de phishing
- Programas y actualizaciones falsos (maliciosos)
- Aplicaciones troyanizadas
- URL maliciosas personalizadas
- Macros de Office
- Proyectos de Xcode
- Cadena de suministro
- Servicios remotos
- Exploits
Como puedes ver, algunos de estos no son muy diferentes de lo que vemos actualmente en el panorama de Windows. No profundizaremos en todos, pero destacaremos algunos de los más comunes.
Los correos de phishing siempre serán comunes, ya que el eslabón más débil suele tener un componente humano. Los programas falsos, maliciosos o troyanizados también suelen ser bastante efectivos.
Además, los atacantes parecen apuntar a usuarios que tal vez no estén familiarizados con macOS en general; por ejemplo, haciéndose pasar por programas comunes de Windows como Adobe Flash Player, tal como hizo Shlayer durante el último año. Los usuarios de Windows están acostumbrados a actualizar software como Adobe Flash Player o Reader, y podrían ser presa fácil de los autores de malware bajo este disfraz.
Otra forma en que el malware puede aprovechar el desconocimiento de los usuarios sobre las funciones de macOS es creando URL maliciosas que pueden hacer que Safari procese los archivos automáticamente. Los usuarios podrían no estar al tanto de esta configuración predeterminada de Safari. Como resultado, los archivos con extensiones comunes se procesan y abren automáticamente al descargarse, lo que podría llevar a ejecutar código malicioso por accidente.
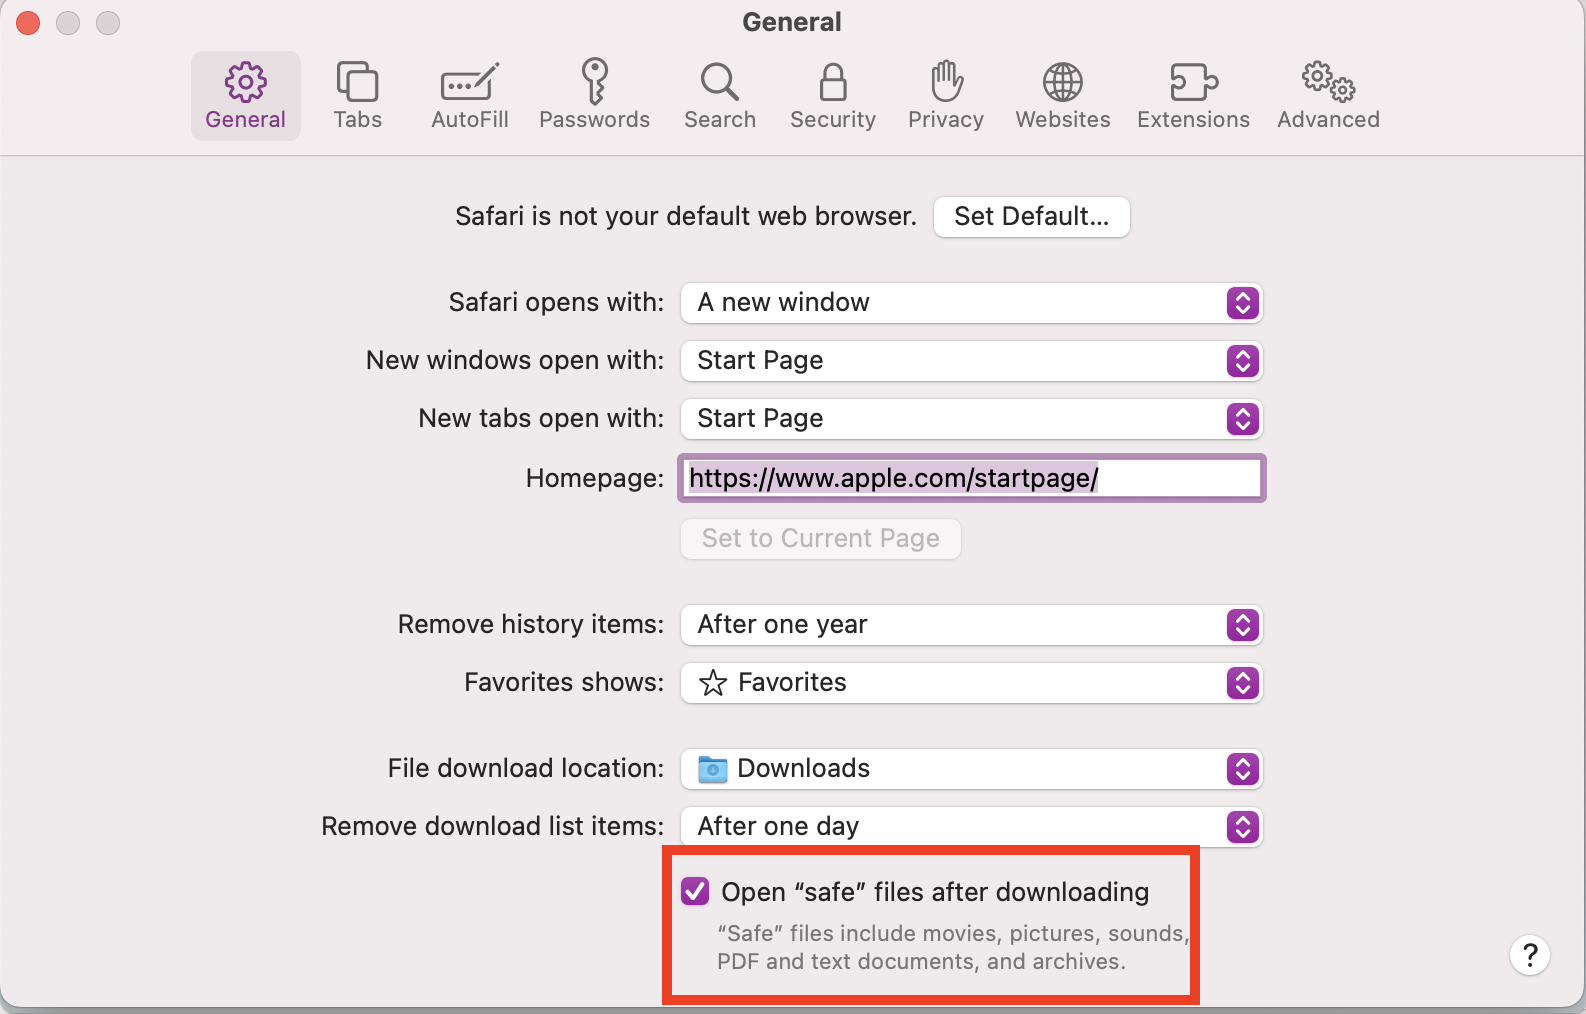
Incluso cuando un usuario tiene todas sus configuraciones de seguridad bien ajustadas, hay ocasiones en que los atacantes pueden acceder a la máquina al explotar fallas en el software.
Al revisar varios CVE de macOS y de software para macOS solo del último año, se encuentran varios exploits que podrían permitir a un atacante causar estragos en la máquina. Patrick Wardle encontró un día cero bastante interesante en Zoom en agosto, algo aún más relevante en esta era de trabajo remoto. Esto demuestra lo importante que es vigilar tu flota de macOS, incluso cuando tus usuarios mantienen todo actualizado, porque nunca sabes realmente qué podría pasar en sus máquinas.
La persistencia es inútil
Una vez que el malware logra instalarse en la máquina, necesitará una forma de persistir tras los reinicios. El mecanismo principal de persistencia que usa el malware de macOS son los LaunchAgents. Esto se logra agregando archivos plist dentro de la carpeta del sistema /Library/LaunchAgents o la carpeta del usuario /Users/[username]/Library/LaunchAgents (indicada como ~/Library/LaunchAgents en la siguiente tabla).
Si observamos algunas de las muestras de malware más recientes que aparecieron en el último año, podemos ver algunos de los nombres usados anteriormente. Algunos intentan mezclarse con otros archivos plist existentes, mientras que otros destacan a simple vista.
SysJoker/Library/LaunchAgents/com.apple.update.plistElectroRat~/Library/LaunchAgents/
mdworker.plistSilverSparrow~/Library/Launchagents/init_verx.plist (nombrado dinámicamente)
CodeSpy~/Library/Launchagents/com.apple.appstore.checkupdate.plist o
com.apple.usagestatistics.plistWildpressure~/Library/Launchagents/com.apple.pyapple.
plistXloader~/Library/Launchagents/com.[random].[random].plistOSX.MacMa~/Library/
Preferences/UserAgent/com.UserAgent.va.plist o
~/Library/LaunchAgents/com.UserAgent.va.plistOSX.OSAMiner~/Library/LaunchAgents/
com.apple.FY9.plistOSX.Convuster~/Library/LaunchAgents/com.ist.up.plist
y /Library/LaunchDaemons/com.ist.up.plist
Existen varios otros tipos de persistencia, pero cubriremos esos otros mecanismos en un próximo blog.
Ejemplo de malware
Hemos desplegado varios agentes de macOS en pruebas con algunos clientes y ya hemos logrado detectar malware. Un ejemplo que encontramos durante este tiempo es Bundlore.
Bundlore es un adware malicioso para macOS X que agrupa varios tipos distintos de adware y luego se instala en el endpoint. Esta desagradable pieza de malware no fue rival para una de nuestras estrellas emergentes del equipo del SOC, Molly. Ella rápidamente diseccionó sus componentes y llegó al fondo del asunto. Estate atento a un próximo blog donde ella contará todos los detalles escabrosos de este caso.
¿Qué sigue?
La persistencia es solo el primer paso en el mundo de macOS.
Dada la creciente presencia de endpoints con macOS, y la atención cada vez mayor de los atacantes, tenemos muchas oportunidades para proteger los endpoints. Desde capacidades de remediación adicionales como el Aislamiento del Host hasta ampliar nuestra visibilidad para detecciones más profundas, todavía queda un largo camino por recorrer.
¡Mantente al tanto!
Recursos
- Instalación del Huntress Agent para macOS
- Preguntas frecuentes: Huntress Agent para macOS para Persistent Footholds
- Aprovisionamiento manual de acceso total al disco para el Huntress Agent en macOS
- Acceso total al disco para el Huntress Agent en macOS
- Payload PPPC de Huntress para acceso total al disco en Addigy
- Notas de la versión de la plataforma, octubre de 2022
- Notas de la versión 0.13.24 del Huntress Agent