

Huntress ha sido autorizada por el Common Vulnerabilities and Exposures (CVE) Program como una CVE Numbering Authority (CNA). Suena impresionante (y lo es), pero seguro te preguntas: "¿Qué significa todo esto?". Bueno, me alegra que preguntes.
¿Qué es el CVE Program?
La misión del CVE Program es "identificar, definir y catalogar vulnerabilidades de ciberseguridad divulgadas públicamente". Este programa es un esfuerzo internacional impulsado por la comunidad, que se apoya en expertos reconocidos en ciberseguridad para encontrar vulnerabilidades. Es, en esencia, el directorio que todo lo sabe para detectar y nombrar amenazas de seguridad. Al centralizar el conocimiento sobre vulnerabilidades, los defensores pueden enfocarse en gestionar sus programas de gestión de vulnerabilidades en lugar de revisar múltiples fuentes para saber qué necesita atención.
¿Por qué importan las CVE para la gestión de vulnerabilidades?
El CVE Program establece una única fuente de verdad para las amenazas de ciberseguridad. Cuando un experto en ciberseguridad descubre una vulnerabilidad, se le asigna un CVE ID y se publica en la lista CVE. Esto significa que todos están en sintonía cuando los profesionales de TI y ciberseguridad hablan de una vulnerabilidad específica. No hay confusión sobre de qué amenaza se está hablando.
El CVE Program permite que personas y herramientas en todo el mundo se refieran a la misma vulnerabilidad, algo fundamental cuando el tiempo es crítico. Esto significa que las personas y las organizaciones no tienen que armar un rompecabezas con distintas descripciones del mismo problema; gracias a descripciones y nombres claros y consistentes, todos sabemos exactamente a qué nos enfrentamos, lo que agiliza la respuesta y los esfuerzos de mitigación. Estas CVE también se usan al escanear entornos en busca de vulnerabilidades. Esos escáneres buscan la presencia de software vulnerable según lo reportado por las CVE.
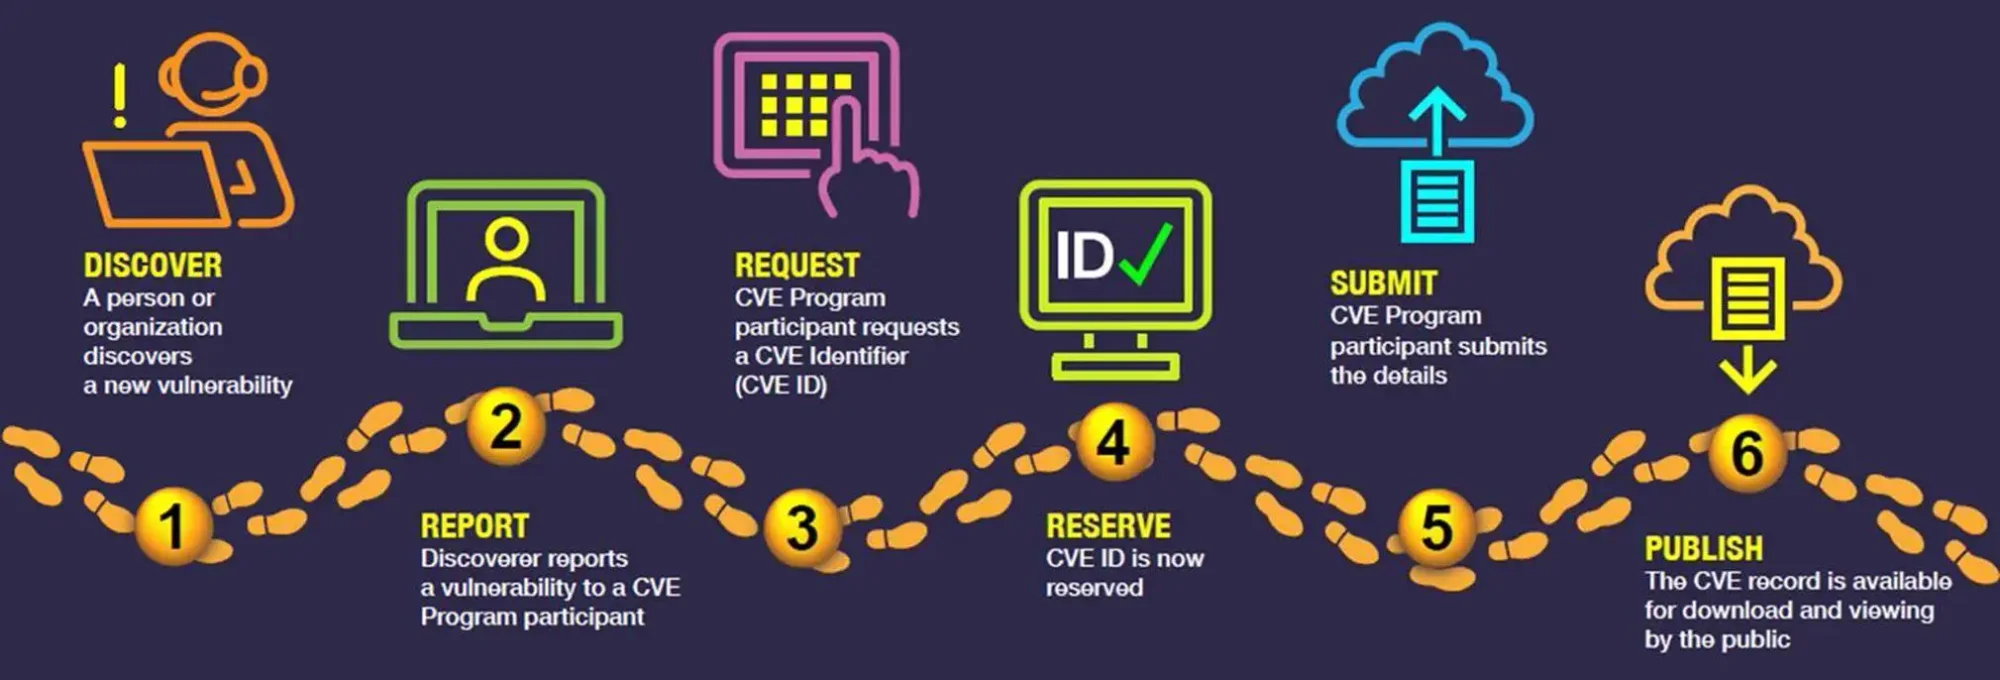
¿Por qué es relevante para Huntress la autorización como CVE Numbering Authority?
Nuestra participación en el CVE Program significa que estamos contribuyendo a una base de datos global que ayuda a todos, no solo a nuestros clientes. La lista CVE alimenta la U.S. National Vulnerability Database (NVD), lo que permite un descubrimiento y correlación más rápidos de la información sobre vulnerabilidades. Esto se traduce en una mejor protección para los sistemas de todo el mundo frente a los ciberataques.
Huntress ha sido fundamental brindando educación, difusión y defensa a la comunidad cuando surgen amenazas y vulnerabilidades emergentes que requieren una acción inmediata por parte de la comunidad. Al registrarnos como CNA, tendremos la capacidad de redactar CVE cuando sea necesario. Como requisito para la colaboración con CISA, esto permite una difusión más rápida de la información sobre amenazas.
Al igual que Huntress, el CVE Program se basa en la comunidad
El CVE Program depende de expertos de todo el mundo para descubrir y reportar vulnerabilidades, lo que implica una enorme colaboración entre las mejores mentes de la ciberseguridad. Todos trabajamos juntos, actualizando y refinando constantemente la lista CVE, convirtiéndola en un recurso confiable para todos los involucrados.
Huntress siempre ha cuidado al 99% de las pequeñas y medianas empresas que forman la columna vertebral de nuestra economía, brindando educación y protección a la comunidad cuando se explotan vulnerabilidades en su contra. Como CNA, nos sumaremos con orgullo a otras organizaciones de confianza para garantizar que las vulnerabilidades sean identificadas, expuestas y dadas a conocer.
Con solo 382 organizaciones CNA en todo el mundo, Huntress se une a un grupo exclusivo de alrededor de 200 CNA en EE. UU. Juntos, trabajaremos con dedicación para comunicar descripciones consistentes de las vulnerabilidades que los profesionales de TI y ciberseguridad puedan usar para discutir, priorizar y abordar las amenazas que dejan a las empresas y la infraestructura expuestas a ciberataques.
Si quieres profundizar en la importancia crítica de aplicar parches a las CVE conocidas en tu entorno, descarga nuestro Informe de ciberamenazas 2024.