

Agradecimientos: Un agradecimiento especial a Jon Semon, Andrew Brant y Lindsey O'Donnell-Welch por sus contribuciones a esta investigación y a este informe.
Contexto
Todavía faltan tres meses para el lanzamiento de Grand Theft Auto VI (GTA6), pero internet ya está en su punto máximo gracias a una serie de filtraciones de material de juego, así como a un adelanto extendido oficial.
Sin dejar pasar un tema tan candente, los actores de amenazas están aprovechando la popularidad de GTA6 para distribuir malware y comprometer a los fans demasiado ansiosos por poner sus manos en versiones anticipadas del juego. Sin embargo, todavía no existe una demo oficial de GTA6, ni hay indicios de que circule en línea una copia filtrada y jugable del juego.
En cambio, los actores maliciosos se han dedicado a distribuir malware disfrazado de archivos de imagen de disco óptico (ISOs) del juego. Si bien ya existen "varios informes sobre estas amenazas, encontramos una muestra en un sandbox con una funcionalidad distinta.
Una variedad de métodos de distribución
Los actores maliciosos parecen estar cubriendo una variedad de vías por las que un fan demasiado ansioso podría intentar conseguir una copia del juego. Hemos visto varios ejemplos de SEO poisoning diseñados para posicionarse bien en búsquedas de GTA6, así como ISOs publicadas en foros de videojuegos y varios sitios de torrents. También ha habido publicaciones en redes sociales que promocionan estas ISOs.
Algunas de las ISOs que se distribuyen pueden ser de gran tamaño, algunas superan los 100 GB. Sin embargo, esto parece hacerse simplemente para imitar el tamaño que podría tener una ISO de un videojuego AAA, y el archivo en sí está lleno de datos basura para alcanzar un tamaño creíble. Los archivos maliciosos contenidos dentro son mucho más pequeños.
Lo que puede hacer una sola ISO
La muestra que obtuvimos contenía varios componentes. Los actores maliciosos detrás de esto parecen estar haciendo un intento oportunista de comprometer sistemas, lanzando todo lo que pueden contra los usuarios que intentan una instalación. La ISO incluye un instalador falso, varios RAT, un infostealer, ransomware utilizado como wiper y un navegador web.
Cuando un objetivo monta y abre la ISO del supuesto juego, se le presenta el archivo instalador principal, gta6installer.exe, que curiosamente tiene un logotipo de GTA5 como ícono.
Figura 1: Ícono del archivo instalador principal
Al ejecutar este archivo se inicia un instalador que muestra un mensaje en ruso:
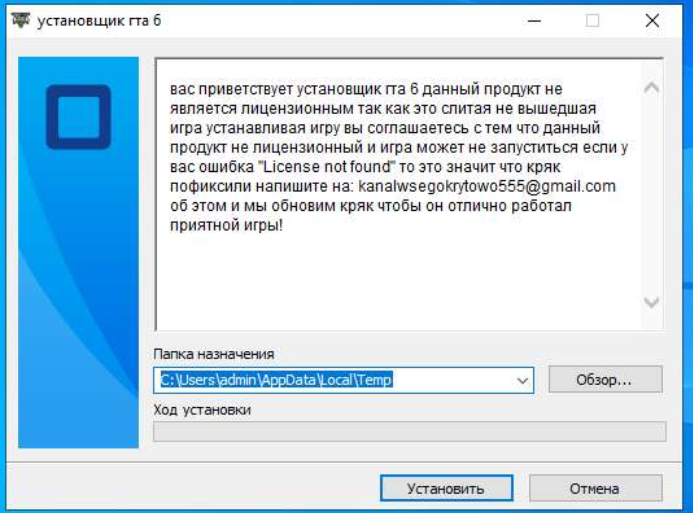
Figura 2: Mensaje contenido en el instalador falso de GTA6
Con herramientas en línea, este mensaje se traduce aproximadamente así al español:
Bienvenido al instalador de GTA 6. Este producto no está licenciado porque es un juego filtrado y aún no publicado. Al instalar el juego, aceptas que este producto no está licenciado y que es posible que el juego no inicie. Si recibes el error "Licencia no encontrada", significa que se ha corregido el crack. Escribe a [email protected] al respecto, y actualizaremos el crack para que funcione perfectamente. ¡Disfruta el juego!
La estrategia aquí es que el actor de amenazas advierte al usuario de que este instalador podría no funcionar y que esté atento a un error de "Licencia no encontrada". Proporcionan un correo electrónico para contactarlos y actualizar el supuesto crack que haría funcionar el juego (cuando se completa la instalación, se muestra deliberadamente un mensaje con exactamente este texto).
Intentamos contactar la dirección de correo electrónico proporcionada, pero hasta la publicación de este informe no hemos recibido respuesta a nuestra consulta.
El malware contenido dentro de la ISO parece ser bastante antiguo, reutilizado para este ataque oportunista, con archivos que en muchos casos datan de 2023. Al continuar con la instalación, se agregan varios archivos a la carpeta %TEMP% del sistema, muchos de los cuales parecen tener la marca GTA6 para evitar sospechas.
%TEMP%\checkinternetconnection.bat%TEMP%\find.vbs%TEMP%\licensechecker.exe%TEMP%\rockstar.exe%TEMP%\steam.exe%TEMP%\rockstargames.exe%TEMP%\gta6.exe%TEMP%\YandexPackLoader.exe%TEMP%\license.exe%TEMP%\rockstargamescrashfixer.exe%TEMP%\rockstarservices.exe%TEMP%\adminapp.exe
El archivo checkinternetconnection.bat luego abre Microsoft Edge y se conecta a https://clck[.]ru/34uJnp, donde confirma que hay conexión a internet antes de continuar con el descompactado e instalación de los distintos componentes de malware.
NJRAT
Hay varias copias de NJRAT instaladas en el sistema:
licensechecker.exeejecuta%TEMP%\any.ran.exerockstar.exeejecuta%TEMP%\svchost.exesteam.exeejecuta%TEMP%\abc.exe
Este es un RAT bastante conocido que incluye una variedad de funciones, como:
Abrir una shell
Registrar pulsaciones de teclas
Acceder a cámaras conectadas
Robar credenciales de navegadores
Subir y descargar archivos
Modificar archivos, entradas del registro y procesos
Ver el escritorio y tomar capturas de pantalla
Robar datos de criptomoneda
Cada una de estas instancias de NJRAT crea reglas de Firewall de Windows para sí mismas y luego se conectan a varias direcciones IP asociadas con infraestructura alojada en AWS:
35.157.111[.]1313.68.56[.]2323.67.15[.]169
También se conectan a servicios de tunelización segura proporcionados por ngrok en 7.tcp.eu.ngrok[.]io:12684.
Tres copias más de NJRAT (license.exe, rockstargamescrashfixer.exe y rockstarservices.exe) se instalaron en %TEMP%, pero no generaron procesos hijos, no hicieron conexiones de red ni mostraron ninguna otra actividad observada. Claramente este fue un caso de un actor de amenazas lanzando un puñado de RAT a ver cuál pegaba.
DCRAT
El archivo rockstargames.exe deposita un archivo .bat en %TEMP%\P3usMXh1h4.bat, que establece el servidor ntp como local, instala una copia de DCRAT con nombre aleatorio en la carpeta C:\Users\Default\Local Settings\, en nuestro caso como UserOOBEBroker.exe, y luego se autoelimina.
El RAT luego se conecta a a0700877.xsph[.]ru (141.8.197[.]42). Este dominio ha estado en listas de bloqueo durante varios años, categorizado como infraestructura maliciosa conocida. Esta instancia de DCRAT permite el control general del sistema comprometido, incluidas las siguientes capacidades:
Capturar pantallas
Control del mouse
Detección de dispositivos de audio
Seguimiento de ventanas
Acceso al portapapeles
Acceso de lectura/escritura al registro
El archivo rockstargames.exe luego modifica el archivo hosts de Windows para redirigir a un sumidero (sinkhole) varios servicios de telemetría y de generación de informes de antivirus residenciales.
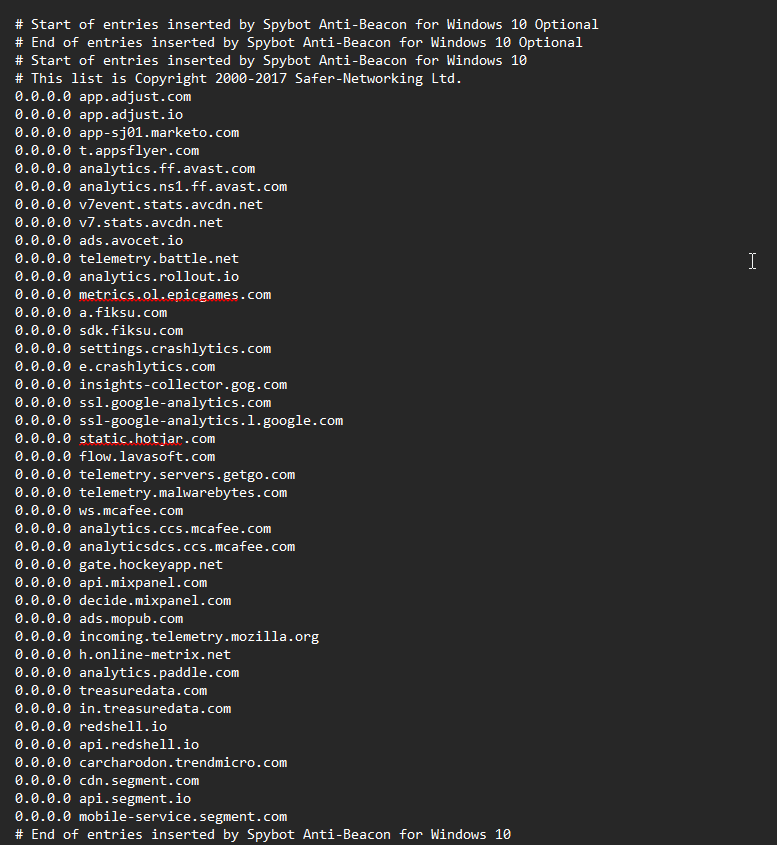
Figura 3: Entradas agregadas al archivo hosts
Mercurial Grabber
El infostealer Mercurial Grabber se deposita junto con los demás archivos de la instalación de la ISO, como adminapp.exe. Este es un malware ladrón de datos (*grabber*) disponible fácilmente en GitHub, y aunque se anuncia como de "uso exclusivamente educativo", claramente aquí no se está usando así. Este infostealer permite recopilar la siguiente información:
Cookies de Roblox Studio
Datos de sesión de Minecraft
Tokens de Discord
Contraseñas y cookies de Google Chrome
Información del sistema, dirección IP y geolocalización
Claves de producto de Windows
Capturas de pantalla
El infostealer luego usa webhooks de Discord para enviar la información que roba a la siguiente URL:
https://discord[.]com/api/webhooks/995445114254139543/NmpxQmuBCD6sm3UkVvupGtx-Y0M_A86oJHp00O-l8F4jakfVhqFXzMBoy1uBDdj2rBLc
Ransomware Chaos
Aunque técnicamente se trata de una familia de ransomware muy conocida, parece que los actores no buscan cobrar un rescate a los usuarios infectados. En cambio, cifran y/o destruyen archivos en el sistema, utilizando el ransomware efectivamente como un wiper.
Esta instancia del ransomware solo se ejecuta si el usuario es administrador. Primero, el archivo gta6.exe crea %USERPROFILE%\AppData\Roaming\svchost.exe. El ransomware luego deshabilita las opciones de recuperación, elimina todas las copias shadow de respaldo de las unidades y modifica la configuración de arranque para deshabilitar la recuperación e ignorar cualquier fallo de arranque. Luego cambia el fondo de pantalla del escritorio por una imagen de Bob Esponja con un mensaje en ruso:
¡HAS SIDO HACKEADO POR EL ASHA HACKER TEAM!
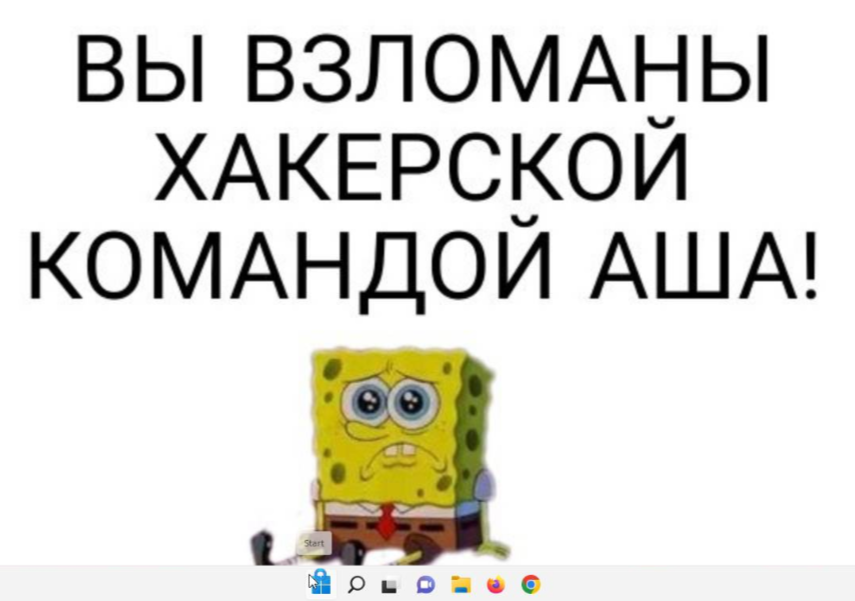
Figura 4: Cambios en el fondo de pantalla del escritorio
El ransomware cifra los archivos de 200 MB o menos, primero creando una contraseña aleatoria de 20 caracteres, luego usándola para ejecutar cifrado AES y, finalmente, agregando una extensión aleatoria de cuatro caracteres a los archivos. Cualquier archivo mayor a 200 MB se sobrescribe con datos aleatorios, destruyéndolo de forma efectiva. Primero cifra las unidades que no son del sistema, antes de recorrer las siguientes ubicaciones de usuario y datos compartidos en la unidad del sistema, así como las unidades de OneDrive, si están presentes:
%USERPROFILE%\Desktop%USERPROFILE%\Links%USERPROFILE%\Contacts%USERPROFILE%\Documents%USERPROFILE%\Downloads%USERPROFILE%\Pictures%USERPROFILE%\Music%USERPROFILE%\Saved Games%USERPROFILE%\Favorites%USERPROFILE%\Searches%USERPROFILE%\Videos%APPDATA%%ONEDRIVE%
Finalmente, crea un archivo de texto con la nota de rescate en cada carpeta, llamado read_it.txt.
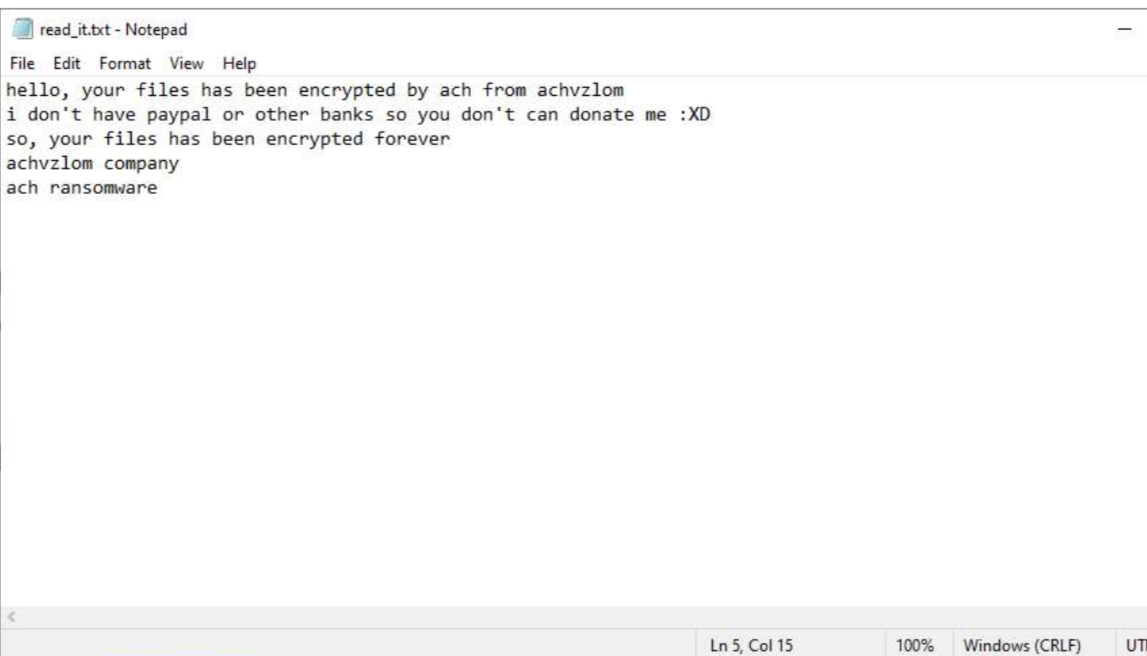
Figura 5: Nota de ransomware
hello, your files has been encrypted by achvz1om
i don't have paypal or other banks so you don't can donate me :XD
so, your files has been encrypted forever
achvz1om company
each ransomware
Lamentablemente para quien vea este mensaje, no parece que los actores de amenazas busquen cobrar un rescate, lo que convierte a este malware en un wiper, en lugar de un ataque de ransomware estándar.
Un navegador, solo por diversión
Finalmente, la ISO instala una copia del navegador Yandex Browser, como YandexPackLoader.exe. Las razones para instalar este navegador siguen sin estar claras; sin embargo, se trata de un navegador popular en Europa del Este y Rusia. Dado el uso del ruso en el instalador y la presencia de este navegador, es posible que esta ISO se haya diseñado inicialmente para apuntar a usuarios de esta región.
Un fallo creíble
Al completarse la instalación, la amenaza ejecuta WScript.exe y carga find.vbs, que muestra en pantalla un mensaje que dice "licencia no encontrada".
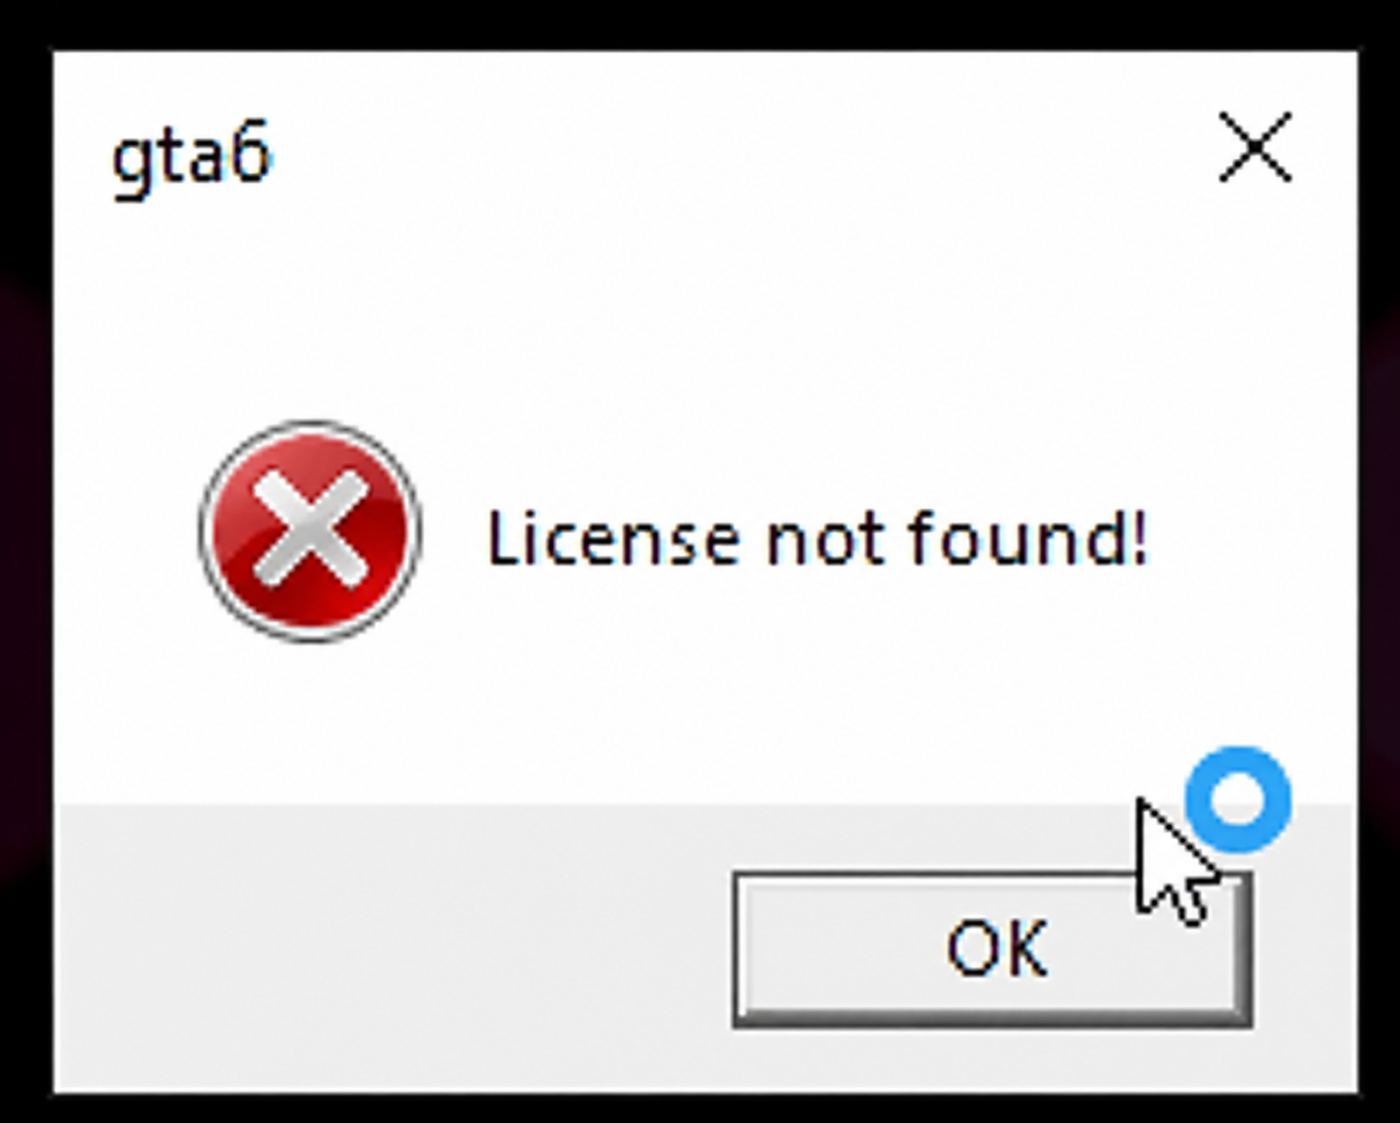
Figura 6: Mensaje de error diseñado para hacer creer al usuario que el juego no se instaló
Este mensaje es exactamente lo que la instalación advertía, lo que le da al usuario una explicación creíble de por qué no se ejecutó ningún juego y desvía su atención del malware que se instala en segundo plano.
Guía de mitigación
En general, no es buena idea intentar descargar software crackeado o pirateado, especialmente si el juego en cuestión aún no se ha lanzado. Este es un terreno fértil para estafas y actores de amenazas que buscan aprovecharse de la impaciencia y el entusiasmo excesivo.
La buena noticia aquí es que nada en esta ISO es particularmente nuevo o novedoso. El malware contenido tiene varios años de antigüedad, y en cada caso, una versión actualizada de Windows Defender puede detectar el malware e impedir que comprometa el sistema. Sin embargo, si llegas a instalar este malware, la mejor práctica es desconectar el equipo de la red, restablecer todas tus contraseñas, habilitar 2FA siempre que sea posible y hacer una reimagen completa del sistema comprometido.
Indicadores de compromiso (IOC)
Elemento | Descripción |
|---|---|
MD5:
| Ejecutable de instalación inicial |
MD5:
| Archivo por lotes usado para confirmar una conexión a internet funcional |
MD5s:
| Copias de NJRAT y lanzadores asociados |
| Direcciones IP y de ngrok a las que se conecta NJRAT |
MD5:
| Copia de DCRAT y archivos de instalación asociados |
| Entradas agregadas al archivo |
| Dominio y dirección IP a los que se conecta DCRAT |
MD5:
| Binario del malware ladrón de datos (*grabber*) Mercurial Grabber |
| Webhook de Discord al que se conecta Mercurial Grabber |
MD5:
| Binarios del ransomware Chaos |
| Nota de rescate dejada en carpetas con archivos cifrados por el ransomware Chaos |
MD5:
| Navegador web Yandex |
MD5:
| Script que muestra un mensaje de "licencia no encontrada" |