

El primer episodio de nuestra serie _declassified podría cambiar para siempre la forma en que piensas sobre el cibercrimen…y esperamos que así sea. Porque, como dijo el invitado especial Jim Browning, “Si hay personas dispuestas a atacarte a ti, a tus sistemas y a tu negocio, la mejor forma de defenderte es entender cómo lo hacen, quiénes son y cómo trabajan. Si entiendes todo eso, estás mucho mejor preparado para protegerte”.
La economía clandestina que no puedes ignorar
Dejemos de una vez por todas la imagen del hacker solitario con capucha escondido en un sótano. El cibercrimen es una economía en toda regla, con empresas, productos, servicios, jerarquías, equipos y métricas de desempeño. Las personas detrás de esto están organizadas, son metódicas y probablemente muy ricas. Todas tienen un solo objetivo en la mira: la estafa con fines de lucro…a gran escala.
No hay una línea clara entre el cibercrimen tradicional y las estafas. El ransomware, el phishing, el compromiso de correo electrónico empresarial (BEC) y las falsas llamadas de soporte técnico forman parte de la misma economía clandestina. Y las organizaciones detrás de todo esto son tu competencia oculta.
Centros de estafa del cibercrimen al descubierto
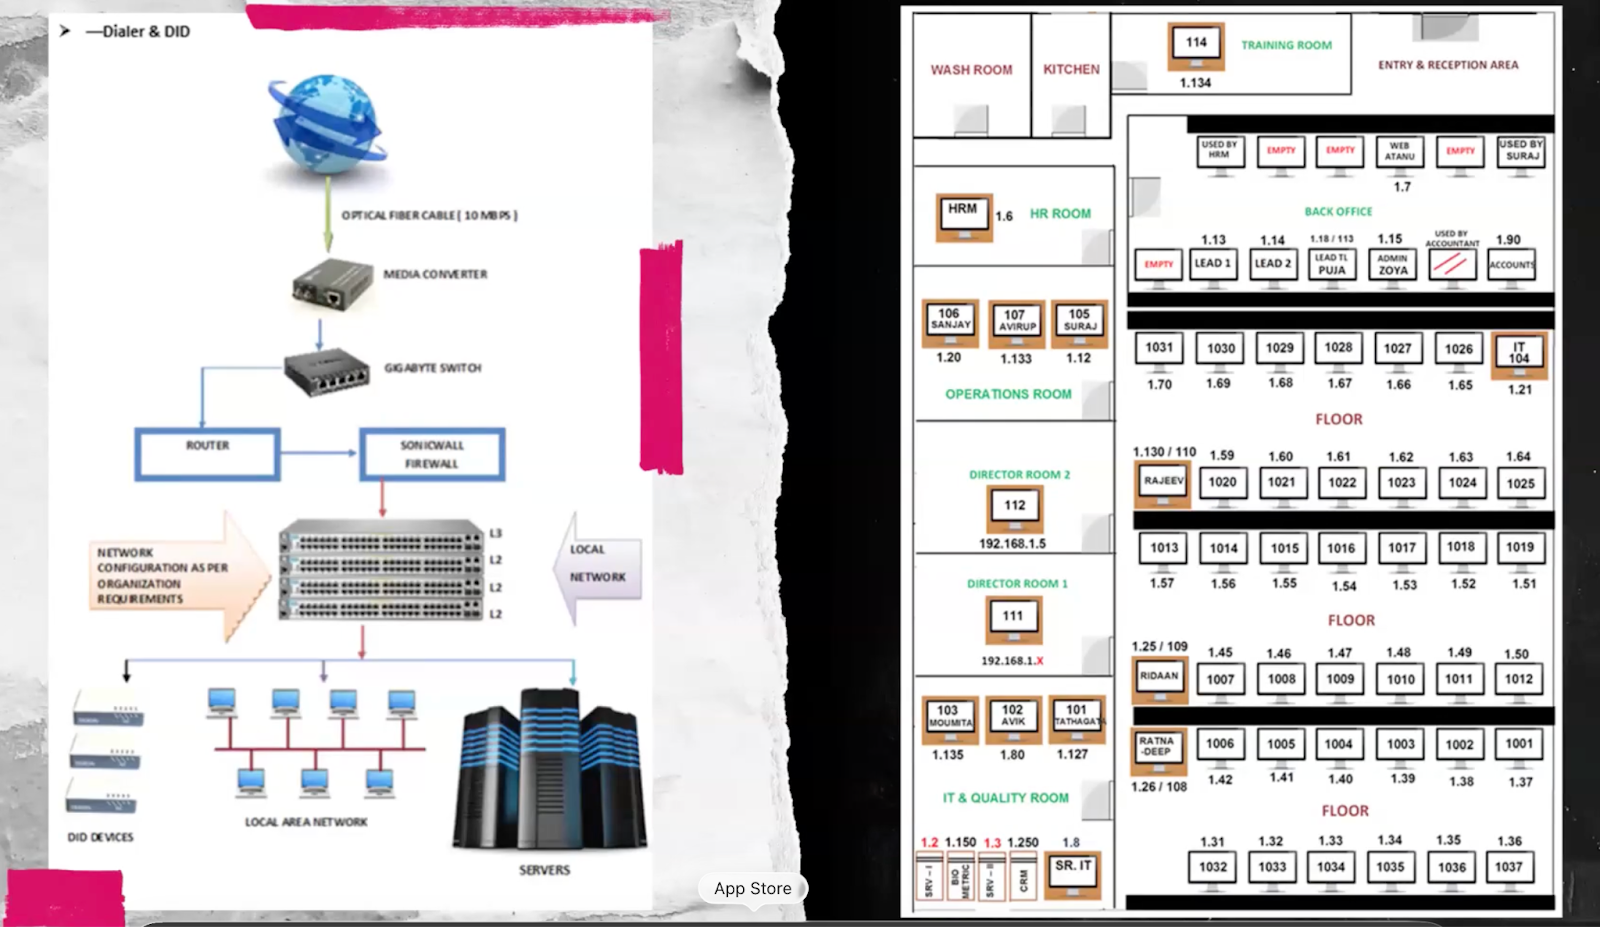
Imagina el organigrama de una oficina corporativa: salas de capacitación, recursos humanos, operaciones, TI e incluso una sala de control de calidad. Ahora cambia el nombre de la empresa. Así es exactamente como funcionan los centros de estafa del cibercrimen. No son montajes caóticos: son operaciones diseñadas con precisión, a menudo escondidas detrás de negocios legítimos para generar ganancias y pasar inadvertidas. En algunos casos, las personas que atienden los teléfonos fueron coaccionadas o incluso víctimas de trata hacia la economía del cibercrimen.
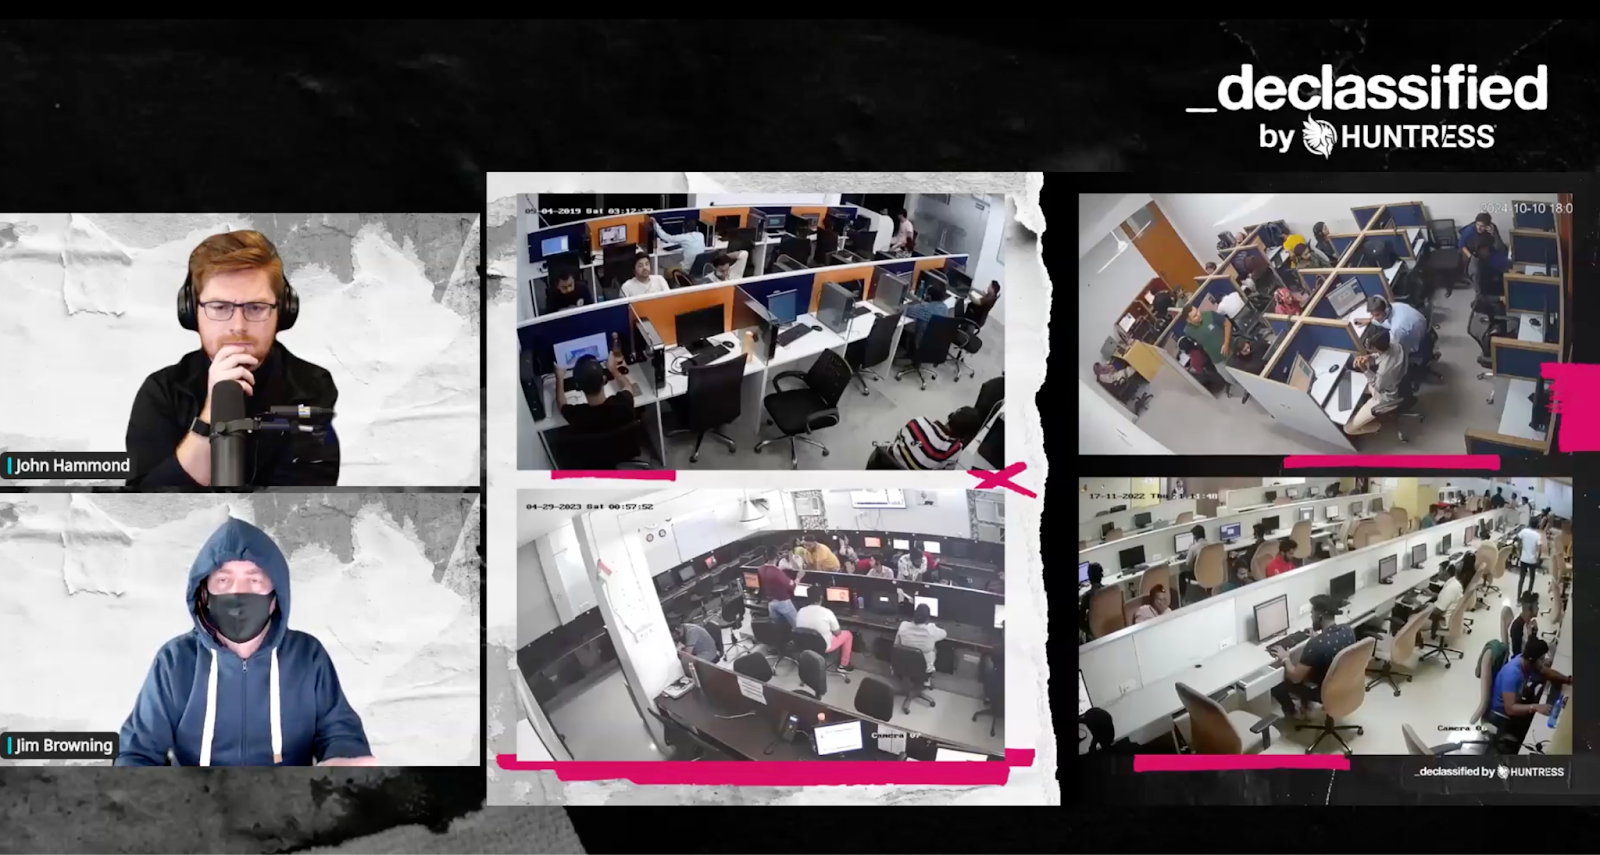
Imágenes de cámaras de seguridad secuestradas captaron el funcionamiento interno de estas operaciones:
- Una agencia de viajes falsa en India opera una estafa de soporte técnico de Microsoft, que genera más de $3 millones al año con ventanas emergentes falsas de virus
- Tech Harbor Services, en Lahore, Pakistán, engañaba a las víctimas con “descuentos” para celulares y usaba códigos promocionales para secuestrar cuentas
- DK Business Patron, en Delhi: revendedores de Amazon de día, estafadores de soporte técnico de noche
- Una operación de suplantación de números que compraba números telefónicos con un solo dígito de diferencia respecto a bancos reales, capturaba llamadas por error para recolectar datos personales e inscribía a las víctimas en estafas de suscripción
Es aún más escalofriante cuando ves a un estafador en vivo por teléfono con una víctima. En el clip de Jim, alguien que se hace pasar por un empleado de Commonwealth Bank llama por una “transacción sospechosa”. Basta con escuchar una vez. Esto no es un crimen al azar; es un negocio.
Los estafadores no solo hackean. También venden.
Las operaciones de ventas giran en torno al recorrido del cliente, incluso en el cibercrimen. Los agentes estafadores en los centros de llamadas se dividen en roles. Algunos se enfocan en la conversión, convenciendo a las víctimas de enviar dinero, mientras que otros manejan la “retención”, atrayendo de vuelta a víctimas anteriores con promesas de recuperar sus pérdidas.
Si todavía no estás convencido de que el cibercrimen es un negocio real, aquí va un dato curioso: un grupo que Jim expuso tiene más de 300 empleados y genera más de $20 millones al año.
Adopta la IA o deja que te arrase
Los atacantes fueron de los primeros en adoptar la IA generativa, y avanzan rápido:
- Pasaportes falsos generados con IA que se parecen de forma inquietante a los reales
- Llamadas de Zoom con deepfake y superposiciones faciales en tiempo real que hacen que los estafadores parezcan otra persona. Si te preocupa caer en una llamada con deepfake, prueba este truco: pídeles que levanten tres dedos y fíjate si la superposición facial se mantiene.
- Las llamadas automáticas impulsadas por IA son comunes, pero por ahora tienen señales delatoras, como pequeños retrasos.
Jim dice: “Combatir la IA con IA siempre es algo bueno”. Estas son algunas formas en que los defensores usan la IA para desbaratar a los cibercriminales:
- Daisy, una persona de IA de la operadora británica O2, mantiene a los estafadores en línea el mayor tiempo posible, haciéndoles perder el tiempo. Su frase: “Mientras están ocupados hablando conmigo, no pueden estafarte a ti. Y seamos honestos, yo tengo todo el tiempo del mundo”.
- Para estafas por correo electrónico, rescam.org te permite reenviar un correo fraudulento y mantiene ocupados a los estafadores de forma indefinida.
Sé parte de la solución
Entender estas operaciones te hace más resiliente. Necesitamos enfrentar la defensa con conocimiento, no con miedo.
¿Listo para profundizar más en el cibercrimen? Te tenemos cubierto. Reserva tu lugar para el próximo episodio de _declassified.