

Introducción de Andrew Morgan, Founder de Right of Boom Cyber Summit.
El 26 de marzo de 2020 y el 2 de julio de 2021 son dos fechas que se recordarán como puntos de inflexión en la forma en que los proveedores de servicios administrados (MSP) manejan sus negocios.
El ataque SolarWinds SUNBURST (2020) y el ataque de ransomware a Kaseya (2021) pusieron tanto el foco en los ataques a la cadena de suministro que tanto CISA como las aseguradoras cibernéticas se volvieron muy vocales sobre el enorme riesgo que los proveedores de servicios administrados pueden representar para sus clientes finales. Estos riesgos en la cadena de suministro también quedaron en evidencia con Exchange ProxyShell y varias vulnerabilidades de firewall expuestas a internet en Fortinet, SonicWall y Pulse Secure.
Muchos MSP están muy bien gestionados, tienen una mentalidad centrada en la seguridad, siguen marcos y buenas prácticas, y han implementado políticas para mitigar el riesgo en sus entornos y en los de sus clientes. Dicho esto, los eventos mencionados crearon enormes dificultades para muchos MSP y sus clientes, mientras que a los propios MSP se les responsabilizó por usar un software de terceros vulnerable. Como resultado, sus primas de seguro se dispararon o se les retiró la cobertura.
En promedio, los MSP usan más de 17 aplicaciones para manejar su negocio y prestar sus servicios. Pero no cuentan con las capacidades internas para auditar continuamente la seguridad de las aplicaciones de sus proveedores, ni los proveedores del ecosistema de MSP, en su mayoría, adoptan programas de seguridad de las aplicaciones como BSIMM, implementan programas de divulgación de vulnerabilidades (VDP) u ofrecen programas de recompensas por errores que incentiven a los investigadores de seguridad a encontrar fallas en las aplicaciones de las que dependen los MSP.
***
La situación actual de los investigadores de seguridad
En la comunidad de investigación de seguridad, en realidad somos bastante ineficaces en relación con el panorama tecnológico.
¿Por qué? Porque, como investigadores, estamos ampliamente superados en número por las amenazas que existen, lo que nos obliga a elegir en qué enfocarnos.
Aparte de los verdaderos altruistas de nuestra comunidad, muchos investigadores se sienten atraídos por quien pague más, ya sea mediante un puesto en un equipo de investigación o a través de un programa externo que ofrezca recompensas en efectivo a quienes encuentren fallas (antes que los atacantes).
Esto se conoce comúnmente como "programas de recompensas por errores" y, como era de esperar, los programas más activos son dirigidos por las empresas tecnológicas más exitosas. Ellas reciben la mayor parte de la atención de la comunidad investigadora.
Lamentablemente, eso deja a una gran parte del panorama tecnológico (pequeñas y medianas empresas [pymes], gobiernos estatales y locales, proyectos de software de código abierto, etc.) librada a su suerte, ya que tradicionalmente no hay mucho dinero, si es que hay alguno, por encontrar esas vulnerabilidades.
Software de código abierto: un blanco atractivo para los hackers
Y, sin embargo, el software de código abierto está en todas partes, y nuestra dependencia de él alcanza una escala que probablemente no anticipamos.
Cuando encontramos vulnerabilidades explotables presentes en software tan utilizado como Secure Shell Protocol (SSH), Secure Sockets Layer (SSL), etc., puede generar pánico porque es difícil dimensionar un uso de esa escala.
También puedes tener la certeza de que estos exploits se convertirán en armas de inmediato tras su divulgación (mediante herramientas como Metasploit, Cobalt Strike, etc.), por lo que, debido a la poca habilidad técnica necesaria para operar estas herramientas y lanzar este tipo de ataques, la ola de actividad resultante puede resultar abrumadora incluso para quienes cuentan con una presencia de seguridad considerable.
La limpieza de uno de esos exploits, Log4Shell (un exploit de una utilidad de registro de servidor web muy usada), ha sido descrita como "la respuesta cibernética a gran escala más grande de la historia" por Rob Silvers, subsecretario de Política del Departamento de Seguridad Nacional de EE. UU.
Respecto a la amenaza en sí, él afirma que
"[...] es probable que las organizaciones vayan a lidiar con la exposición continua a Log4j durante años, tal vez una década o más".
Me atrevería a decir que esto es solo el comienzo de este tipo de actividad y que, debido a la dependencia del software de código abierto en la infraestructura crítica y en los sistemas de seguridad nacional, estos ataques a la cadena de suministro solo se volverán más frecuentes.
Programas de recompensas por errores
A raíz de estos problemas en la cadena de suministro, Google anunció un programa de recompensas por errores específicamente para software de código abierto. Aprovechando el impulso generado por estos eventos de seguridad recientes, Google busca incentivar aún más a los investigadores de seguridad a dedicar tiempo a investigar problemas de diseño que puedan derivar en vulnerabilidades explotables.
Los programas de recompensas por errores son cada vez más comunes, y el monto que las empresas están dispuestas a pagar sigue creciendo. Google pagó más de $8,7 millones en 2021, y Apple actualmente ofrece hasta $1 millón por encontrar sus fallas más críticas.
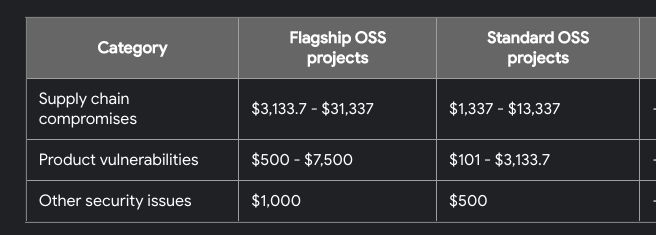
Un reconocimiento especial a Google por incluir guiños a los hackers en su tabla de pagos. ¿Eres 1337 o eres 31337?
Incluso hay empresas como Hackerone y BugCrowd que permiten a las compañías que tal vez no tengan la capacidad de gestionar sus propios programas de recompensas por errores conectarse con investigadores de seguridad independientes, actuando como intermediarias en el proceso de pago.
Tiene sentido, de todos modos. Las recompensas pagadas por encontrar estas vulnerabilidades son insignificantes en comparación con el desastre financiero incalculable que un ataque podría provocar.
Las empresas están dispuestas a pagar estas recompensas relativamente razonables a cambio de una divulgación responsable de cómo funciona el exploit. Para el investigador de seguridad, esto puede resultar una carrera muy lucrativa, ya que hemos visto a nueve personas reclamar más de $1 millón en recompensas del agregador de recompensas por errores mencionado, Hackerone.
Entonces, ¿qué pasa con el 99% restante?
Sin embargo, aquí hay un problema. Con el 99% de las empresas de EE. UU. (~32 millones) clasificadas como "pequeñas", la mayoría no cuenta con los medios para gestionar la seguridad de manera efectiva, y mucho menos con los recursos necesarios para manejar un programa de recompensas por errores y el dinero para pagarlas. Aun así, enfrentan las mismas amenazas cibernéticas que ese otro 1% y, a diferencia de las grandes empresas, no están en condiciones favorables para resistir las posibles consecuencias.
Para complicar aún más el problema, las personas a las que la mayoría de las pequeñas empresas recurren para sus servicios de TI y seguridad, los MSP, son actualmente blancos preferidos de los actores de amenazas. Esto se debe, principalmente, a dos factores:
- Los MSP son un único punto de entrada para muchas más SMB. Como hemos visto en el pasado, con eventos tan notables como la brecha de Kaseya, las herramientas que los MSP usan para dar visibilidad y alcance a una base de clientes grande pueden usarse en su contra. Incluso si el MSP tiene un stack de seguridad integral y parece estar haciendo todo bien, una brecha igual puede ocurrir, como vimos en el pasado.
- La mayoría de los MSP también son pequeñas empresas. Igual que las SMB en general, solo un pequeño porcentaje de los MSP ha invertido una cantidad significativa de recursos en seguridad, y con más de la mitad (57%) de los MSP en EE. UU. con menos de cinco años de existencia, son blancos ideales para los actores de amenazas. Es más probable que estén mal preparados para manejar cualquier tipo de ataque desde el punto de vista de personas, procesos y tecnología, por lo que las probabilidades de que paguen al menos una parte del rescate son altas.
Y ahí es donde entra el Instituto Holandés para la Divulgación de Vulnerabilidades (DIVD).
A principios de este año, nos asociamos con nuestros amigos de Appgate, Axcient, Blumira, MSPCFO, OITVoip, Servosity, Taylor Business Group y Unveil Security Group para apoyar financieramente a DIVD, además de crear y financiar un programa de bug bounty enfocado en los MSP.
El objetivo es financiar los pagos de estas recompensas por vulnerabilidades, asegurando que estén a la altura de los programas más grandes, en un esfuerzo por atraer el mismo nivel de actividad que normalmente solo reciben las empresas grandes.
Con suerte, más proveedores de seguridad reconocerán los beneficios de apoyar iniciativas como esta. Si todos ponemos de nuestra parte, podríamos tener una oportunidad de nivelar el campo de juego en cuanto a la capacidad de todos para responder a las amenazas.
Más información
Si hay una verdad que ha resistido el paso del tiempo en ciberseguridad, es esta: somos mejores juntos.
Por eso nos enorgullece ofrecer el programa Huntress Neighborhood Watch: una colección de recursos y programas para ayudar a elevar a la comunidad de seguridad en general, con un enfoque especial en el 99% de las empresas que suelen estar desatendidas.