

Todos han escuchado el dicho de que “el tiempo es dinero”, pero hay una gran diferencia entre ambos: no puedes generar más tiempo, así que necesitas usar bien el tiempo que tienes.
Este blog podría tomar un rumbo mucho más filosófico, pero no nos dedicamos a la filosofía. Nos dedicamos a mejorar la experiencia de ciberseguridad para pequeñas y medianas empresas, por eso lanzamos una nueva forma de ahorrar ese tiempo valioso: Remediaciones Automáticas para incidentes de baja severidad.
¿Qué son las remediaciones automáticas para incidentes de baja severidad?
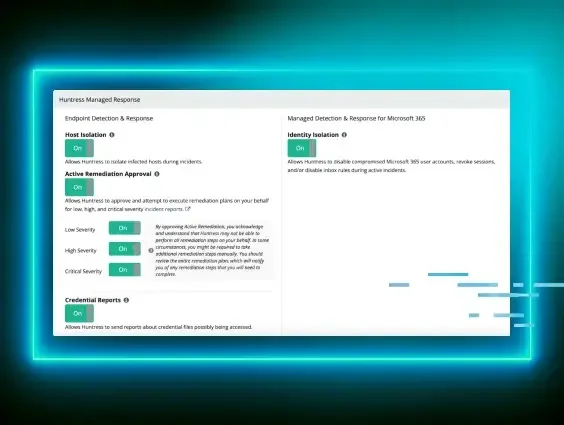
Con las Remediaciones Automáticas, Huntress puede remediar automáticamente amenazas de baja severidad, como programas potencialmente no deseados (PUP) o artefactos de malware, tan pronto como nuestro SOC los identifica. Tu equipo no necesita tomar ninguna acción adicional, lo que significa que puedes ahorrar tiempo al omitir el proceso de aprobación para incidentes de baja severidad y remediar amenazas antes de que se conviertan en un problema mayor.
¿Por qué incidentes de baja severidad?
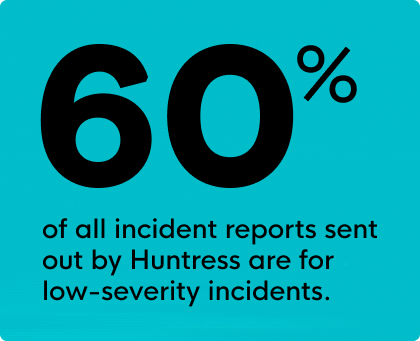
Los incidentes de baja severidad son el tipo de incidente más común en nuestros endpoints administrados. De hecho, los incidentes de baja severidad representan más del 60% de todos los reportes de incidente enviados por Huntress. Si se considera que toma un promedio de más de 10 días desde que se envía un incidente de baja severidad hasta que nuestros clientes lo aprueban y remedian (incluso con nuestra función de Remediación Asistida), ese es un tiempo considerable que podría dedicarse a otros aspectos de tu negocio, sin contar el tiempo que se ahorra al atender estos incidentes antes de que se vuelvan algo más crítico.
Si bien detectar estos incidentes de baja severidad antes de que se conviertan en algo más grave siempre es bueno, el tiempo que toma remediarlos puede resultar molesto para equipos de seguridad que ya están cortos de tiempo. Aun así, sigue siendo una buena práctica de ciberhigiene remediar estos incidentes de manera oportuna, lo que llevó a la creación de nuestra función de Remediaciones Automáticas.
Al activar las Remediaciones Automáticas, puedes reducir el tiempo total que toma resolver incidentes en más del 90%. A su vez, fortalecerás la postura de seguridad al hacer que estos incidentes se remedien tan pronto como nuestro SOC, disponible 24/7, los identifique.
¿Cómo funciona?
Históricamente, el proceso para remediar incidentes de baja severidad era a través de nuestra función de Remediación Asistida. Esto implicaba que el Huntress SOC identificara incidentes como PUP o artefactos de malware, y luego te enviara los pasos de remediación para tu aprobación. Una vez revisados los pasos de remediación, podían aprobarse con solo un clic, lo que activaba la remediación.
Este es un proceso bastante sencillo, pero igual requiere que te tomes el tiempo de revisar los pasos y dar tu aprobación.
Mientras tanto, esos programas no deseados (por más leves que sean) siguen presentes en el endpoint hasta que se ejecuta la remediación.
Con las Remediaciones Automáticas, todo sigue siendo revisado por nuestro SOC disponible 24/7 y seguirás recibiendo un reporte de incidente completo, pero ahora tienes la opción de dar aprobación previa para remediar cualquier incidente que cumpla con los criterios de baja severidad. Esto significa que esos molestos PUP y archivos con artefactos de malware pueden remediarse tan pronto como se identifiquen, sin que tengas que dedicarles tiempo adicional.
Lo que hemos visto hasta ahora
Ya hemos tenido muchos socios que activaron las Remediaciones Automáticas y sus resultados son bastante reveladores.
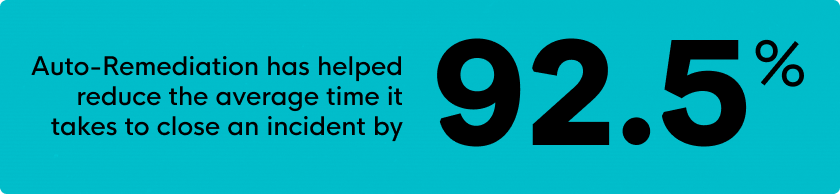
Antes de que las Remediaciones Automáticas estuvieran disponibles, el tiempo promedio que tomaba resolver un incidente después de enviarlo a un socio (considerando todos los niveles de severidad) era de 10 días. Con las Remediaciones Automáticas, hemos visto que ese promedio general bajó a 19 horas. Eso representa una reducción asombrosa del 92,5% en el tiempo promedio que toma cerrar un incidente, lo que reduce considerablemente el riesgo de que un incidente de baja severidad se convierta en una amenaza más crítica, y le devuelve a tu equipo una cantidad significativa de tiempo en su día.
¿Por qué activar las Remediaciones Automáticas?
Si notas que estás dedicando más tiempo del que quisieras a atender incidentes de baja severidad cuando tienes otras prioridades que requieren tu atención, te recomendamos activar las Remediaciones Automáticas.
Al final del día, tu tiempo vale lo que inviertas en él, así que ¿por qué no enfocarte en lo que realmente te dará valor y dejar que Huntress se encargue del resto?
Prueba Managed EDR y comprueba el poder de la protección, detección y respuesta de endpoints, respaldada por nuestro equipo de expertos humanos en seguridad.