

Esta semana tuvimos la oportunidad de ayudar a un socio MSP a contener y remediar una infección de Emotet/TrickBot que afectó a un cliente con más de 50 computadoras y servidores.
Considerando qué tan rápido TrickBot reinfecta sistemas y despliega ransomware, esta fue la oportunidad perfecta para poner a prueba nuestra función beta de Remediación Asistida, la cual fue diseñada para combatir exactamente este escenario.
Sigue leyendo para conocer, paso a paso, cómo se desarrolló este incidente.
Presentando la situación
El día de Network Titan comenzó con fuerza cuando Huntress detectó TrickBot en 23 de 55 sistemas dentro de la red de uno de sus clientes. Esto generó un reporte de incidente independiente para cada sistema, con los detalles de remediación correspondientes. No nos malinterpretes, nuestros pasos de remediación son fáciles de seguir. Sin embargo, en este caso el tiempo era crucial y nadie quiere limpiar manualmente el malware más dañino de 2019 en más de 20 estaciones de trabajo y servidores. 😉
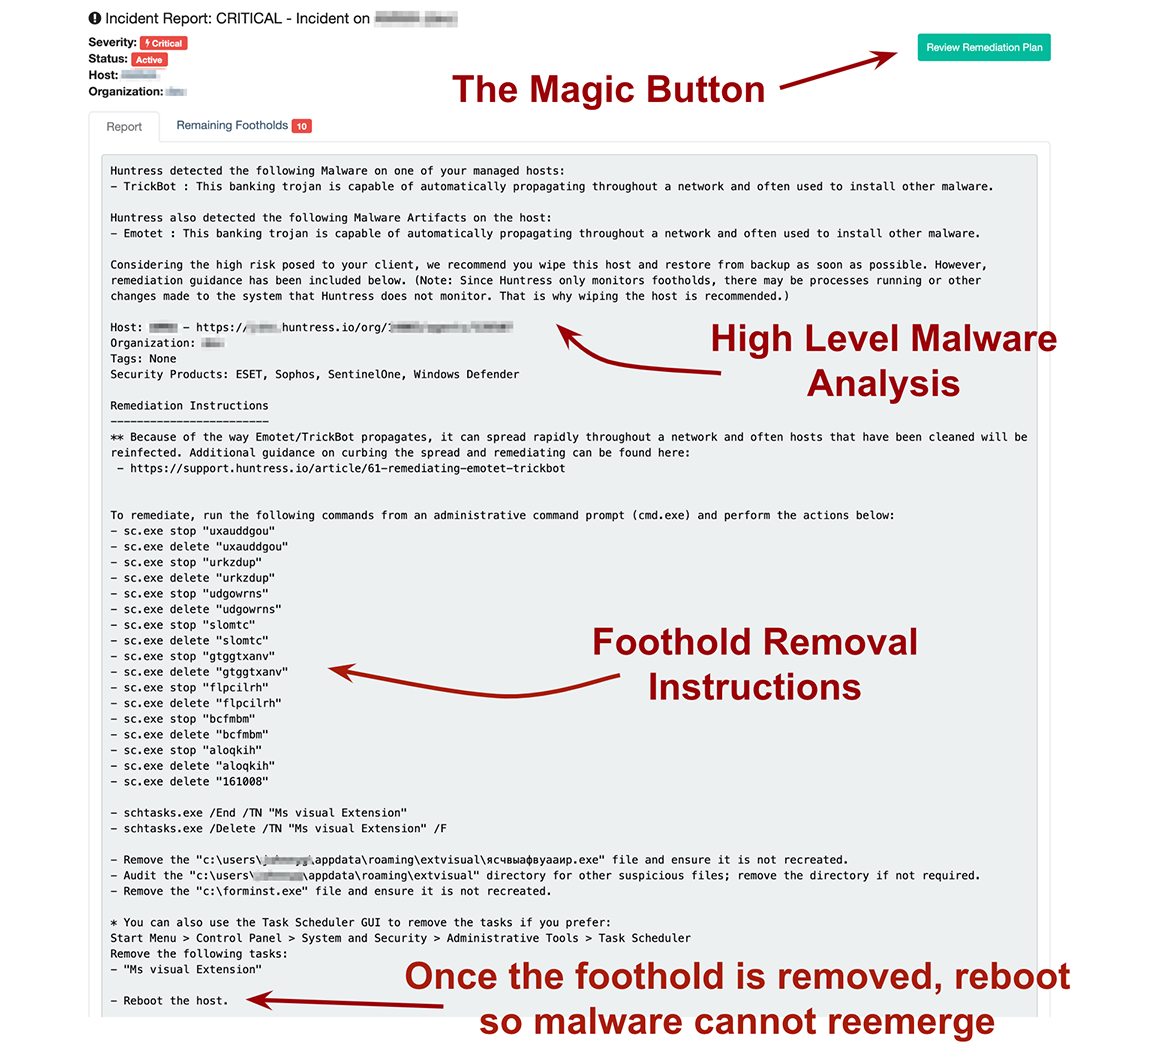
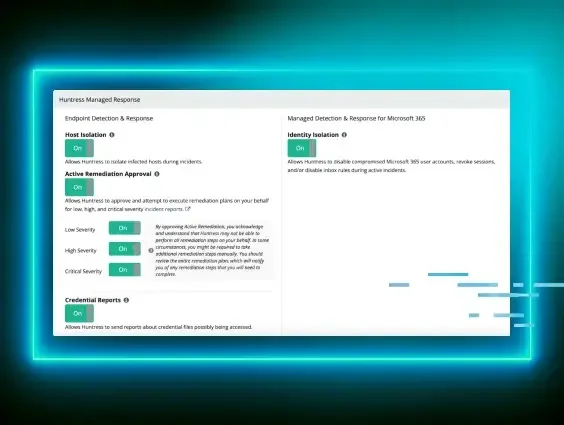
Sabiendo que Remediación Asistida estaba por llegar (nos gusta llamarlo el "botón mágico"), no sorprende que su gerente de servicios de TI, Chris Nolan, se haya contactado con el equipo del SOC de Huntress para pedir ayuda.
Coordinando esfuerzos preventivos
Durante la conversación, los analistas del SOC coincidieron en que nuestra función de remediación asistida ayudaría a eliminar rápidamente las tareas programadas, los servicios y los archivos maliciosos. Sin embargo, igual necesitaríamos que el equipo de Network Titan deshabilitara los recursos compartidos administrativos de Windows (parte de nuestra guía de mitigación existente) e implementara las políticas de restricción de software para ayudar a evitar que el malware reinfectara los sistemas recién limpiados.
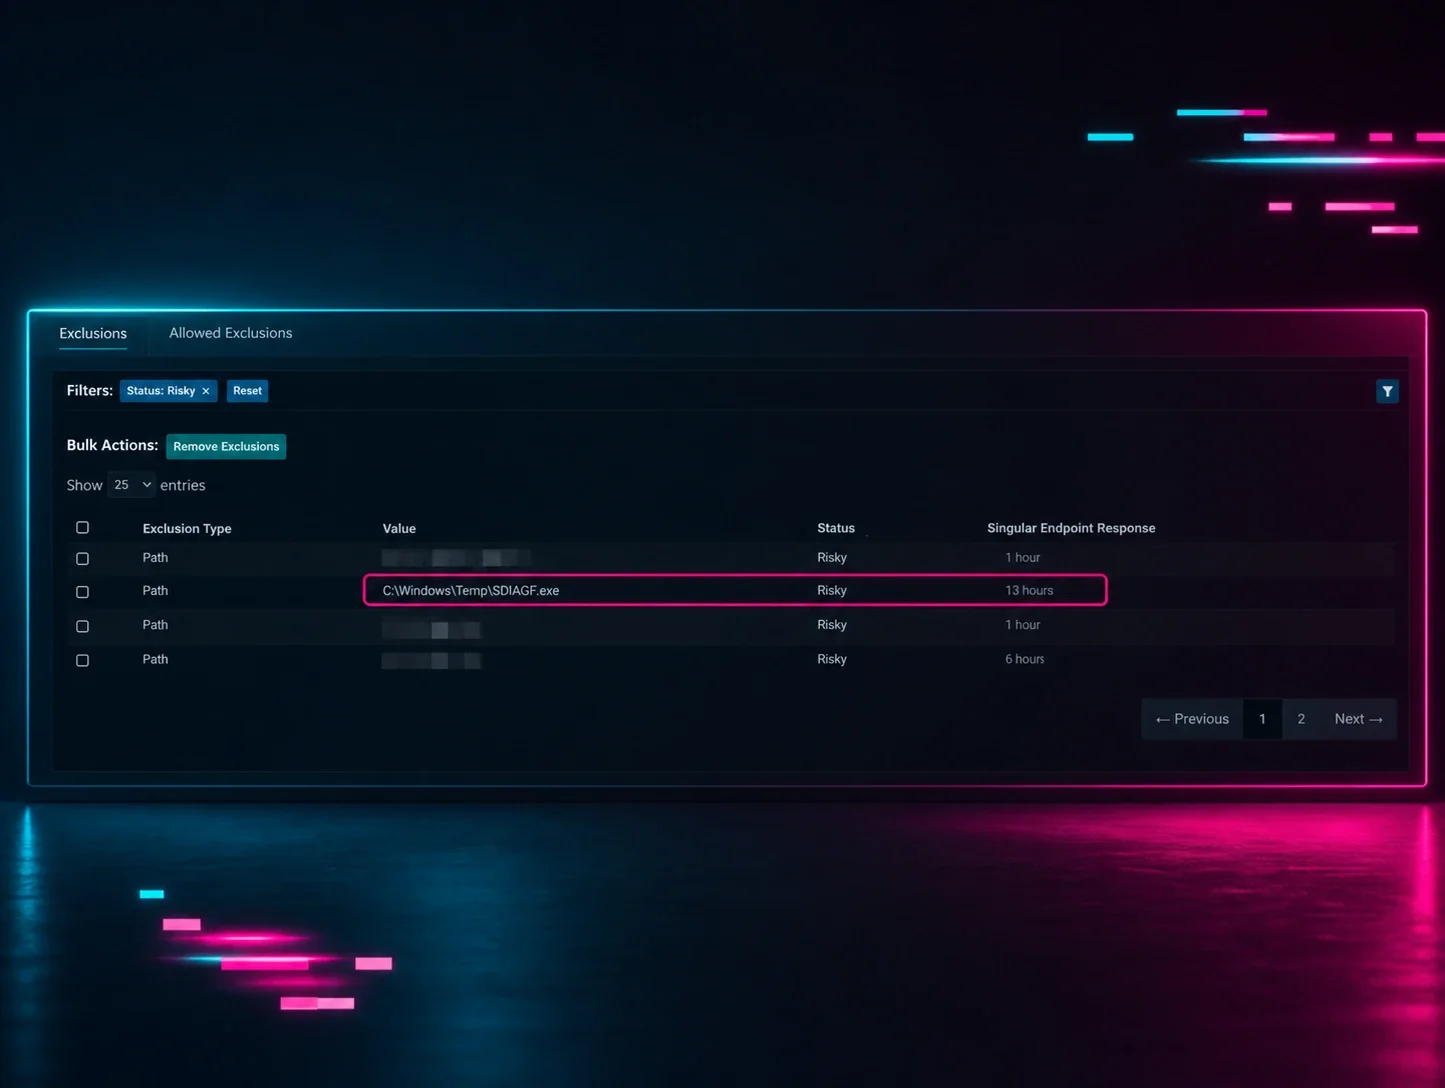
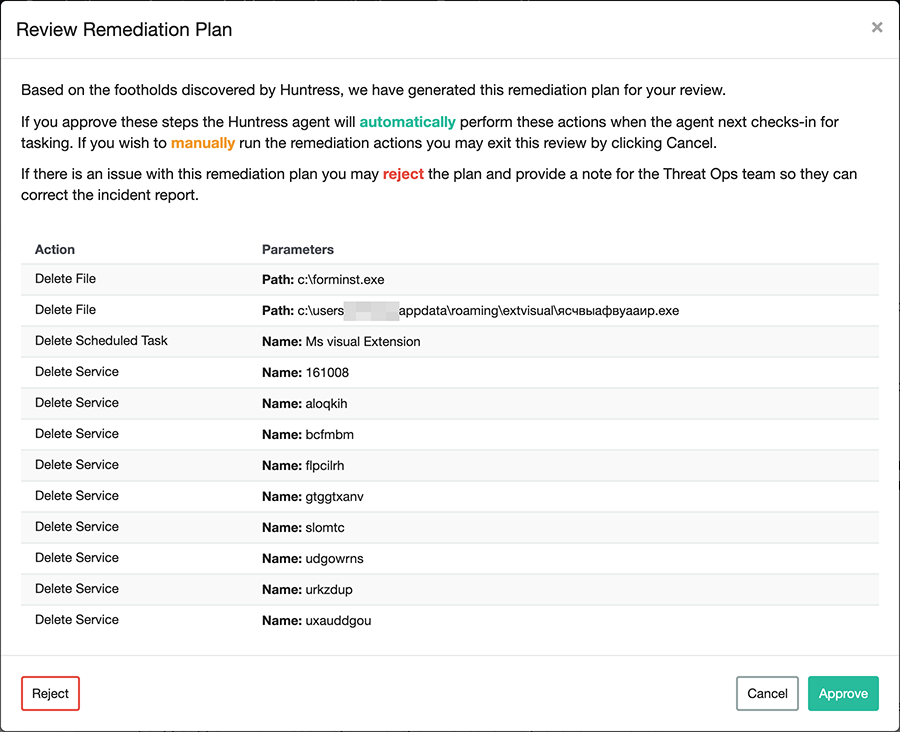
Mientras se realizaban estas acciones, el equipo de Huntress actualizó todos los endpoints con el agente beta y preparó planes de remediación similares al siguiente:
Ejecutando la remediación
Ya con los agentes actualizados en su lugar, llegó el momento de ejecutar: ¡nuestro momento de la verdad! En cuanto se asignaron y aprobaron los planes de remediación, nuestro equipo comenzó a presionar [F5] sin parar, viendo cómo los incidentes pasaban de Activo a Resuelto, uno tras otro.
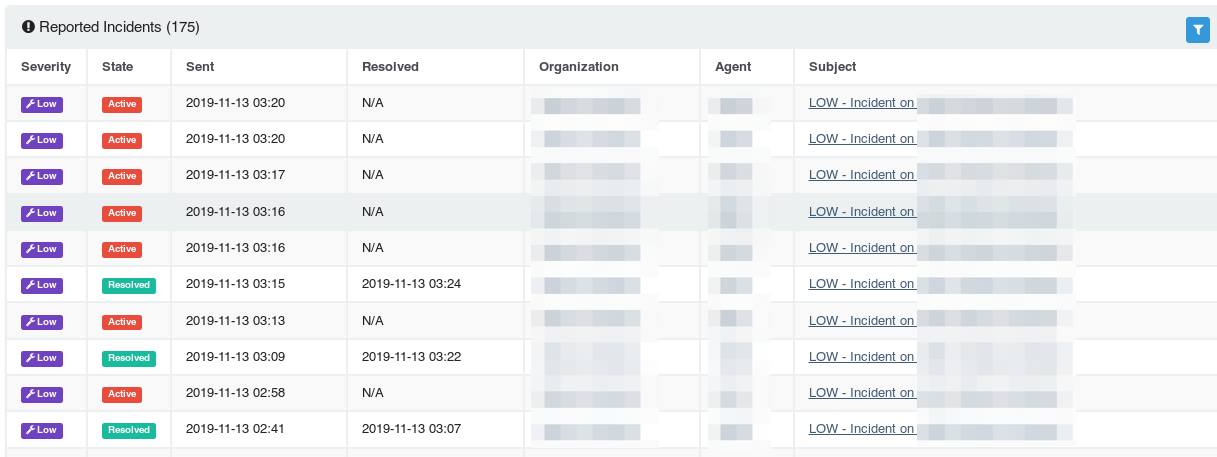
En menos de 20 minutos, Huntress y Network Titan lograron limpiar 21 de los 23 endpoints infectados (dos endpoints estaban apagados).
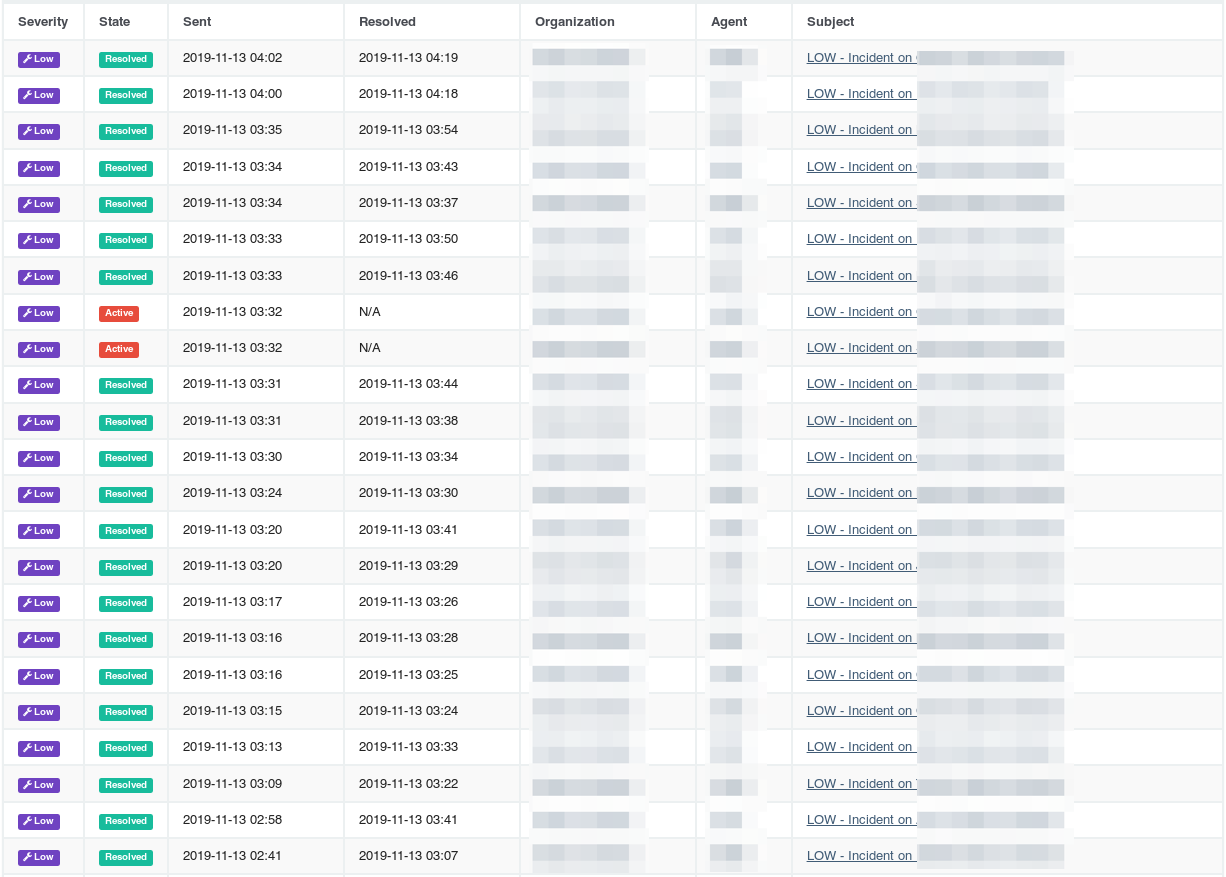
Una vez que esos dos equipos se encendieron, también recibieron la actualización del agente y las tareas de Remediación Asistida, resolviendo esas máquinas también. Como era de esperarse, ambos equipos quedaron muy contentos con el resultado.
Reflexiones finales
Con Remediación Asistida, Huntress atendió la necesidad más urgente de nuestro socio: reducir rápidamente el nivel de riesgo que este incidente representaba para el cliente, sin afectar su productividad.
Aunque este esfuerzo de limpieza todavía requirió trabajo por parte de nuestro socio (como reiniciar máquinas para eliminar cargas útiles no persistentes y volver a habilitar los recursos compartidos administrativos), ¡estamos sumamente contentos con este resultado!