

Nada dice feliz viernes por la tarde como encontrar un implante de Cobalt Strike en tu red.
Ese fue el caso de nuestros socios en Blue Tree Technology, un proveedor de servicios administrados (MSP) con sede en Misuri. Nuestro equipo del SOC recibió una alerta de Windows Defender para el entorno de Blue Tree, y solo unos minutos después apareció una alerta similar para otra organización socia.
¿El punto en común? Los hackers explotaban vulnerabilidades de Log4Shell para atacar servidores de VMware Horizon.
Con este patrón observable en juego, nuestro equipo del SOC entró en acción de inmediato.
Recopilación de datos con Huntress Managed EDR
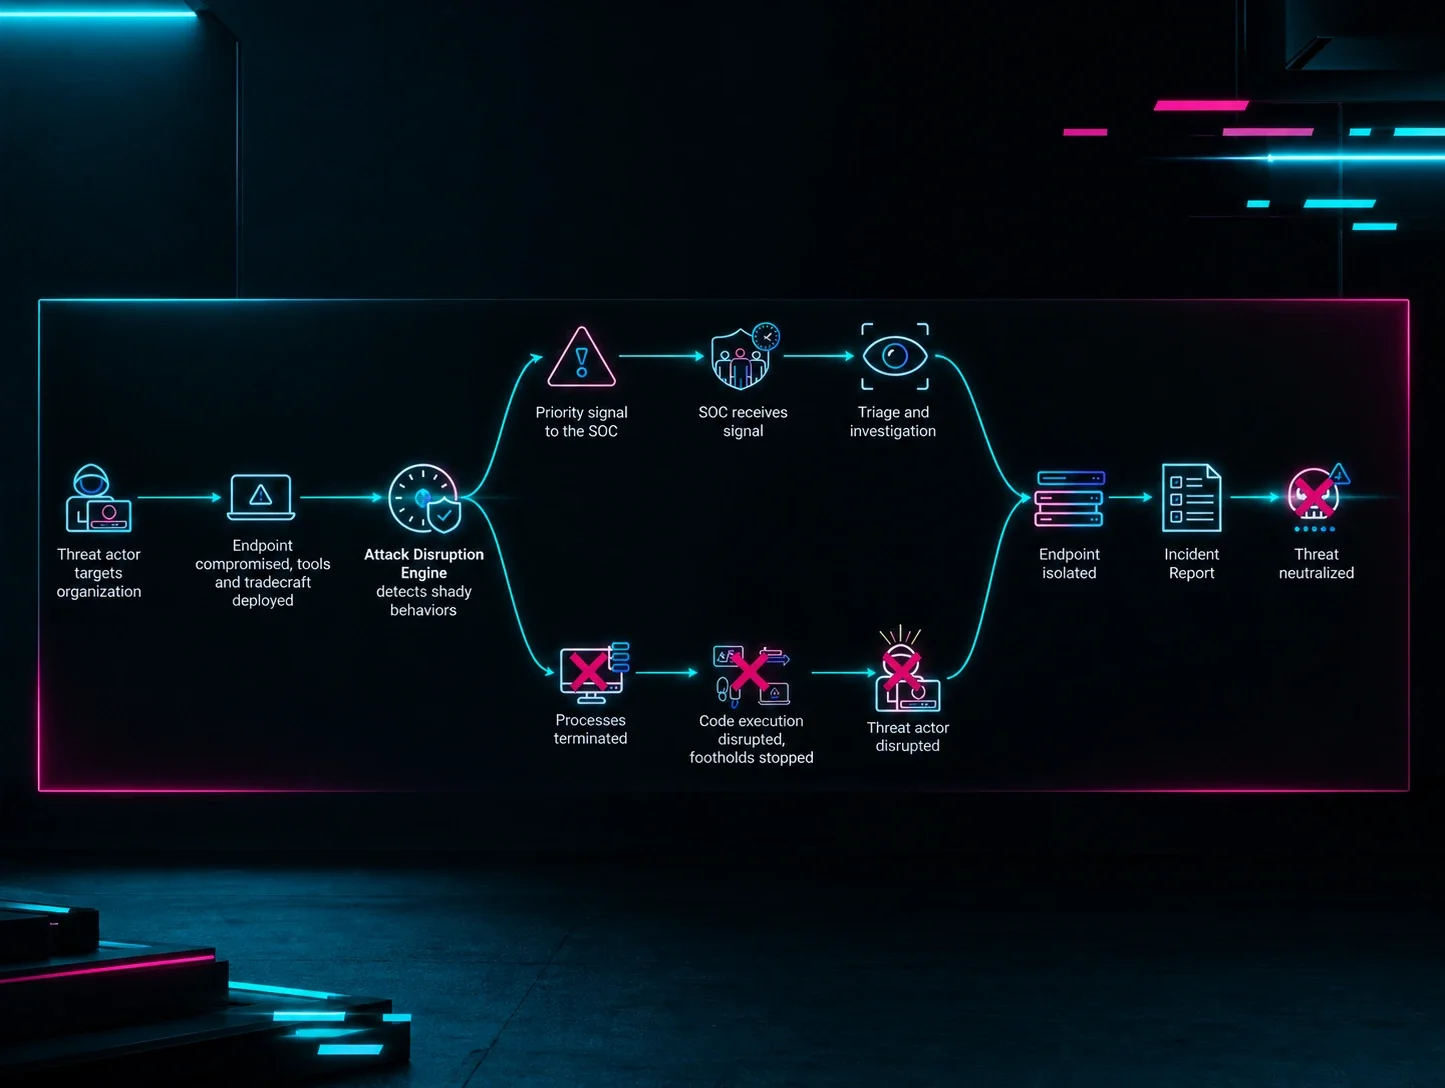
El equipo se apoyó en Huntress Managed Endpoint Detection and Response (EDR) para investigar lo que estaba pasando. Esta función le dio a nuestro equipo información casi en tiempo real sobre lo que sucedía en los endpoints de nuestros socios.
En cuestión de minutos, Huntress Managed EDR reveló cuáles de nuestros socios estaban siendo atacados con comandos ejecutables maliciosos, lo que permitió a nuestro equipo enviar informes de incidentes a los socios afectados con información sobre cómo mitigar las amenazas.
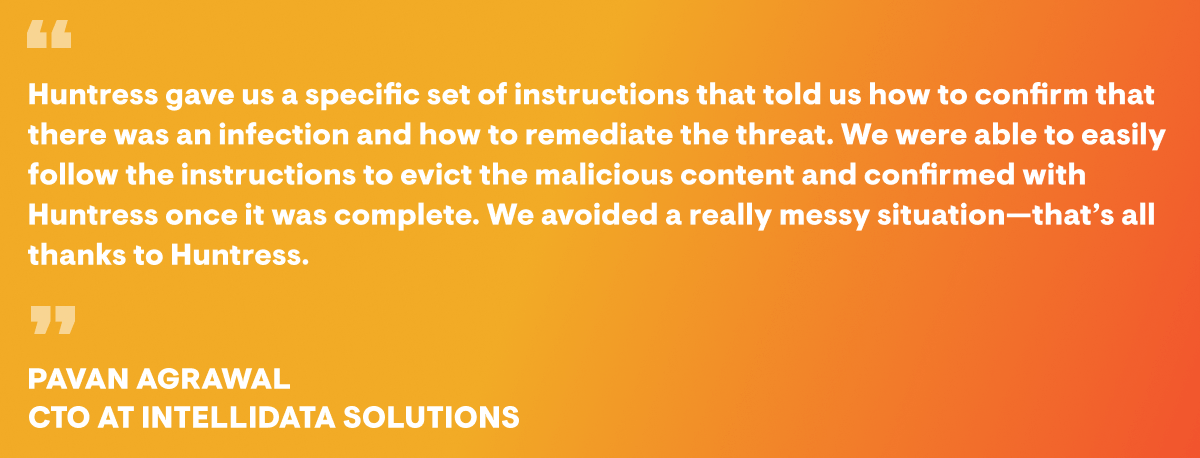
Blue Tree Technology fue uno de esos socios afectados, ya que una de sus máquinas alojadas por IntelliData Solutions había sido atacada por hackers. De manera alarmante, IntelliData Solutions ya había aplicado los parches a sus servidores de VMware Horizon, pero los actores de amenazas aun así lograron eludir esas precauciones y abrirse paso hasta la máquina de Blue Tree Technology.
Alertando a nuestros socios
Nuestro equipo del SOC pudo contactar a los miembros correspondientes de los equipos de Blue Tree Technology e IntelliData Solutions para darles los pasos de remediación y así volver a estar operativos.
Aunque esta situación representaba una amenaza real, las herramientas tradicionales de ciberseguridad son conocidas por generar alertas falsas cuando simplemente no se justifican. Aquí es donde el equipo del SOC de Huntress resulta invaluable. El equipo analiza registros, datos y alertas para verificar las amenazas antes de enviar informes de incidentes a nuestros socios. Así, nuestros socios pueden concentrarse en lo que realmente importa y dedicar más tiempo a otras prioridades.
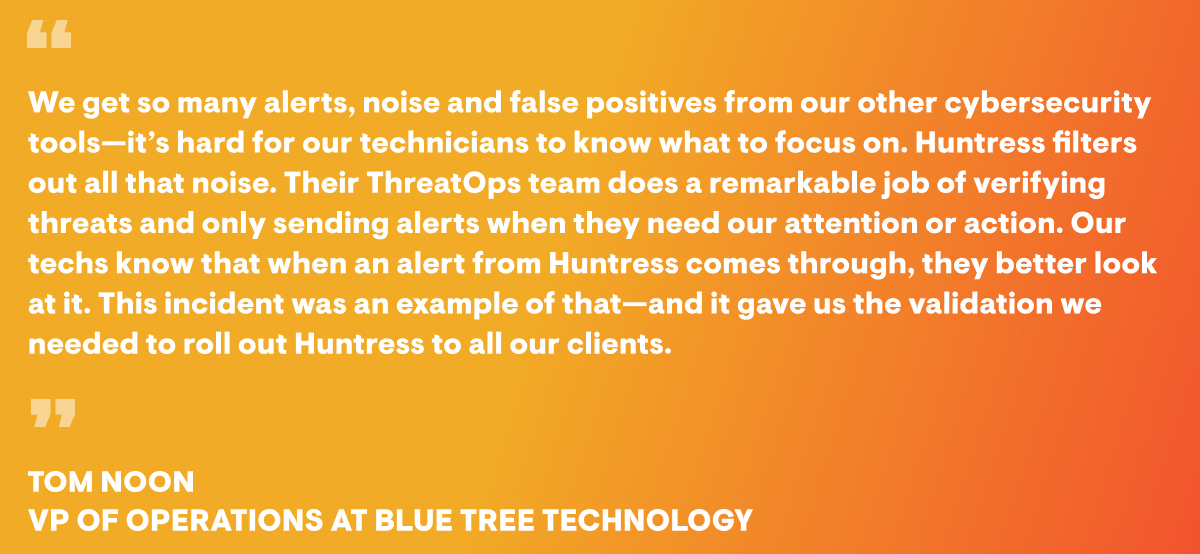
Junto con los equipos de Blue Tree Technology e IntelliData Solutions, logramos neutralizar esta amenaza antes de que terminara el día, sin interrupciones durante el fin de semana.
Puedes ver nuestra entrevista con Blue Tree Technology e IntelliData Solutions a continuación, o leer su historia completa.
Nos encanta una buena historia con un final feliz (de semana).