

Cuando los compradores de seguridad escuchan "SOC impulsado por IA", la mitad lo ve como algo esperado, y la otra mitad se pone nerviosa. La mitad nerviosa tiene preguntas razonables, como:
¿Quién tiene realmente el control?
¿Qué pasa cuando la IA se equivoca?
¿Mi seguridad realmente está en manos de una máquina que toma sus propias decisiones?
¿Qué rol siguen teniendo los analistas humanos del SOC?
Son las preguntas correctas, y merecen respuestas directas. Aquí están las nuestras.
¿Qué es Athena?
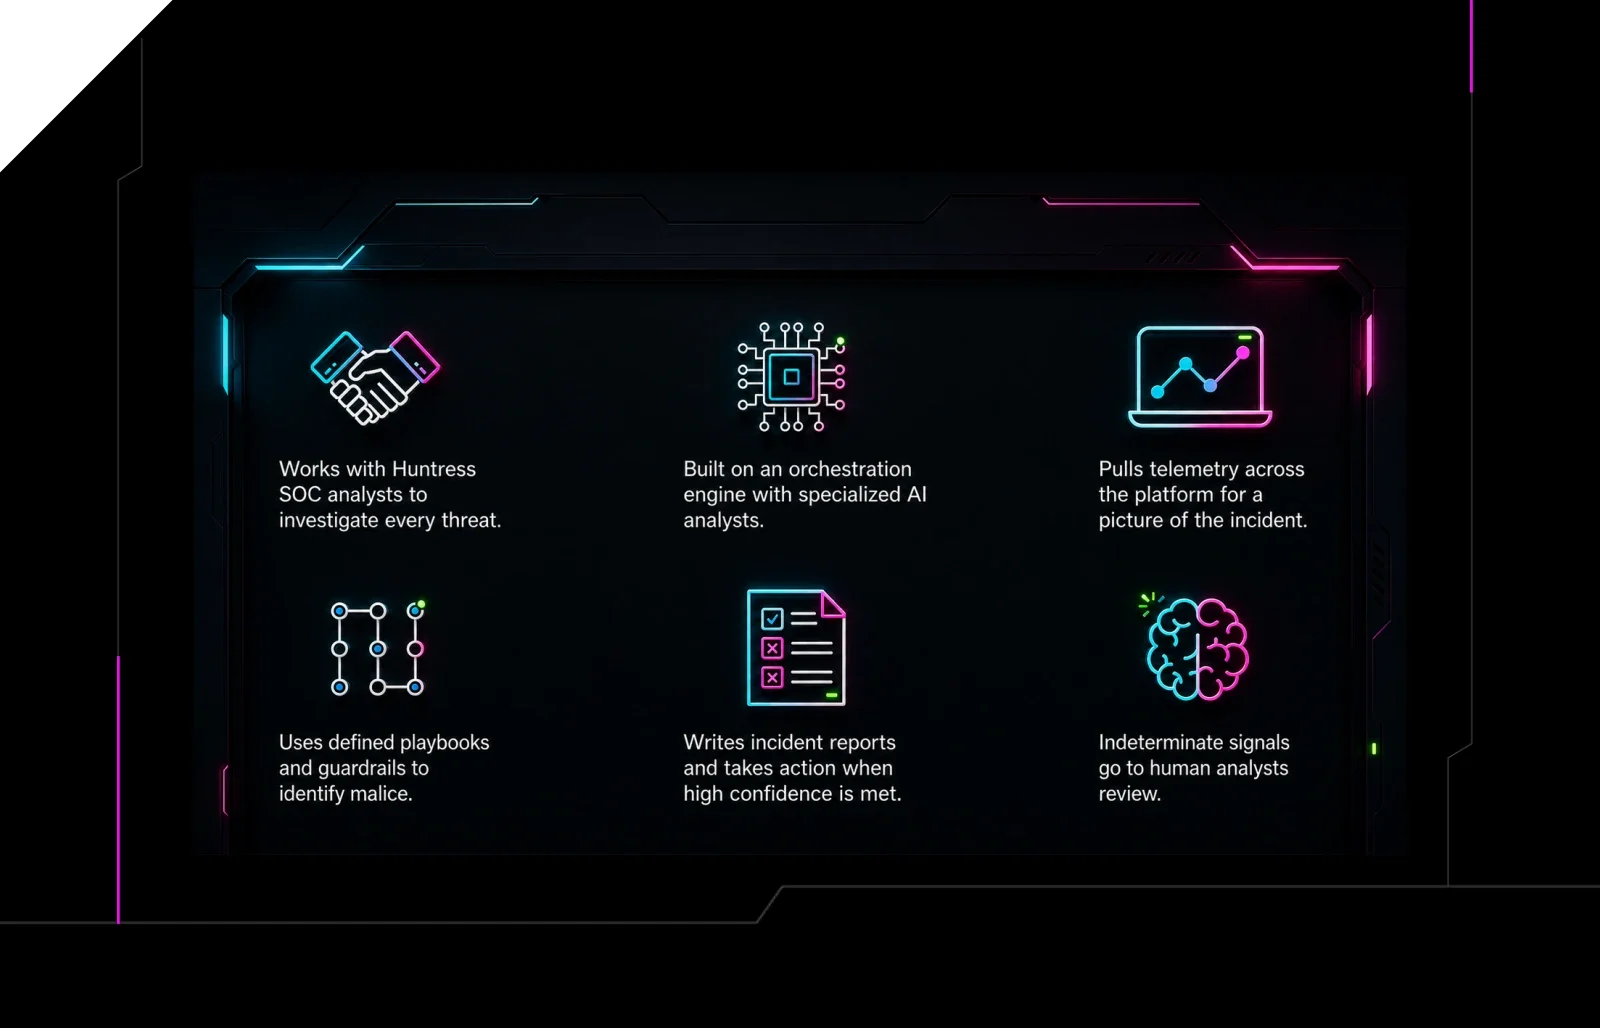
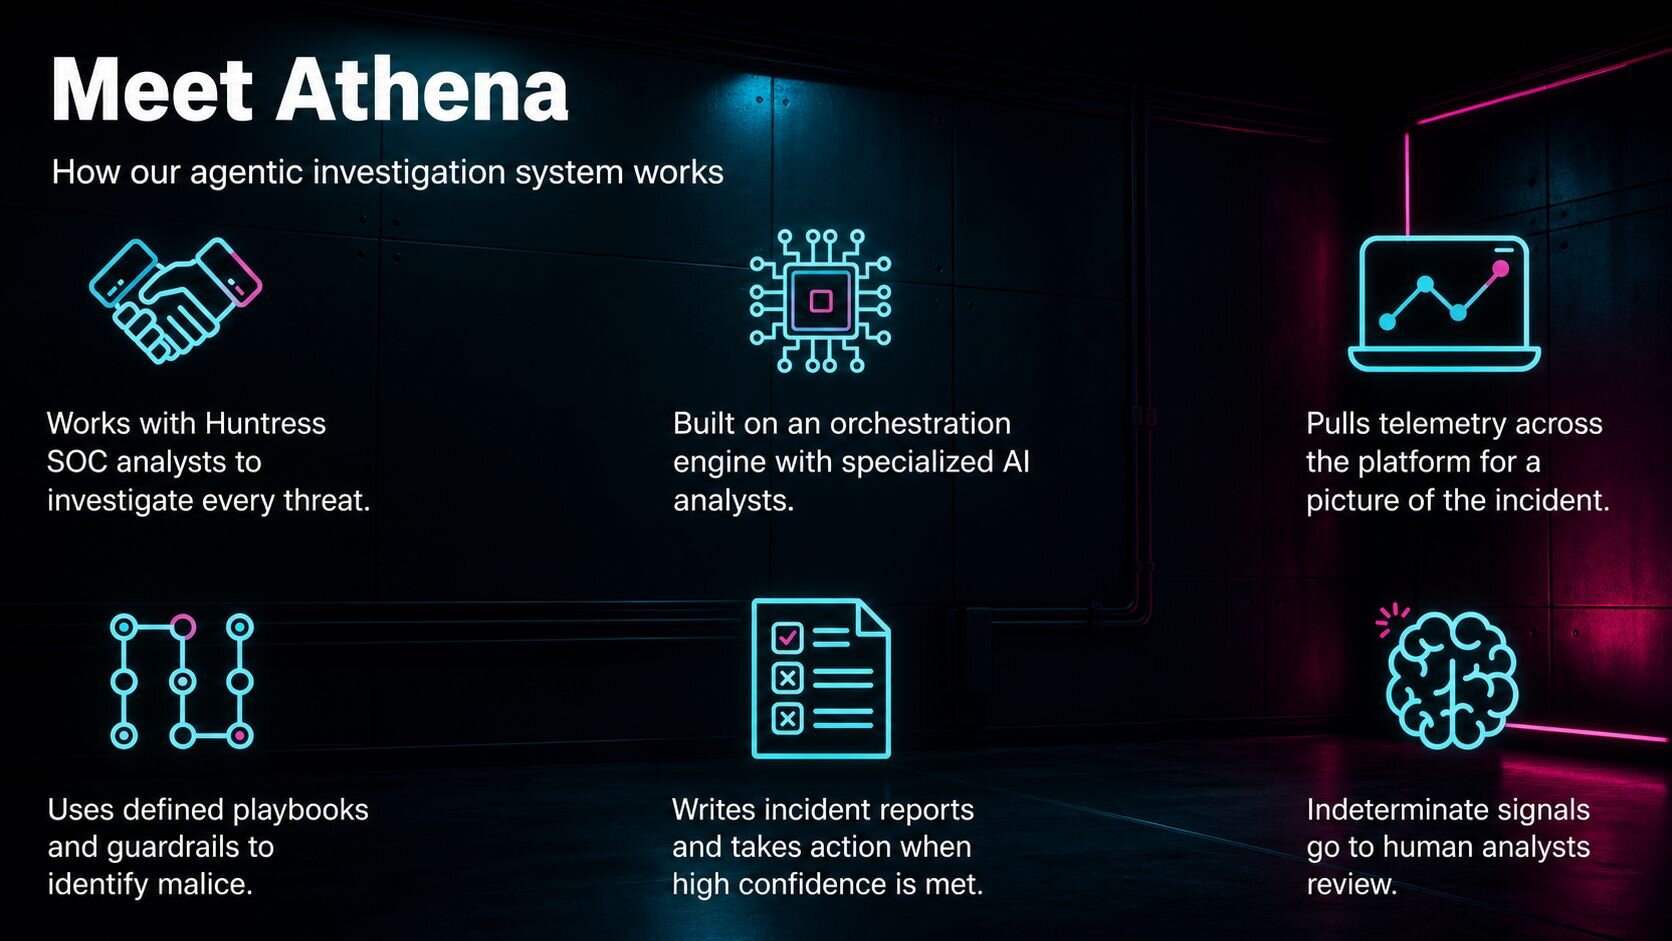
Athena es el sistema de investigación agéntico de Huntress. Funciona dentro de nuestro Centro de operaciones de seguridad (SOC) junto con analistas humanos. Toma investigaciones, sigue playbooks estructurados, recopila evidencia y llega a conclusiones sobre lo que encuentra.
Athena está construida sobre una capa de orquestación que coordina múltiples agentes de IA especializados, cada uno con un rol definido.
El flujo de trabajo agéntico es lo que hace confiable al sistema y, en última instancia, brinda la experiencia de atención personalizada por la que Huntress es conocida.
En muchos casos, determinar si una señal indica actividad maliciosa es la parte fácil. Decidir cómo reportar y remediar el incidente de forma adecuada es más complejo.
Qué puede hacer Athena
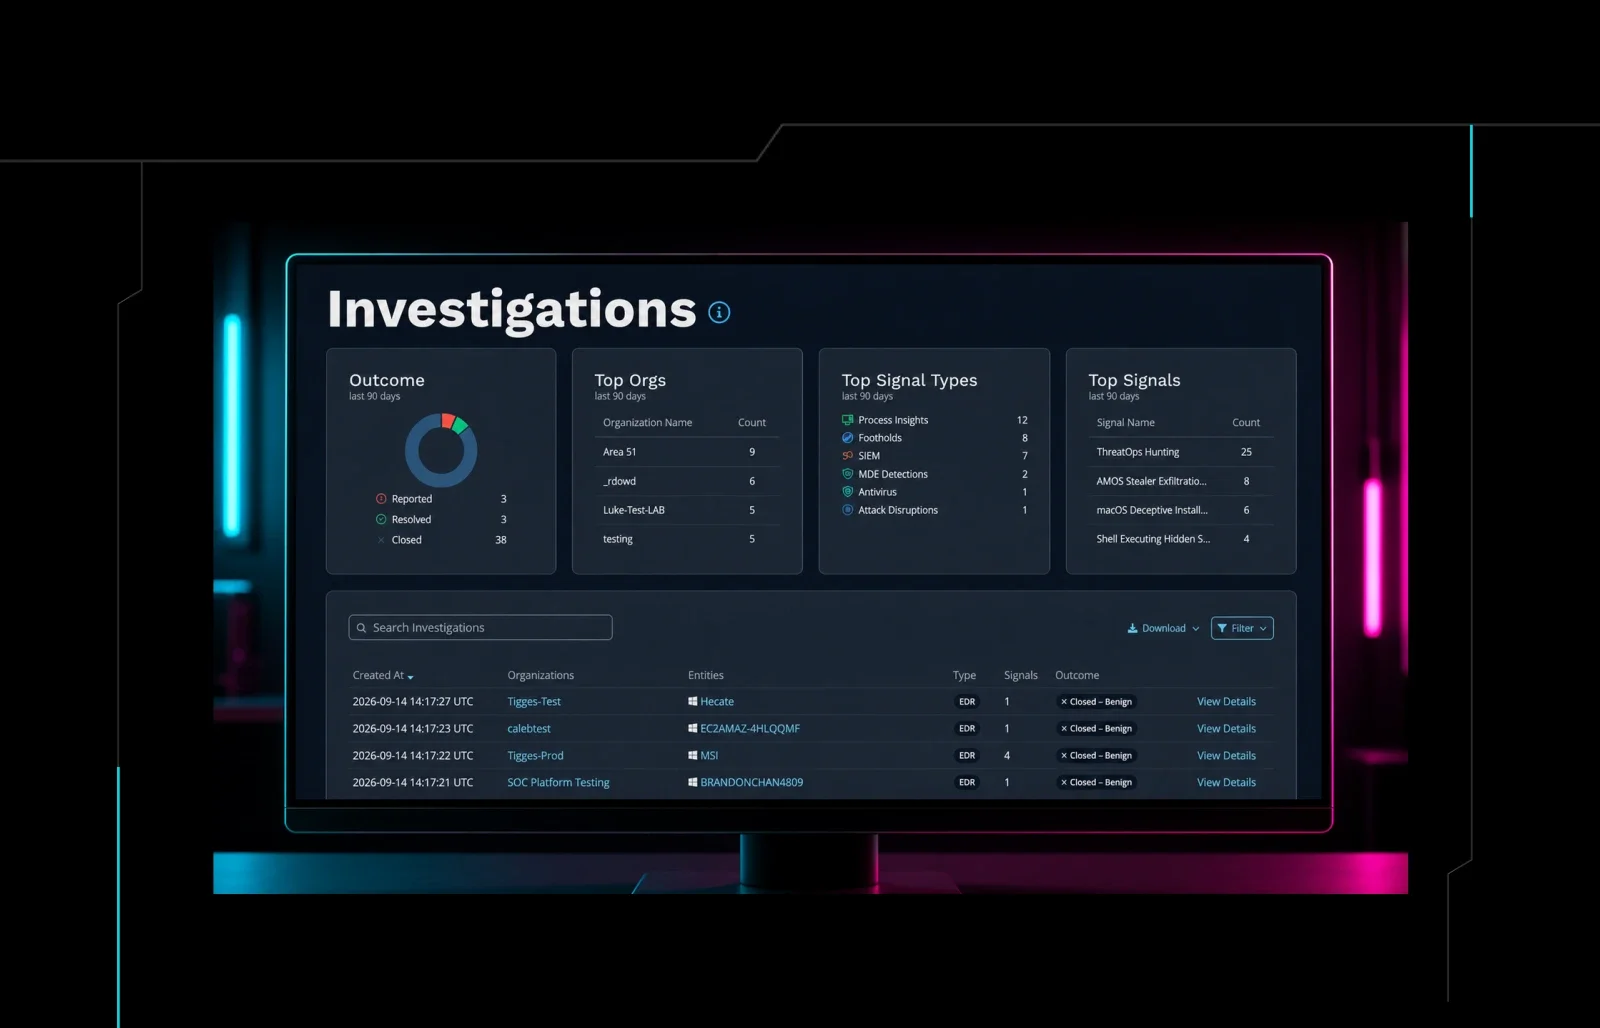
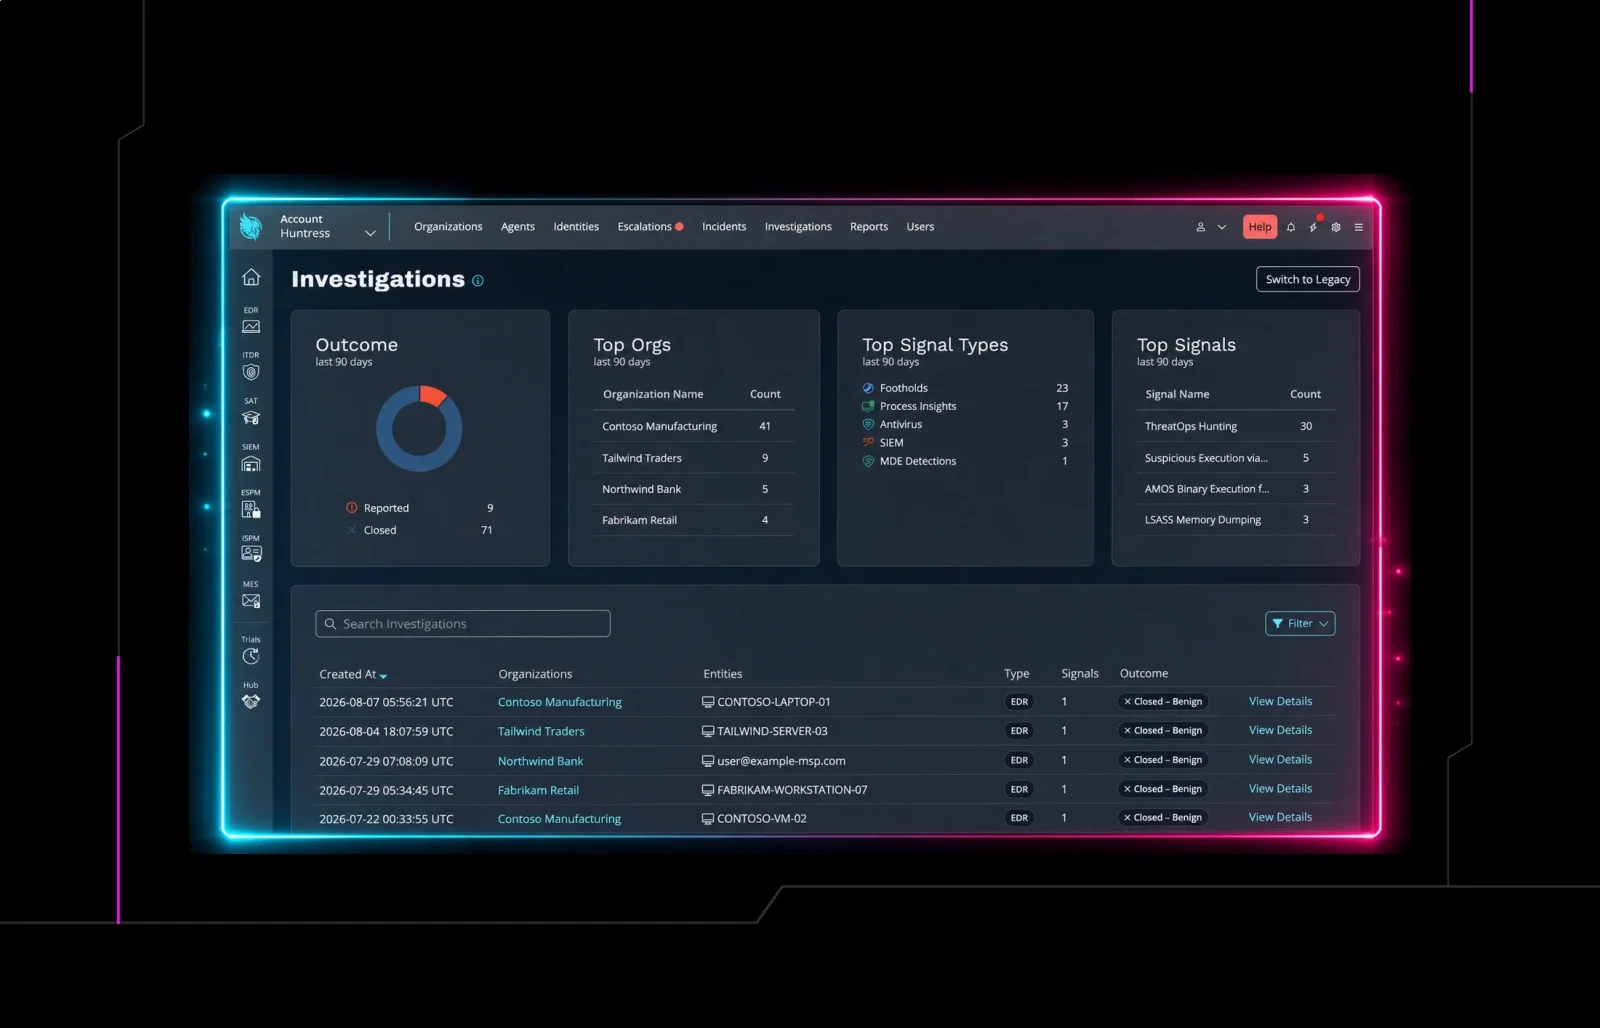
Realizar una investigación completa. Para cada señal entrante de alta prioridad, Athena crea una investigación estructurada, agrupa señales relacionadas y extrae telemetría de toda la plataforma para ejecutar una investigación agéntica. Comienza en el momento en que se dispara una señal, sin cola ni espera.
Llegar a una determinación maliciosa y reportarla. Cuando la investigación agéntica produce una conclusión maliciosa de alta confianza, Athena actúa por su cuenta: genera un reporte de incidente completo, adjunta orientación de remediación y lo envía al cliente, sin necesidad de intervención humana. Aquí es donde Athena aporta el valor operativo más directo. Se encarga de los hallazgos claros y de alta confianza que siguen playbooks ya probados, y lo hace con una velocidad y consistencia que un equipo de SOC puramente humano no puede igualar a escala.
Escribir reportes de incidente. Athena redacta la narrativa en dos situaciones distintas. Cuando la propia investigación de Athena determina que un incidente es malicioso, escribe el reporte y lo envía, exactamente como se describió antes, sin que intervenga ningún analista. Cuando un analista humano realiza la investigación y determina que hay actividad maliciosa, le entrega a Athena las señales, notas y evidencia recopiladas, y Athena redacta la narrativa a partir de eso. Luego, el analista revisa, edita si es necesario y envía. Ambos caminos producen el mismo reporte estructurado y consistente, con marcas de tiempo, IoC neutralizados y una explicación clara de lo que pasó y qué hacer.
Lo que Athena no tiene permitido hacer
Huntress tomó la decisión deliberada de incorporar controles y contrapesos para que los humanos mantengan el liderazgo sobre la IA.
Athena no puede cerrar nada como benigno sin estar segura. Huntress convirtió esto en una regla de política deliberada. Cuando el análisis de Athena resulta no concluyente, cuando los agentes no están de acuerdo, cuando no hay suficientes datos para llegar a una conclusión de alta confianza, o cuando un hallazgo no encaja con el patrón esperado, esa investigación pasa a un analista humano. Siempre. Pasar por alto una intrusión activa porque un analista de IA la descartó puede costar todo. El peor resultado posible en operaciones de seguridad es una amenaza real que se cierra en silencio sin que nadie la revise. Por eso hemos hecho que la revisión humana sea un requisito para las investigaciones no concluyentes.
Athena no modifica por sí misma sus propios playbooks ni sus controles de seguridad. Los analistas del SOC de Huntress y nuestros expertos de plataforma son dueños de esas reglas. Ellos definen qué pasos investigativos se ejecutan para cada tipo de señal, deciden qué umbrales de confianza activan una acción automática y ajustan los playbooks cuando surgen nuevos patrones de amenazas.
Athena no toma la decisión final en los casos revisados por humanos. Cuando una investigación pasa a un analista para su revisión, el analista decide. El análisis de Athena es completamente visible, revela el resultado de cada agente, cada voto de confianza, cada evidencia recopilada, pero informa la decisión en lugar de tomarla. El humano lidera.
La arquitectura de la responsabilidad
Si quieres el panorama completo de cómo funciona mecánicamente el flujo de investigación de Athena, desde el agrupamiento de señales y la recolección de evidencia hasta la respuesta, lo abordamos en detalle en "AI Signal Triage: How Huntress Cuts Noise Before It Hits the Analyst."
Por qué lo construimos así
Cazar amenazas es una parte de nuestro negocio. Construir confianza con clientes y partners es otra.
Los clientes confían su seguridad a Huntress. Eso significa que confían en que detectaremos lo que importa y seremos honestos cuando no estemos seguros. Un sistema de IA que oculta su proceso de toma de decisiones no se ganaría esa confianza.
Nuestros analistas humanos del SOC son dueños de los controles de seguridad. Los ajustan a medida que las amenazas evolucionan y revisan los casos en los que Athena no tiene confianza suficiente. Y cuando Athena actúa de forma autónoma, es porque el sistema se ganó esa acción mediante rigor investigativo y umbrales deterministas que nosotros establecimos, no porque un modelo hizo una suposición.
En Huntress, creemos que los mejores resultados de seguridad se logran en la intersección entre la IA y la experiencia humana
Inicia tu prueba gratuita de Huntress hoy mismo, y pon a prueba a Athena.