¿Qué pasaría si un actor de amenazas te entregara sin querer 90 días de su propio manual de ataque?
Eso fue justo lo que pasó. Un cibercriminal hizo clic en un anuncio de Google, se registró para una prueba gratuita e instaló nuestro agente de endpoint en su propia máquina de ataque, dándonos una licencia de usuario privilegiada para observar en vivo cómo se desarrollaba una operación ofensiva.
Hablamos de historial de navegación real, herramientas reales, pipelines de phishing asistidos por IA que apuntaban a bancos, firmas de bienes raíces y casas de cambio de criptomonedas. Bots automatizados. Evasión de proxies. Recolección de cookies. Todo esto, documentado sin querer por el propio atacante.
Esta es la clase de inteligencia de amenazas más difícil de conseguir, y vamos a repasarla por completo.
No te lo pierdas.
5 de agosto | 4:25 p. m. | Teatro B
Lo que un actor de amenazas nos enseñó sobre sus operaciones y sobre cómo viralizar el marketing de seguridad

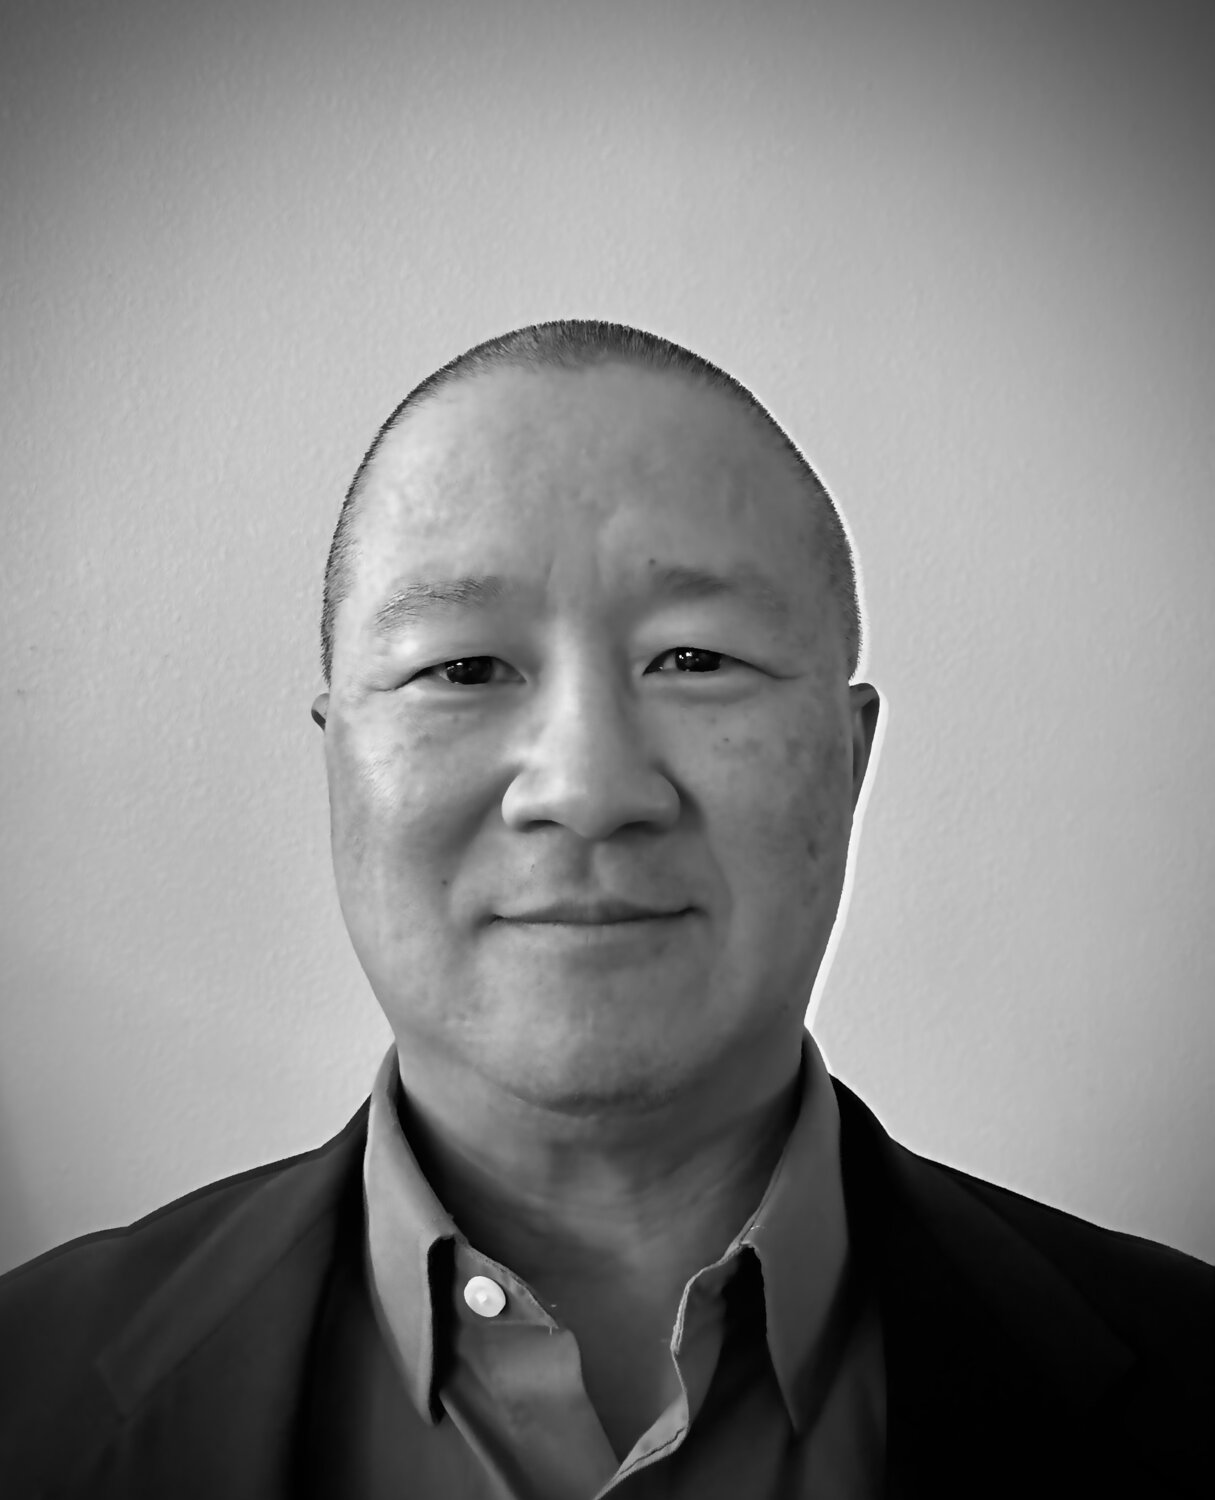
Jamie Levy
Senior Director, Adversary Tactics
Visita el stand 1845
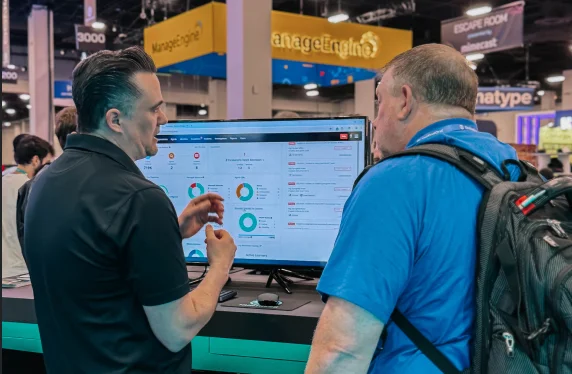
La mayoría de las herramientas de seguridad no se comunican entre sí. Por eso Huntress creó una plataforma administrada que combina tus endpoints, identidades, registros y datos de amenazas en una sola vista. Y todo está respaldado por un SOC inpulsado por IA que trabaja activamente en tu entorno las 24 horas, los 7 días de la semana. Pasa por el stand para verlo en acción. Mientras estás ahí, haz tus preguntas más difíciles y llévate algunos obsequios.
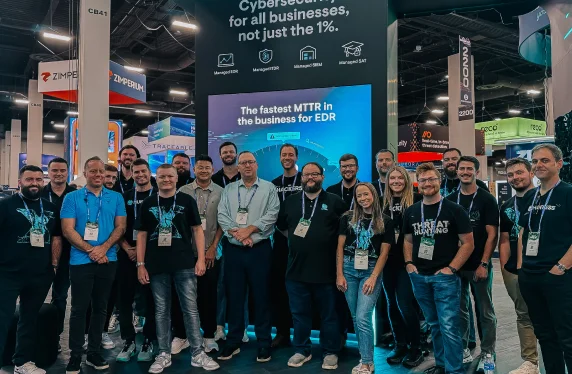
Sesiones en el teatro del stand
Visítanos en el stand 1845
- 5:00 p. m.-5:15 p. m. - Ataques nefastos de OAuth: secuestro de sesión, phishing, abuso de SSO y más
- 5:30 p. m.-5:45 p. m. - Tu infección de malware es solo tres RMM con gabardina
- 6:00 p. m.-6:15 p. m. - Ingesta de registros agéntica y triaje automatizado de malware
- 6:30 p. m.-6:45 p. m. - De la darknet a tu red
3:00 p. m.-3:15 p. m. - Cinco mitos de seguridad que les encantan a los atacantes
3:30 p. m.-3:45 p. m. - BYOVD - Trae tu propio controlador vulnerable
4:00 p. m.-4:15 p. m. - Más allá de la bandeja de entrada: la nueva ola de phishing
4:30 p. m.-4:45 p. m. - De la darknet a tu red
5:00 p. m.-5:15 p. m. - Adversarios cafeinados
5:30 p. m.-5:45 p. m. - Ataques nefastos de OAuth: secuestro de sesión, phishing, abuso de SSO y más
11:00 a. m.-11:15 a. m. - Tu infección de malware es solo tres RMM con gabardina
11:30 a. m.-11:45 a. m. - Adversarios cafeinados
12:00 p. m.-12:15 p. m. - Más allá de la bandeja de entrada: la nueva ola de phishing
12:30 p. m.-12:45 p. m. - Ingesta de registros agéntica y triaje automatizado de malware
1:00 p. m.-1:15 p. m. - Cinco mitos de seguridad que les encantan a los atacantes
1:30 p. m.-1:45 p. m. - BYOVD - Trae tu propio controlador vulnerable
Mejor defensa contra amenazas ocultas
Nuestro SOC inpulsado por IA, disponible 24/7, combina a analistas de amenazas de primer nivel con IA para ayudarte a detectar y contener ataques LOTL antes de que se propaguen. Ofrecemos la detección ágil y la respuesta rápida que necesitas para mantener tus operaciones, proteger tu reputación y tener tranquilidad.
Reserva una reunión
Reserva 20 minutos con un experto de Huntress o un asesor de ciberseguridad en Black Hat para conversar cara a cara, resolver tus dudas más importantes y salir con un plan claro y accionable para tu stack de seguridad.