
¿Quién vigila a los vigilantes?
Los atacantes comprometieron software de gestión de cámaras para desplegar malware, establecer persistencia y hacer beaconing hacia C2. Huntress desglosa la cadena de ataque y los IOC.

Anda por donde se encuentran el análisis forense digital, la respuesta a incidentes y la inteligencia de amenazas.
“Estaba en la maestría en 1994 y me encontré con algo interesante. La aplicación "finger" se describía como una 'vulnerabilidad de seguridad'. No tenía idea de por qué, así que le pregunté a la administradora de sistemas sénior sobre el plan de estudios. Me miró, sonrió y se fue sin decir una palabra.” Así nació la afición de Harlan por indagar en preguntas de seguridad que dejan pensando.
Harlan es Analista Sénior de Inteligencia de Amenazas, Adversary Tactics aquí en Huntress, ubicado en la intersección entre el análisis forense digital y la respuesta a incidentes, la caza de amenazas y la inteligencia de amenazas.
Aprovecha sus más de 20 años de experiencia en DFIR (análisis forense digital y respuesta a incidentes) para enfocarse en la inteligencia de amenazas, que básicamente consiste en descubrir cómo buscan los actores de amenazas entrar a los endpoints y encontrar formas de detectarlos antes en el ciclo de ataque. Antes de Huntress, Harlan dirigía el SOC interno de EY.
Pero no se lo guarda todo para él. Harlan es un consumado orador público, escritor, investigador innovador y analista. Como autor publicado (¡además de las entradas de blog a continuación!), Harlan ha publicado 9 libros, incluyendo el primero de su tipo que ofrece un análisis del registro de Windows.
Cuando no está trabajando, a Harlan le gusta programar en Perl, leer, escribir y trabajar en la granja.
¿Cuál es tu consejo favorito de ciberseguridad, Harlan?
“Hacer bien lo básico, empezando por un inventario de un activo de ciberseguridad y la reducción de la superficie de ataque.”
Los atacantes comprometieron software de gestión de cámaras para desplegar malware, establecer persistencia y hacer beaconing hacia C2. Huntress desglosa la cadena de ataque y los IOC.
Cómo los investigadores de Huntress reconstruyeron un ataque de ransomware Akira utilizando artefactos del registro, registros de Akira y otra evidencia posterior al compromiso.
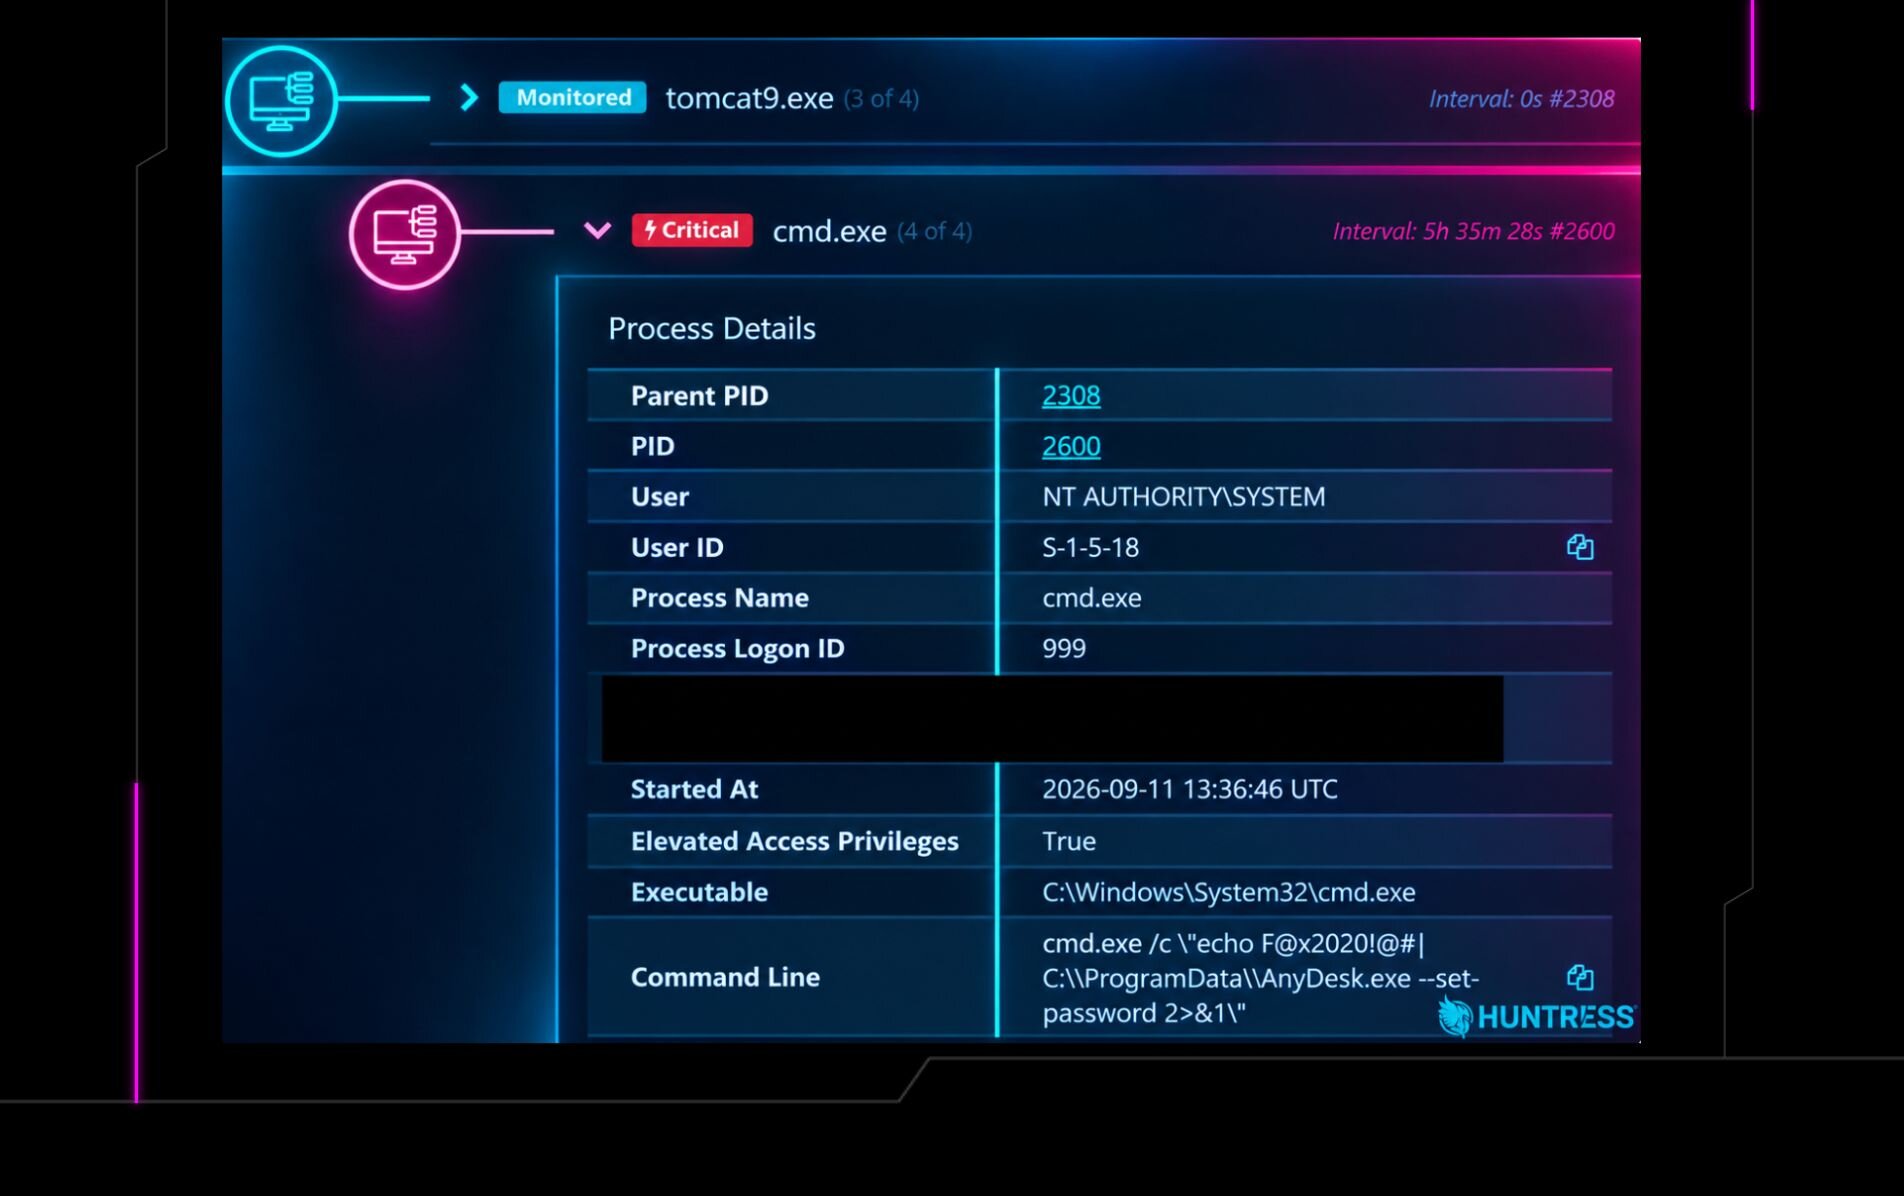
Los actores de amenazas explotaron Samsung MagicINFO para instalar AnyDesk, deshabilitar Defender y compilar un minero de Monero directamente en un endpoint víctima. Conoce las señales de detección.
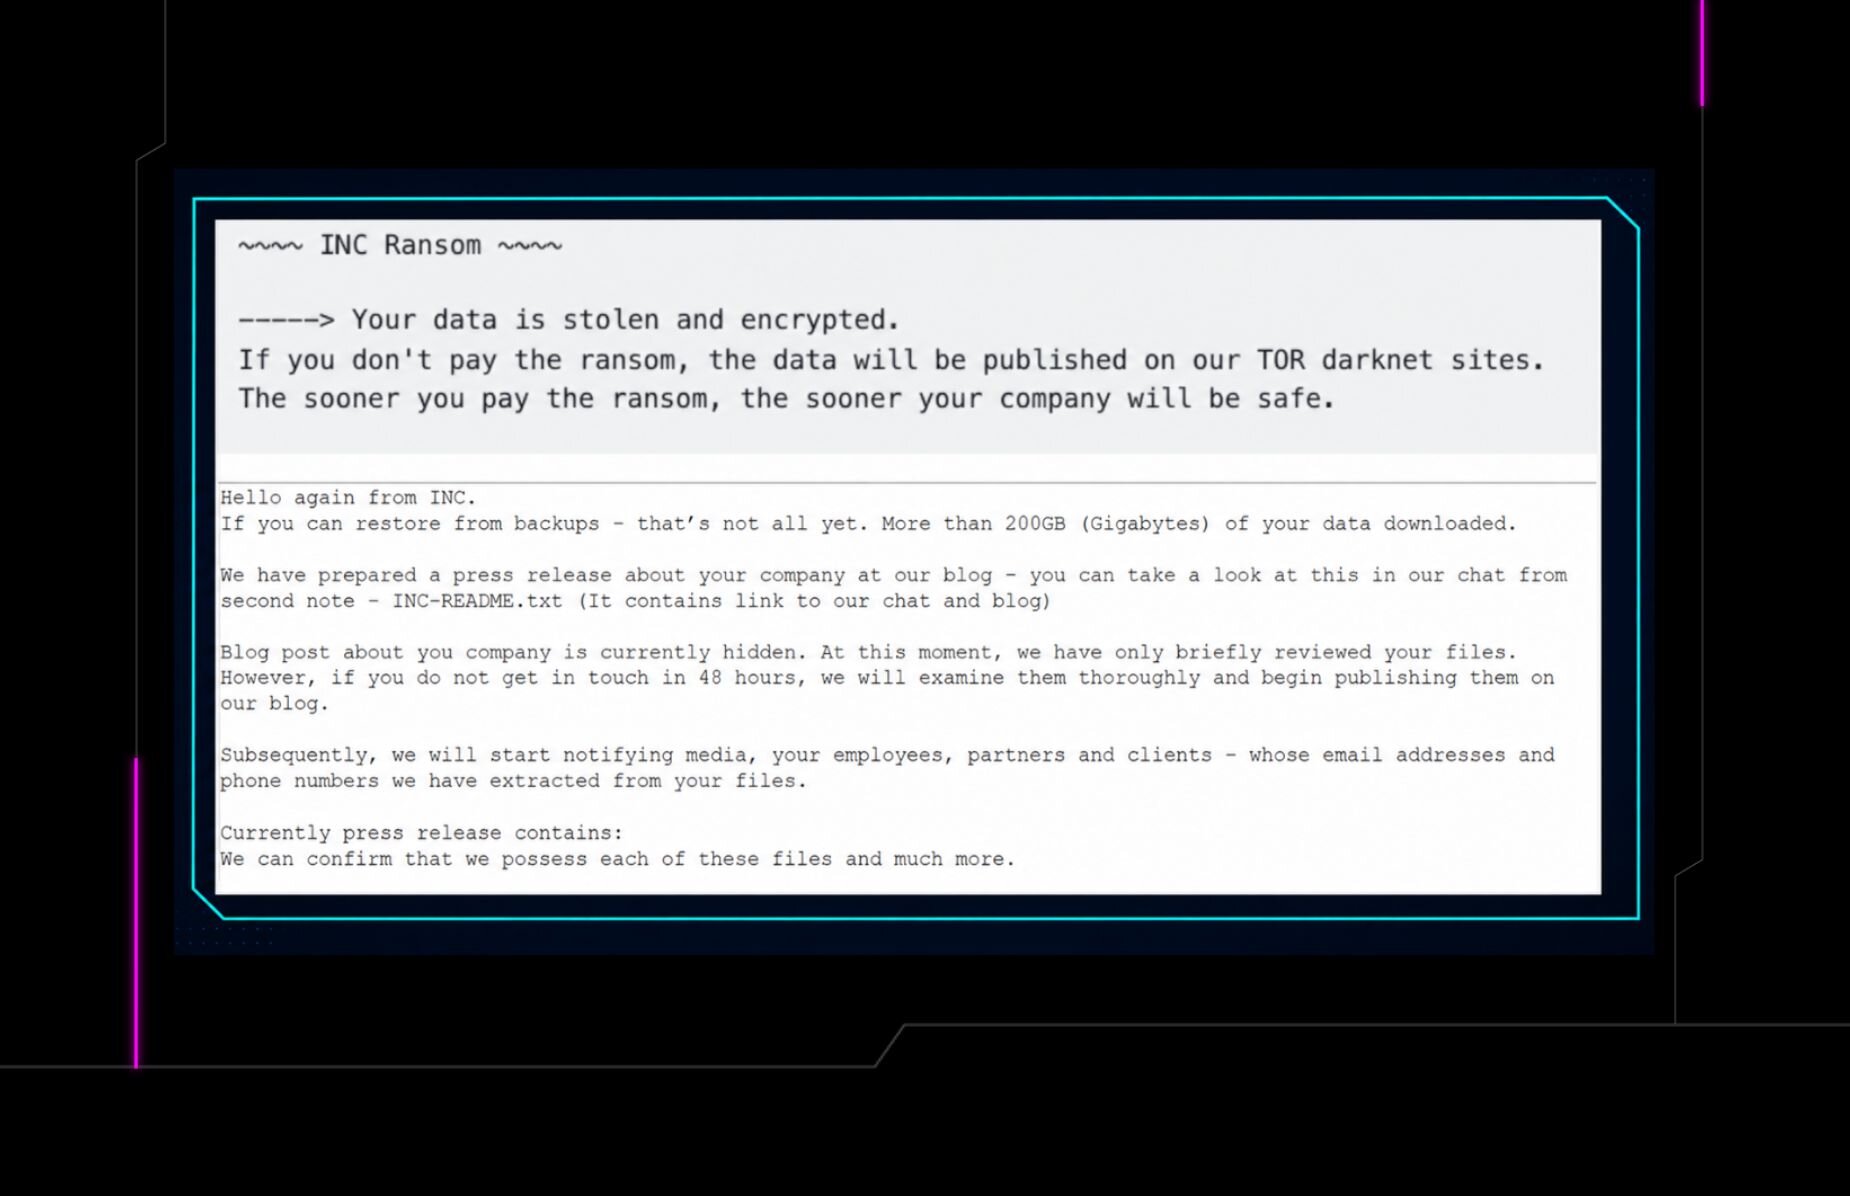
Los analistas de Huntress reconstruyeron un ataque de ransomware INC de tres semanas a partir de datos de endpoints, descubriendo una pausa de 17 días pese a la falta de telemetría de procesos.
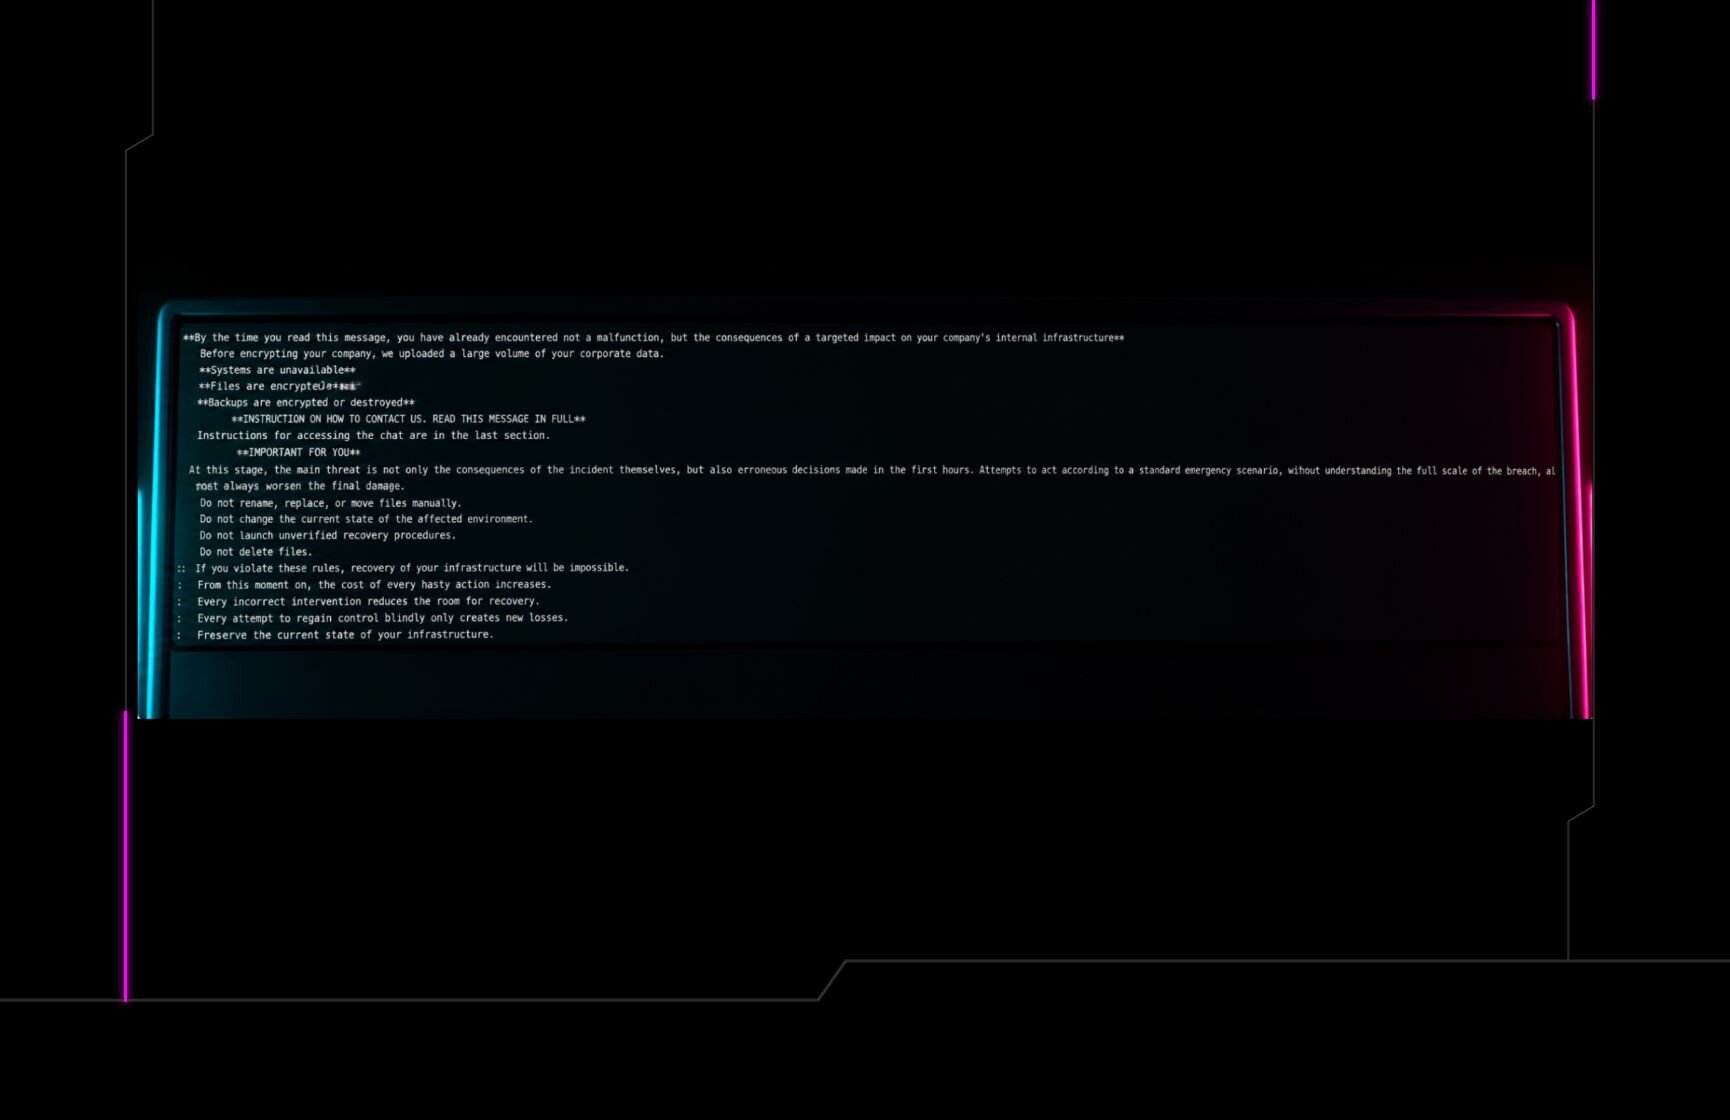
Huntress ha detectado recientemente dos incidentes relacionados con Settra, una variante de ransomware que se reportó públicamente por primera vez en junio de 2026.
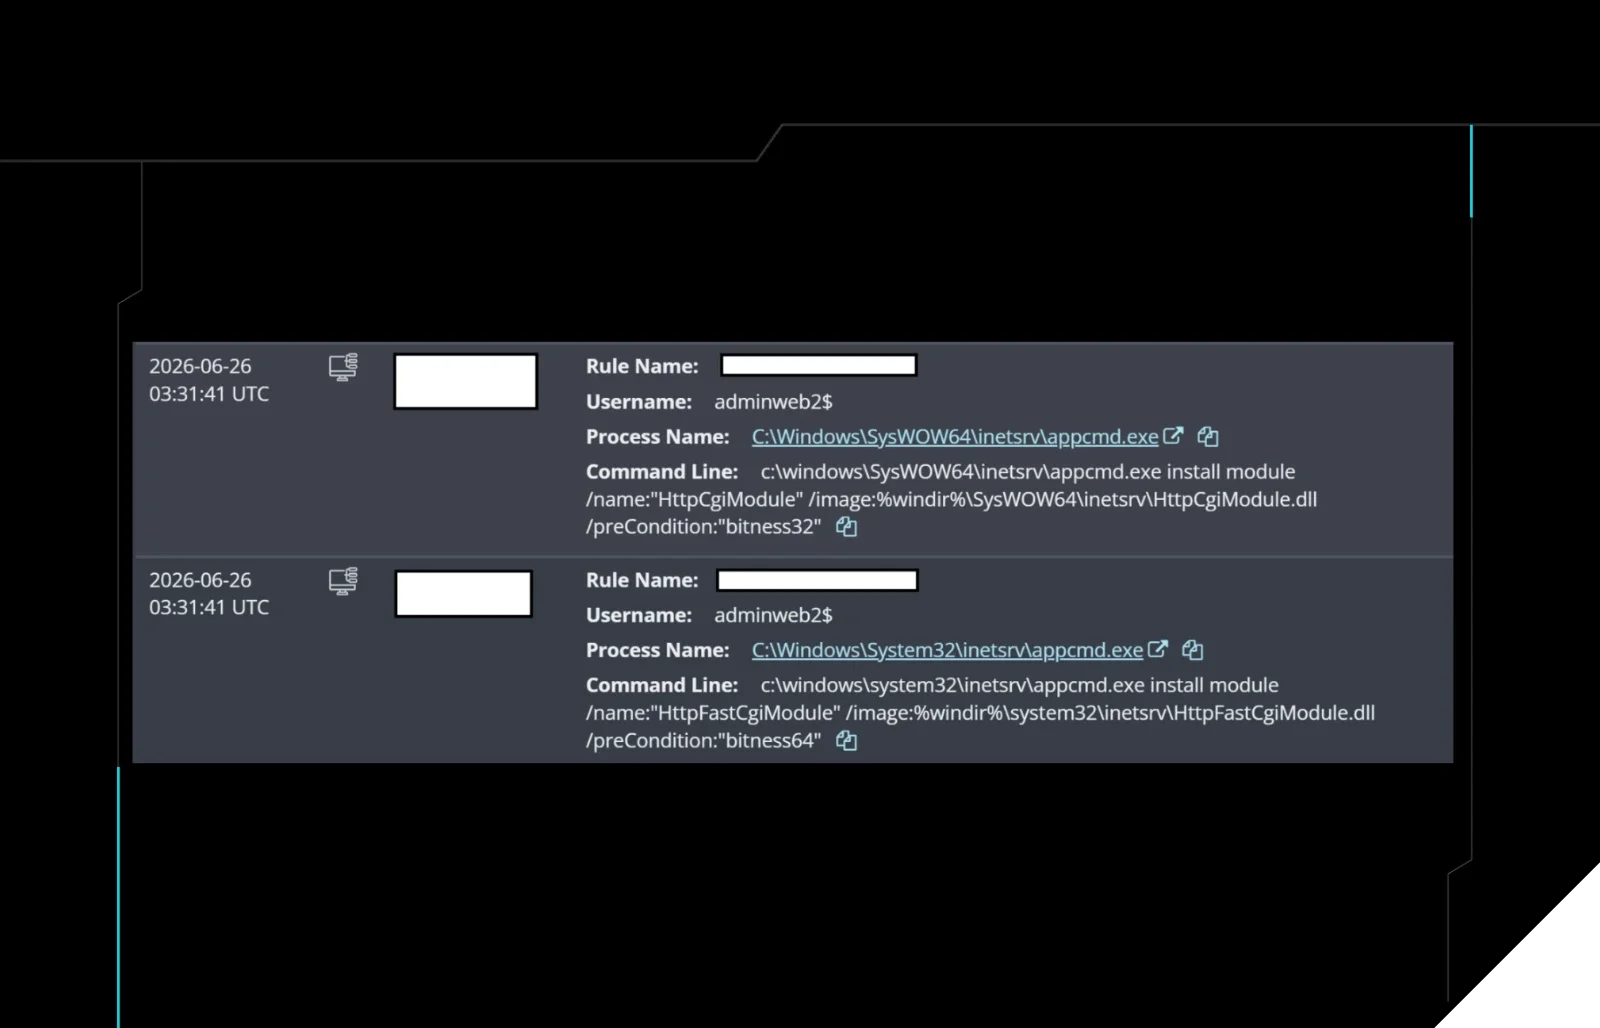
Descubre cómo un actor de amenazas usó inyección SQL y BadIIS para obtener persistencia, deshabilitar Windows Defender e instalar silenciosamente un criptominero.