

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Descubre cómo un error de inyección SQL llevó a una ejecución remota de código completa a nivel de sistema operativo, mientras los atacantes abusaron de Oracle Java Source para desplegar el kit de herramientas de post-explotación khunt.
El 21 y 22 de julio, Huntress observó varios ataques que comenzaron con un Claude Artifact público malicioso alojado en un dominio legítimo de Claude, y que terminaron con organizaciones infectadas por el stealer SectopRAT.
Huntress ha observado una serie de intrusiones sorprendentemente similares que comienzan con la explotación de CitrixBleed 2, emplean técnicas novedosas de escalada de privilegios y terminan en el ransomware Dragonforce.
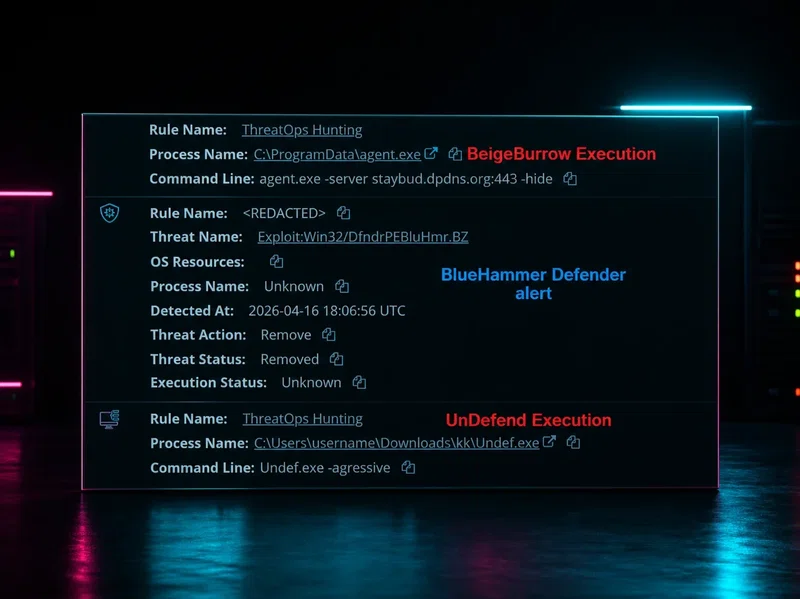
Huntress observó el uso en entornos reales de herramientas de Nightmare-Eclipse, incluidas BlueHammer, RedSun y UnDefend, en una intrusión en vivo que involucró el compromiso de FortiGate VPN como acceso inicial, comandos de reconocimiento y probable actividad de tunelización.
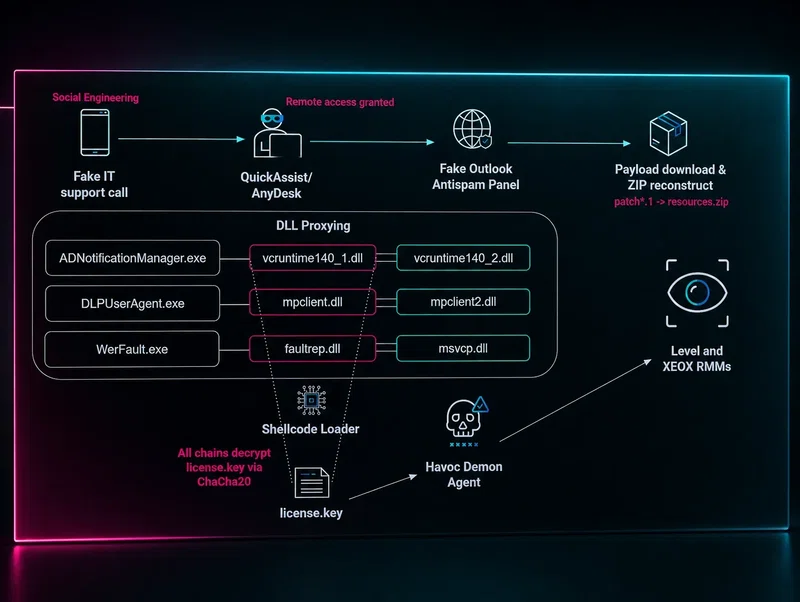
Las estafas de soporte técnico falso solían terminar con una tarjeta de regalo. Ahora terminan con un framework Havoc C2 modificado en tu entorno, que usa llamadas al sistema indirectas para evadir tu EDR.
ClickFix dio el acceso inicial, Matanbuchus hizo la carga, y un nuevo RAT se encargó del resto. Esta intrusión de febrero de 2026 tiene todos los ingredientes de una campaña que no está disminuyendo.
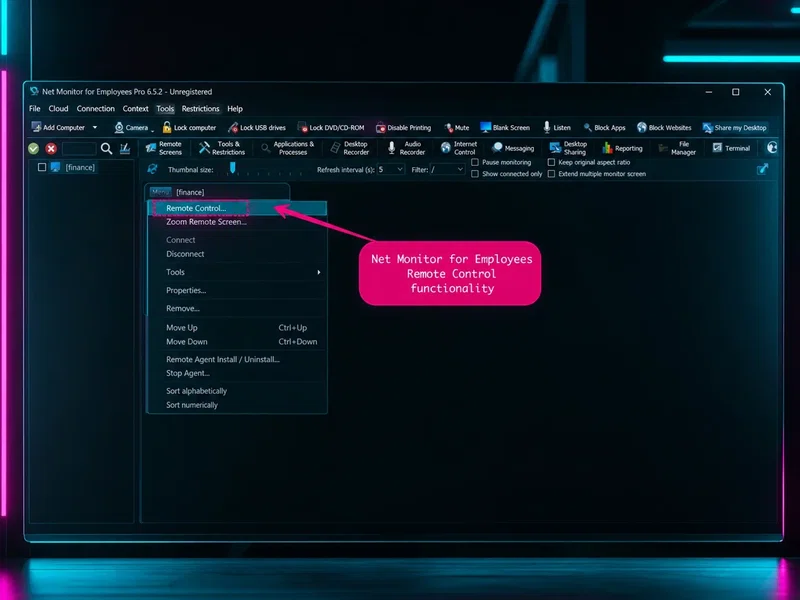
Las herramientas creadas para monitorear empleados y dar soporte a trabajadores remotos están siendo reutilizadas para operaciones de ransomware. Net Monitor for Employees y SimpleHelp son las últimas en sufrir este abuso: así es como ocurre.
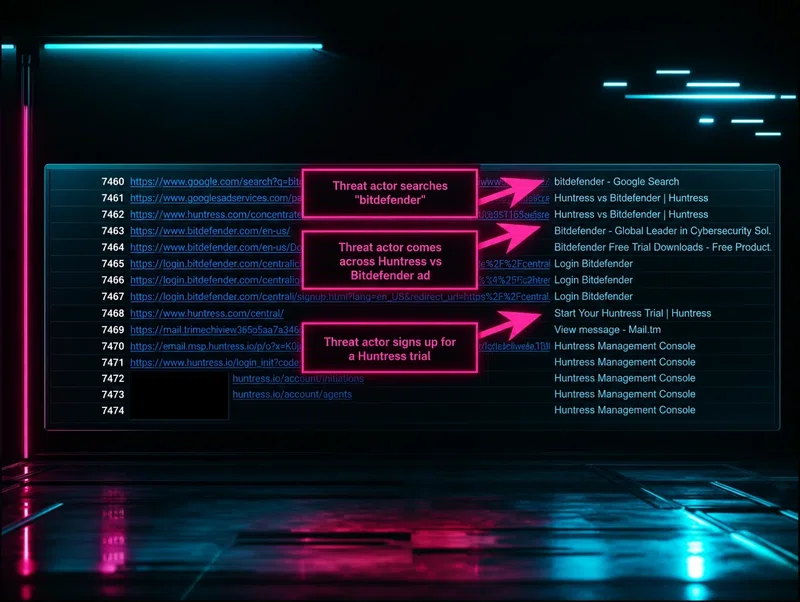
El error de un atacante le dio a Huntress una visión inusualmente clara de cómo opera día a día una operación cibercriminal real. Aquí está la investigación completa, incluida la cronología que no querían que viéramos.
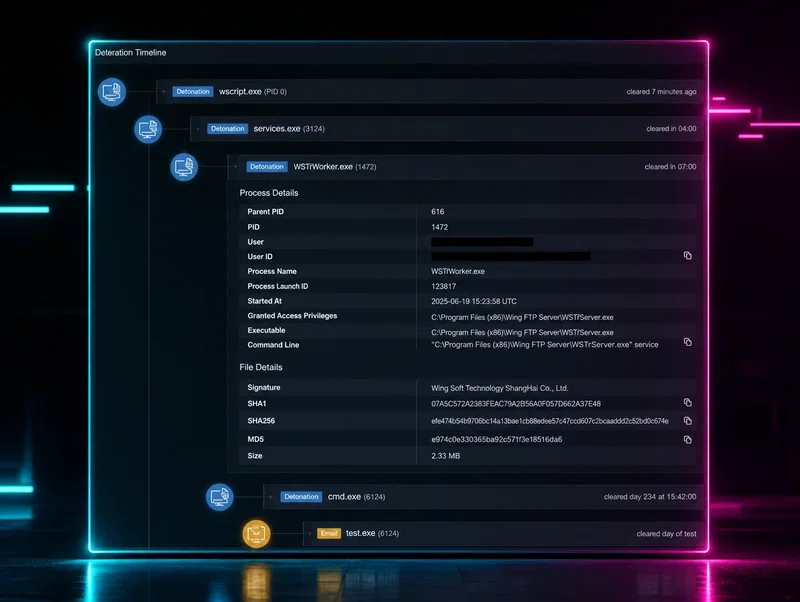
Huntress observó explotación activa de CVE-2025-47812 en Wing FTP Server, una falla de inyección de bytes nulos y Lua que lleva a ejecución remota de código con privilegios de root. Si lo estás usando, actualízalo ahora.

