

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
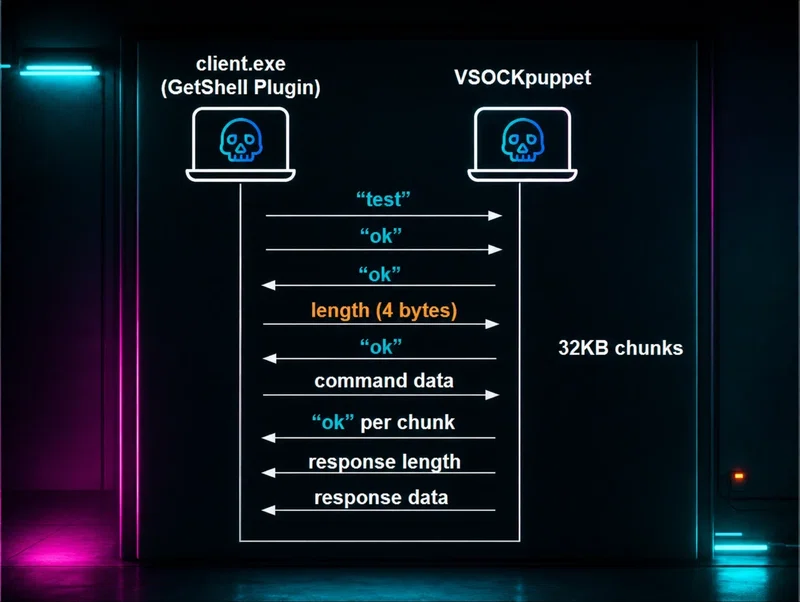
Apareció en estado salvaje un exploit de escape de VM en ESXi con rutas de desarrollo en chino simplificado y las características de un zero-day. Huntress rastreó la intrusión desde la VPN de SonicWall hasta el final.
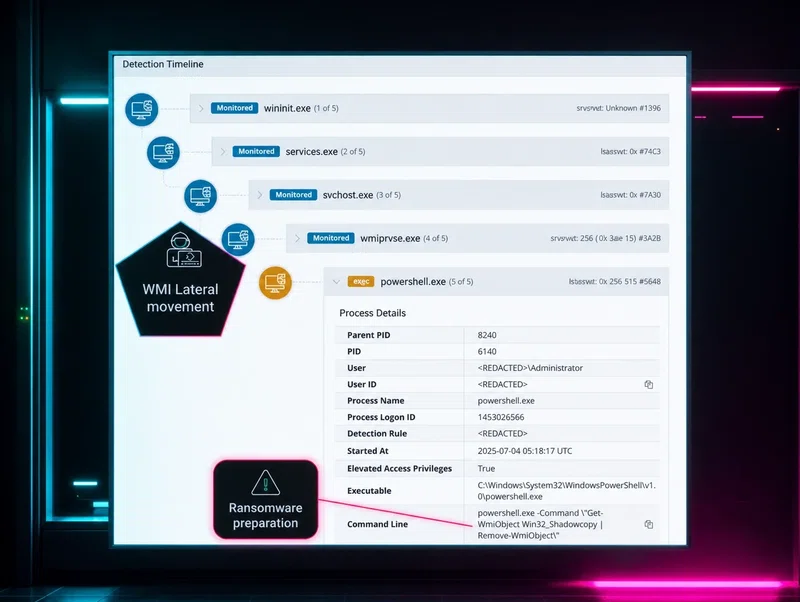
Durante una intrusión de ransomware, Huntress encontró un script lleno de comentarios claros en inglés que explicaban cada paso. Los manuales antiguos no mueren. Los atacantes simplemente los siguen usando.
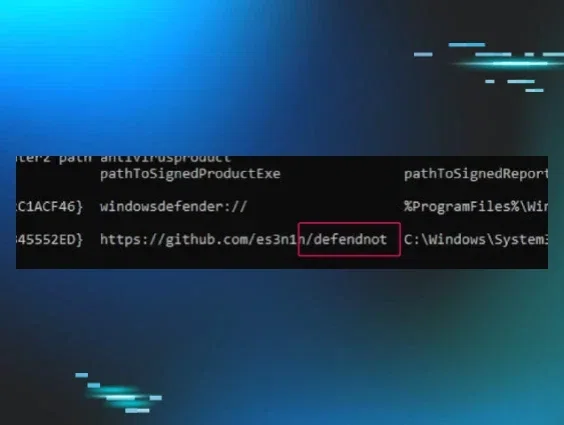
Una herramienta llamada 'defendnot' desactiva Windows Defender al registrar un antivirus falso mediante API no documentadas de Windows Security Center. Huntress explica la técnica y cómo detectarla.
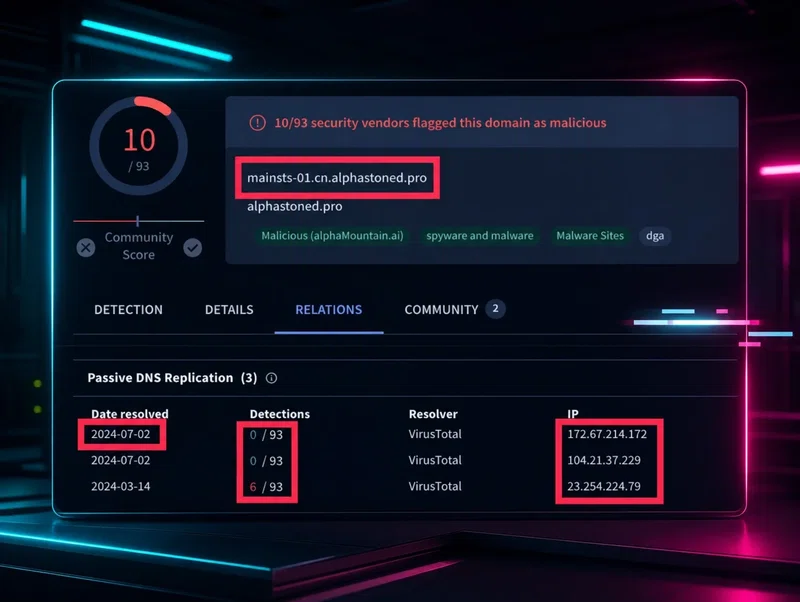
RedCurl es un APT conocido por un ciberespionaje que pasa inadvertido durante meses. A fines de 2024, Huntress descubrió actividad de RedCurl en varias organizaciones canadienses. Lee sobre la investigación completa.
La campaña más reciente de SocGholish comenzó el 4 de julio de 2024 y terminó en algo inesperado: la instalación silenciosa del software de computación voluntaria BOINC. Huntress rastrea la cadena de infección desde la falsa actualización hasta el payload.

