

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Los atacantes abusan de plataformas MDM legítimas para implementar herramientas de RMM no autorizadas, convirtiendo la gestión de dispositivos en una vía para el acceso remoto y la persistencia.
Los actores de amenazas están aprovechando el furor por GTA6 con descargas falsas filtradas, difundidas mediante SEO poisoning y cargadas de RAT, infostealers y ransomware wiper. Esto es lo que encontró Huntress.
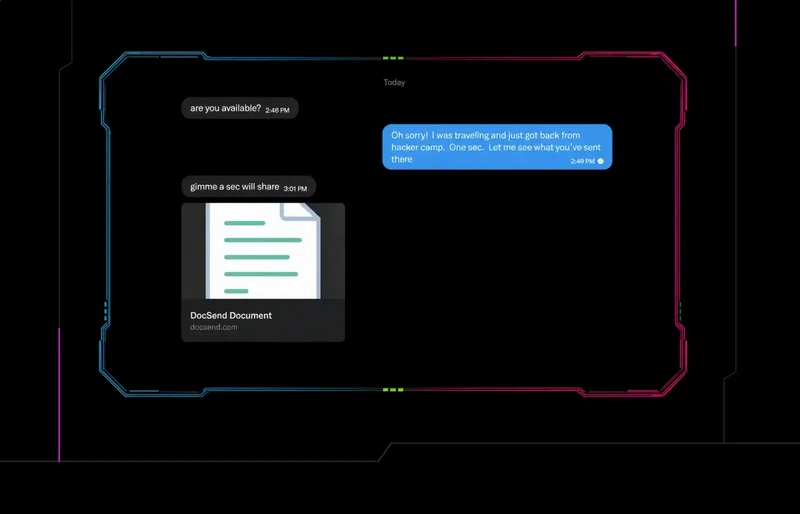
Un investigador de Huntress descubre una campaña de phishing posterior a Black Hat y DEF CON que usa DM de X y documentos maliciosos para entregar AMOS, NetSupport RAT y otro malware.
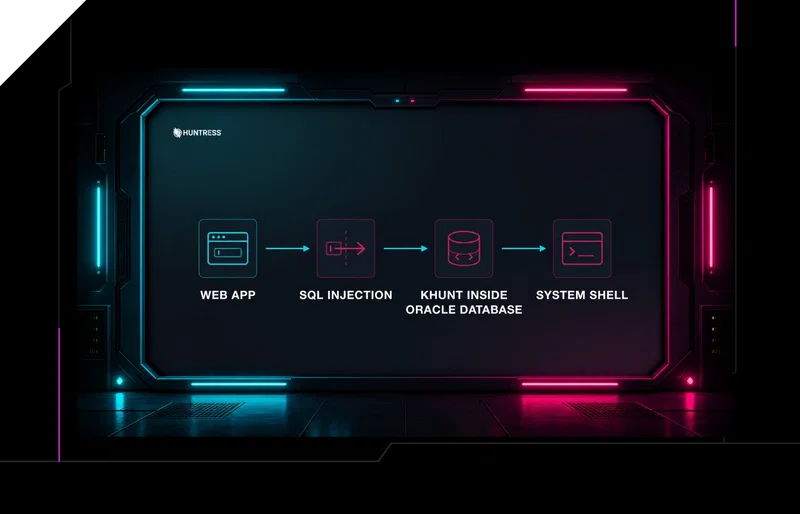
Descubre cómo un error de inyección SQL llevó a una ejecución remota de código completa a nivel de sistema operativo, mientras los atacantes abusaron de Oracle Java Source para desplegar el kit de herramientas de post-explotación khunt.

