

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
Huntress ha observado una serie de intrusiones sorprendentemente similares que comienzan con la explotación de CitrixBleed 2, emplean técnicas novedosas de escalada de privilegios y terminan en el ransomware Dragonforce.
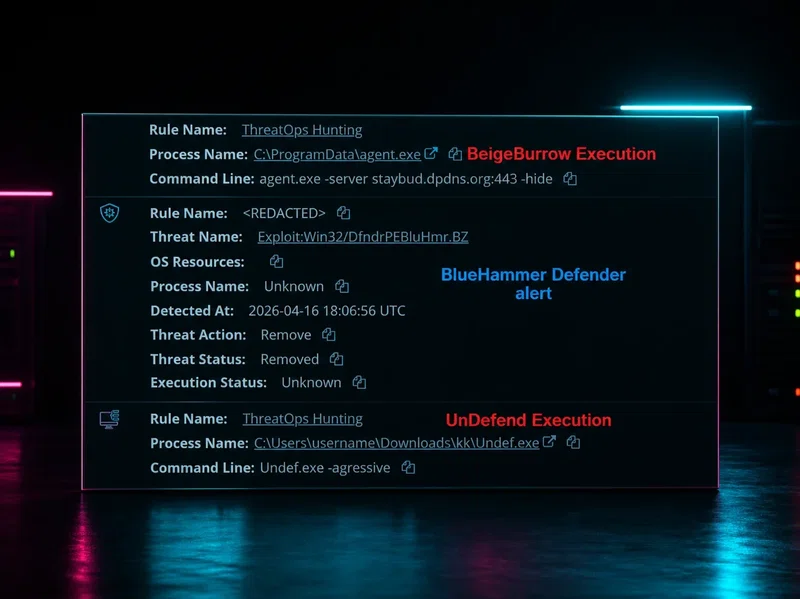
Huntress observó el uso en entornos reales de herramientas de Nightmare-Eclipse, incluidas BlueHammer, RedSun y UnDefend, en una intrusión en vivo que involucró el compromiso de FortiGate VPN como acceso inicial, comandos de reconocimiento y probable actividad de tunelización.
Huntress observó la explotación activa de SolarWinds Web Help Desk en tres clientes, con atacantes que implementaron túneles de Cloudflare y Velociraptor para persistencia inmediatamente después de ingresar.
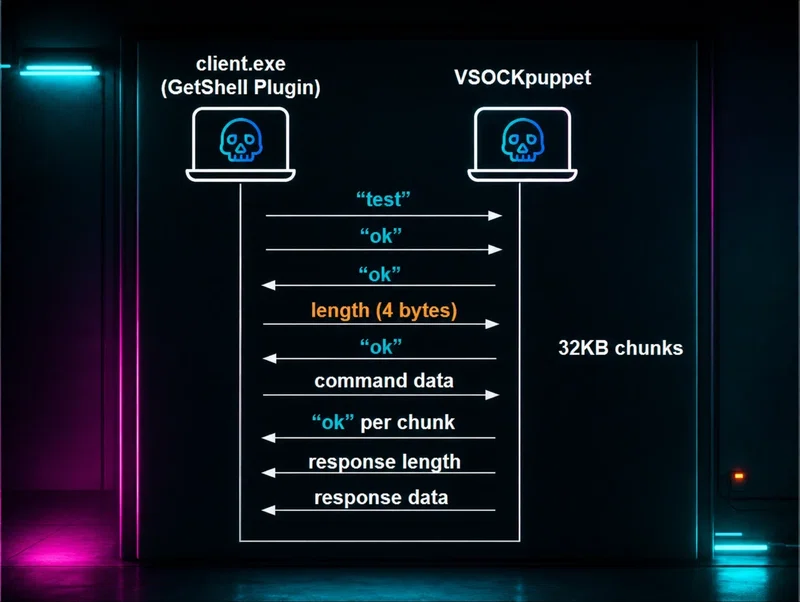
Apareció en estado salvaje un exploit de escape de VM en ESXi con rutas de desarrollo en chino simplificado y las características de un zero-day. Huntress rastreó la intrusión desde la VPN de SonicWall hasta el final.
Huntress detectó que actores de amenazas explotan React2Shell (CVE-2025-55182) para implementar una puerta trasera en Linux, un túnel de proxy inverso y un implante de post-explotación basado en Go.

