Las soluciones de Microsoft ya llegan lejos. Huntress las lleva más allá.
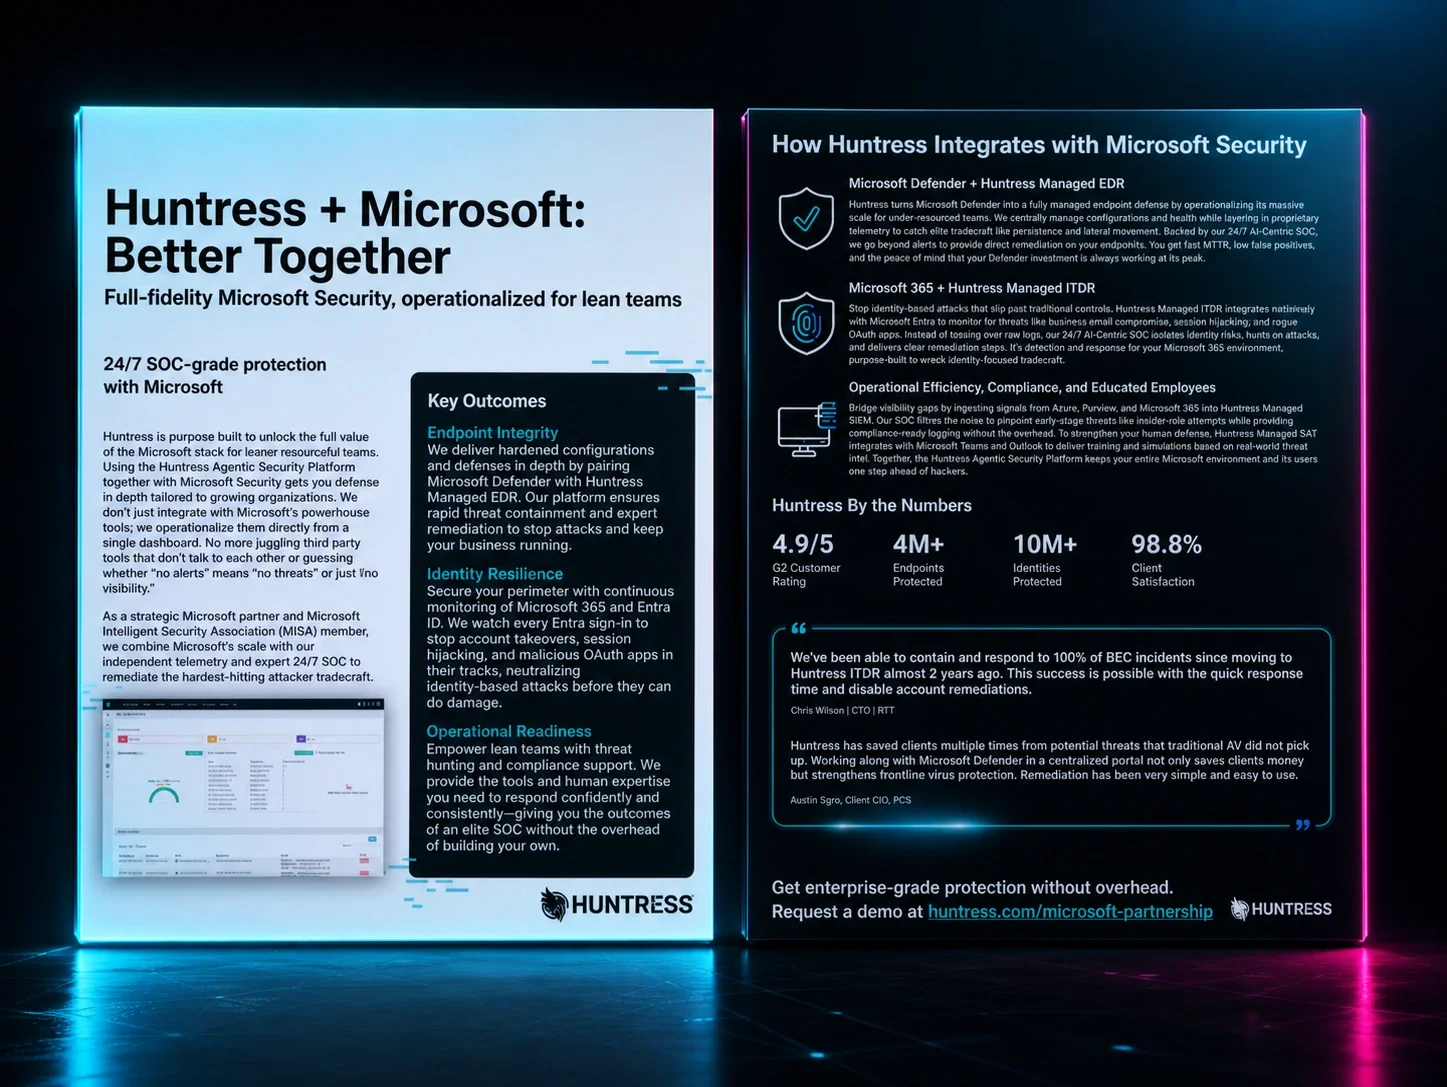
Los entornos de Microsoft tienen más profundidad de seguridad de la que la mayoría de los equipos ha tenido tiempo o soporte para aprovechar por completo. Huntress está diseñado para ayudar a las organizaciones a usar Microsoft 365 y Microsoft Security a toda su capacidad, con detección enfocada en tácticas reales y un SOC 24/7 que refuerza la protección sin agregar más trabajo a los equipos.
Un socio diseñado para trabajar con Microsoft Security
Huntress es una solución para SMB verificada por Microsoft y miembro orgulloso de la Microsoft Intelligent Security Association (MISA).
Esto refleja claramente nuestra alianza. Microsoft quiere que los clientes aprovechen más lo que han construido, y Huntress hace que eso suceda.
Microsoft no construye lo que Huntress construye, y Huntress no construye lo que Microsoft construye. Por eso ambos están diseñados para trabajar juntos, liberando más valor de los entornos de Microsoft y dando a los equipos un SOC disponible las 24 horas que puede impulsar la respuesta y la remediación hasta el final.
Microsoft y Huntress pueden mejorar tu flujo de trabajo, sin importar quién seas
Las soluciones de Microsoft incluyen mucho de forma integrada, pero muchos equipos no tienen el tiempo ni los recursos extra para aprovechar todo su potencial por sí solos. Ahí es donde encaja Huntress. Diseñado para trabajar junto con Microsoft, Huntress da a los MSP, revendedores y equipos internos de TI la capa operativa necesaria para convertir las señales de seguridad de Microsoft en acción, sin sumar una pila de herramientas desconectada ni más personal.

Obtén cobertura de seguridad que funciona sin exigir más a un equipo que ya hace todo lo demás.
Huntress actúa como el multiplicador de fuerza para la TI interna, transformando a Microsoft Security en una defensa activa liderada por el SOC que reduce los tiempos de respuesta y aclara las posturas de seguridad.

MSP
Ejecuta mejor seguridad en todos los entornos de clientes sin aumentar tu personal interno de seguridad.
Huntress ayuda a reducir la dispersión de herramientas, agrega cobertura de SOC 24/7 y facilita dar soporte a entornos basados en Microsoft a gran escala.
Revendedores
Cierra la brecha entre tener herramientas poderosas y operar la defensa.
Huntress no reemplaza la pila de Microsoft de los clientes, sino que la operacionaliza, permitiéndoles alcanzar la visión de una pila consolidada.
Por qué los equipos agregan Huntress a Microsoft 365 y Microsoft Security
Microsoft ofrece señales de seguridad sólidas en endpoints e identidades. Huntress se apoya en esas señales y suma telemetría enfocada en tácticas de ataque, además de cazar activamente puntos de apoyo persistentes. También colocamos "trampas", como señuelos de ransomware, para ayudar a detectar amenazas antes de que el daño se propague. Además, nuestro SOC inpulsado por IA, liderado por personas y disponible 24/7, investiga, responde y remedia amenazas con rapidez y agilidad. El resultado es una operación de seguridad de Microsoft más sólida, no una capa adicional superpuesta.


Cómo funciona
1. Microsoft muestra señales de seguridad detalladas en endpoints e identidades.
Defender, Entra y Microsoft 365 te muestran lo que ocurre en todo el entorno.
2. Huntress inicia la caza. Ingerimos y enriquecemos esas señales, y luego agregamos nuestra propia telemetría.
Eso agrega más contexto sobre el comportamiento del atacante, desde cazar activamente puntos de apoyo persistentes hasta colocar trampas como señuelos de ransomware, de modo que las amenazas quedan expuestas antes de poder causar daño real.
3. El Huntress SOC investiga, prioriza y remedia, las 24 horas, los 7 días de la semana.
Ayudamos a los equipos a identificar qué importa ahora y qué puede esperar. Cuando ocurre algo grave, ayudamos a impulsar la respuesta hasta el final, sin importar la hora del día.
Fortalece los entornos de Microsoft en endpoints, identidades y registros

Integridad de endpoints
Huntress Managed EDR funciona junto con Microsoft Defender AV, así como Defender for Business y Defender for Endpoint, para mejorar la cobertura de endpoints y la visibilidad. Cuando algo necesita contención o remediación, los equipos pueden actuar más rápido.
Managed ESPM refuerza los endpoints de Windows y reduce las superficies de ataque.

Resiliencia de la identidad
Managed ITDR monitorea continuamente las identidades de Microsoft 365 y Entra, detectando a tiempo la toma de control de una cuenta, descubriendo el secuestro de sesión y detectando aplicaciones de OAuth maliciosas antes de que se conviertan en algo peor.
Managed ISPM refuerza activamente los entornos de Microsoft 365, abordando las configuraciones incorrectas de identidad antes de que los atacantes puedan aprovecharlas.
Preparación operativa
Managed SIEM reúne Microsoft 365, Entra, Defender, Azure y otras fuentes de registros para que los equipos detecten problemas antes y respondan con más confianza. El almacenamiento de registros con capacidad de búsqueda a largo plazo también respalda las necesidades de auditoría, seguros y cumplimiento.
Managed SAT incorpora capacitación y simulaciones en Microsoft 365 y Teams para enseñar a los usuarios a detectar estafas y phishing antes de que dejen entrar a los atacantes en la empresa.
Lo que Huntress agrega a las licencias de Microsoft
|
Licencia de Microsoft 365 |
Business Standard (<300) |
Business Premium (<300) |
ME3 (300+) |
ME5 (300+) |
|---|---|---|---|---|
|
Qué incluye Microsoft |
Herramientas de productividad principales de Microsoft con soporte de seguridad integrado ligero. |
Sólidas capacidades de perímetro de seguridad integradas en identidad (Entra P1), endpoint (Defender for Business EDR) y gestión de dispositivos (Intune P1). |
Capacidades de perímetro de seguridad integradas en identidad (Entra P1), endpoint (MDE P1, menos robusto que Defender for Business), gestión de dispositivos (Intune P1) y protección de la información. |
Capacidades avanzadas de seguridad y cumplimiento. |
|
Dónde se atascan los equipos |
La plataforma empresarial principal, Microsoft 365, queda sin monitoreo ni protección. |
Carecen de las capacidades para implementar y gestionar el stack las 24 horas, los 7 días de la semana, por lo que el valor queda subutilizado. |
Carecen de las capacidades para implementar y gestionar el stack las 24 horas, los 7 días de la semana, por lo que el valor queda subutilizado. |
Las funciones avanzadas todavía necesitan monitoreo constante y seguimiento. |
|
Lo que Huntress agrega |
Detección y respuesta más sólidas sobre Microsoft 365, además de un camino alcanzable hacia un perímetro de seguridad de Microsoft más maduro. |
Telemetría adicional enfocada en tácticas de ataque, y detección y respuesta para Microsoft 365, Defender AV y Defender for Business, con un SOC 24/7 detrás de todo. |
Telemetría adicional enfocada en tácticas de ataque, y detección y respuesta para Microsoft 365 y Defender for Endpoint P1, con un SOC 24/7 detrás de todo. |
Una visión más clara de lo que importa. Menos superposición de herramientas adicionales. Una capa de respuesta que ayuda a cerrar la brecha entre la detección y la acción. |
|
Camino recomendado |
Business Standard + Huntress → Business Premium + Huntress |
Business Premium + Huntress |
E3 + Huntress |
E5 + Huntress |
Haz que las soluciones de Microsoft que ya tienes trabajen más
Microsoft les da a los equipos una plataforma poderosa para la productividad segura. Huntress les ayuda a aprovechar todo su valor con detección y respuesta expertas que funcionan sin parar. Si quieres ver cómo se vería eso en tu entorno, hablemos.