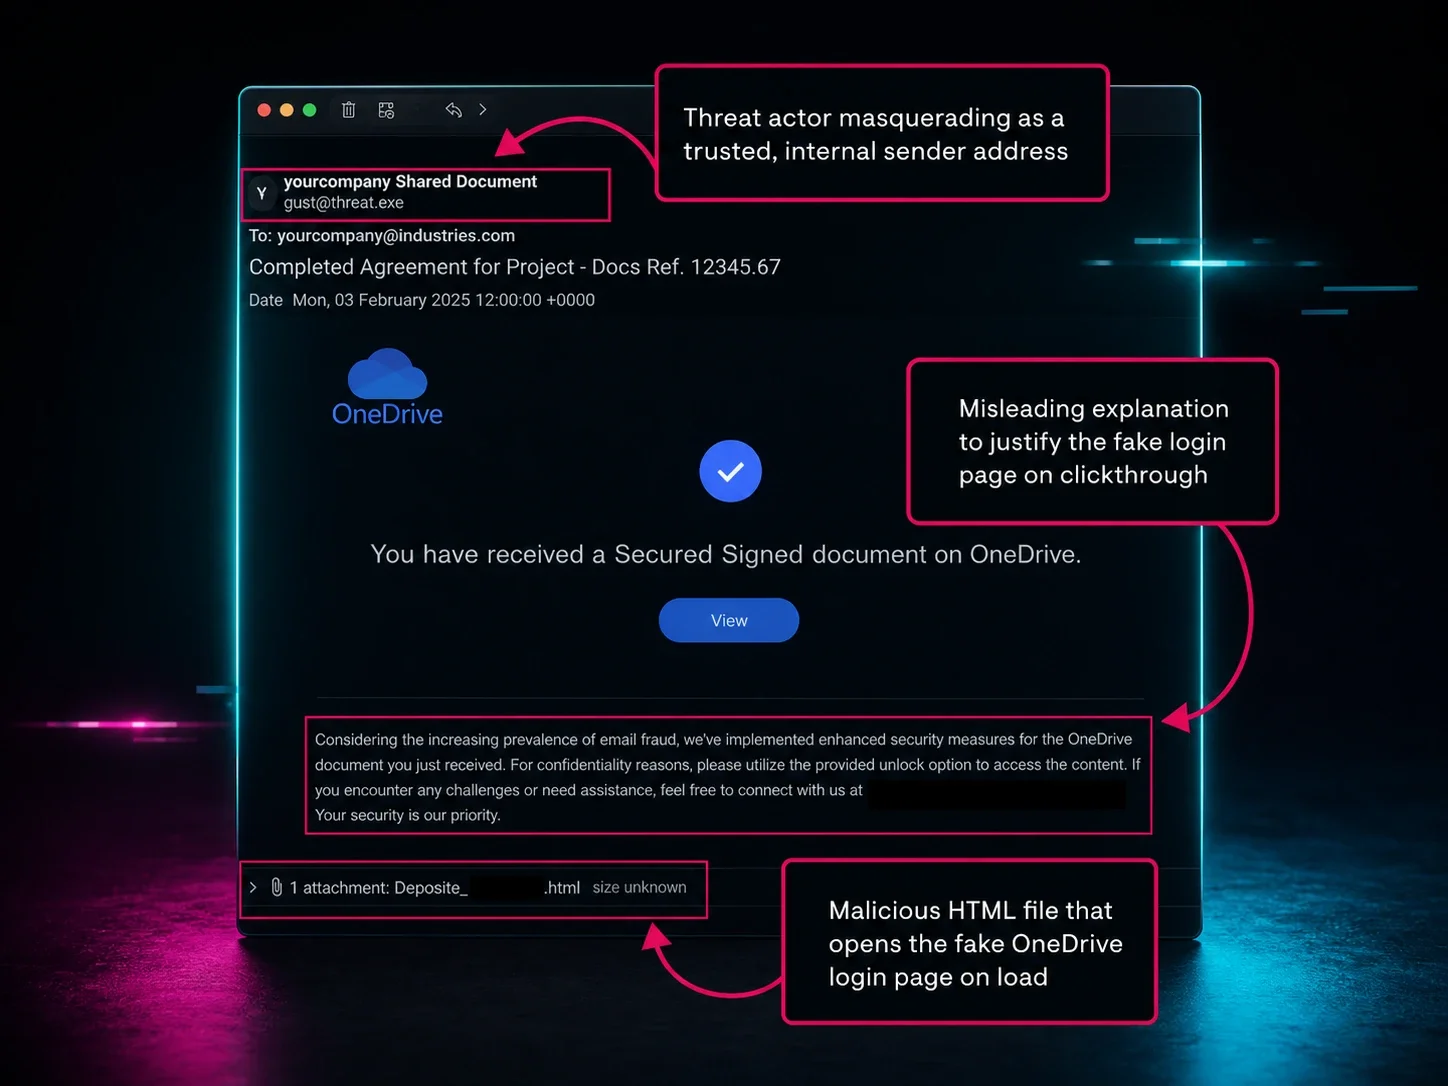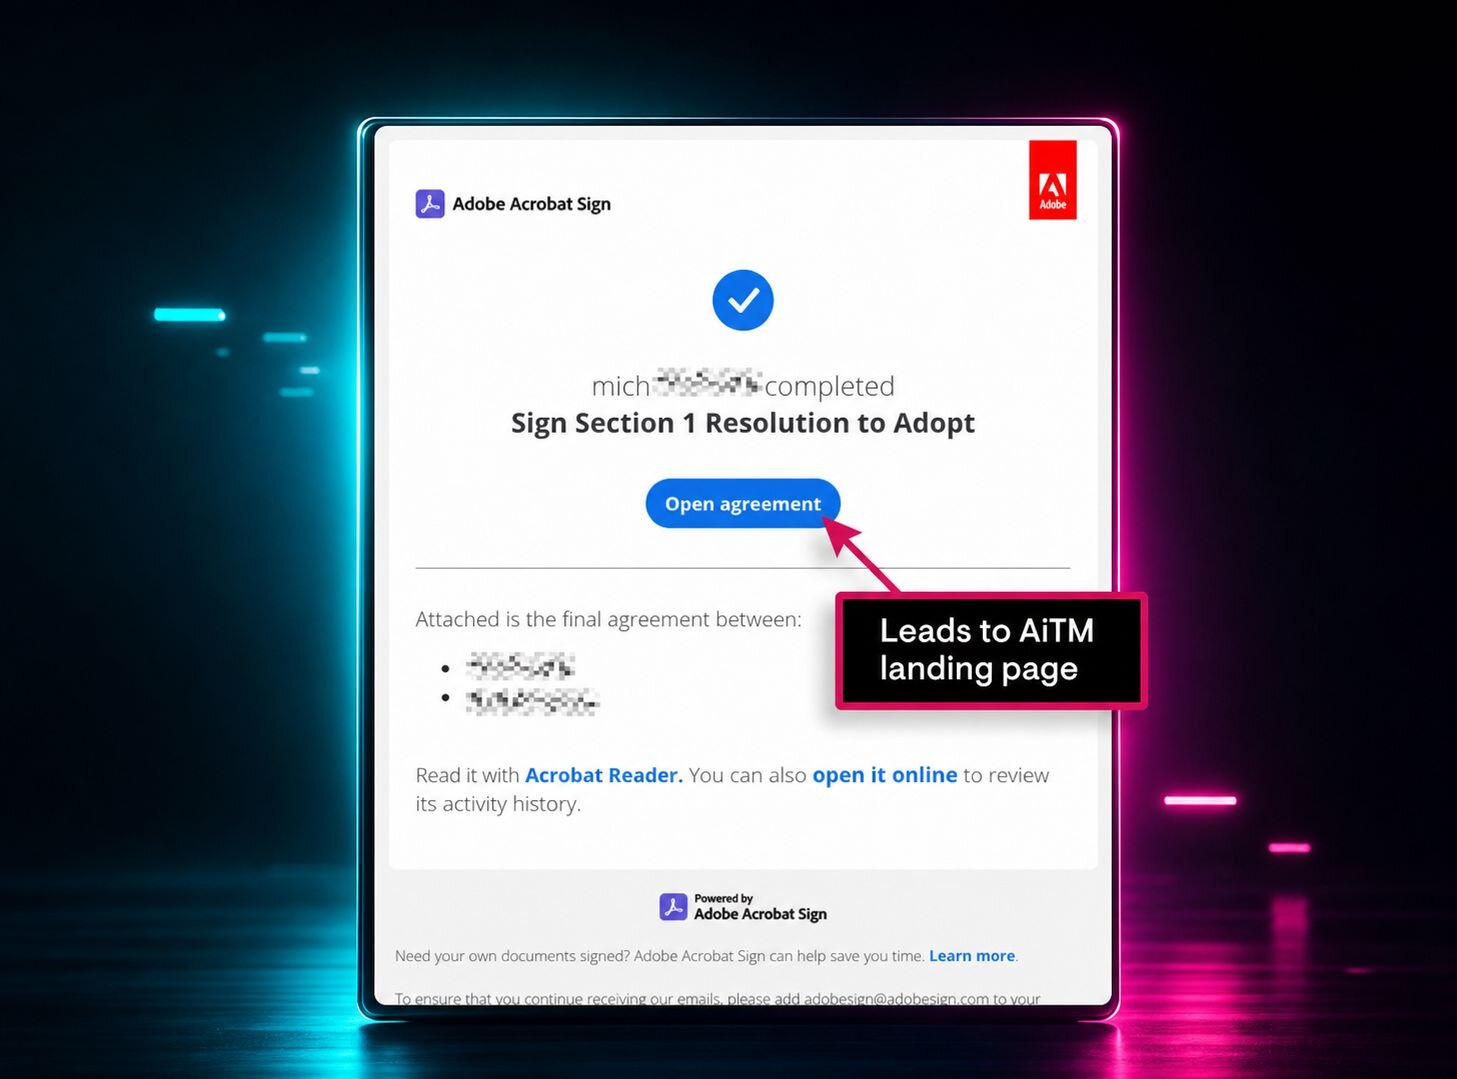
Un solo clic equivocado podría costarte todo: la prevención de phishing de Huntress te mantiene seguro

Un solo clic equivocado podría costarte todo: la prevención de phishing de Huntress te mantiene seguro

Más del 90% de los ciberataques comienzan con phishing. En cuestión de segundos, un clic descuidado puede dañar tu negocio. Por eso Huntress entrena a tus usuarios para prevenir ataques de phishing desde el inicio y neutraliza las amenazas que logran filtrarse.

Tradecraft sobre phishing

Más de 285 mil negocios protegidos por Huntress

Huntress platform

Los atacantes ven a tu personal como un blanco fácil. Así les demuestras que están equivocados.

La mejor manera de prevenir ataques de phishing es empezar por la fuente: tus empleados. 

Una cultura sólida de concientización en seguridad significa menos usuarios propensos a hacer clic sin pensar y un menor riesgo de compromiso. Pero nadie es perfecto, y algunos ataques se van a escapar. La Huntress Agentic Security Platform fomenta una cultura orientada a la seguridad entre tus empleados mientras neutraliza las amenazas a tus identidades y endpoints.

Huntress platform

Detén el phishing, incluso
después de un clic

Con la Huntress Agentic Security Platform, obtienes defensa en profundidad para detener los ataques de phishing en cada etapa.

Huntress platform

De activar alarmas a
generar conciencia

Es viernes por la tarde, y estás a punto de desconectarte para el fin de semana cuando un empleado descarga un instalador malicioso de acceso remoto disfrazado como una invitación a una reunión sobre un aumento de sueldo. Este atacante usa una herramienta legítima con fines maliciosos para evadir tus herramientas de seguridad, pero Huntress los descubre de inmediato.

Con un Security Awareness Training (SAT) adecuado, esto se podría haber evitado, pero Huntress estuvo ahí de inmediato, neutralizando la amenaza al:

  • Detectar comportamiento malicioso

  • Aislar el endpoint

  • Expulsar al actor de amenazas

  • Recomendar episodios de SAT relevantes para prevenir esto en el futuro

Una mejor detección de phishing empieza con tu gente

Huntress convierte a tus empleados en tu primera línea de defensa contra el phishing. Pero ahí no termina todo. Nuestro SOC, un equipo de analistas de amenazas de primer nivel que trabaja las 24 horas, los 7 días de la semana, respaldado por IA, está contigo en todo momento: aísla endpoints, corta accesos y detiene el ransomware antes de que se propague. Obtienes una respuesta rápida que mantiene tu negocio funcionando, tus planes intactos y tu tranquilidad asegurada.

Huntress platform
Logotipo de la empresa

Un SAT mejor, directo de los expertos

Lograr que los empleados se involucraran en la ciberseguridad había sido un desafío para Williams Technology, por eso eligieron Huntress Managed Securtiy Awareness Tranining (SAT) para sus capacitaciones. Como se basa en inteligencia de amenazas real directamente del SOC de Huntress AI inpulsado por IA, Managed SAT prepara mejor a sus usuarios para ataques del mundo real.

Defensa contra phishing en la que puedes confiar

24/7

Cobertura global de analistas de amenazas

Liderado por un equipo de analistas de amenazas de primer nivel, reconocidos en la industria y que lo han visto todo, nuestro SOC disponible 24/7 y asistido por IA trabaja sin descanso para encontrar y eliminar amenazas de ransomware antes de que puedan dañar tu negocio.

83k

Informes de incidentes altos/críticos enviados en los últimos 12 meses

La fatiga por alertas es brutal, y agotará a tus profesionales más capacitados. Por eso filtramos el ruido y mostramos solo las alertas que importan. Déjanos encargarnos de las distracciones, para que tú y tu equipo puedan concentrarse en lo que más importa.

Más de 285 mil

Organizaciones protegidas por Huntress

Vemos millones de ataques cada año, y cada uno nos hace más inteligentes. Estos conocimientos hacen evolucionar constantemente nuestra tecnología y nuestro enfoque para acabar con los hackers. El resultado es mayor eficiencia para tu equipo e inmunidad colectiva en todos nuestros clientes.

Tu plataforma de seguridad para tener Tranquilidad

La plataforma de seguridad de Huntress está construida, es propiedad y es operada en su totalidad por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.

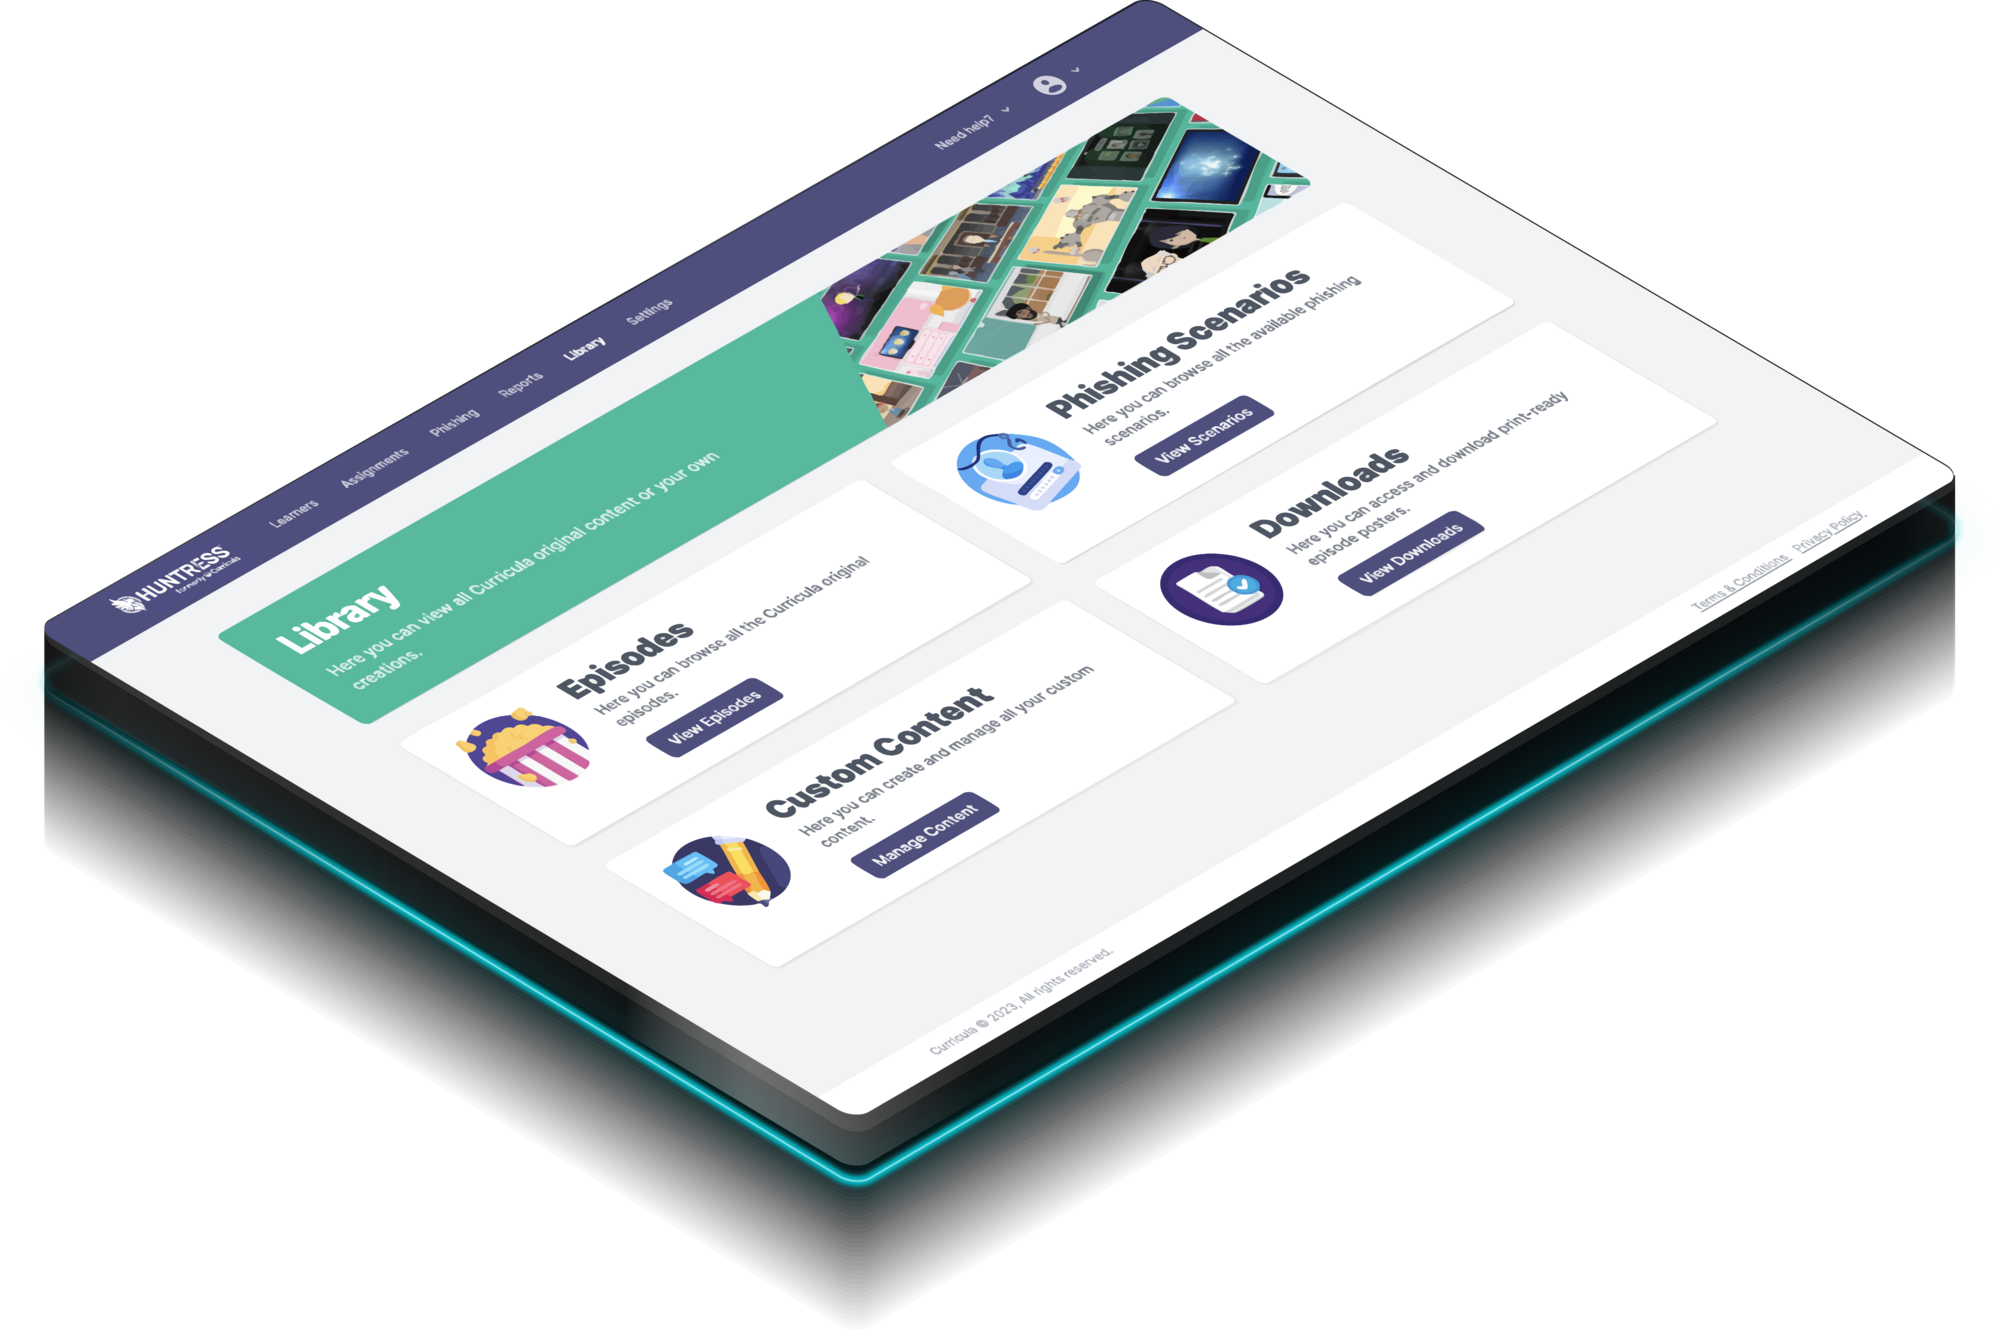
Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.

  • Capacitación basada en inteligencia de amenazas de más de 6 millones de endpoints y más de 17 millones de identidades
  • 98% de tasa de finalización para quienes comienzan las asignaciones

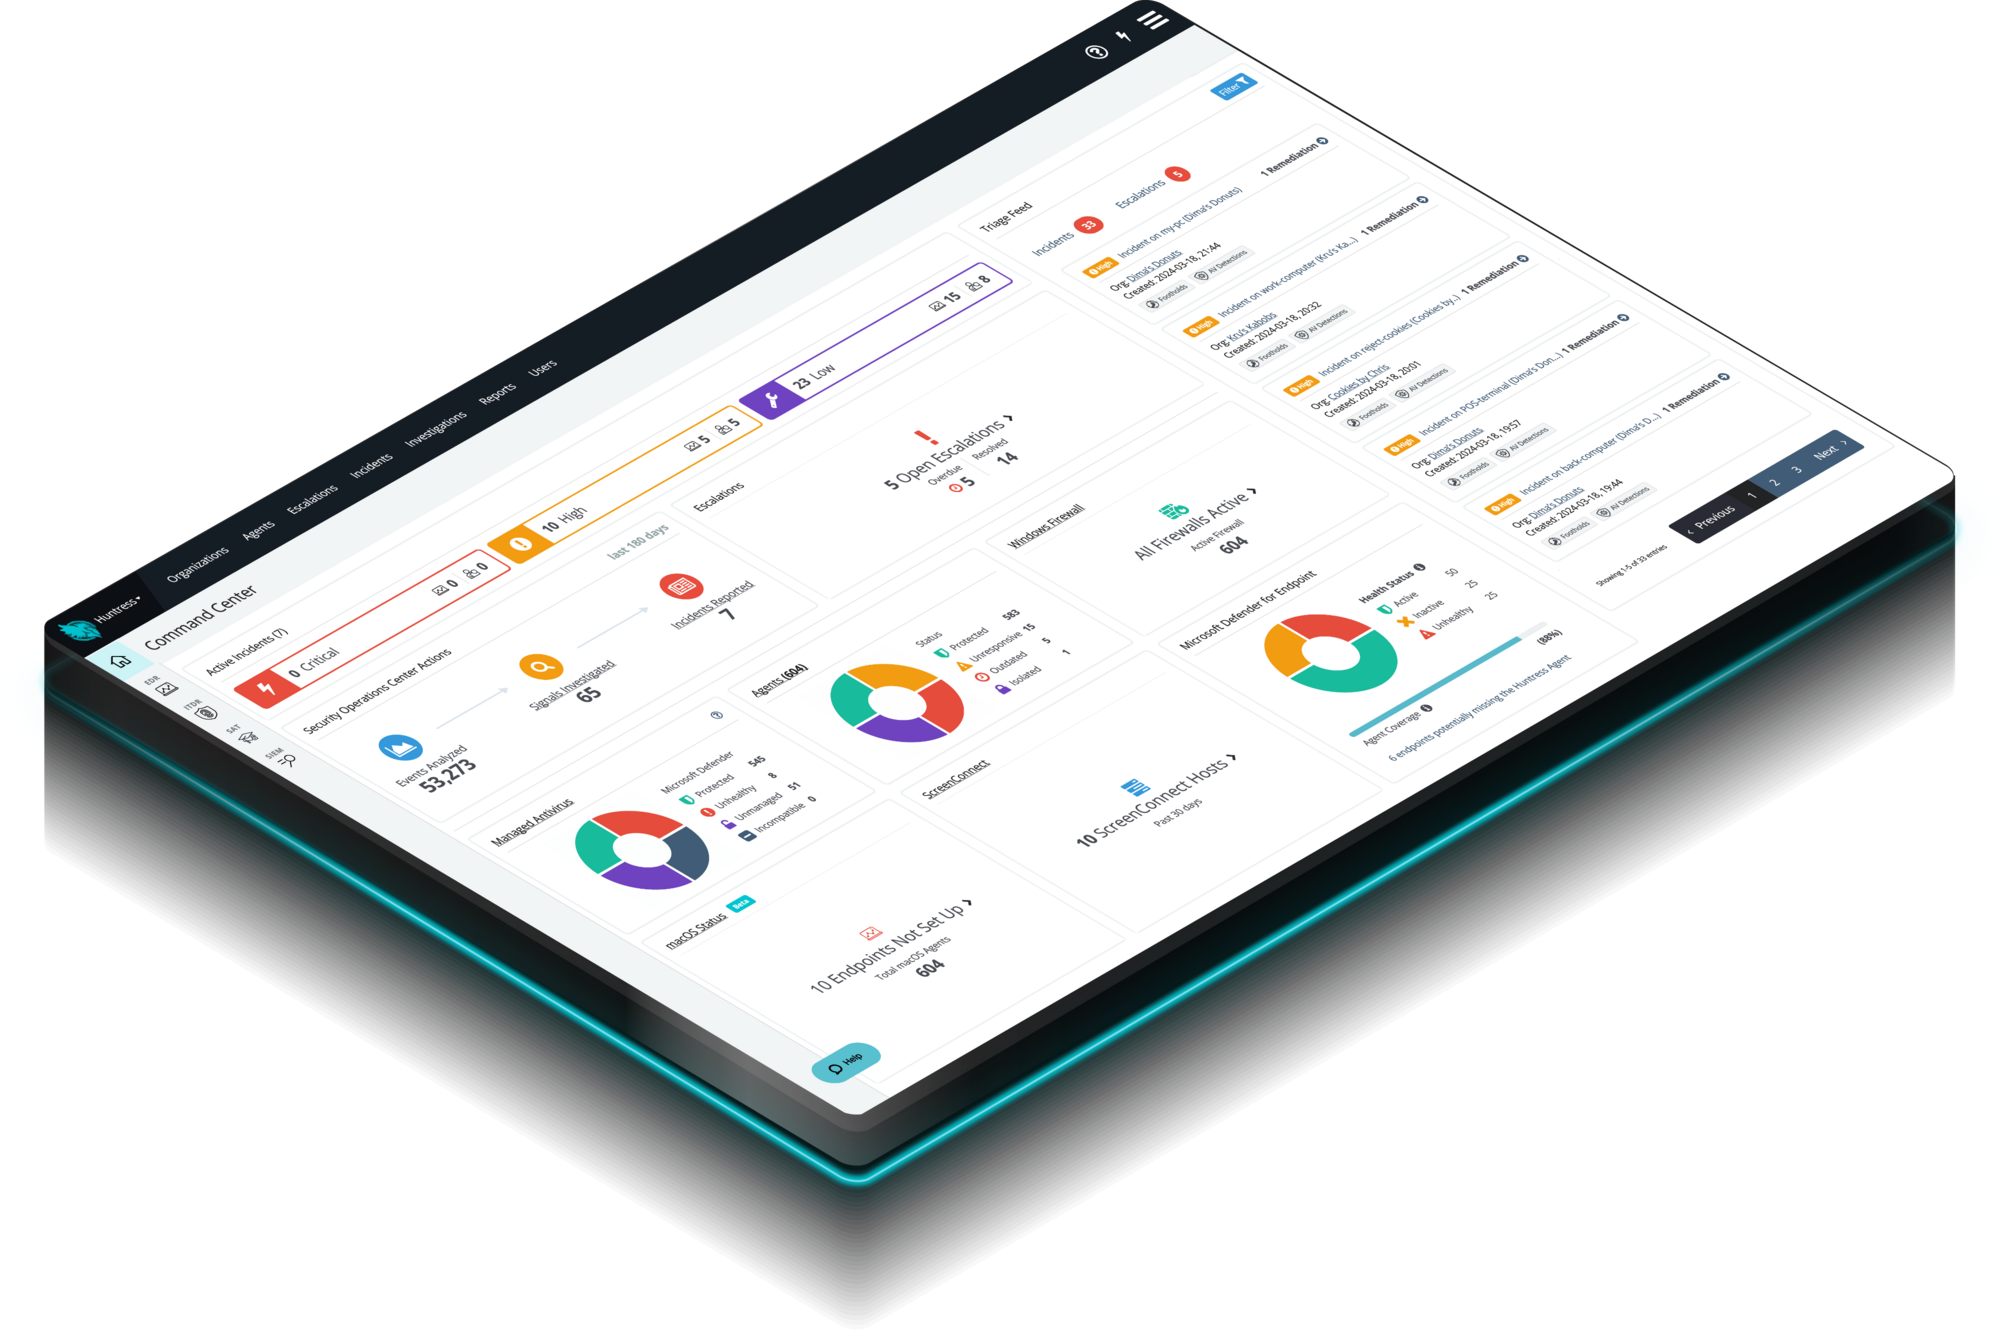
Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.

  • Más de 6 millones de endpoints protegidos

Identity Threat Detection and Response (ITDR)

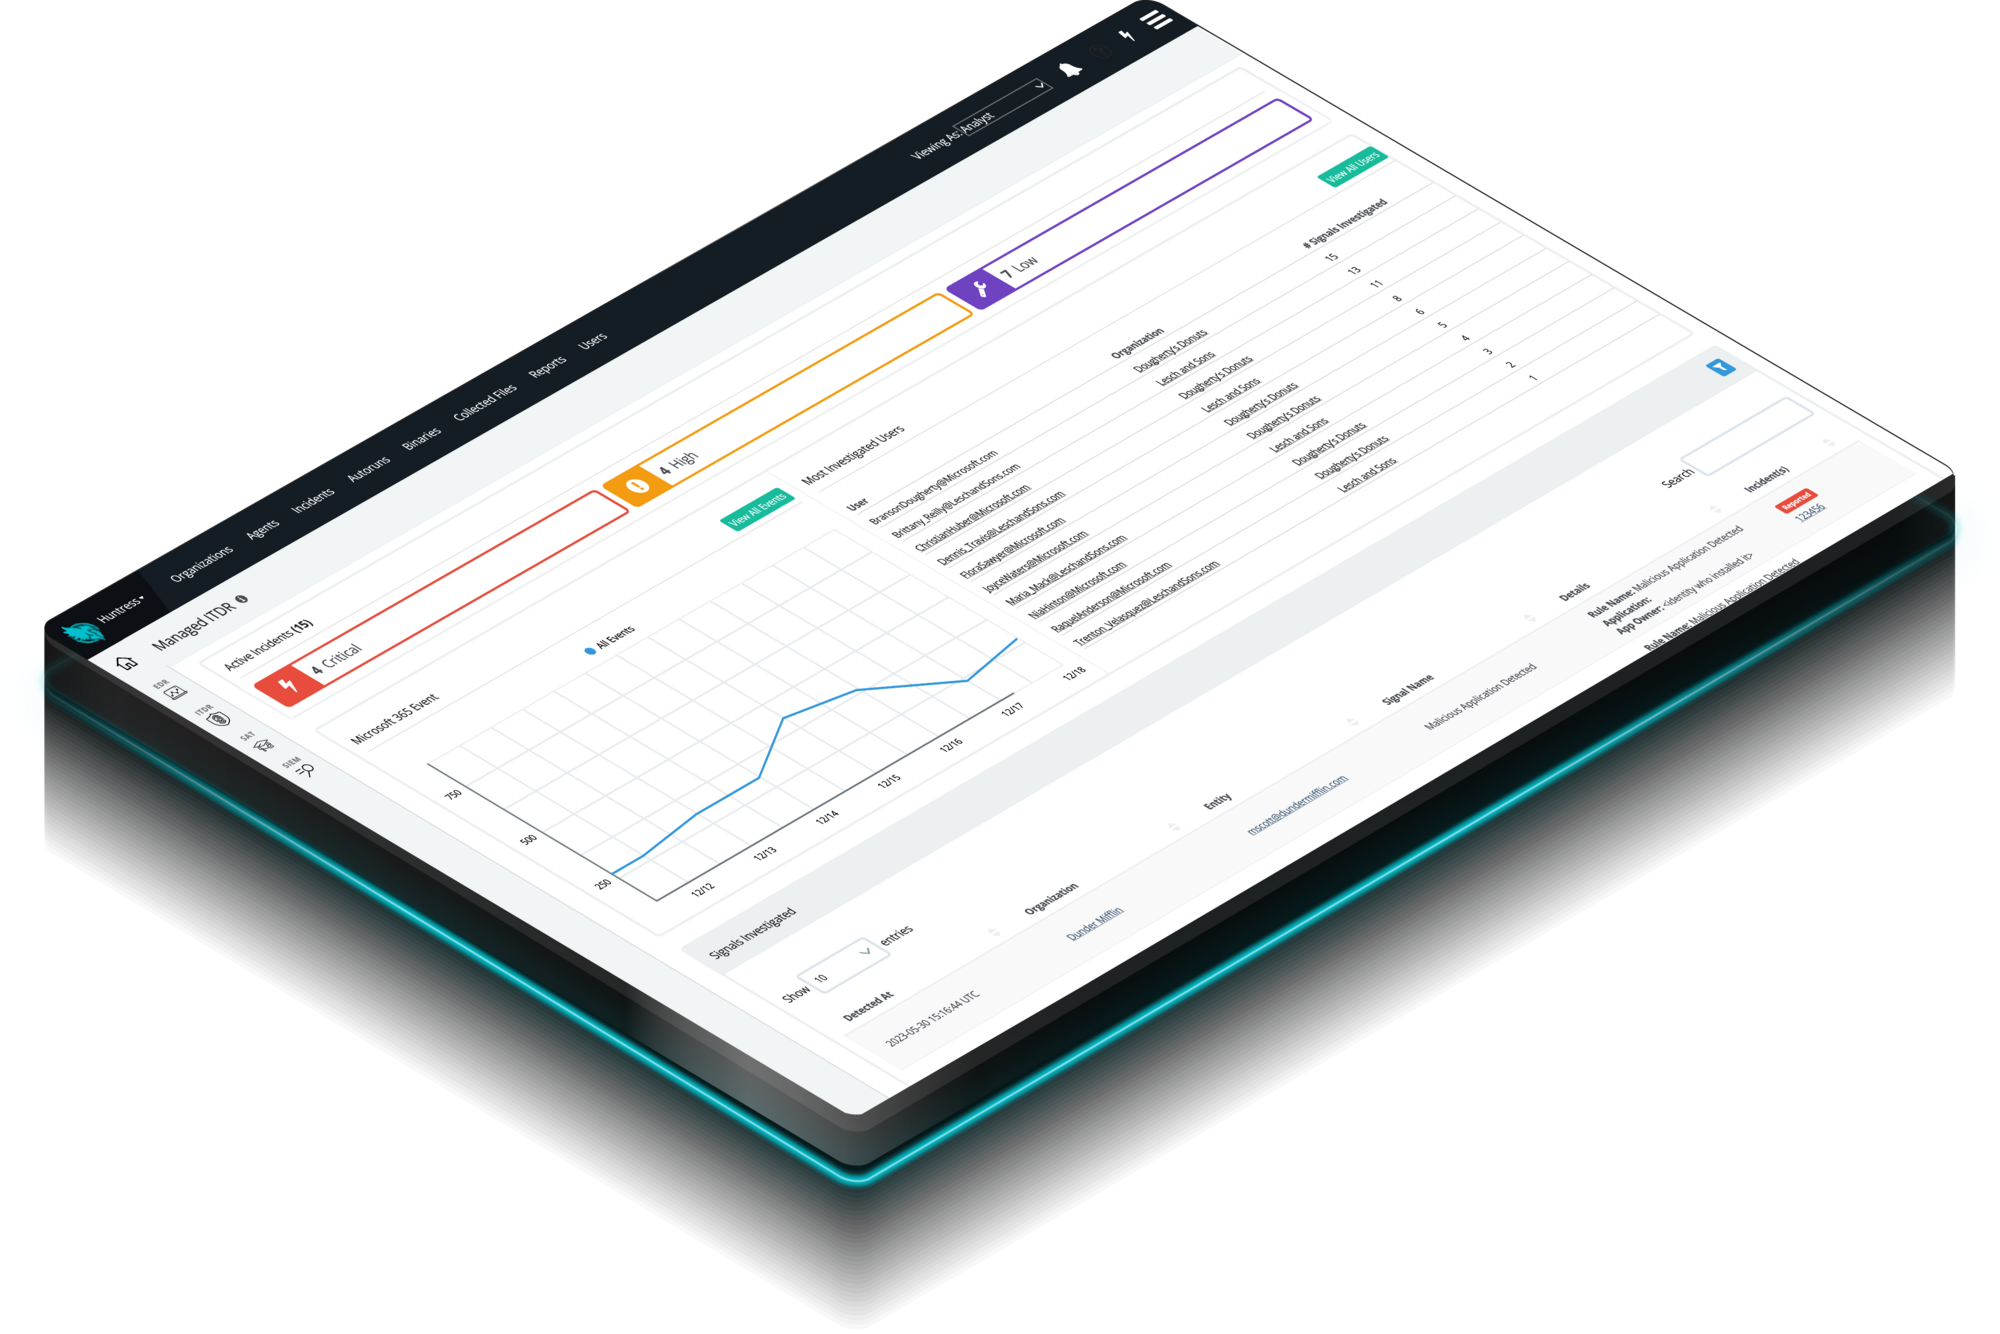
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.

  • Más de 17 millones de identidades protegidas

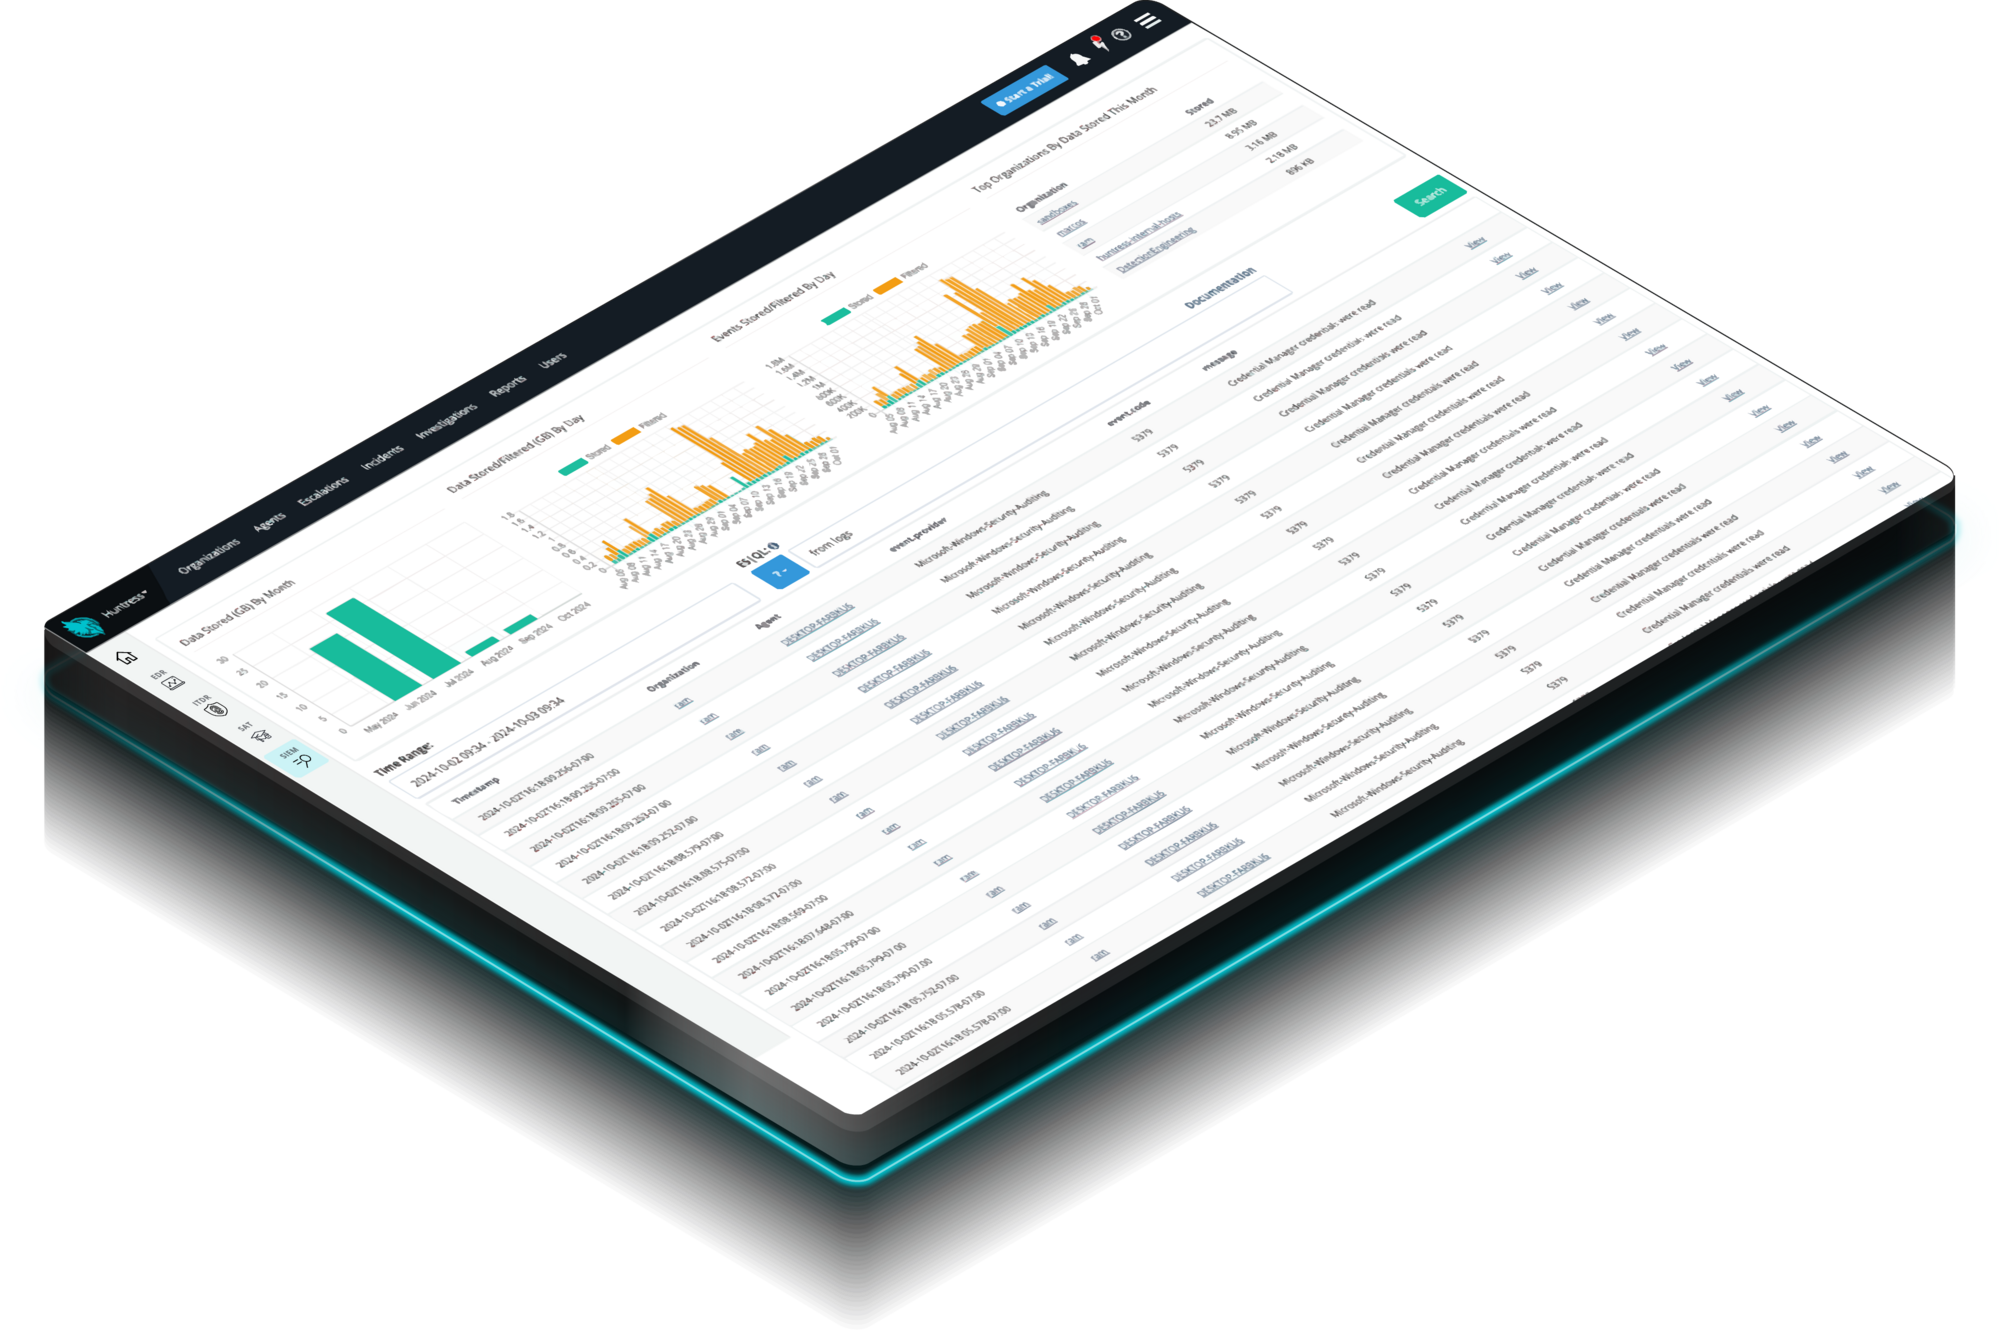
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

  • Smart Filtering para recopilar solo datos de seguridad relevantes
  • Cumplimiento total con retención a largo plazo, búsqueda y generación de reportes

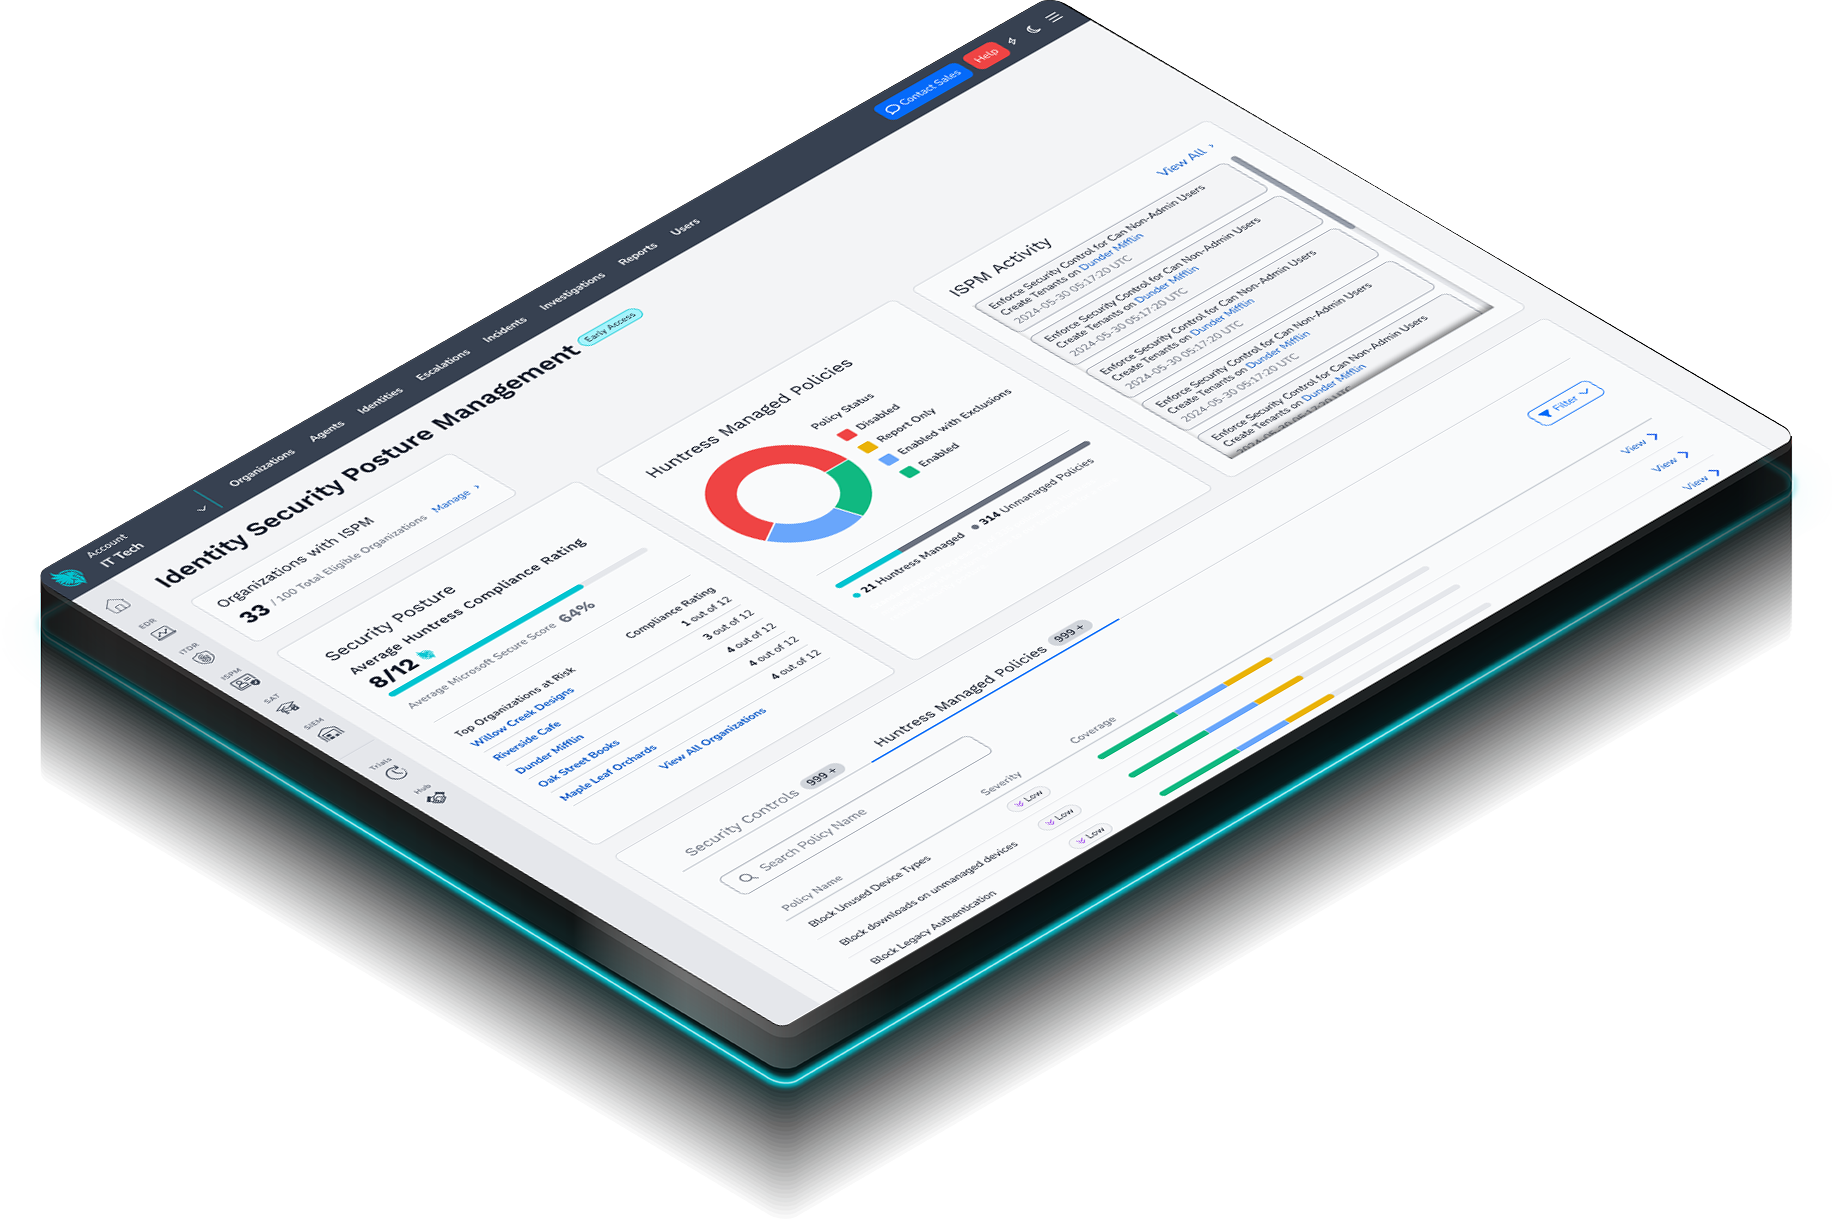
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.

  • Tu lista de tareas de endurecimiento de la seguridad, resuelta por nosotros
  • Desviaciones corregidas en ~15 minutos, no en 12 a 24 horas

Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

  • Reduce la superficie de ataque para quitarle la ventaja al hacker
  • Un enfoque administrado para menos carga de trabajo y menos dolores de cabeza
2025 World's 50 Most Innovative Companies

2025 World's 50 Most Innovative Companies

Top 25 CRN Technology Disrupters

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europe

2025 Best SIEM Solution SC Awards Europe

Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2Logotipo del premio de G2

Informe de ciberamenazas 2026: estado del phishing

El informe State of Phishing 2026 repasa las tendencias que marcaron el año pasado y te da una forma práctica de convertir a tu gente de un punto débil en tu capa de defensa más fuerte.

Preguntas frecuentes

El phishing es una táctica de ingeniería social basada en correo electrónico que busca engañar a un usuario desprevenido para que realice una acción no deseada o comprometedora, o divulgue información confidencial. A los hackers les encanta usar el phishing porque es una forma eficiente y muy efectiva de lograr sus objetivos. A través del phishing, pueden instalar fácilmente malware como ransomware o infostealers, robar credenciales, u obtener acceso a los datos de tu organización para usarlos en un ataque futuro o venderlos en la dark web.

El phishing existe desde hace mucho tiempo y sigue evolucionando. Tácticas antiguas como los enlaces maliciosos y la ingeniería social clásica todavía se usan para engañar a las personas y hacer que revelen información. Sin embargo, nuevos métodos se están volviendo más comunes y efectivos. Estos incluyen tácticas como los ataques ClickFix y FileFix (que engañan a los usuarios para que ejecuten código malicioso), phishing con códigos QR (Quishing) y estafas de devolución de llamada.

Si bien el phishing se realiza principalmente por correo electrónico, también se presenta de otras formas, como el phishing por SMS (Smishing) y el phishing de voz por teléfono (Vishing).

Protegerse contra el phishing requiere un enfoque de defensa en profundidad debido a la creciente complejidad de las tácticas que usan los actores de amenazas contra tus usuarios. Generar conciencia y capacitar a los empleados para detener el phishing es un gran comienzo, pero no es la solución definitiva. Cuando los hackers solo necesitan un clic exitoso para comprometer tu negocio, capas adicionales como Detección y respuesta para endpoints (EDR) y Detección y respuesta a amenazas de identidad (ITDR) cumplen un papel fundamental al darte la visibilidad para identificar y detener ataques que logran superar tu primera línea de defensa: tus empleados. 

Los expertos en seguridad de nivel sénior son esenciales para dar la gestión y supervisión necesarias para actuar ante las detecciones de EDR e ITDR, pero estas herramientas suelen requerir experiencia especializada.

Externalizar esta tarea a un SOC creado específicamente para gestionar estas detecciones es una excelente forma de obtener experiencia en seguridad sin sobrecargar a tu equipo.

La velocidad importa cuando se trata de detener un ataque de phishing. El estado ideal es que tus usuarios los detengan en su bandeja de entrada, antes de que el ataque siquiera comience. Pero para los ataques de phishing exitosos, cuanto más rápido se detecte un ataque y se contenga la amenaza —ya sea cerrando el acceso VPN, aislando un endpoint o una identidad, o expulsando a los actores de amenazas de tu entorno—, mayor será la probabilidad de que tu negocio minimice el impacto de un ataque de phishing.

Para protegerte contra el ransomware, necesitas una defensa que cubra todos los trucos que usan los atacantes. Esto significa evitar que hagan phishing a los usuarios, que exploten vulnerabilidades del sistema para entrar a tu red, que accedan a los endpoints y que se muevan libremente una vez dentro. También significa estar listo para recuperarte rápidamente si ocurre un ataque. Esto requiere un plan de respuesta a incidentes bien documentado y probado, y una estrategia sólida y segura de copia de seguridad de los datos.

Los atacantes están usando IA para crear ataques de phishing más efectivos a gran escala. Los equipos de TI y seguridad pueden mantenerse al día con los hackers y defenderse de los ataques de phishing usando IA para identificar correos de phishing más rápido, clasificar y priorizar alertas con mayor rapidez, y avanzar al ritmo en que evolucionan los ataques de phishing.

Contar con un proceso sólido de respuesta a incidentes de phishing es clave: debe probarse, validarse y ajustarse. Un buen programa de security awareness training también es indispensable, ya que enseña a los usuarios a identificar correos sospechosos y enviar un informe rápido para ayudar a detener una brecha lo antes posible.

Huntress se destaca en la prevención de ataques de phishing al darte múltiples capas de protección que trabajan juntas para fortalecer tu seguridad con el tiempo. Cada nueva detección alimenta un ciclo de información e inteligencia que mejora todas las capas de defensa. Además, obtienes la comodidad de trabajar con un solo proveedor de confianza que te trata como un socio de seguridad, no solo como un cliente más.

Todo comienza con herramientas preventivas como Managed SAT, además de la gestión de la postura de seguridad de identidades y endpoints, para bloquear los intentos de phishing antes de que siquiera comiencen. Si algo logra pasar, capas como Managed EDR, Managed ITDR y Managed SIEM entran en acción para detectar y detener la actividad maliciosa.

Cada incidente que maneja nuestro SOC se convierte en otro dato que hace más inteligente nuestra capacitación y más precisas nuestras detecciones, creando una especie de "inmunidad colectiva" que beneficia a todos los clientes de Huntress.

Nos enfocamos en la velocidad y la calidad. Huntress Managed SIEM te da amplia visibilidad en tus herramientas de seguridad y en tu entorno de TI, y te ayuda a detectar amenazas antes de que logren entrar a tu red. Con nuestro SOC humano e inpulsado por IA, recibes alertas verificadas y accionables en minutos, con contexto y pasos a seguir. En lugar de abrumarte con alertas interminables, te damos un plan claro para eliminar amenazas rápidamente y mantener alejados a los atacantes.

Conoce más sobre el phishing

Más información sobre La guía definitiva del comprador para la gestión del riesgo humano
La guía definitiva del comprador para la gestión del riesgo humano
Más información sobre Informe de ciberamenazas 2026: estado del phishing
Informe de ciberamenazas 2026: estado del phishing
Más información sobre Phishing Defense Coaching: de la vulneración al dominio total
Phishing Defense Coaching: de la vulneración al dominio total

Mira a Huntress en acción.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.

Habla con nuestros expertos
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad