


Amenaza confirmada. Informe claro. Sin esperas.
Conoce de primera mano la Huntress Agentic Security Platform y el SOC impulsado por IA.


Cuando ocurre una amenaza real, cada minuto entre la confirmación y la remediación cuenta. Tu organización necesita saber qué pasó, qué se vio afectado y qué hacer después, rápido.
Por eso Huntress creó Athena, nuestro sistema de investigación agéntico patentado. Trabajando junto a nuestros analistas humanos del SOC, Athena ayuda con las investigaciones y redacta informes de incidentes, reduciendo a minutos el tiempo entre el descubrimiento y un informe listo para el cliente.

En el momento en que se confirma una amenaza, el agente de redacción de informes dedicado de Athena se pone a trabajar, siguiendo los mismos estándares de informes del SOC en los que confían los analistas de Huntress. Estructura el informe en torno a lo observado, lo que muestra la evidencia, la amenaza identificada y las remediaciones recomendadas. El resultado es un borrador claro y consistente en lenguaje sencillo.

Cada informe se evalúa con estándares rigurosos que abarcan precisión, calidad narrativa, detalles descriptivos y recomendaciones claras de remediación. También existen protecciones para evitar alucinaciones.
Para investigaciones complejas gestionadas por personas, Athena redacta un resumen de investigación basado en señales, notas del analista y evidencia, con el fin de cumplir con nuestros estándares de informes del SOC. Los analistas humanos pueden revisar, modificar o anular cualquier resultado de Athena.

Un reporte de incidente de seguridad validado llega con todo lo que necesitas para actuar: qué pasó, qué hizo Huntress y qué hacer a continuación. Lo suficientemente claro para tu liderazgo. Lo suficientemente detallado para tu auditor o tu aseguradora cibernética.
90%
Reducción en el tiempo para generar un reporte de incidente
> 30%
Mejora en la calidad del reporte de incidente
34.800+
reportes enviados por Athena en T2 de 2026
La plataforma de seguridad de Huntress está construida, es propiedad y está operada enteramente por nuestro equipo, desde la primera señal hasta la remediación. Precios predecibles sin ruido, solo alertas relevantes.
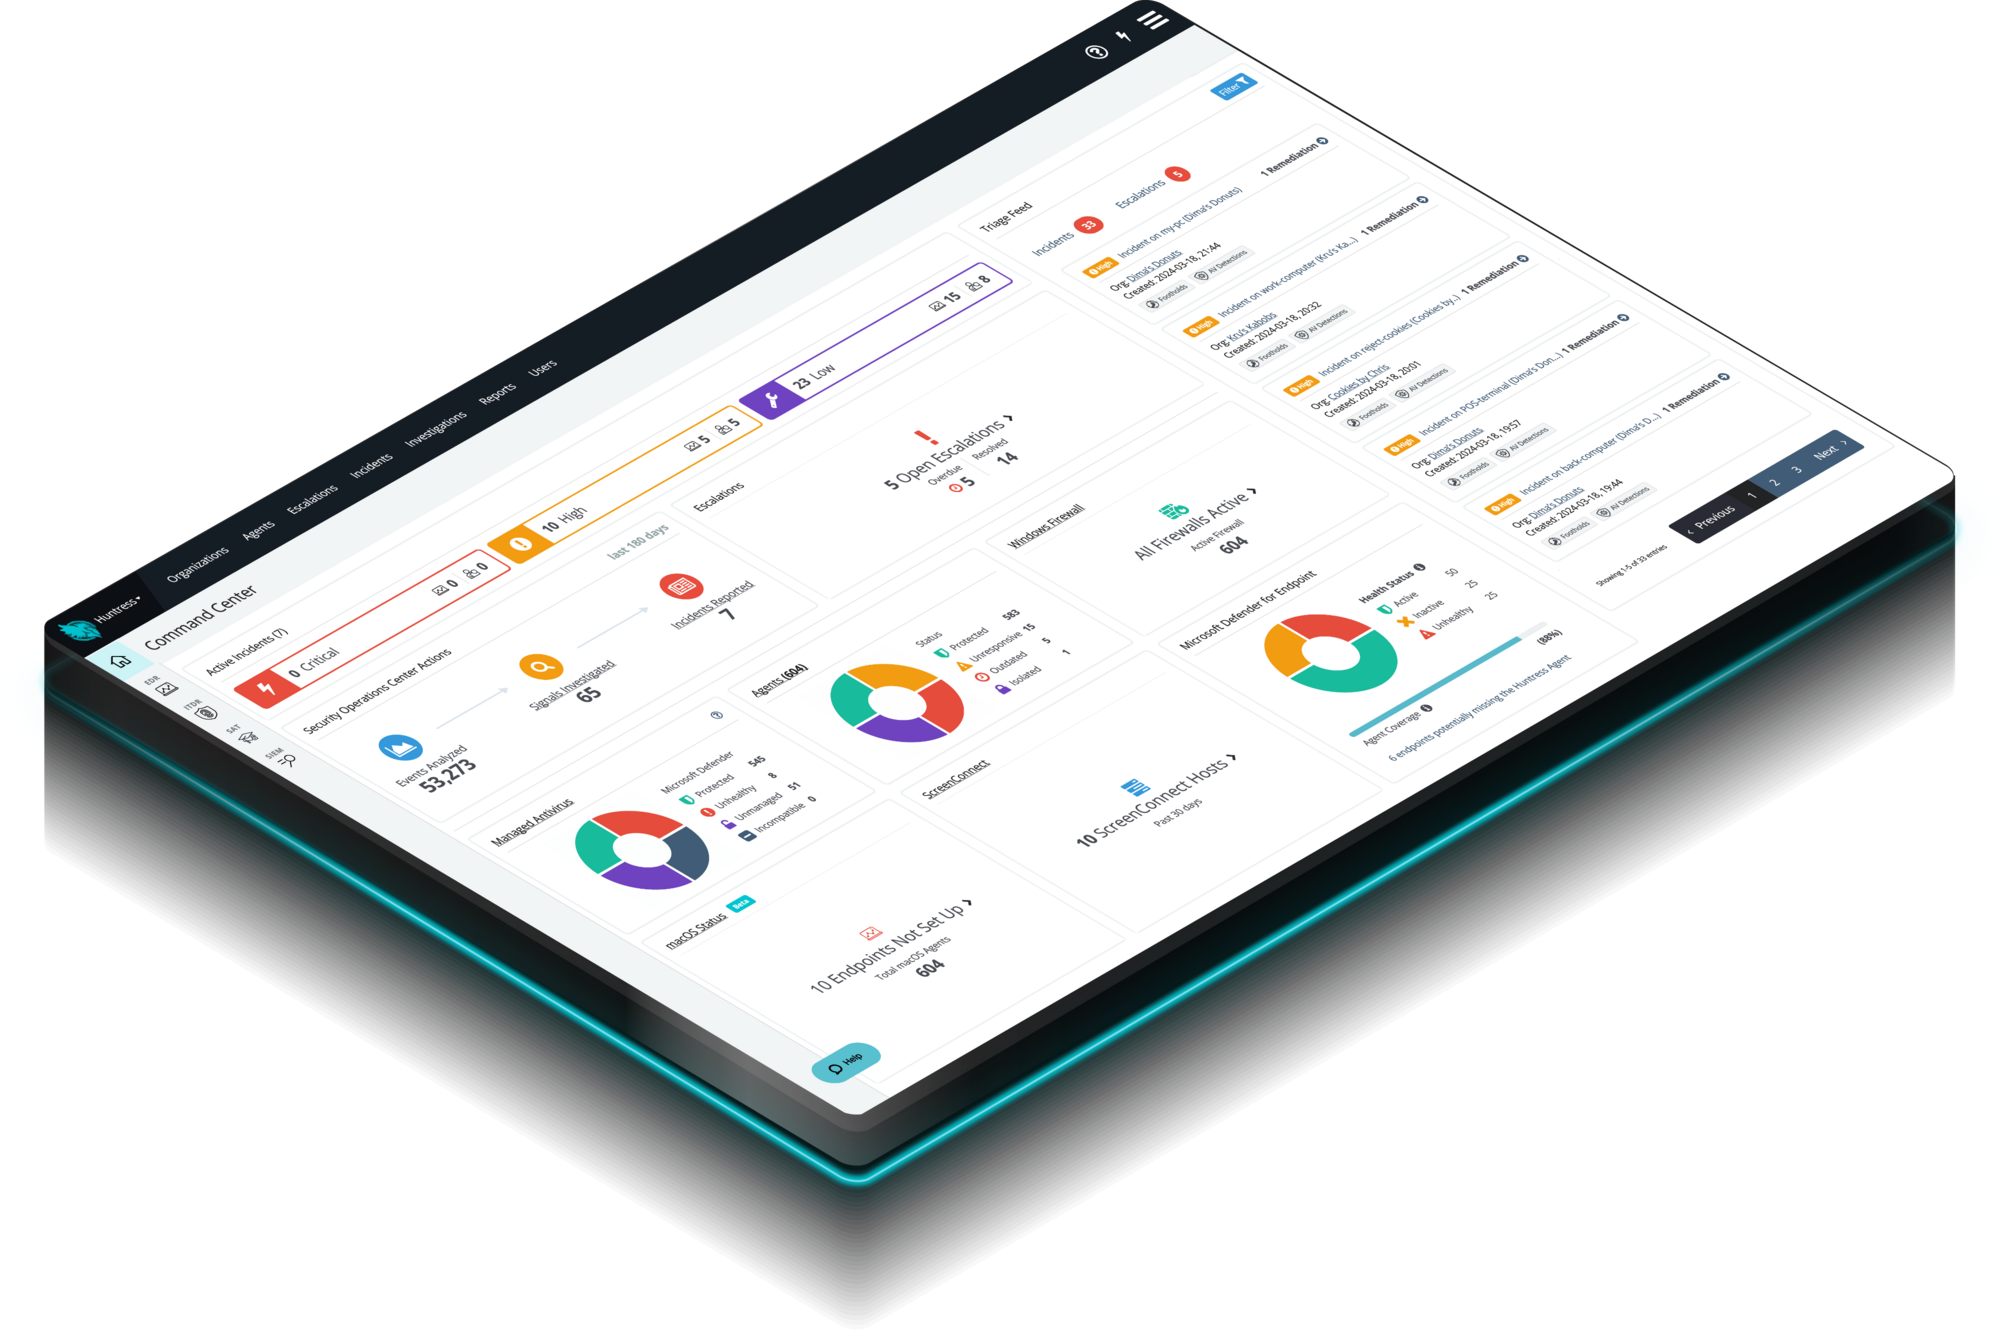



Huntress Managed EDR no solo vigila tus endpoints: es una solución completa. Desde el segundo en que aparece una amenaza hasta que se elimina, nosotros nos encargamos de todo. Obtienes protección, detección y respuesta continuas las 24 horas, los 7 días de la semana, que interrumpen y remedian las amenazas.
Identity Threat Detection and Response (ITDR)
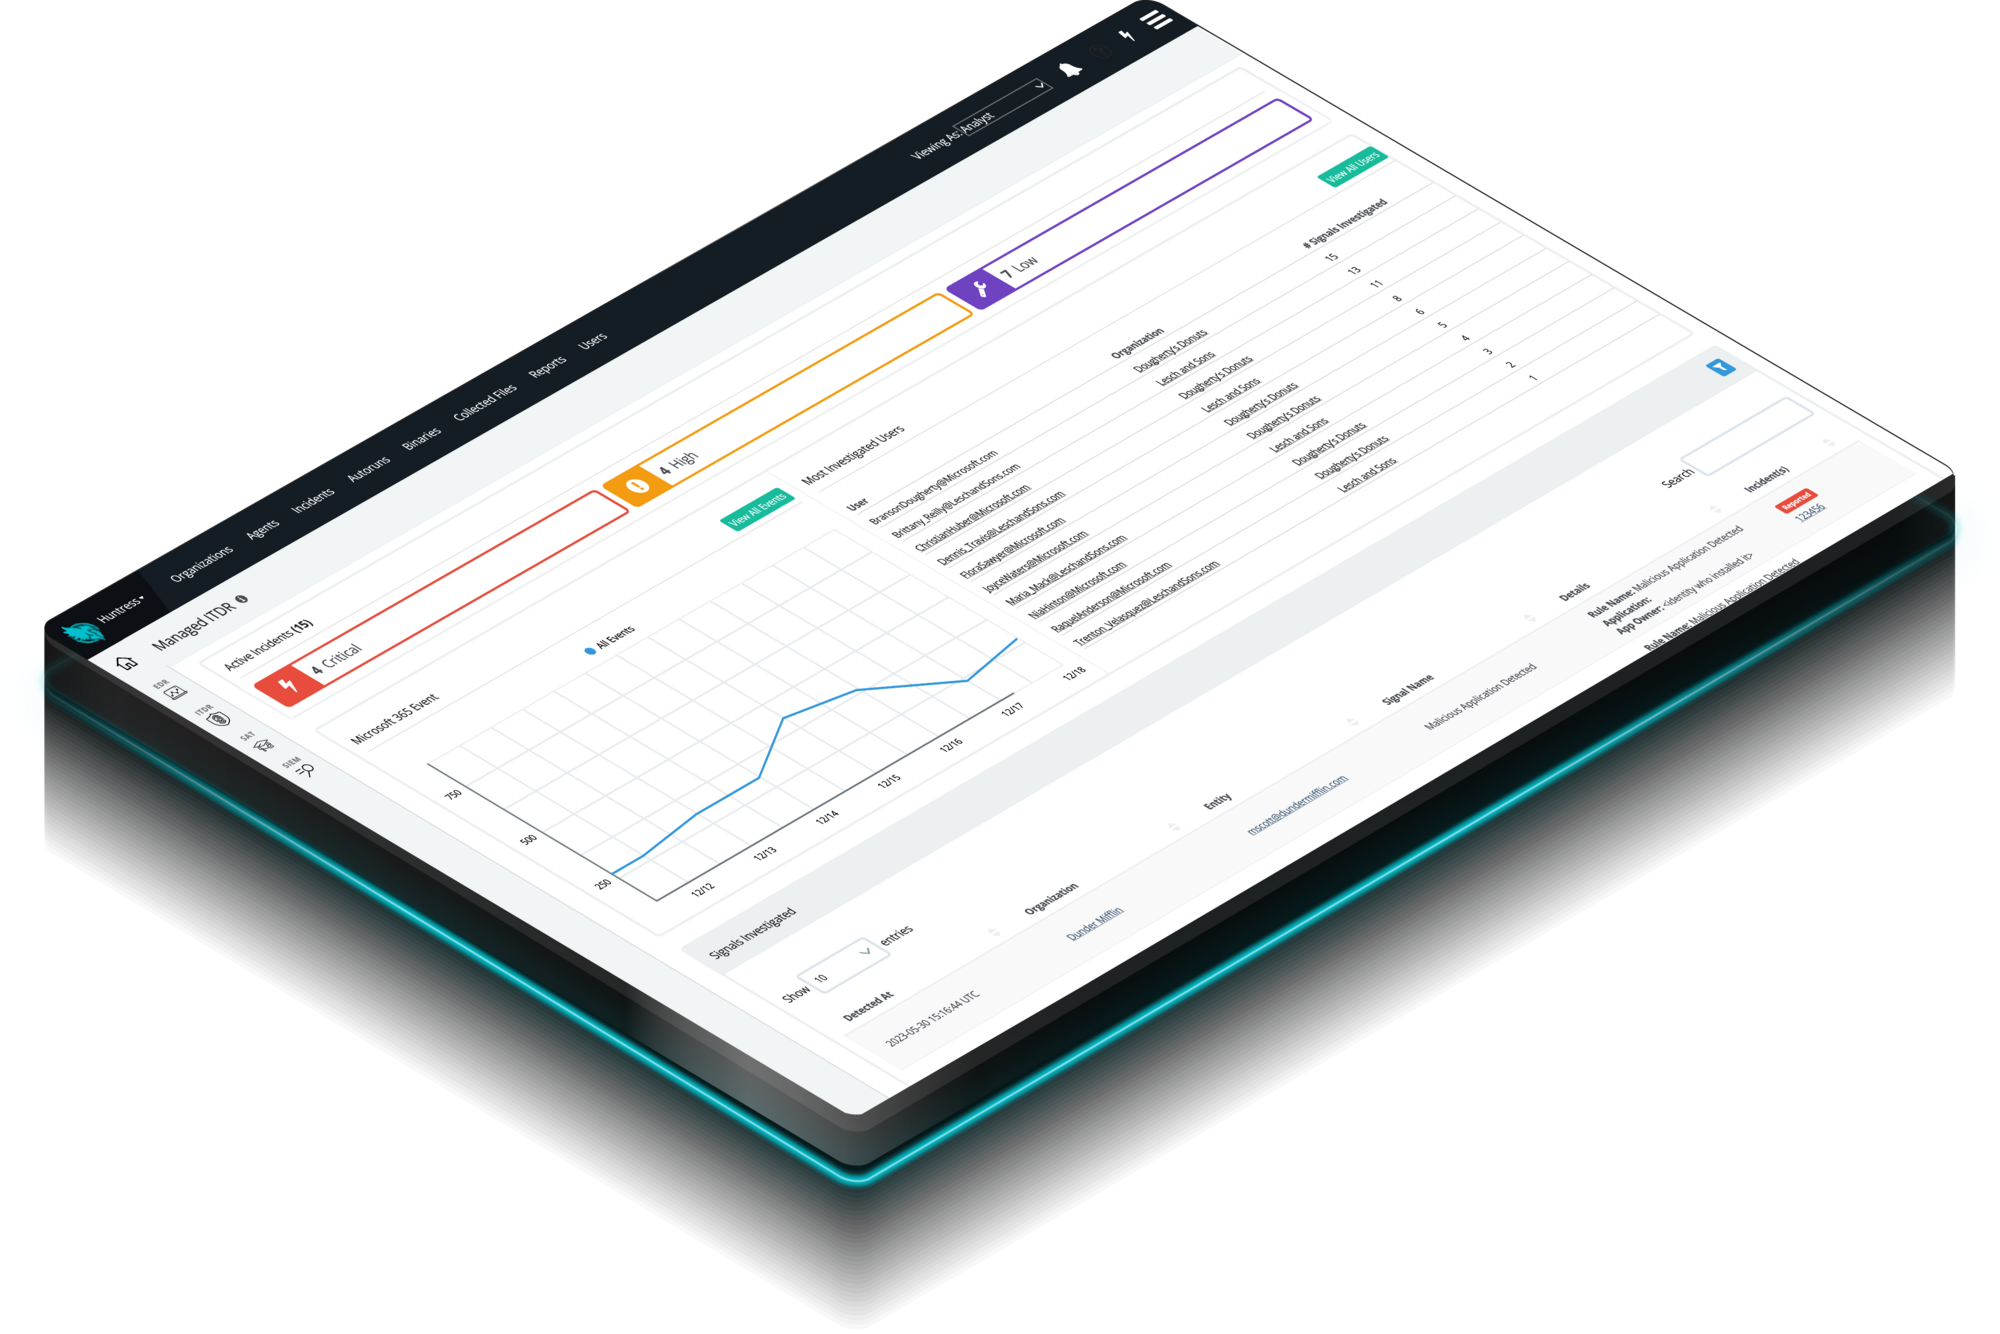
Encuentra y detiene las amenazas basadas en identidad en Microsoft 365 y Google Workspace, porque la identidad es el nuevo endpoint, y los atacantes lo saben. Huntress Managed ITDR está diseñado para detectar, responder y resolver amenazas críticas basadas en identidad, como la toma de control de cuentas, el compromiso de correo empresarial, inicios de sesión no autorizados y más.
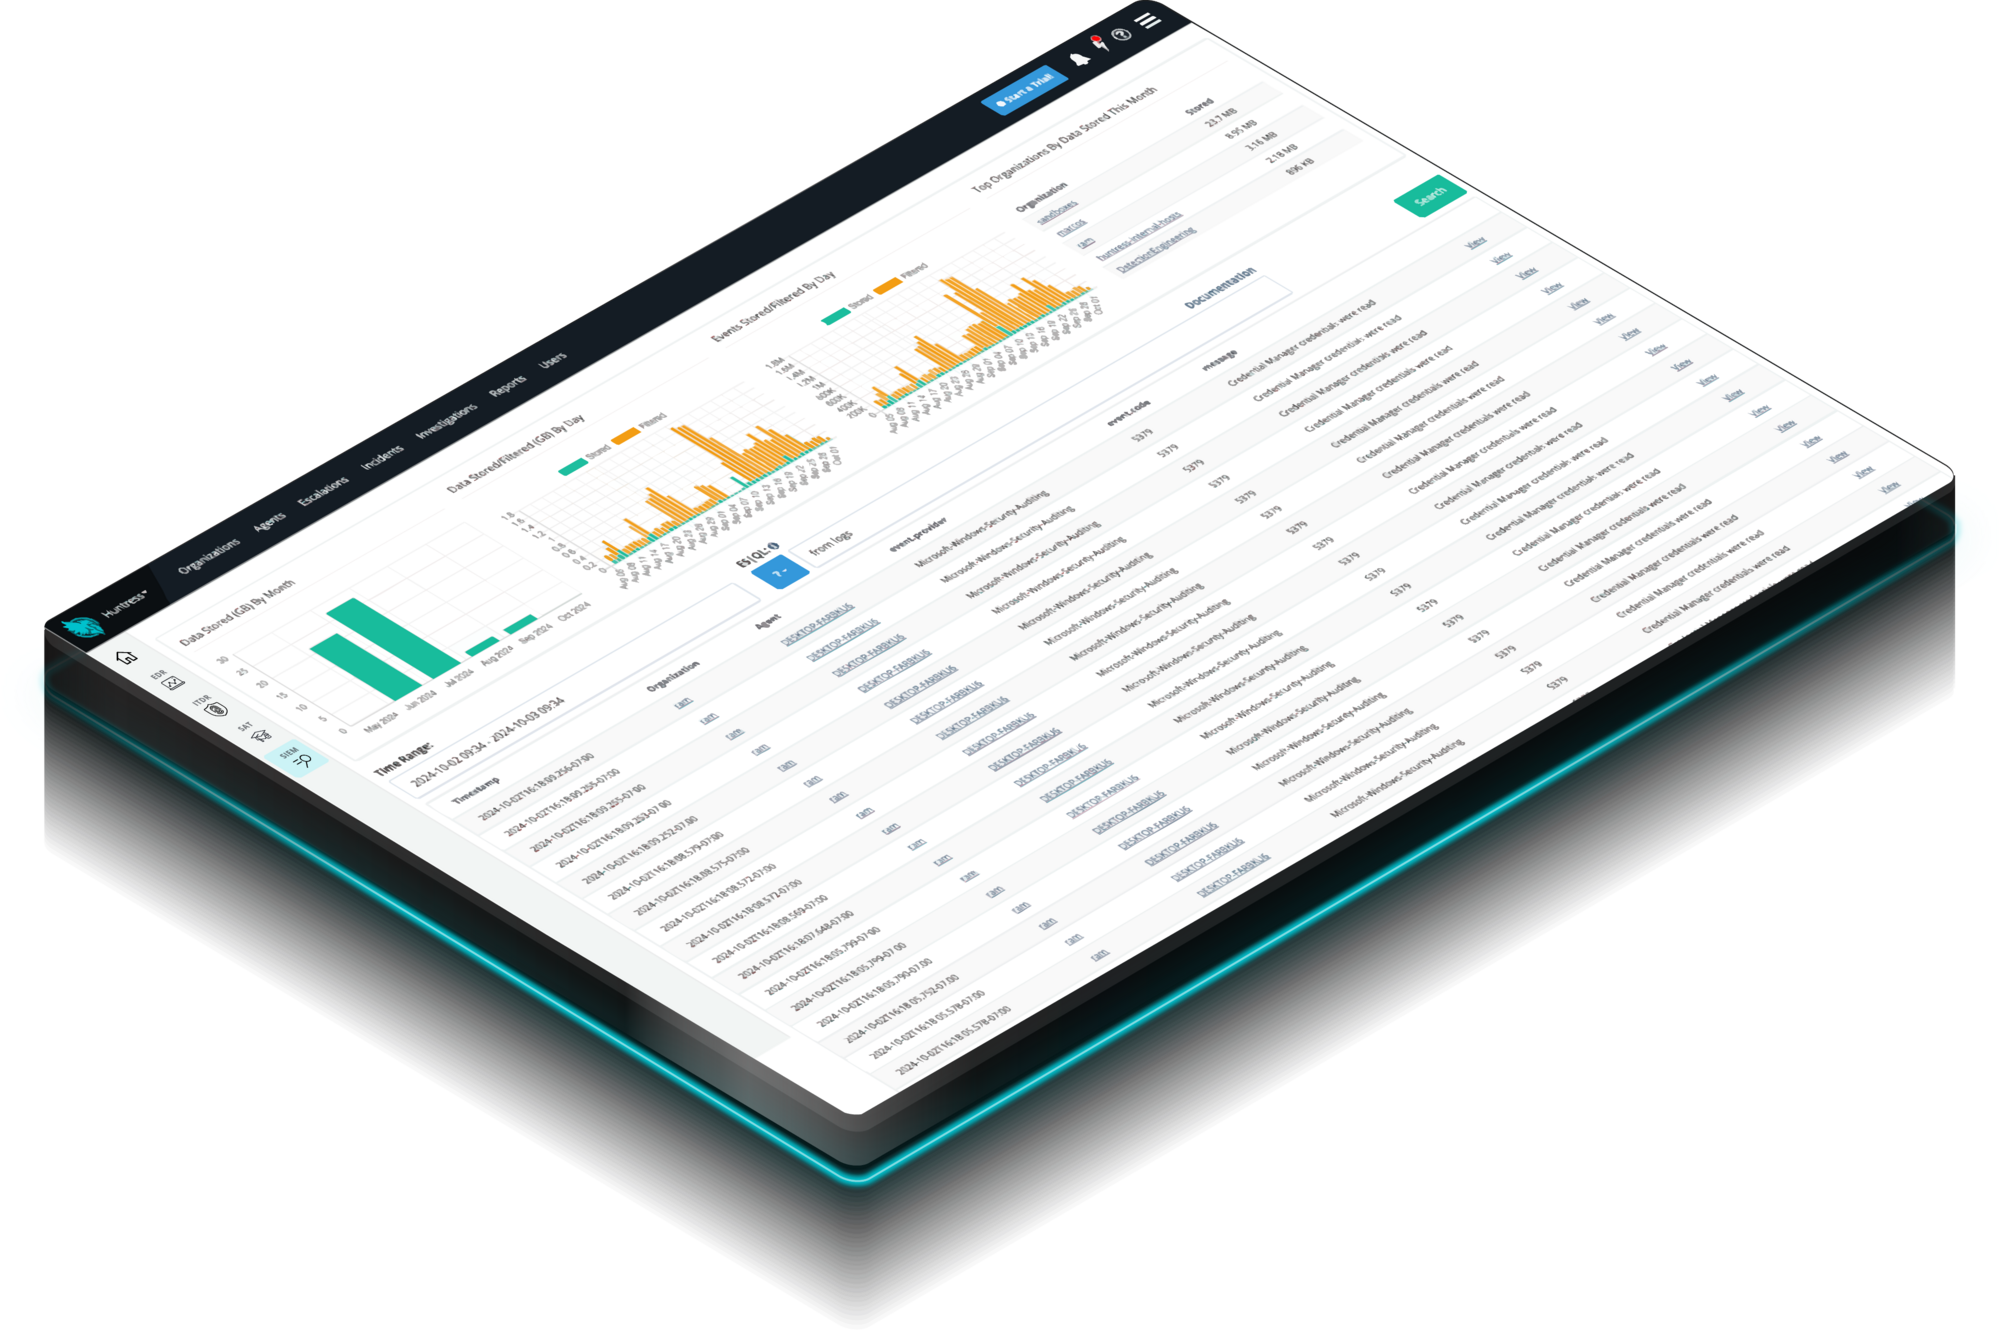
Huntress Managed SIEM elimina la complejidad y la carga de trabajo que suelen asociarse con los SIEM tradicionales, y te da todo lo que necesitas y nada de lo que no. Respuesta a amenazas las 24 horas, los 7 días de la semana, y cumplimiento normativo reforzado, totalmente administrado por expertos del SOC, a un precio predecible.

Contenido de capacitación atractivo, personalizado y respaldado por expertos, creado a partir de inteligencia de amenazas del mundo real y desarrollado por animadores ganadores del premio Emmy® para reducir el riesgo humano y construir una cultura de seguridad sólida.
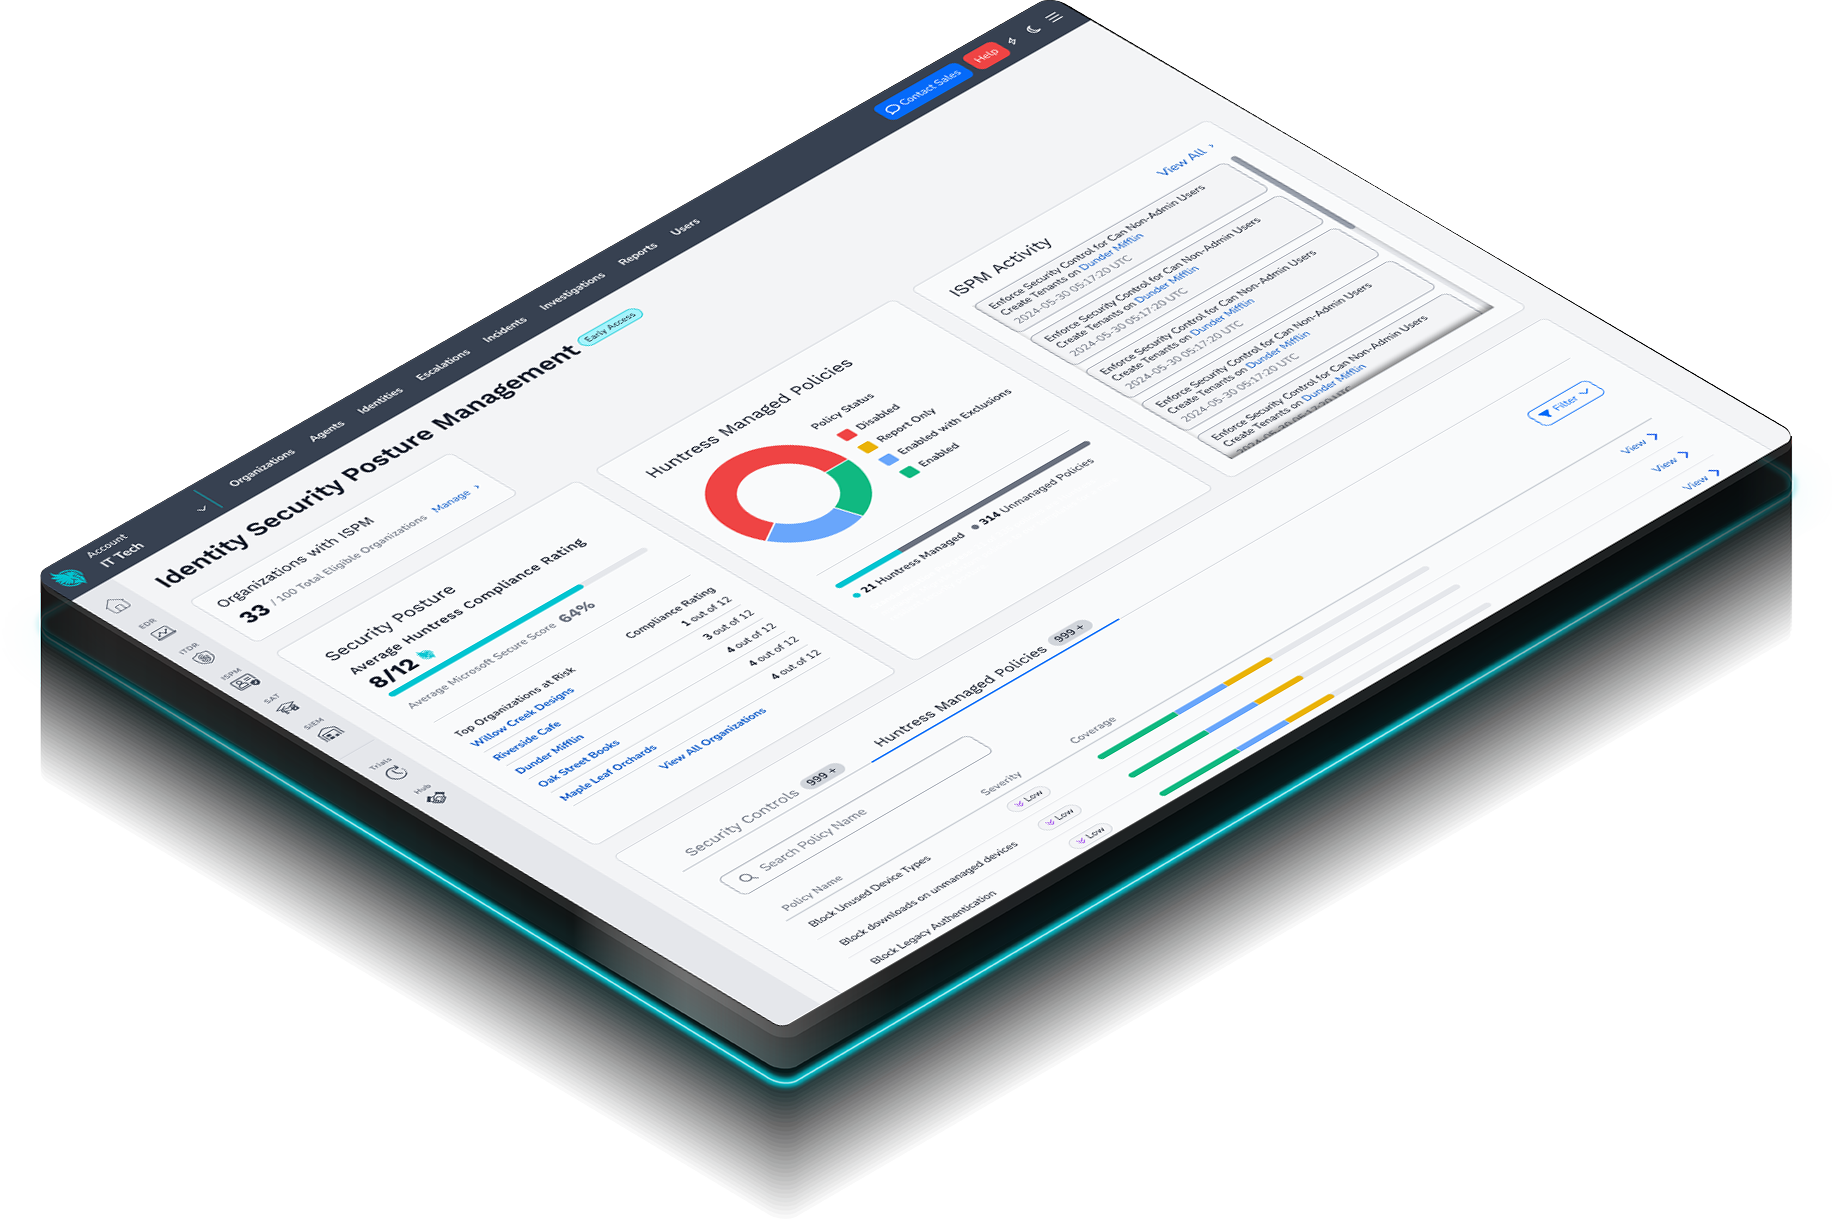
La mayoría de los hackers no entran a la fuerza: aprovechan configuraciones descuidadas, valores predeterminados deficientes y cuentas con demasiado acceso. Huntress Managed Identity Security Posture Management (ISPM) encuentra y corrige continuamente las configuraciones incorrectas, el acceso riesgoso y la desviación de políticas en Microsoft 365 para que esas rutas de ataque permanezcan cerradas.
Huntress Endpoint Security Posture Management es seguridad proactiva que fortalece los endpoints para defenderse de ataques como ransomware e infostealers, y prevenir brechas. Obtén amplia visibilidad de endpoints y control sobre configuraciones, aplicaciones, vulnerabilidades y más, en un solo lugar y con una sola solución.

2025 World's 50 Most Innovative Companies

Top 25 CRN
Technology Disrupters

2025 Best SIEM Solution SC Awards Europa




Conoce de primera mano la Huntress Agentic Security Platform y el SOC impulsado por IA.

Athena envía automáticamente un reporte de incidente cuando se alcanza una determinación de alta confianza a través de múltiples verificaciones de investigación independientes. Toda investigación que quede por debajo de ese umbral, o donde las señales sean ambiguas, se deriva a un analista humano del Huntress SOC para su revisión y finalización. Los analistas pueden anular cualquier determinación de Athena.
No. Athena existe para potenciar a los analistas, no para reemplazarlos. Explícitamente no es una forma de reducir personal ni de externalizar la experiencia humana. Usamos IA para ayudar a los analistas a trabajar más rápido y manejar más trabajo con el mismo nivel de calidad a medida que crecemos: los minutos importan, y la IA nos ayuda a ganar esos minutos.
Somos intencionalmente conservadores y específicos en el uso de IA, para no desperdiciar recursos en las tendencias y trasladarles la cuenta a los clientes. Los clientes pagan por resultados (resiliencia de endpoint, resiliencia de la identidad, preparación operativa, visibilidad y respuesta ante amenazas, y resiliencia del negocio), no para que experimentemos de forma imprudente con IA.

Nuestra plataforma combina un conjunto de potentes herramientas de detección y respuesta administradas para endpoints e identidades de Microsoft 365, security awareness training respaldado por la ciencia, Managed SIEM, y la experiencia de nuestro el centro de operaciones de seguridad (SOC) 24/7.
